
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천
 adhikara13/cve-2022-4510-walkingpath
CVE-2022-4510 RCE Binwalk를 대상으로 하는 익스플로잇 생성용 Python 스크립트입니다. SSH, 명령 실행, 리버스 셸 옵션을 지원합니다. 익스플로잇은 PNG 형식으로 저장됩니다. 테스트 및 데모에 적합합니다.
 f5-labs/parquet-canary-exploit-rce-poc-cve-2025-30065
악성 Apache Parquet 파일을 생성하여 SSRF 콜백을 통한 CVE-2025-30065 RCE 취약점을 테스트합니다. Parquet-avro 처리 시스템의 공인된 보안 테스트용으로 설계되었습니다.
 mostafasoliman/oracle-oam-padding-oracle-cve-2018-2879-exploit
Oracle Access Manager (CVE-2018-2879)를 위한 패딩 오라클 익스플로잇으로, 암호화된 쿠키를 복호화하고 임의의 평문을 암호화하여 침투 테스트 중 인증 우회를 가능하게 합니다.
 syfi/cve-2018-8174
IE VBS 엔진을 통한 MS Word MS WordPad RCE
 bc-security/empire-compiler
Empire 및 Covenant C2 프레임워크용 .NET 및 PowerShell 페이로드를 컴파일하고 난독화하며, 레드팀 작전을 위한 구성 가능한 빌드 프로필을 제공합니다.
 0xmj/cve-2018-2628
취약점 익스플로잇 도구
 tegal1337/pocketpentester
오프라인 우선 Android 공격 보안 툴킷으로, 정찰, 포트 스캐닝, 서브도메인 열거, SQLi/XSS/JWT 익스플로잇, 페이로드 생성, 해시 분석을 위한 21개 모듈을 제공합니다.
 aureels/cve-2026-86596
CVE-2026-86596에 대한 단일 파일 익스플로잇 및 대량 스캐너로, PayPal IPN item_name 파라미터를 통한 s2Member 템플릿 인젝션 RCE이며, 우회 변형과 웹셸 배포 기능을 포함합니다.
 ynwarcs/cve-2024-30052
CVE-2024-30052 관련 자료.
 0xf4n9x/cve-2022-24990
CVE-2022-24990 TerraMaster TOS PHP 객체 인스턴스화를 통한 비인증 RCE
 boroeurnprach/cve-2026-23744-poc
CVE-2026-23744 - MCPJam inspector 1.4.2 및 이전 버전은 원격 코드 실행(RCE)에 취약합니다. 이 도구는 기본적으로 0.0.0.0에서 수신 대기하므로, 공격자는 조작된 HTTP 요청을 전송하여 악성 MCP 서버의 설치 및 실행을 유발할…
 cckuailong/log4j_dos_cve-2021-45105
CVE-2021-45105(Log4j2 DOS)용 PoC 익스플로잇으로, Spring Boot 웹 애플리케이션을 포함하며 조작된 HTTP 헤더/바디 페이로드를 통해 무한 루프를 시연합니다.
 ajisai-babu/cve-2021-3129-exp
Laravel Debug mode RCE 취약점(CVE-2021-3129)poc / exp
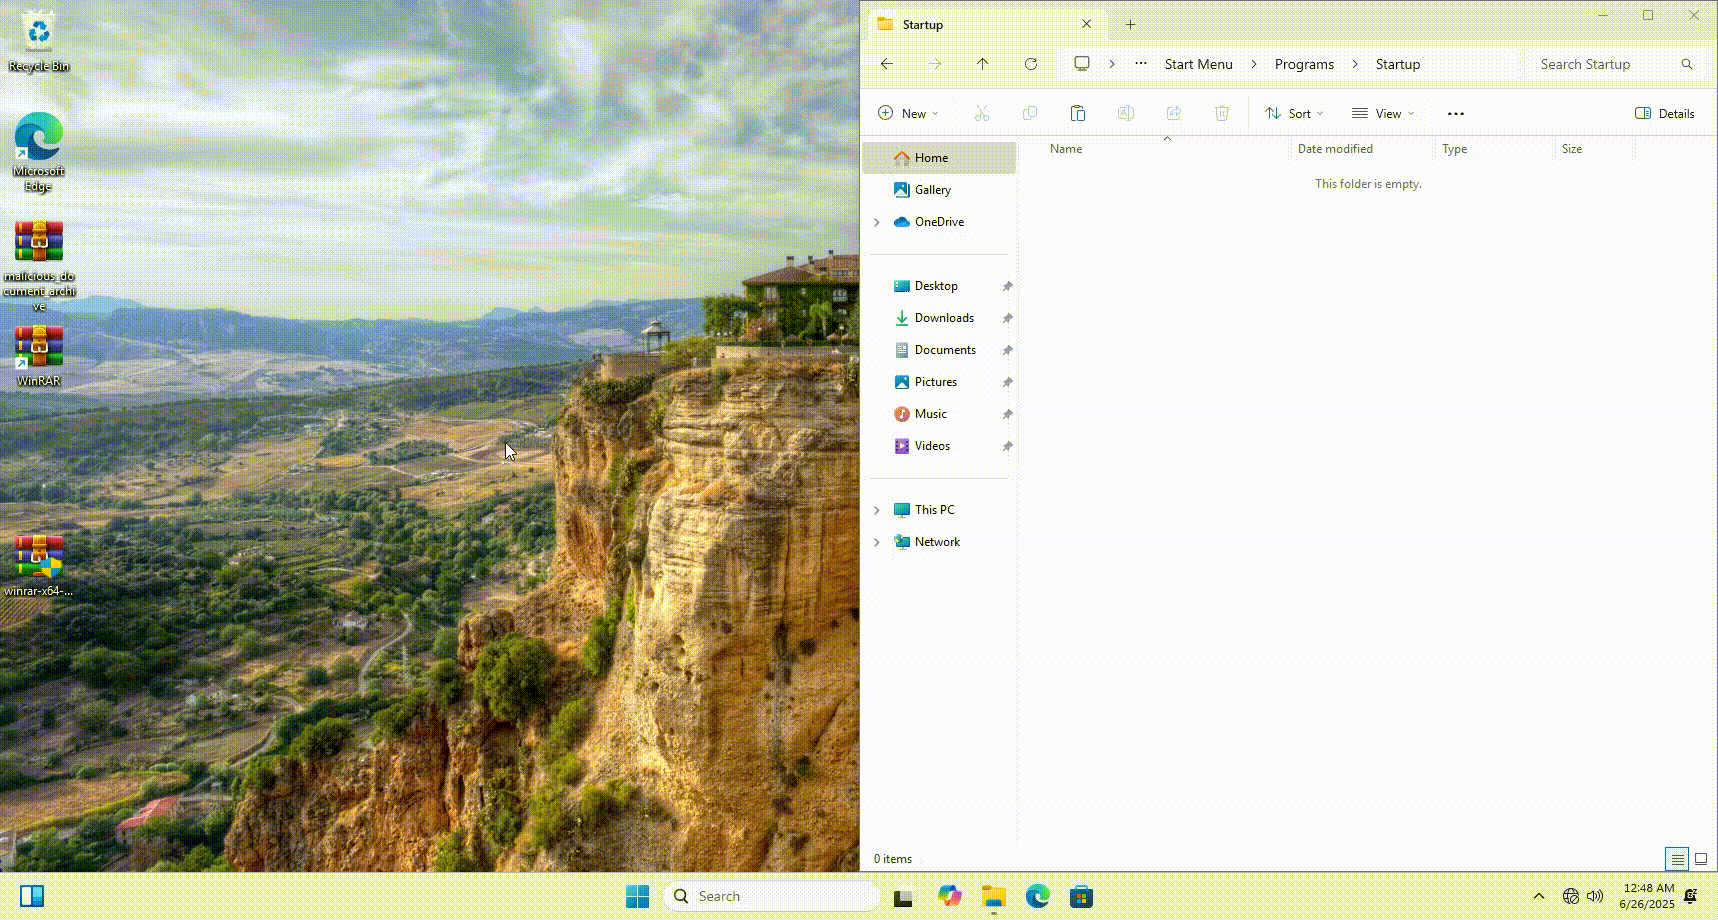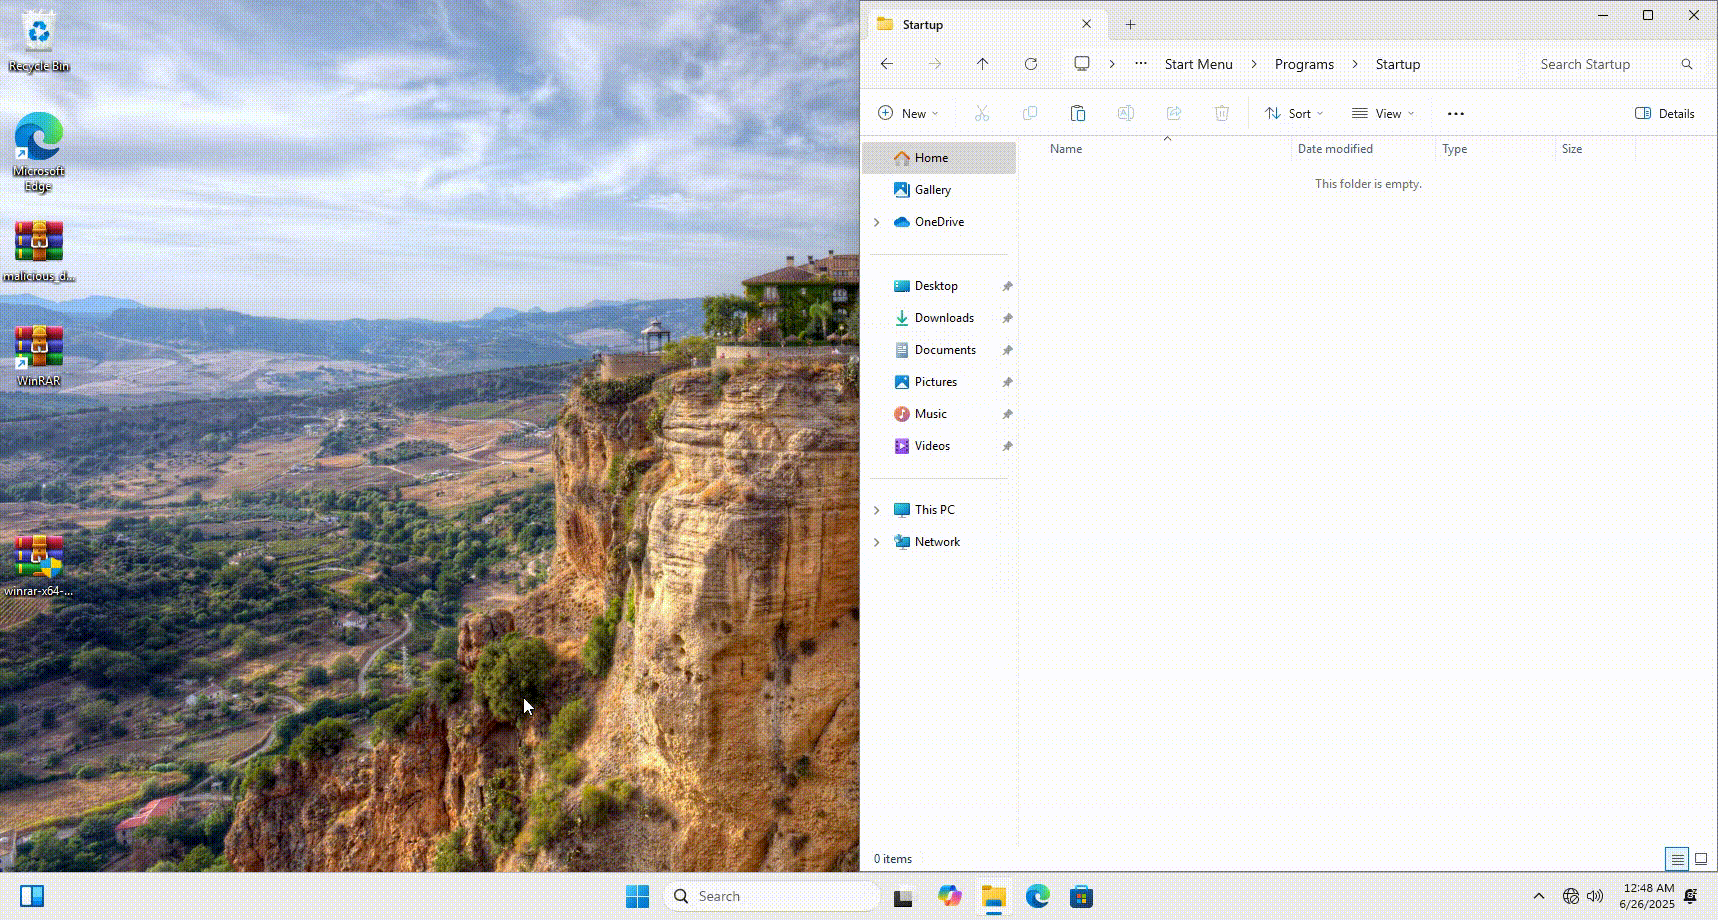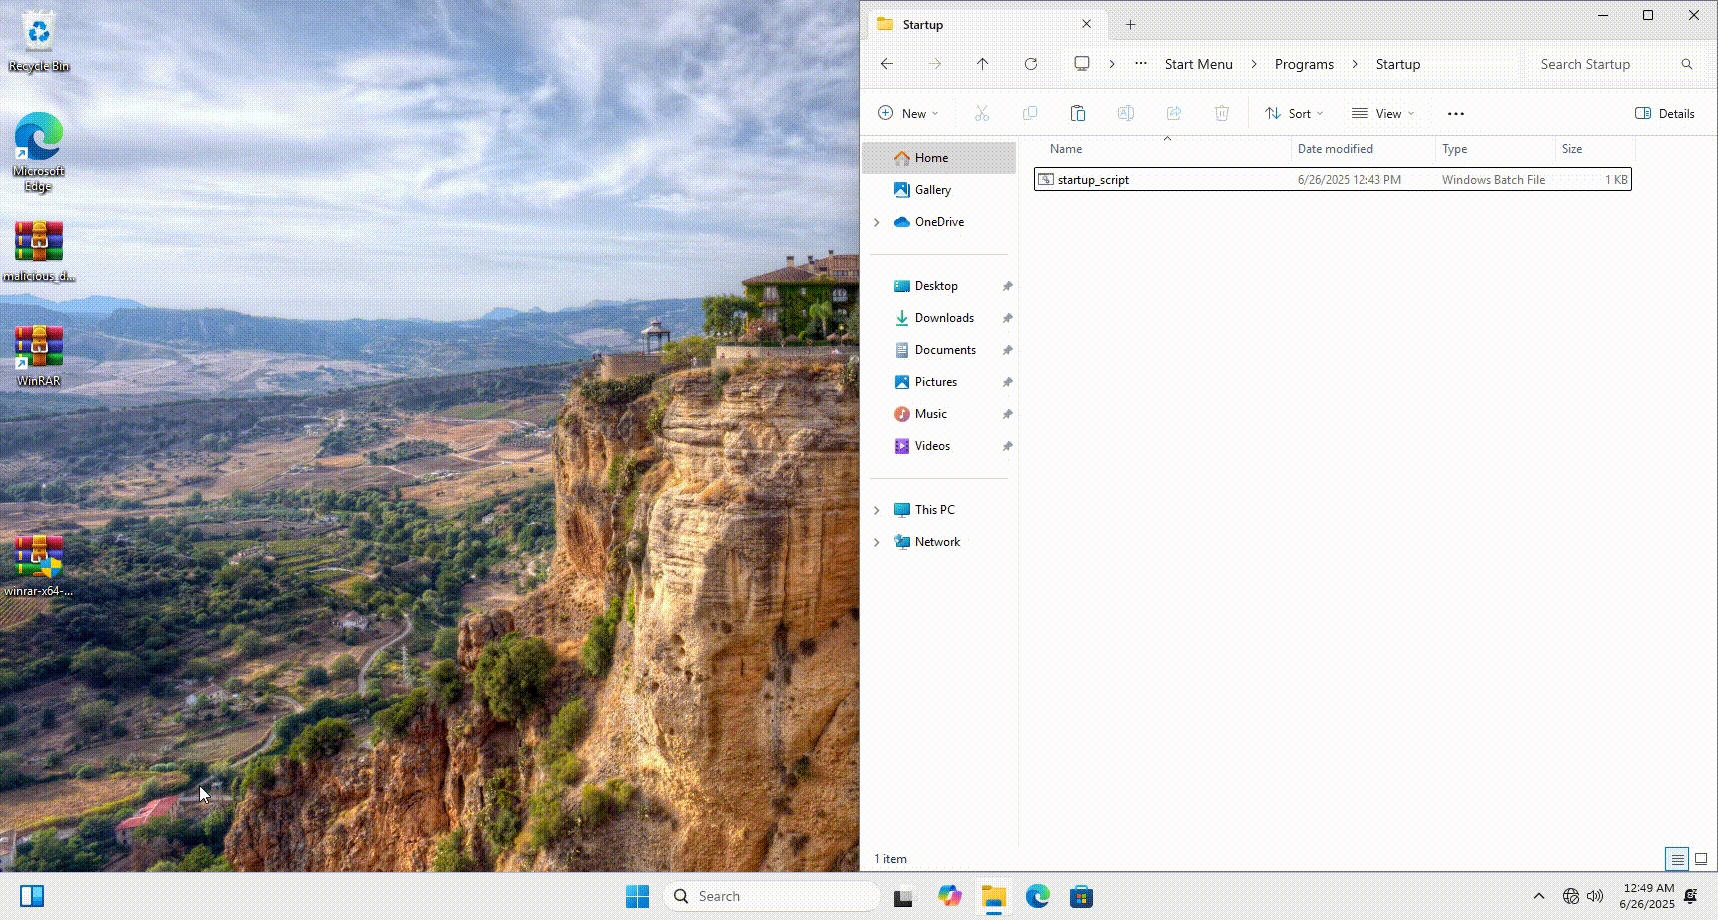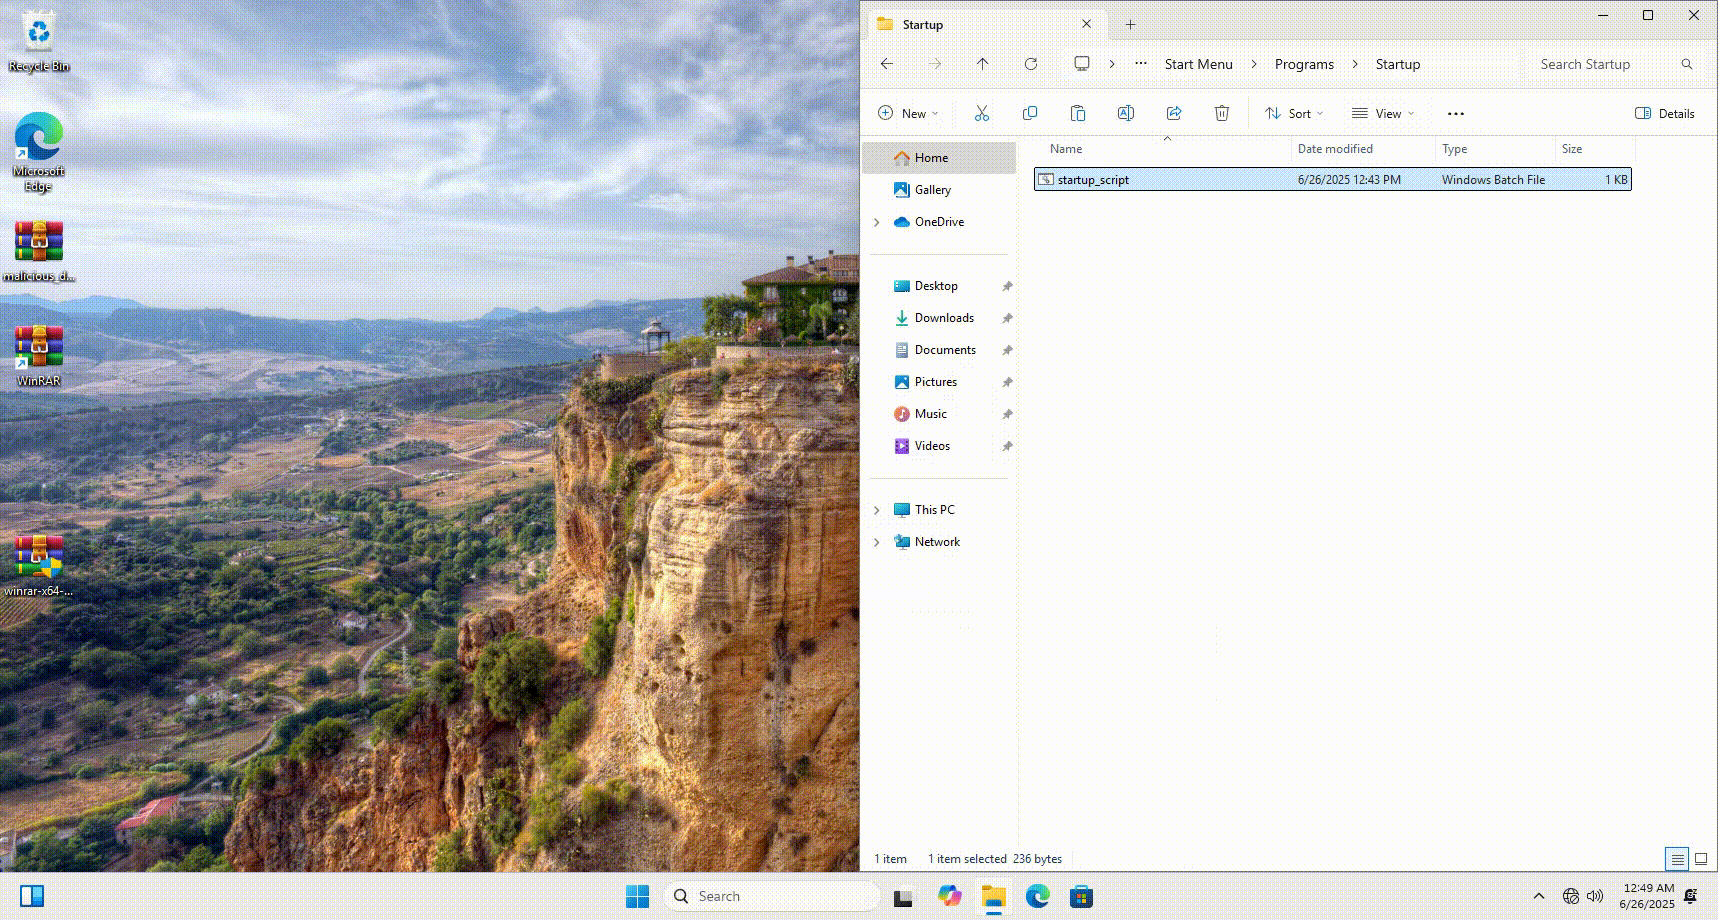 mulwarex/cve-2025-6218-poc
RARLAB WinRAR 디렉터리 트래버설 원격 코드 실행
 lightr3d/cve-2024-21006_jar
Java 기반 CVE-2024-21006 익스플로잇으로, LDAP를 통해 대상 IP 및 포트에 페이로드를 전달합니다. 커스터마이징을 위한 컴파일된 JAR 및 소스 코드가 포함되어 있습니다.
 former-farmer/cve-2023-24955-poc
Microsoft SharePoint 2019용 익스플로잇
 diego-altf4/pwnctftool
CTF 챌린지를 위한 자동화된 ret2win 익스플로잇 도구입니다. 스택 오프셋을 찾고, 페이로드를 생성하며, 원격 공격을 지원하고, x86 바이너리 디버깅을 위해 GDB를 연결합니다.
 alealeluyah/cve-2022-42889-text4shell-poc
이 저장소에는 CVE-2022-42889로 참조되는 Text4Shell로 알려진 취약점 테스트 과정을 자동화하는 Python 스크립트가 포함되어 있습니다.








