
 #1

 zer0sumgam3/cve-2026-66066-poc
# Ruby on Rails의 CVE-2026-66066에 대한 PoC
 boxhg/cve-2019-0604
k8gege의 SharePoint RCE 익스플로잇 cve-2019-0604-exp.py 코드를 상세히 설명하고, 자신만의 페이로드를 직접 제작하세요.
 incredibleindishell/certi-bhai
AD CS 익스플로잇 관련 자료는 여기에 들어갑니다
 al1ex/cve-2021-2109
CVE-2021-2109 && Weblogic Server의 JNDI를 통한 RCE
 synacktiv/exim-cve-2019-15846
CVE-2019-15846을 악용하기 위한 PoC 자료
 jpeanut/imagetragick-cve-2016-3714-rshell
CVE-2016-3714(ImageTragick)를 위한 개념 증명 익스플로잇 스크립트로, MVG/SVG 파일을 사용하여 bash, nc, PHP를 통해 리버스 셸을 전달하며, 윤리적 해킹 및 침투 테스트용입니다.
 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE
 thewhiteh4t/warsend
Apache Tomcat Manager API WAR 셸 업로드
 viniciuspereiras/cve-2022-35405
ManageEngine PAM360, Password Manager Pro 및 Access Manager Plus 인증되지 않은 원격 코드 실행 취약점 PoC-exploit
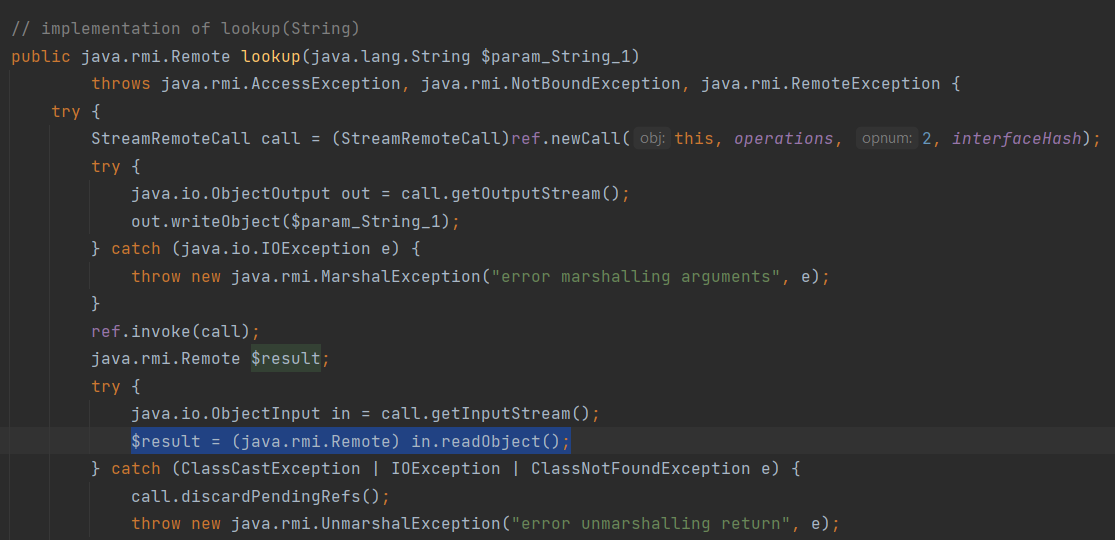 hakivvi/ermir
악성 RMI Registry가 list/lookup/bind 메서드를 통해 안전하지 않은 Java 역직렬화를 악용합니다. 취약한 클라이언트에서 원격 코드 실행을 트리거하기 위해 Ysoserial 가젯을 생성 및 전달합니다.
 01rabbit/pakuri-thon
PAKURI-THON은 다양한 침투 테스트 도구와 C4 서버(명령 및 제어 및 채팅 및 통신 서버)를 통해 침투 테스터를 지원하는 도구입니다. PAKURI-THON은 직관적인 웹 작업 및 챗봇 명령을 통해 대부분의 작업을 수행할 수 있습니다.
 0x7eteam/cve-2023-26256
CVE-2023-26255_POC,CVE-2023-26256_POC
 bounteous17/libenom
MSFvenom용 CLI 래퍼로, 프로필 관리, 자동 리스너 생성, 체계적인 출력을 통해 페이로드 생성을 간소화하여 침투 테스트 워크플로우에 적합합니다.
 chrisjd20/cve-2017-9805.py
CVE 2017 9805 apache struts용 개선된 익스플로잇 코드
 mrk336/cve-2025-26686-the-tcp-ip-flaw-that-opens-the-gates
Windows TCP/IP 스택의 심각한 RCE 취약점(CVE-2025-26686)으로 인해 중요한 메모리가 잠금 해제되어 원격 공격자가 시스템을 탈취할 수 있습니다. 네트워크를 통해 악용 가능하며, 전체 시스템 장악 위험이 있습니다. 지금 패치하세요.
 jas502n/st2-046-poc
st2-046-poc CVE-2017-5638
 audrise/javaflood
Minecraft Java 서버에 위조된 핸드셰이크 패킷, 연결 재사용, 페이로드 패딩, 프로토콜 버전 스푸핑을 통해 플러딩을 수행하는 Python 멀티스레드 DoS 도구입니다.









