#1


 jas502n/cve-2018-3191
Oracle WebLogic Server의 CVE-2018-3191 취약점을 T3 프로토콜로 익스플로잇하여, JNDI 페이로드 생성 및 RMI 리스너를 통해 인증 없이 원격 코드 실행 및 셸 접근을 가능하게 합니다.
 vainlystrain/vailyn
Python으로 작성된 단계적이고 회피적인 경로 탐색 + LFI 스캐닝 및 익스플로잇 도구
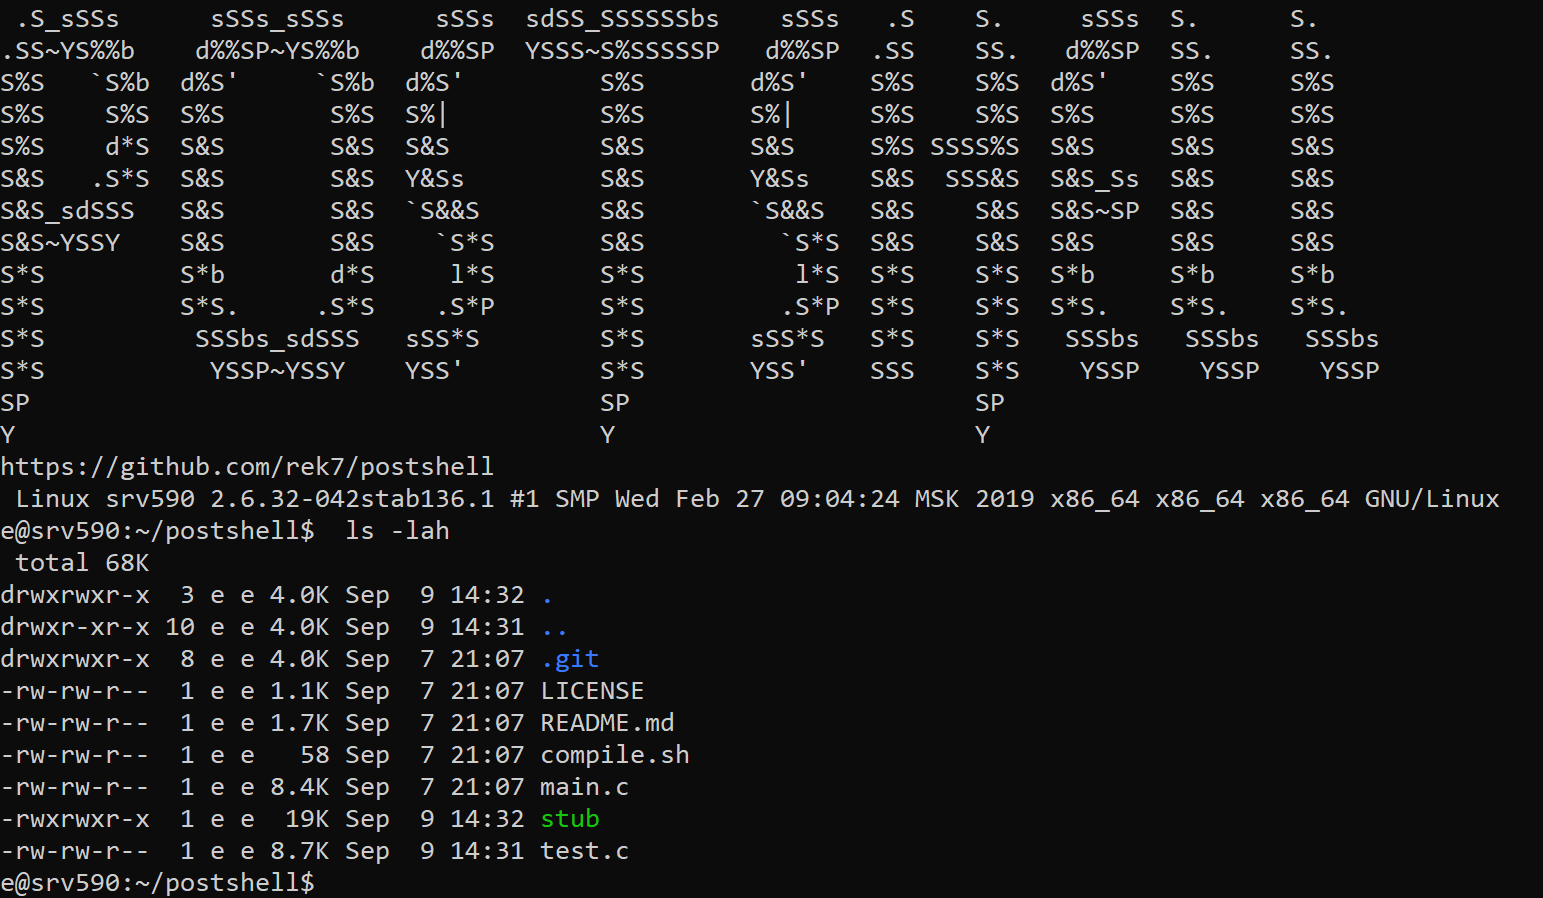 rek7/postshell
PostShell - 사후 익스플로잇 Bind/Backconnect Shell
 malqr/malqr.github.io
MalQR은 스캐너의 보안을 테스트하는 데 사용할 수 있는 악성 QR 코드 및 바코드 모음입니다.
 0x09al/cve-2017-11882-metasploit
이것은 여기에 공개된 POC를 사용하여 CVE-2017-11882를 악용하는 Metasploit 모듈입니다: https://embedi.com/blog/skeleton-closet-ms-office-vulnerability-you-didnt-know-about.
 huntergregal/scansploit
바코드, QRcodes, earn13, datamatrix를 이용한 익스플로잇
 ariary/notionterm
Notion API를 프록시로 사용하여 Notion 페이지에 리버스 셸을 임베드함으로써, 암호화 및 인증된 통신을 통해 은밀한 원격 셸 세션을 가능하게 하여 레드 팀 작전을 지원합니다.
 mstxq17/cve-2021-1675_rdl_lpe
PrintNightMare LPE 권한 상승 취약점을 위한 CS 리플렉티브 로딩 플러그인입니다. 즉시 사용 가능하며, 메모리 로딩과 난독화된 드라이버 이름 로딩을 통해 Defender/EDR을 우회합니다.
 nytrorst/xssfuzzer
XSS Fuzzer는 사용자 정의 벡터와 퍼징 리스트를 기반으로 XSS 페이로드를 생성하는 도구입니다.
 d4rk007/sak1to-shell
멀티스레드, 멀티 OS/플랫폼 (Linux/Windows) C2 서버와 Windows 리버스 TCP 셸 클라이언트, 모두 C로 작성됨.
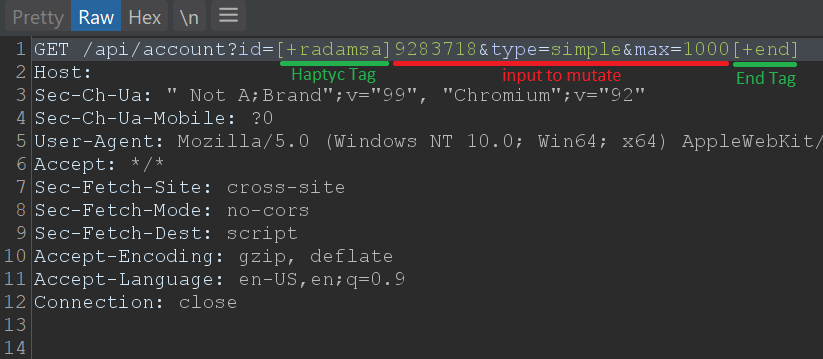 defparam/haptyc
Turbo Intruder용 Python 라이브러리로, 페이로드 위치 지원과 Sniper/Clusterbomb/Pitchfork 공격 유형을 추가하며 태그 기반 테스트 생성을 통해 HTTP 퍼징을 수행합니다.
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence 인증 후 RCE
 ricardojoserf/sharpcoverttube
YouTube를 C2 채널로 활용 - QR 동영상을 YouTube에 업로드하여 Windows 시스템 제어
 p0wershe11/proxylogon
ProxyLogon(CVE-2021-26855+CVE-2021-27065) Exchange Server RCE(SSRF->GetWebShell)
 jfmaes/gg-aesy
이미지에 멋진 것을 숨기세요 :)
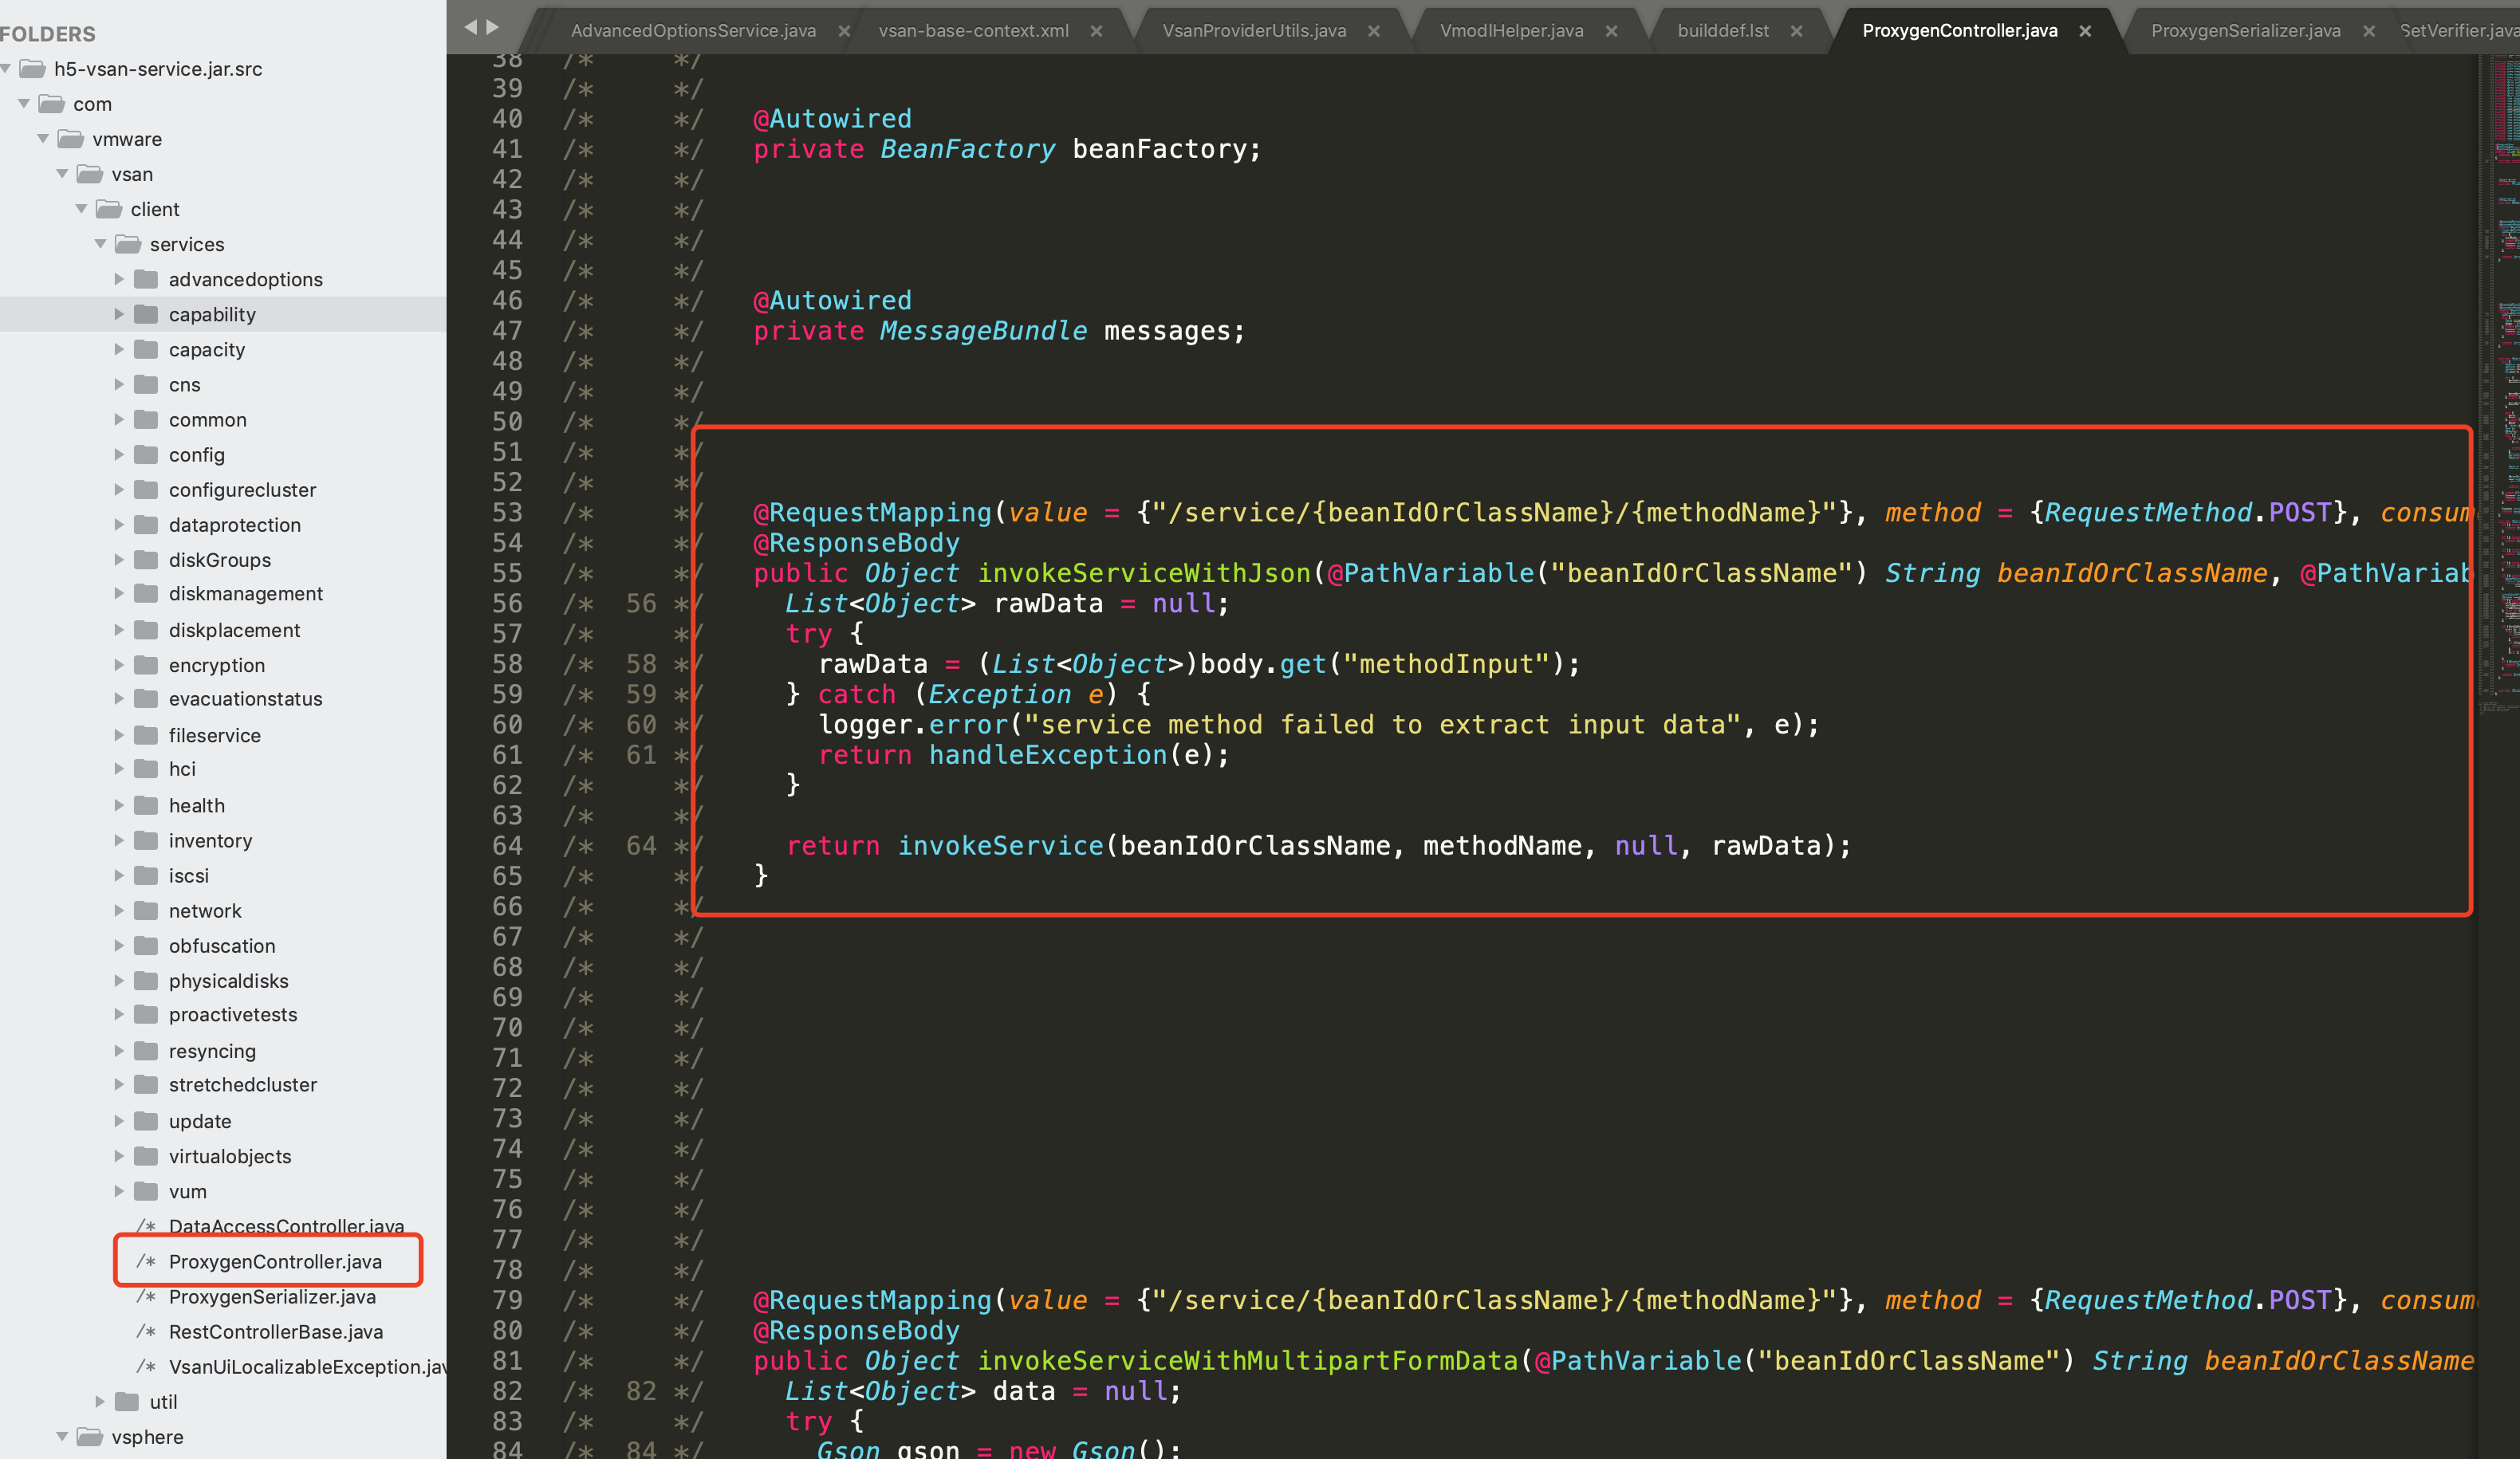 xnianq/cve-2021-21985_exp
cve-2021-21985 익스플로잇