#1
 m3rcer/chisel-strike
.NET XOR 암호화된 cobalt strike aggressor 구현으로, chisel의 더 빠른 프록시와 고급 socks5 기능을 활용합니다.
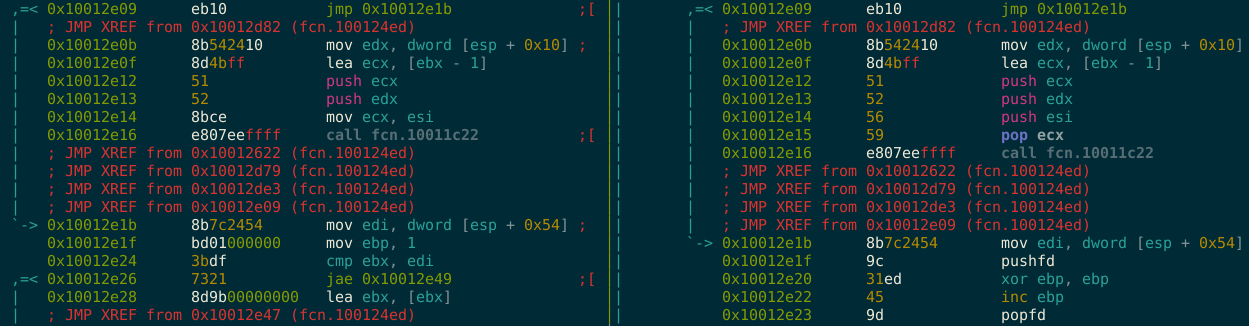 a0rtega/metame
metame는 임의의 실행 파일을 위한 변형 코드 엔진입니다.
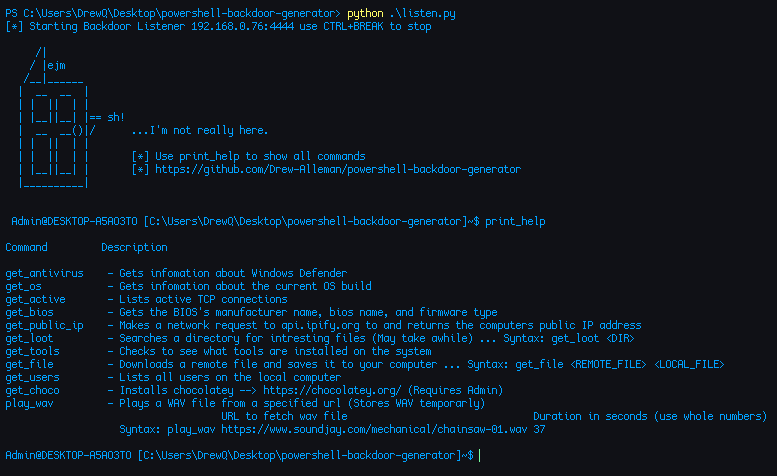 drew-alleman/powershell-backdoor-generator
PowerShell로 작성되고 Python으로 난독화된 리버스 백도어입니다. Flipper Zero 및 Hak5 USB Rubber Ducky와 같은 인기 해킹 장치용 페이로드를 생성하며, AV 탐지를 피하기 위해 빌드할 때마다 서명을 변경합니다.
 phith0n/zkar
Go 기반 Java 직렬화 프로토콜 분석기로, ysoserial 가젯 지원과 데이터 조작 라이브러리를 포함하며 역직렬화 페이로드를 파싱, 덤프 및 생성합니다.
 hood3drob1n/jsrat-py
JSRat.ps1을 Python으로 구현한 것입니다. 이제 Powershell이 활성화된 Windows OS로 제한되지 않고 모든 OS에서 공격 서버를 실행할 수 있습니다.
 mharjac/bad_ducky
Rubber Ducky와 호환되는 클론으로, CJMCU BadUSB 하드웨어 기반.
 hashcat/princeprocessor
PRINCE 알고리즘을 사용하는 독립형 비밀번호 후보 생성기
 rip1s/cve-2017-11882
CVE-2017-11882 익스플로잇은 최대 17k 바이트 이상의 긴 명령/코드를 허용합니다.
 b4rtik/redpeanut
RedPeanut은 .Net Core 2로 개발된 소형 RAT이며, 에이전트는 .Net 3.5/4.0으로 개발되었습니다.
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - 모든 페이로드가 동일한 MD5 해시를 가집니다
 urbanesec/zackattack
DEF CON 20에서 공개된, NTLM Relaying to ALL THE THINGS!
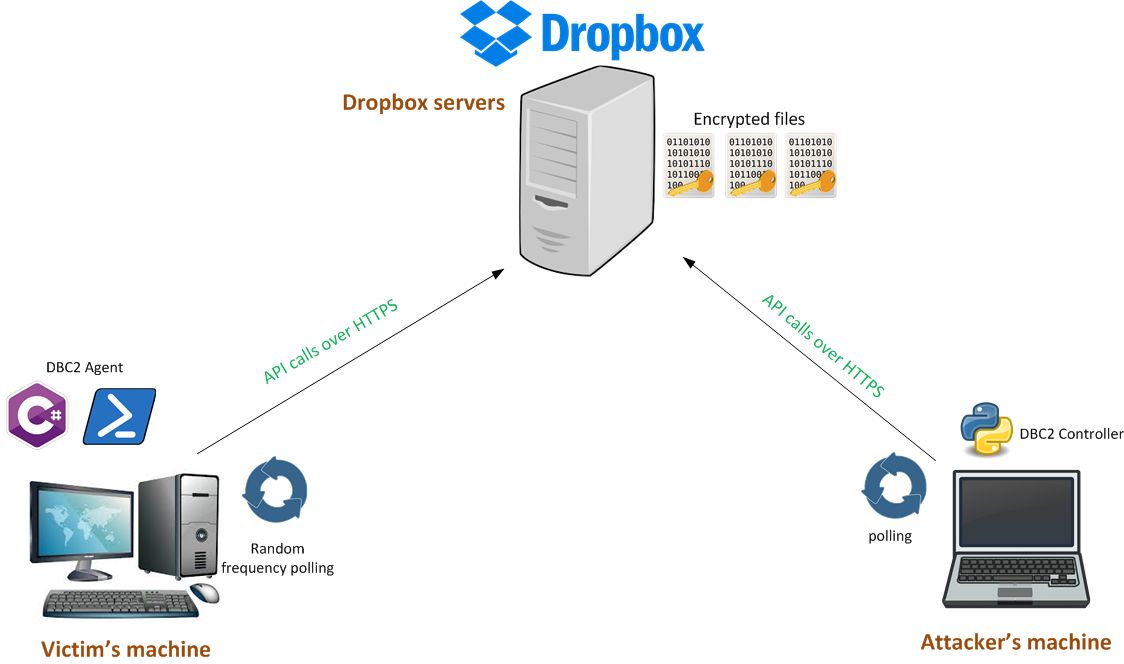 arno0x/dbc2
DBC2 (DropboxC2)는 피해자 머신에서 실행되는 에이전트, 모든 머신에서 실행되는 컨트롤러, PowerShell 모듈, 그리고 통신 수단으로 사용되는 Dropbox 서버로 구성된 모듈식 사후 침투 도구입니다.
 rand0m1ze/ezsploit
Metasploit을 위한 Linux bash 스크립트 자동화
 rxwx/cve-2018-0802
PoC Exploit for CVE-2018-0802(및 선택적으로 CVE-2017-11882)용 PoC 익스플로잇