
 #1
Custom payload crafting, obfuscation, AV evasion, and delivery mechanism tools.
Kitploit 추천
 nanwinata/nginxrift-cve-2026-42945
CVE-2026-42945(NGINX Rift)에 대한 개념 증명 익스플로잇으로, 다중 모드 RCE, 블라인드 검증, 리버스 셸, 그리고 승인된 보안 연구를 위한 배치 스캐닝 기능을 제공합니다.
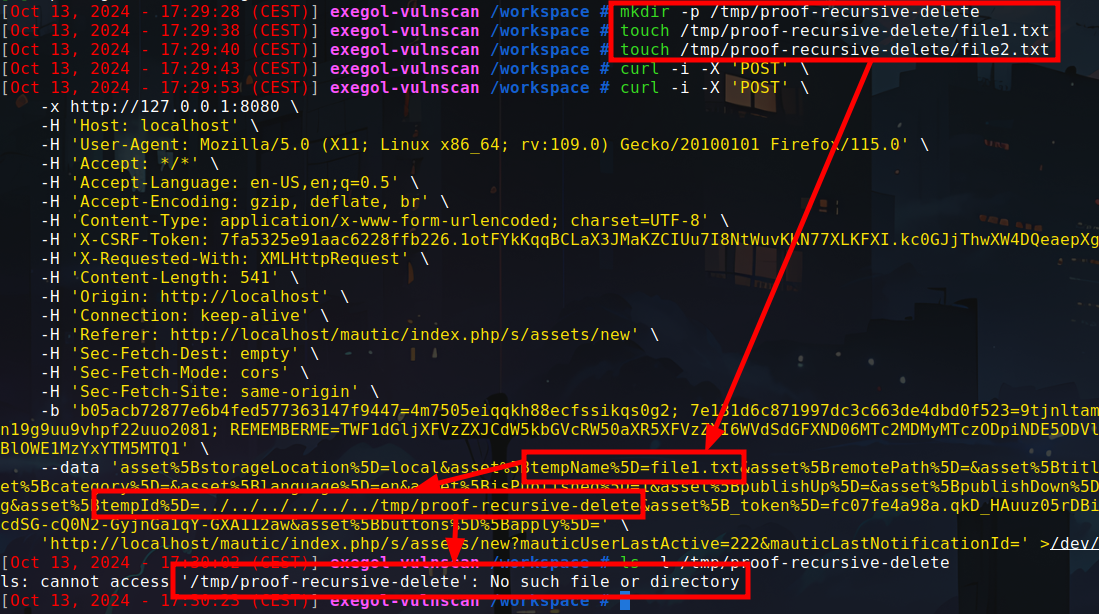 mallo-m/cve-2024-47051
Mautic < 5.2.3 인증된 RCE
 biitts/roundcube-cve-2025-49113
CVE-2025-49113 개념 증명
 ekkoo-z/cve-2019-18935-bypasswaf
CVE-2019-18935 (Telerik UI)에 대한 익스플로잇: 암호화된 쿠키 페이로드 주입을 통한 WAF 우회 및 사용자 정의 메모리 셸 배포
 ghostoverflow/cve-2024-28397-command-execution-poc
이 취약점은 js2py의 불완전한 샌드박싱에서 비롯되며, 조작된 JavaScript가 Python의 내부 객체 모델을 탐색하고 subprocess.Popen과 같은 위험한 클래스에 접근하여 임의 명령 실행을 초래할 수 있습니다.
 lennertdefauw/cve-2026-24291
난독화된 Windows 권한 상승 익스플로잇으로, CVE-2026-24291을 대상으로 하며 생성된 자격 증명을 사용하여 로컬 관리자 계정을 자동으로 생성합니다.
 xerxes-2/cve-2026-31431-rs
# CVE-2026-31431에 대한 Rust 기반 개념 증명 AF_ALG와 splice를 악용하여 /bin/su를 덮어쓰고 루트 셸을 실행합니다. x86_64 및 aarch64용 자체 포함 no_std 바이너리입니다.
 alchemist3dot14/cve-2024-30270-poc
이 스크립트는 XSS 및 RCE를 통해 Mailcow 취약점을 악용하며, 강력한 보안 조치와 책임 있는 사용의 필요성을 강조하여 웹 애플리케이션 보안을 향상시킵니다.
 segura2010/lenovo-dispatcher-poc
Lenovo 디스패처 드라이버(LnvMSRIO.sys)를 악용하기 위한 PoC (CVE-2025-8061)
 spaceplant/fortilpe
CVE-2025-62676에 대한 로컬 권한 상승 익스플로잇.
 ymh001/meizu21-ghostlock-root
MEIZU 21 잠긴 부트로더 런타임 루트, CVE-2026-43499 및 KernelSU late-load를 통한
 alsaut1/react2shell-lab
CVE-2025-55182 React2Shell PoC 랩
 kondukto-io/vulnerable-next-js-poc
CVE-2025-55182(React2Shell)에 대한 개념 증명 익스플로잇으로, 안전하지 않은 역직렬화를 통한 React Server Components의 치명적인 RCE 취약점입니다. 익스플로잇 스크립트, 취약한 앱 설정, 그리고 승인된 보안 테스트를 위한 탐지…
 john-doe-code-a11/cve-2026-0920
최근 LA-Studio Element WordPress 플러그인의 취약점에 대한 설명과 페이로드입니다.
 kasem545/cve-2025-54123-poc
CVE-2025-54123 Hoverfly 인증된 미들웨어 명령 주입 RCE
 linnemanlabs/glimmer
보안 연구를 위한 적대자 에뮬레이션 및 C2 프레임워크
 shadowforge-cyber/cve-2026-65660-poc
악성 레지스터 지시문 코드 주입 익스플로잇








