
 #1
Custom payload crafting, obfuscation, AV evasion, and delivery mechanism tools.
Kitploit 추천
 zhubaohe123/ghostlock-kit
vivo iQOO Neo9S Pro (MT6989)용 원클릭 루트 킷으로, MCAST 전송을 통해 CVE-2026-43499 futex PI UAF를 익스플로잇하며, 스크립트와 분석 문서를 포함합니다.
 vicxor/cve-2020-9484
CVE-2020-9484에 대한 PoC
 attackercan/wp2shell-poc2
CVE-2026-63030
 asset-group/ghostsplice
# Ghostsplice 저장소: 교차 채널 신뢰 분열 공격(Cross-Channel Trust Fragmentation Attack)에 대한 PoC
 eqstlab/cve-2024-8353
GiveWP PHP 객체 인젝션 익스플로잇
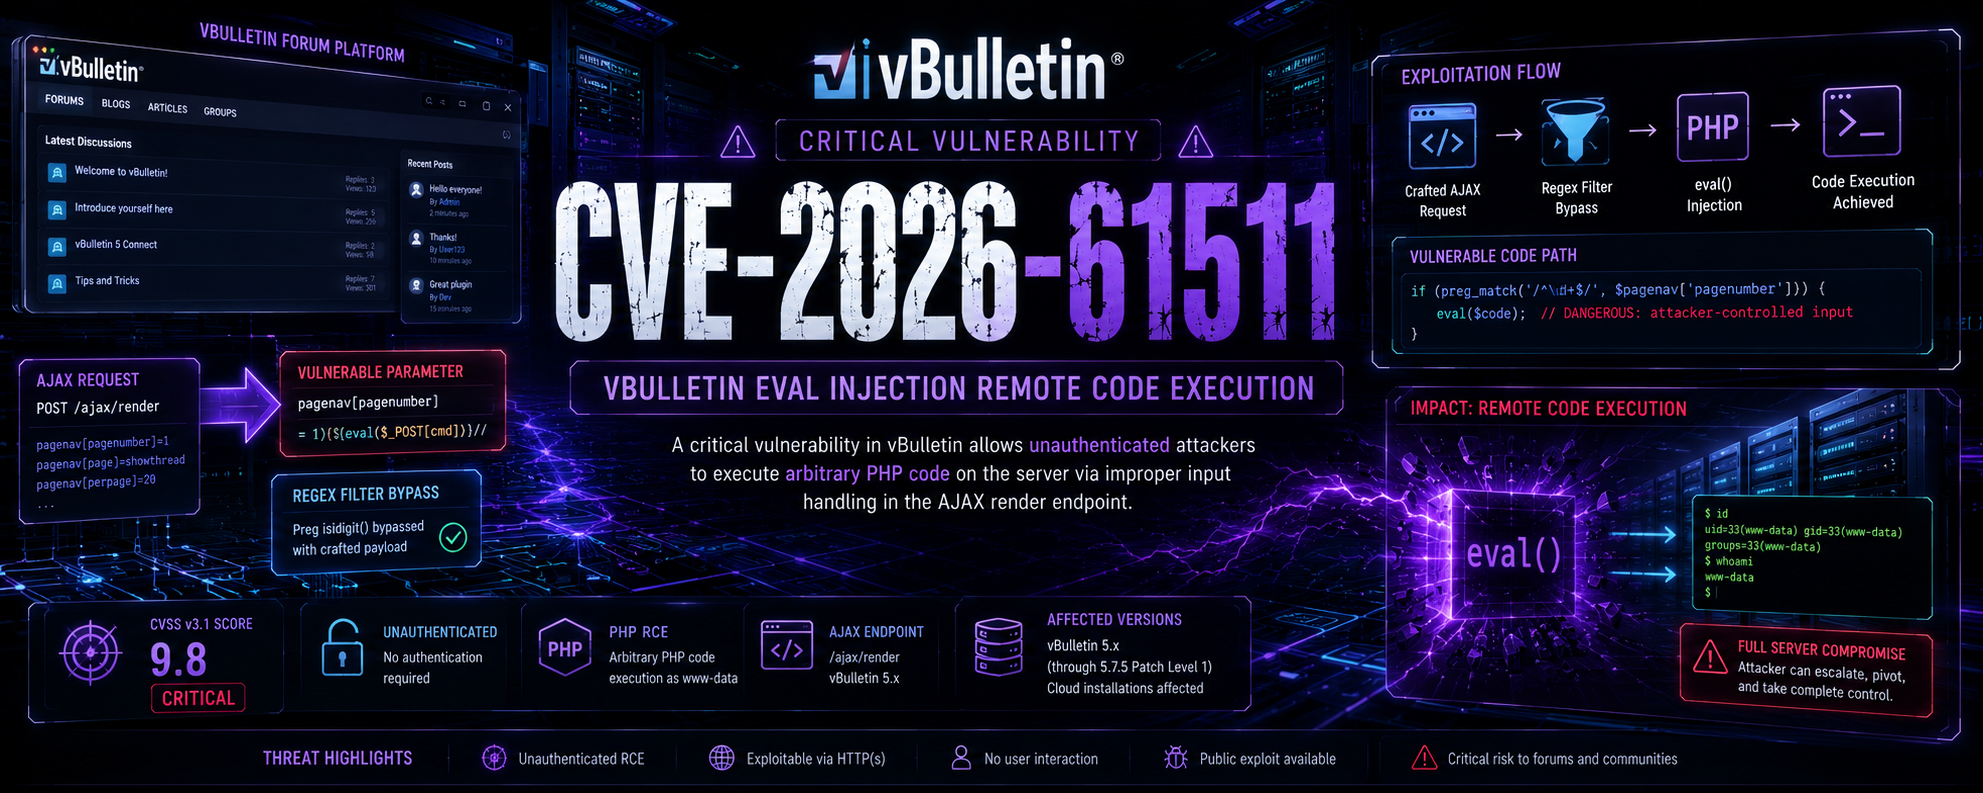 tc4dy/cve-2026-61511-poc-exploit
CVE-2026-61511 – vBulletin 사전 인증 RCE (CVSS 9.8). 취약한 버전 5.x/6.x (패치되지 않음). Endpoint Pool, AJAX, PHPFuck WAF 우회를 통한 다중 익스플로잇. 전체 툴킷: 리버스 셸, 프록시, 지속성,…
 jvazquez-r7/cve-2015-5119
CVE-2015-5119에 대한 개념 증명 익스플로잇, 조작된 SWF 파일을 통해 원격 코드 실행을 가능하게 하는 Flash Player 제로데이 취약점.
 7bitsteam/exch_cve-2021-42321
수정된 .NET 역직렬화 페이로드로, CVE-2021-42321을 대상으로 하며 ysoserial.net을 기반으로 합니다. 파일을 작성하고 Windows Defender를 우회하여 Microsoft Exchange Server를 공격합니다.
 soralis0912/cve-2026-43499-aristotle-apk
Futex-PI use-after-free 취약점을 이용한 CVE-2026-43499 Android 커널 익스플로잇으로, Xiaomi XIG04에서 ADB를 활성화하기 위해 임시 루트 권한을 획득합니다. 자동화된 페이로드 빌드와 원탭 활성화를 포함합니다.
 dinosn/cve-2026-25243
CVE-2026-25243 — Redis RESTORE zipmap 이중 해제(double-free) → 원격 코드 실행(ASLR 활성화 상태)
 perongh/badepoll-selinux-disabler
CVE-2026-43074를 사용하여 Android(Linux 6.6/6.12)에서 SELinux를 비활성화합니다
 d0rb/cve-2024-21378
이 저장소에는 Exchange Online을 통한 Microsoft Outlook 공격용 익스플로잇이 포함되어 있으며, COM DLL을 통해 임의 코드를 실행하는 취약점을 활용합니다. 이 익스플로잇은 수정된 Ruler 버전을 사용하여 악성 양식을 이메일로 보내고,…
 al1ex/cve-2020-36188
CVE-2020-36188 &&Jackson-databind RCE
 richard-tang/sscms-pluginshell
CVE-2022-28118
 hhj4ck/cve-2016-2067
Android 기기용 GPU IOMMU DMA 취약점으로, Nexus 6p에서 vdso.so를 셸코드로 덮어써 권한을 상승시키고 역방향 루트 셸을 실행합니다.
 p34nut2/cve-2025-32432-exploit-by-p34nut
Craft CMS 3.x/4.x/5.x에 대한 안정적인 CVE-2025-32432 사전 인증 RCE 익스플로잇으로, 다른 공개 PoC가 실패하는 환경에서도 작동합니다
 lan1oc/cve-2023-34312-exp
CVE-2023-34312의 재현 — 보안 연구 및 테스트를 위해 두 개의 악성 DLL 파일을 사용하여 QQ 및 TIM 메시징 애플리케이션을 악용합니다.
 sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.
Chained Chrome V8 렌더러 이스케이프 개념 증명으로, 네 가지 CVE를 악용합니다: Float64Array 손상, Wasm 덮어쓰기, 팝업 내비게이션 리타게팅, 활성화 오귀속.








