
 #1
 hypnguyen1209/cve-2026-62911
CVE-2026-62911에 대한 개념 증명 익스플로잇: NTLM 릴레이를 통해 MRSProxy로 전달하여 Microsoft Exchange에서 사전 인증 RCE를 달성하고, SYSTEM 명령 실행을 위한 ASPX 웹쉘을 작성합니다.
 strivexjun/memorymodulepp
C++ 라이브러리로, 디스크에 접촉하지 않고 메모리에서 직접 DLL을 로드하며 예외 처리 지원을 포함하여 은밀한 코드 실행과 파일 기반 탐지 회피를 가능하게 합니다.
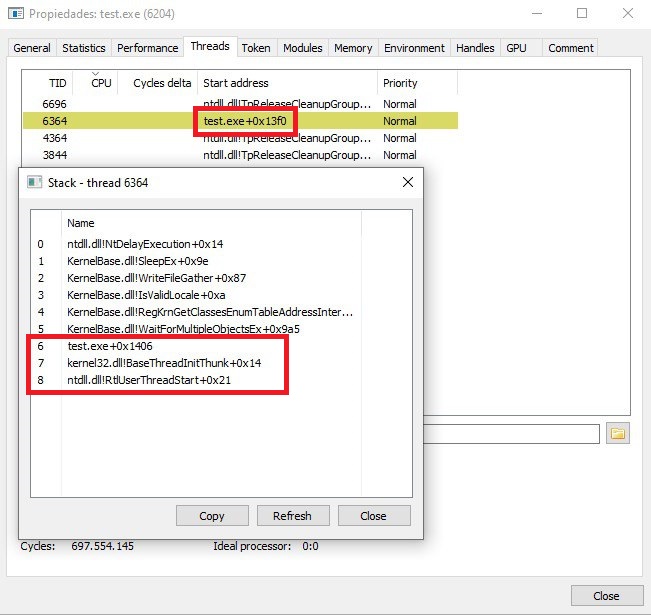

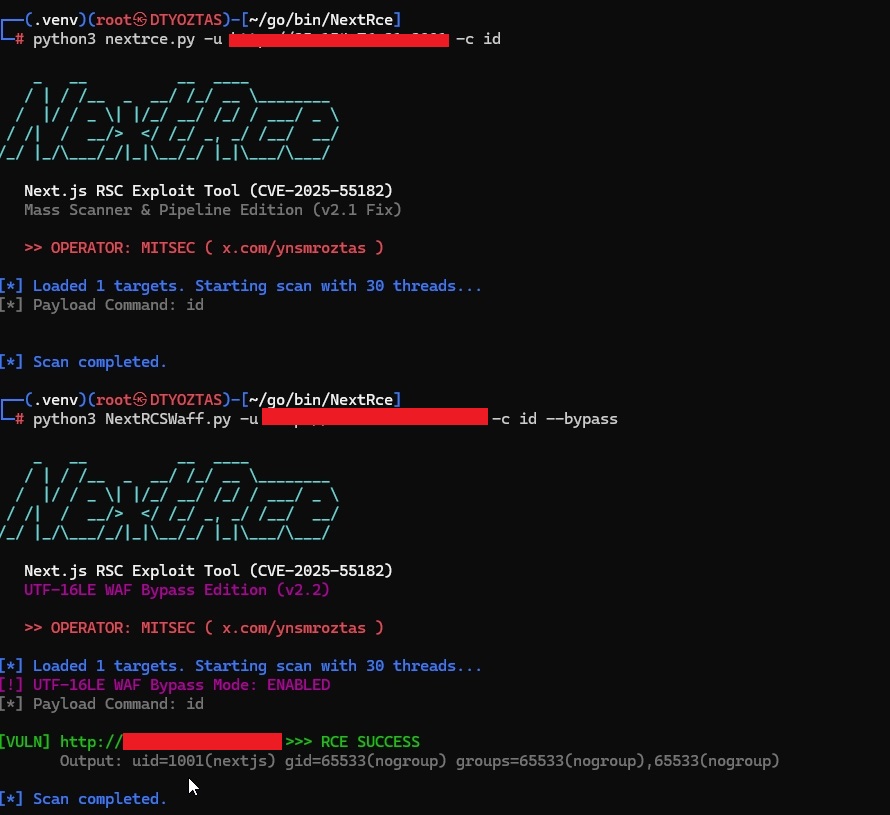 ynsmroztas/nextrce
React Shell 및 Next.js RSC 익스플로잇 도구 (CVE-2025-55182)
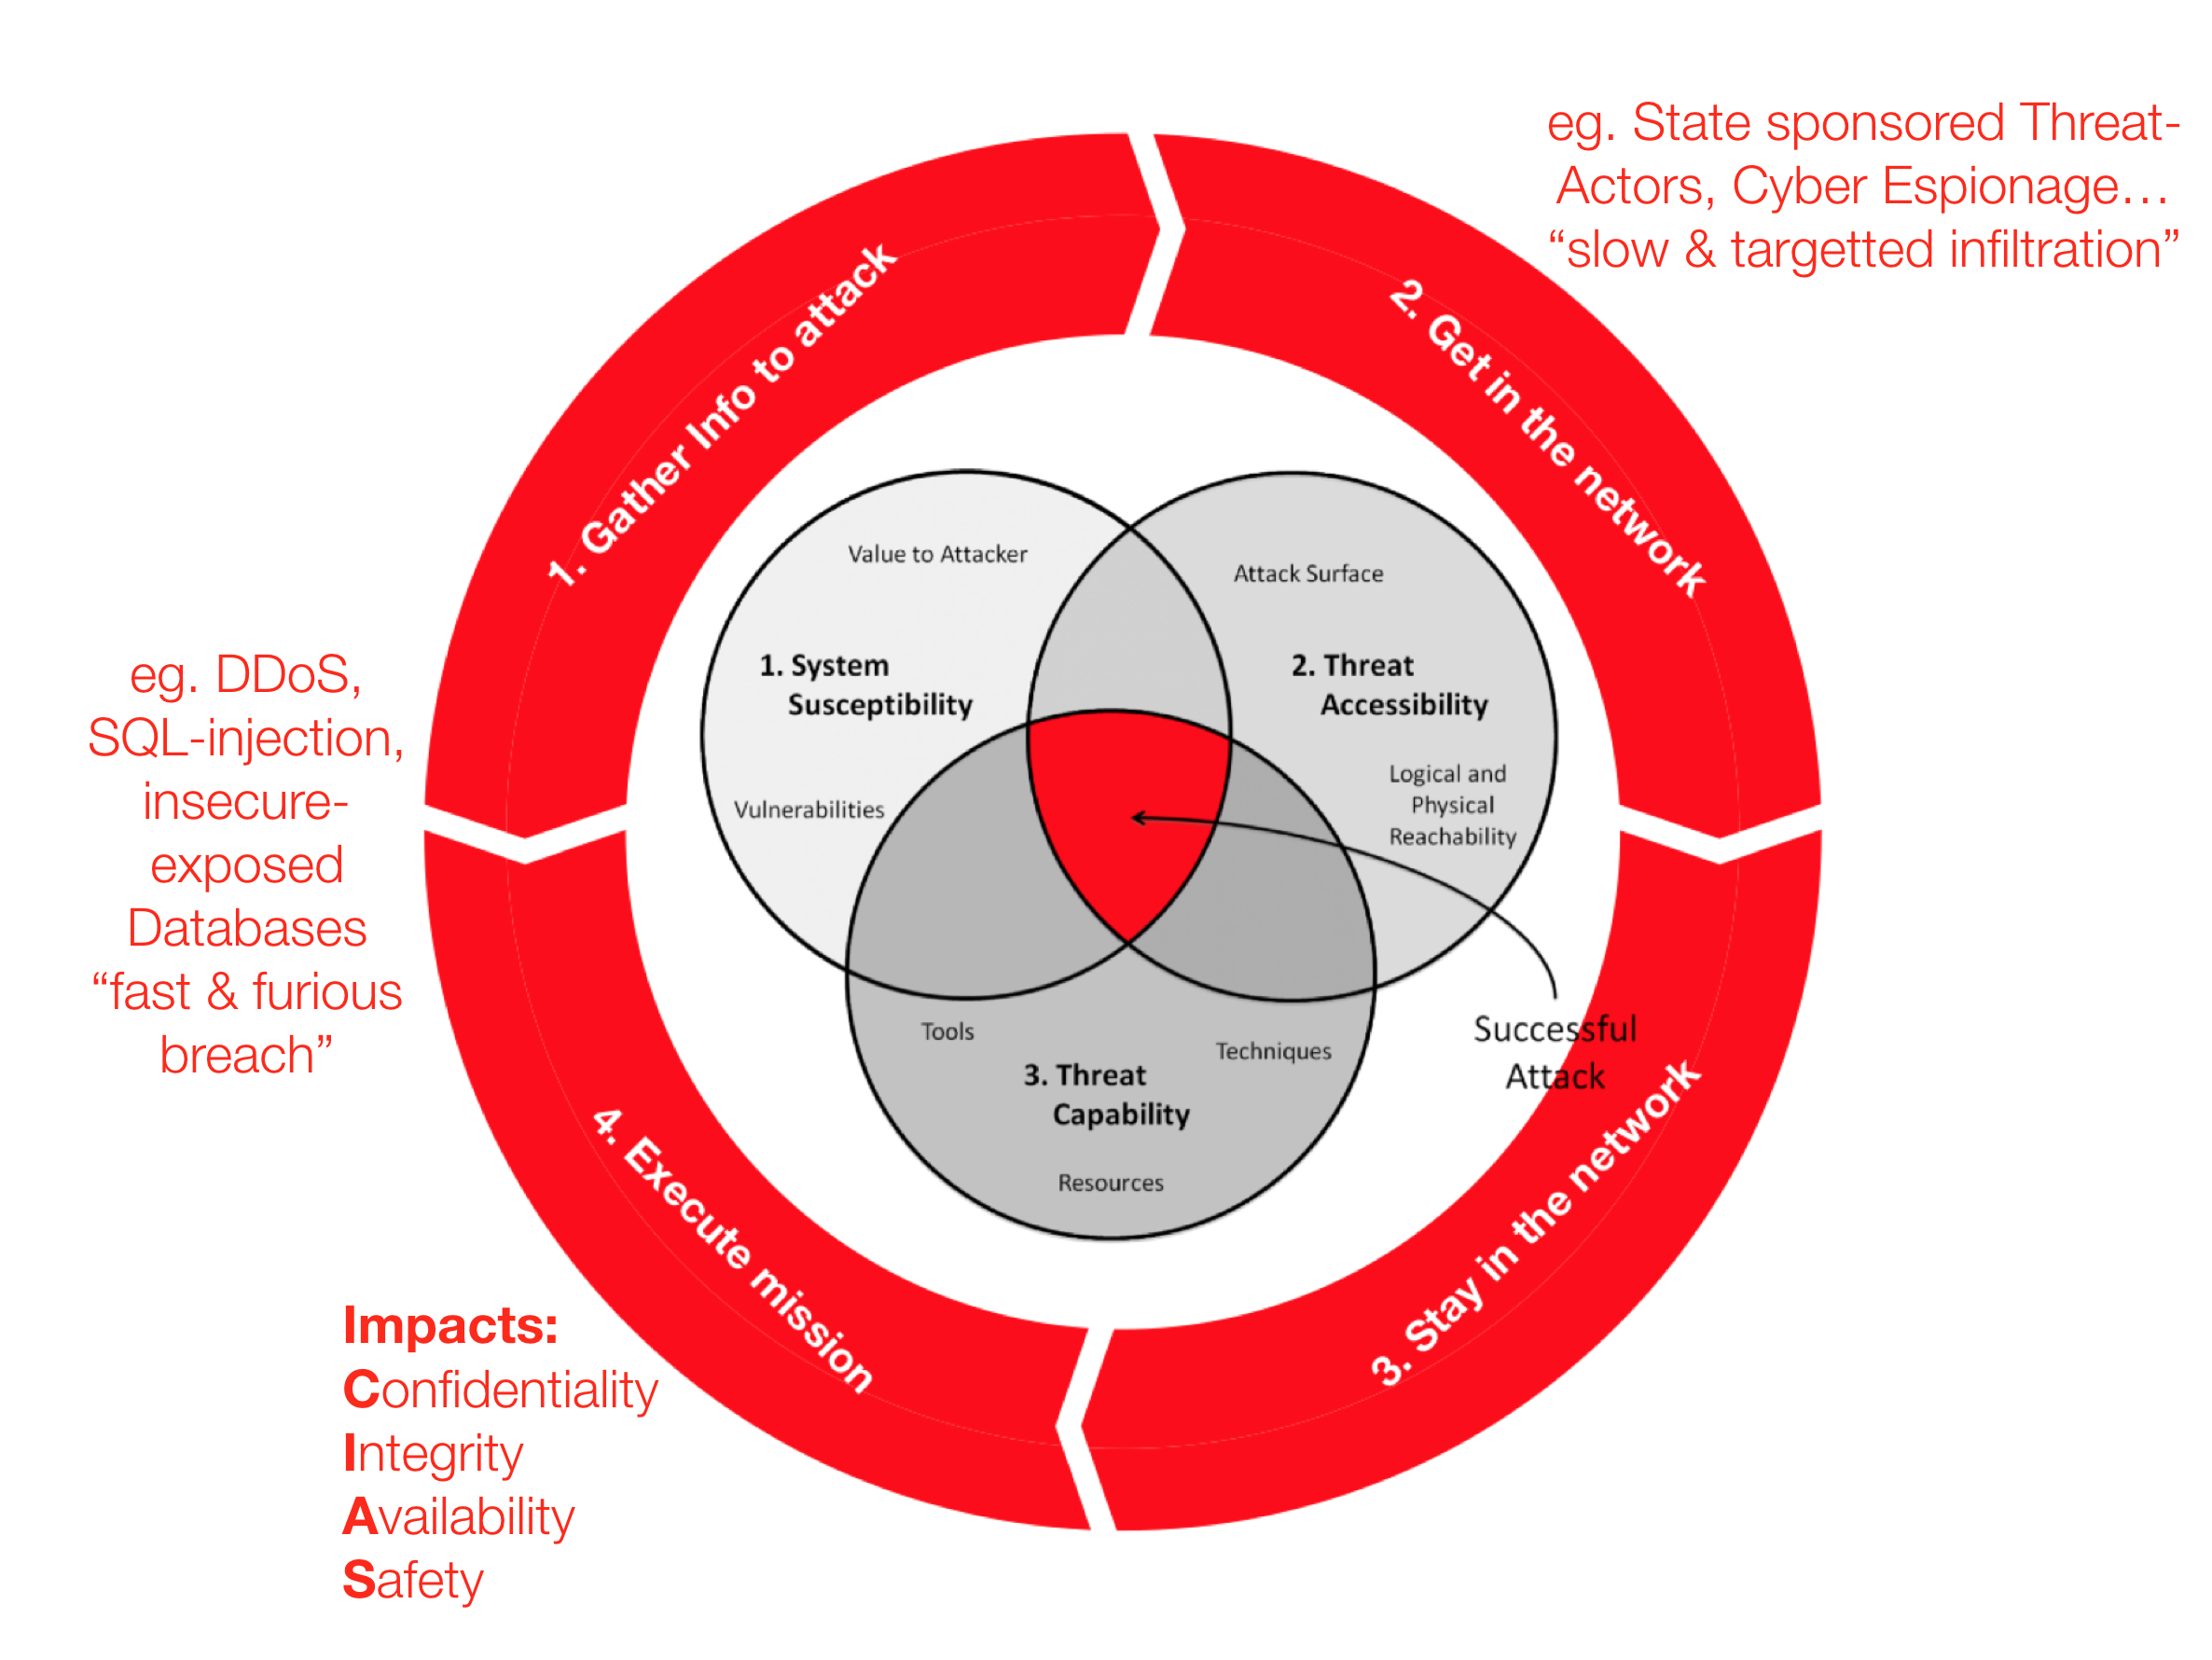 jymcheong/autottp
자동화된 전술, 기술 및 절차
 cy4nguy/python-ransomware
완전한 Python 랜섬웨어 소스 코드와 전체 문서.
 arosenmund/defcon33_silence_kill_edr
EDR 에이전트를 종료하고 무력화하기 위한 실습형 DEFCON 워크숍 자료: 실습 환경 구성, BYOVD, 맞춤형 C/C++ 회피 도구, 리버스 엔지니어링.
 safebreach-labs/sireprat
Windows IoT Core에서 SYSTEM 권한으로 원격 명령 실행 (Python2.7 및 Python3용 릴리스 제공)
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882 인증 없는 RCE 익스플로잇으로, 패치 우회, 명령 실행, 웹셸 배포를 포함한 침투 테스트용입니다.
 mythicagents/nimplant
Nim으로 작성된 크로스 플랫폼 임플란트
 ryhanson/externalc2
Cobalt Strike External C2 서버와 통신 채널을 통합하기 위한 라이브러리
 xorrior/raven
웹소켓용 CobaltStrike 외부 C2
 xtr4nge/fruityc2
FruityC2는 손상된 시스템에 에이전트를 배포하는 것을 기반으로 한 사후 침투 (오픈 소스) 프레임워크입니다. 에이전트는 운영자가 제어하는 웹 인터페이스에서 관리됩니다.
 thesecretclub/riscy-business
RISC-V 가상 머신
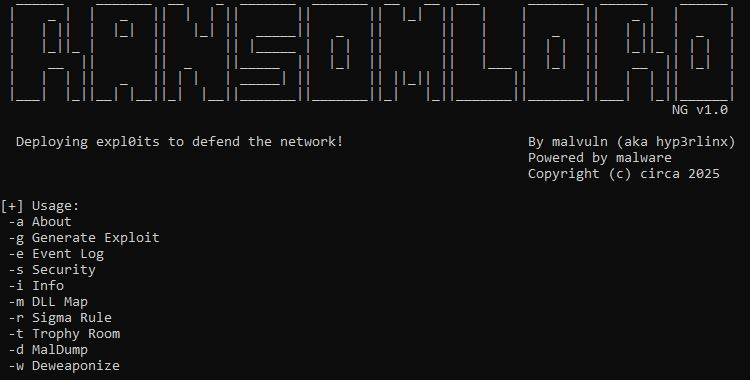 malvuln/ransomlord
RansomLord는 PE 파일 생성을 자동화하는 개념 증명 안티랜섬웨어 악용 도구로, 랜섬웨어의 사전 암호화를 손상시키는 데 사용됩니다.
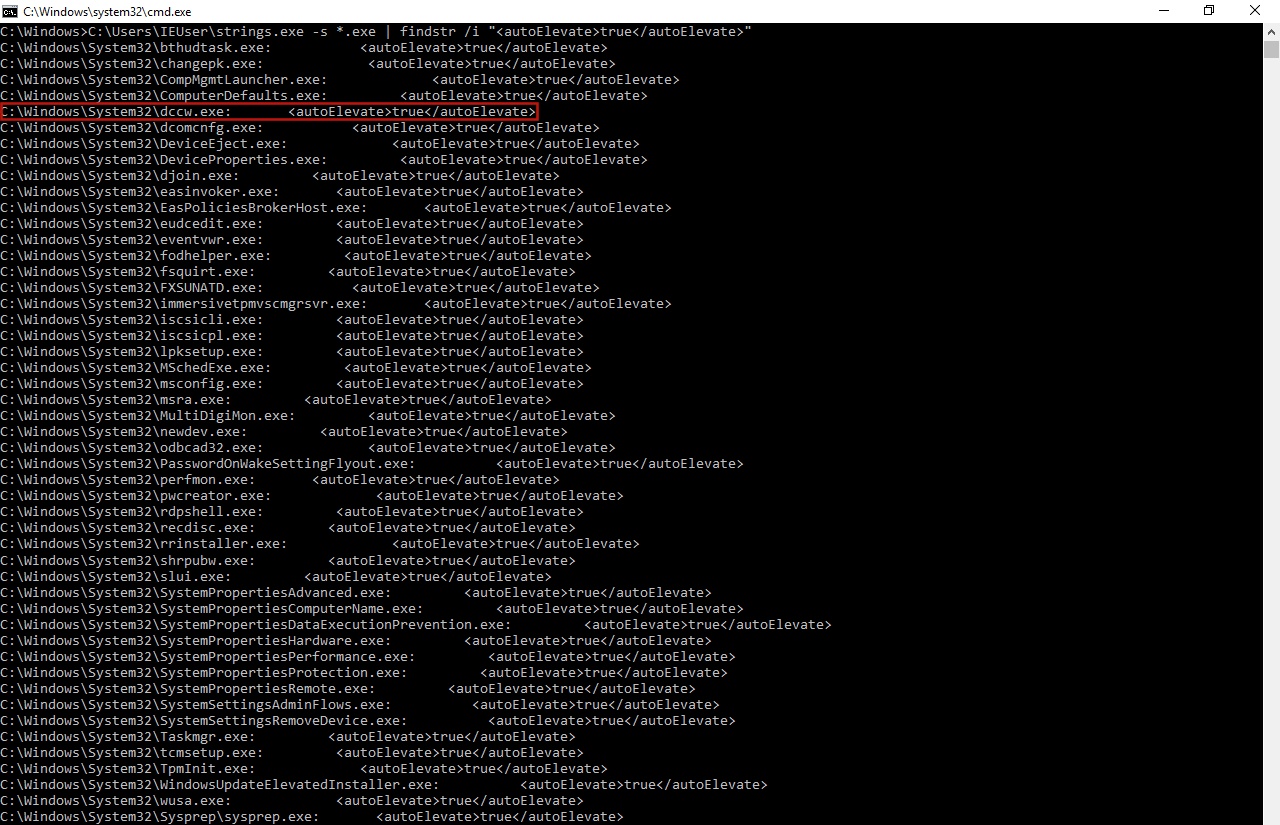 l3cr0f/dccwbypassuac
Windows 8.1 및 10에서 WinSxS의 "dccw.exe"를 악용하는 UAC 우회.









