
 #1
Tools for recovering passwords from hashes, encrypted sources, or through brute-force/dictionary attacks.
Kitploit 추천

 nyxrecon/sudo-agent-ctf-
Sudo Agent CTF(TryHackMe) 문제 풀이로, 열거, 웹 익스플로잇, 스테가노그래피, SSH, 그리고 CVE-2019-14287을 통한 권한 상승을 다룹니다.
 jas502n/publiccms_decrypt
publiccms_decrypt
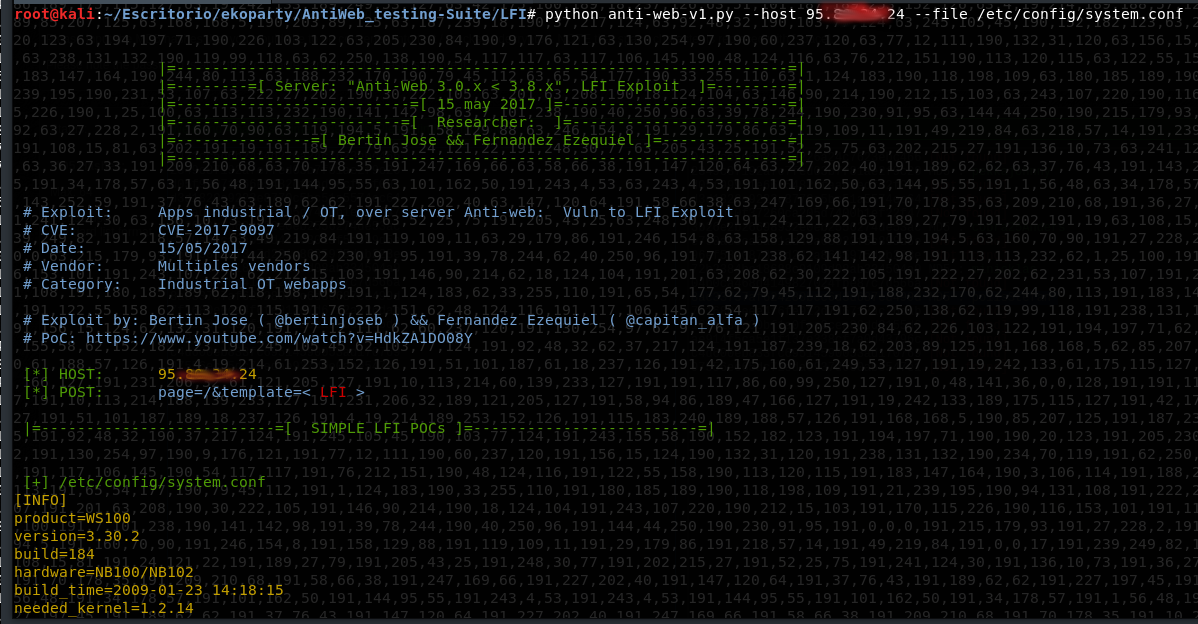 mdudek-ics/antiweb_testing-suite
CVE-2017-9097(+RCE)를 활용하는 도구 모음
 0xblarky/nextpass
타겟의 세부 정보를 기반으로 비밀번호 목록 또는 사전을 생성하는 데 사용할 수 있는 도구
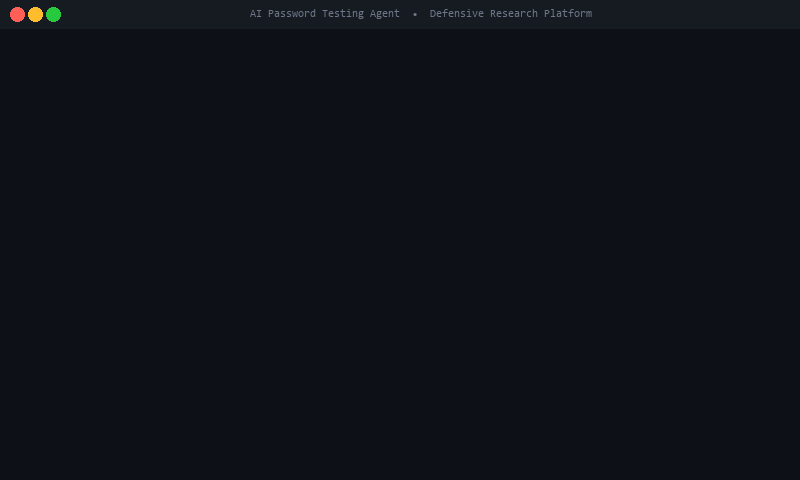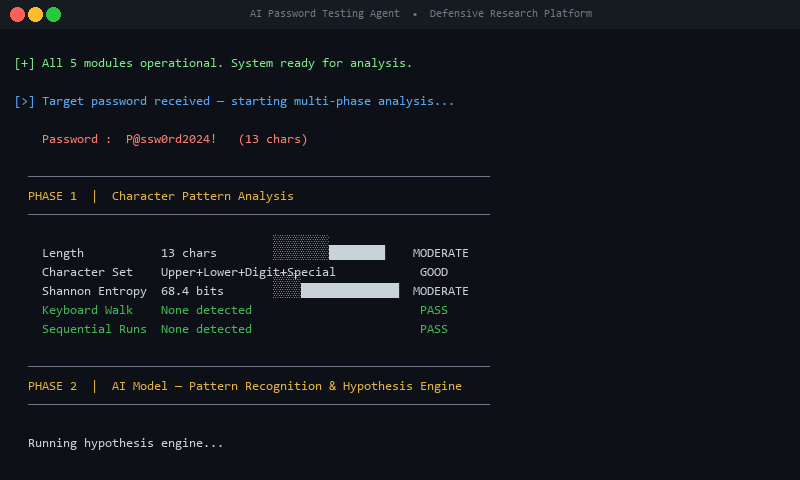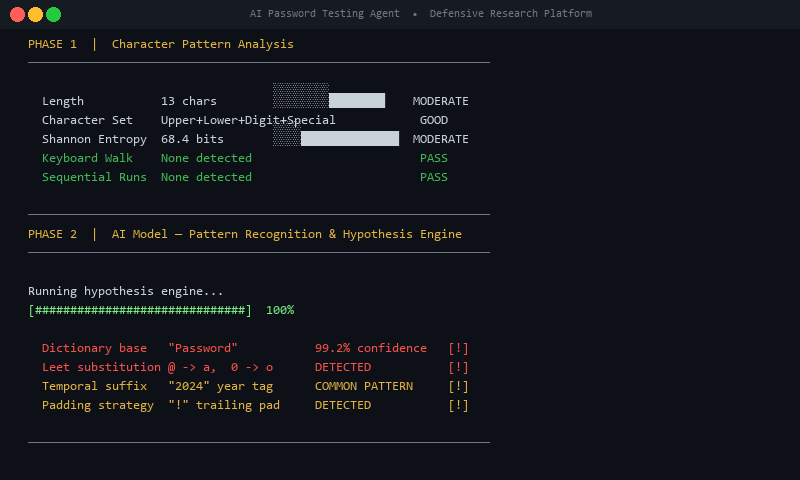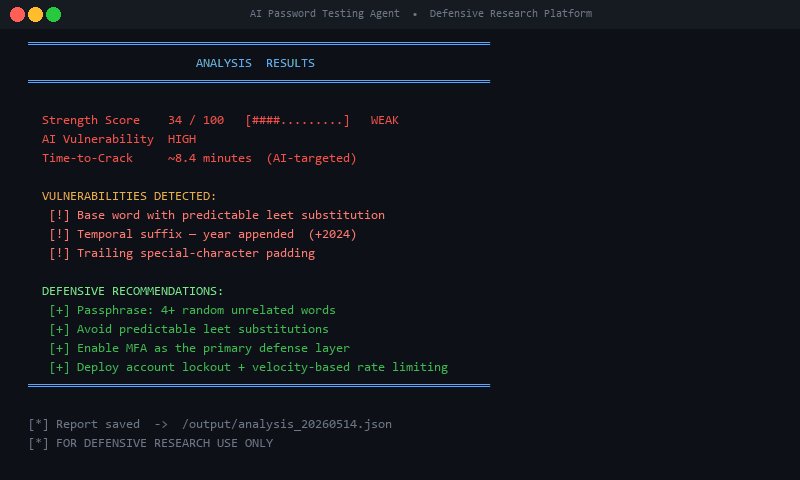 insider77circle/ai-password-testing-agent
비밀번호 강도 테스트, 취약점 식별, 비밀번호 생성 패턴 탐색을 위한 지능형 에이전트.
 lukejenkins/cve-2022-24693
문서화 및 재현 단계 for CVE-2022-24693: Baicells Nova436Q 및 Neutrino 430 펌웨어의 하드코딩된 자격 증명으로, 원격 SSH 접근 및 권한 상승을 가능하게 함.
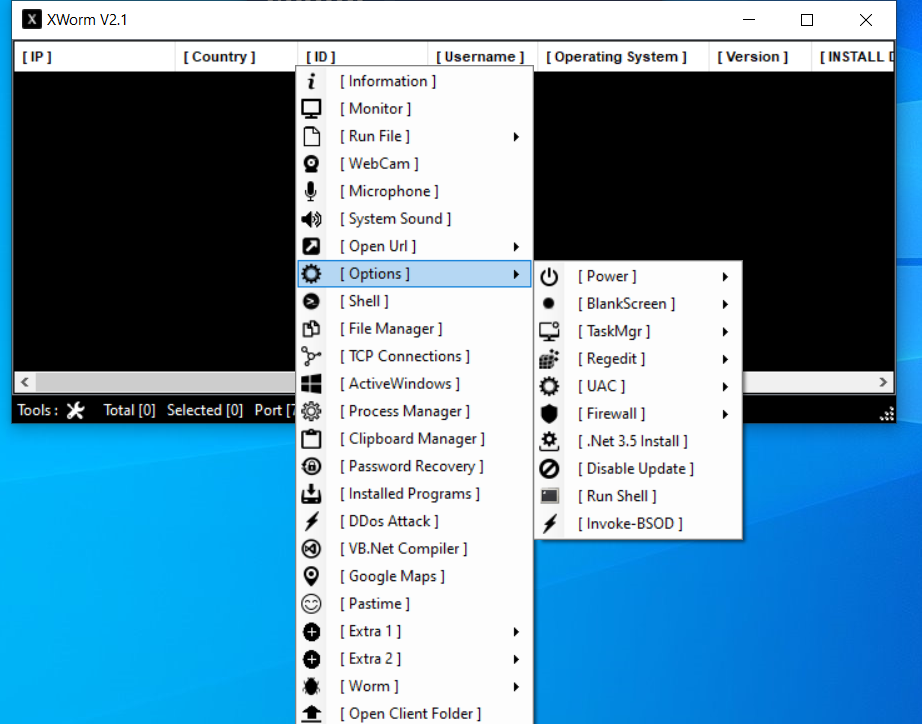
 manturever/xworm-rat
⭐️유명한 XWorm RAT, 버전 2.1. 교육 목적으로만 사용하세요.
 danyw24/zyxel-p870hn-hardware-hacking
베어 PCB에서 루트 권한까지: 내 하드웨어에서 UART로 ZyXEL P-870HN (BCM6368) 하드웨어 해킹 — CVE-2025-0890 + CVE-2024-40891
 chron1k/oxide_hive
CVE-2021-36934용 익스플로잇
 zhairiazzeddine/exploit-cve-2023-6063-poc-vuln
CVE-2023-6063에 대한 Python PoC로, WP Fastest Cache <=1.2.2에서 발생하는 인증되지 않은 시간 기반 블라인드 SQL 인젝션을 이용해 WordPress 비밀번호 해시와 이메일을 추출합니다.
 razureink/cve-2024-43451-ntlm_hash_disclosure_reproduction
CVE 재현: cve-2024-43451-ntlm_hash_disclosure_reproduction
 ctm1/cve-2023-32784-keepass-linux
리눅스용 KeePass 마스터 비밀번호 추출 PoC
 websecnl/cve-2021-36934
SeriousSAM 자동 익스플로이터
 d1se0/cve-2024-21413-vulnerabilidad-outlook-lab
제어된 Windows 환경에서 Python 이메일 익스플로잇 도구와 Responder를 사용하여 NTLM 자격 증명 캡처를 위한 CVE-2024-21413 Outlook 취약점 악용을 시연하는 교육용 랩.
 yucaerin/cve-2024-55555
Laravel Crypto Killer Mass Scanner (CVE-2024-55555)
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
CVE-2024-21413에 대한 TryHackMe 룸 워크스루로, Outlook Moniker Link 보호된 보기 우회, NTLM 해시 유출, Responder를 통한 자격 증명 캡처를 다룹니다.
 pugazhendii22/keepass-exfil-forensics
TryHackMe DFIR 챌린지에 대한 네트워크 포렌식 분석 글 + 도구: PCAP 트래픽에서 hex→Base64→XOR 방식의 외부 유출(exfiltration) 체인을 역분석한 다음, CVE-2023-32784를 통해 프로세스 메모리 덤프에서 KeePass…
 r3fr4kt/devvortex
HackTheBox Devvortex 워크스루: 서브도메인 퍼징, Joomla API 열거, 템플릿 기반 웹 셸, bcrypt 해시 크래킹, Apport-CLI CVE-2023-1326 권한 상승을 다룹니다.








