
 #1
Tools for recovering passwords from hashes, encrypted sources, or through brute-force/dictionary attacks.
Kitploit 추천
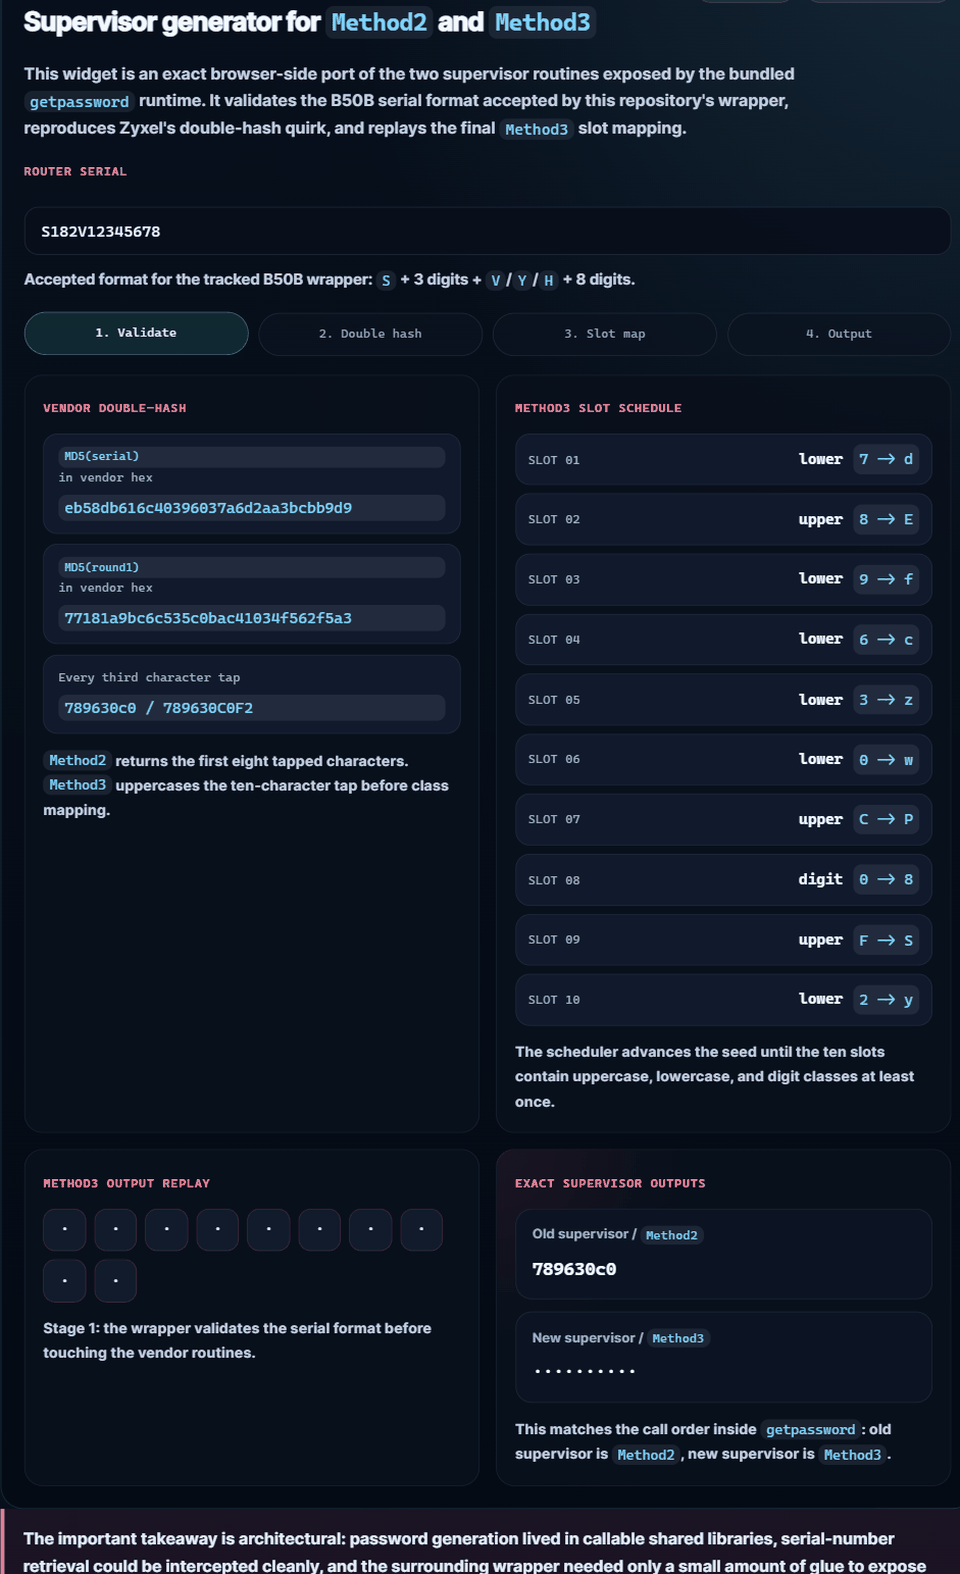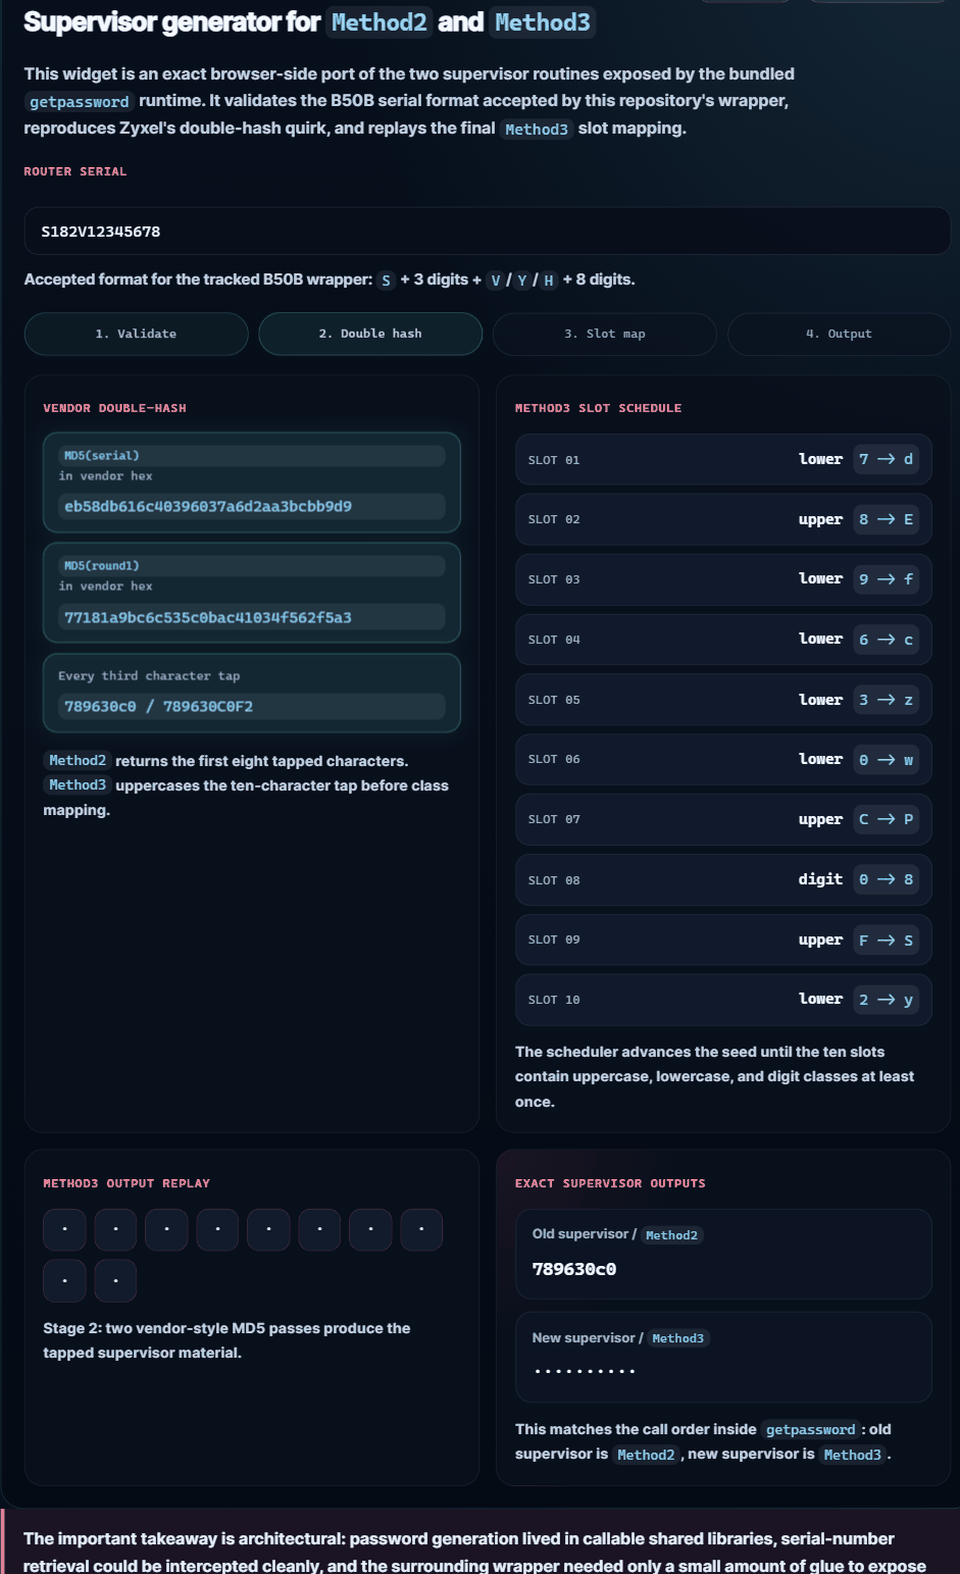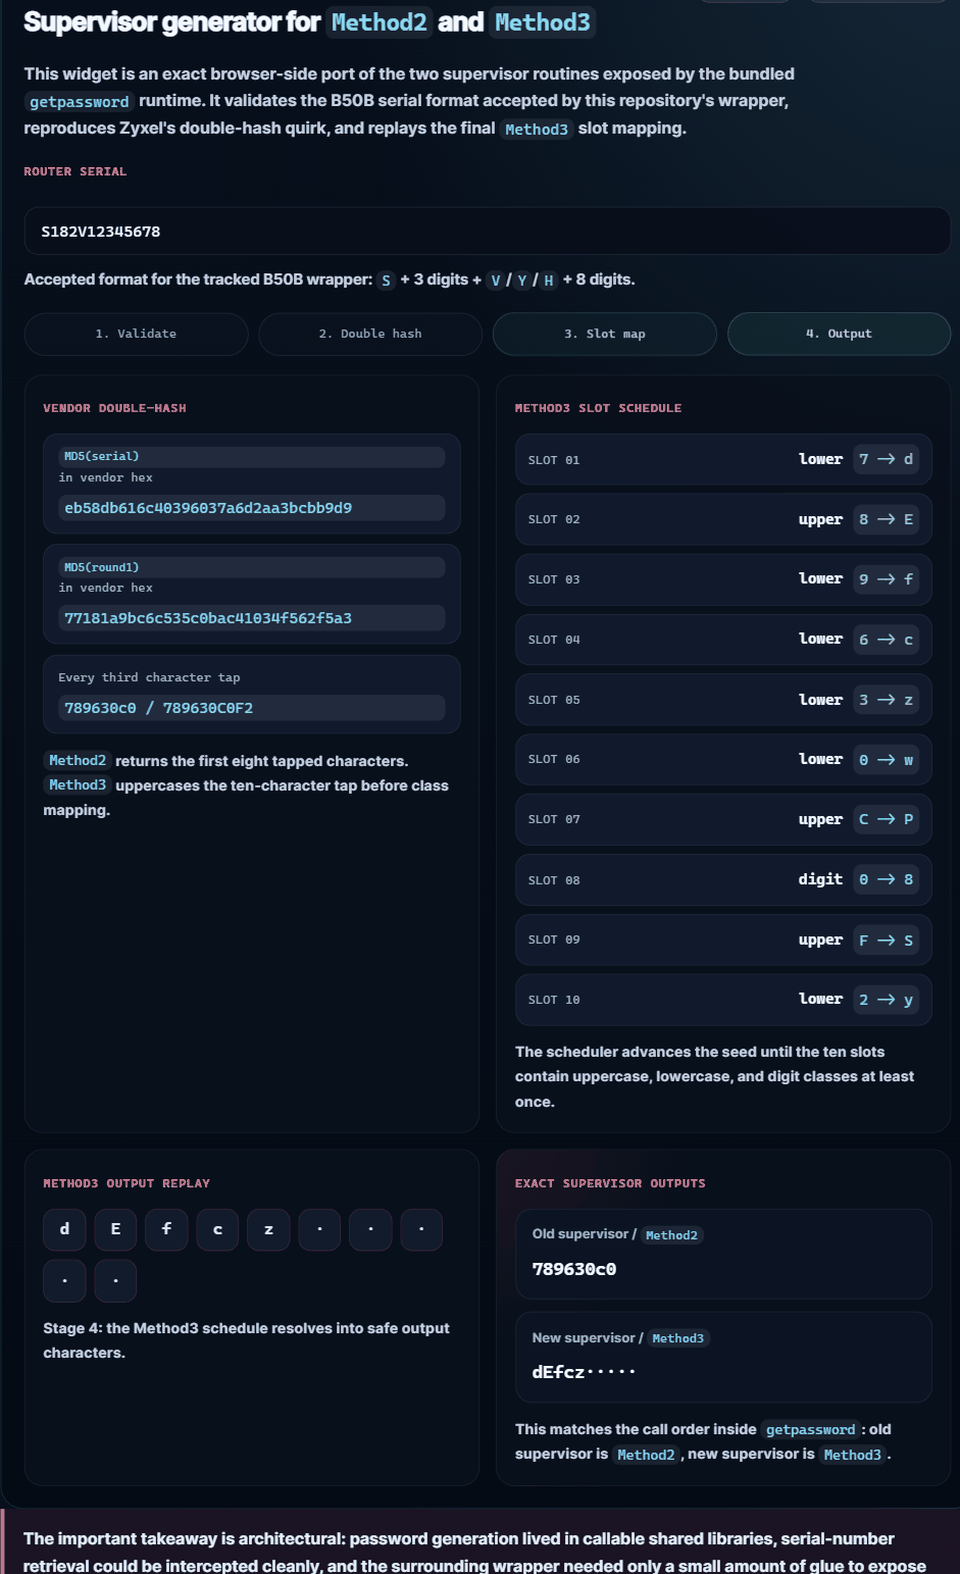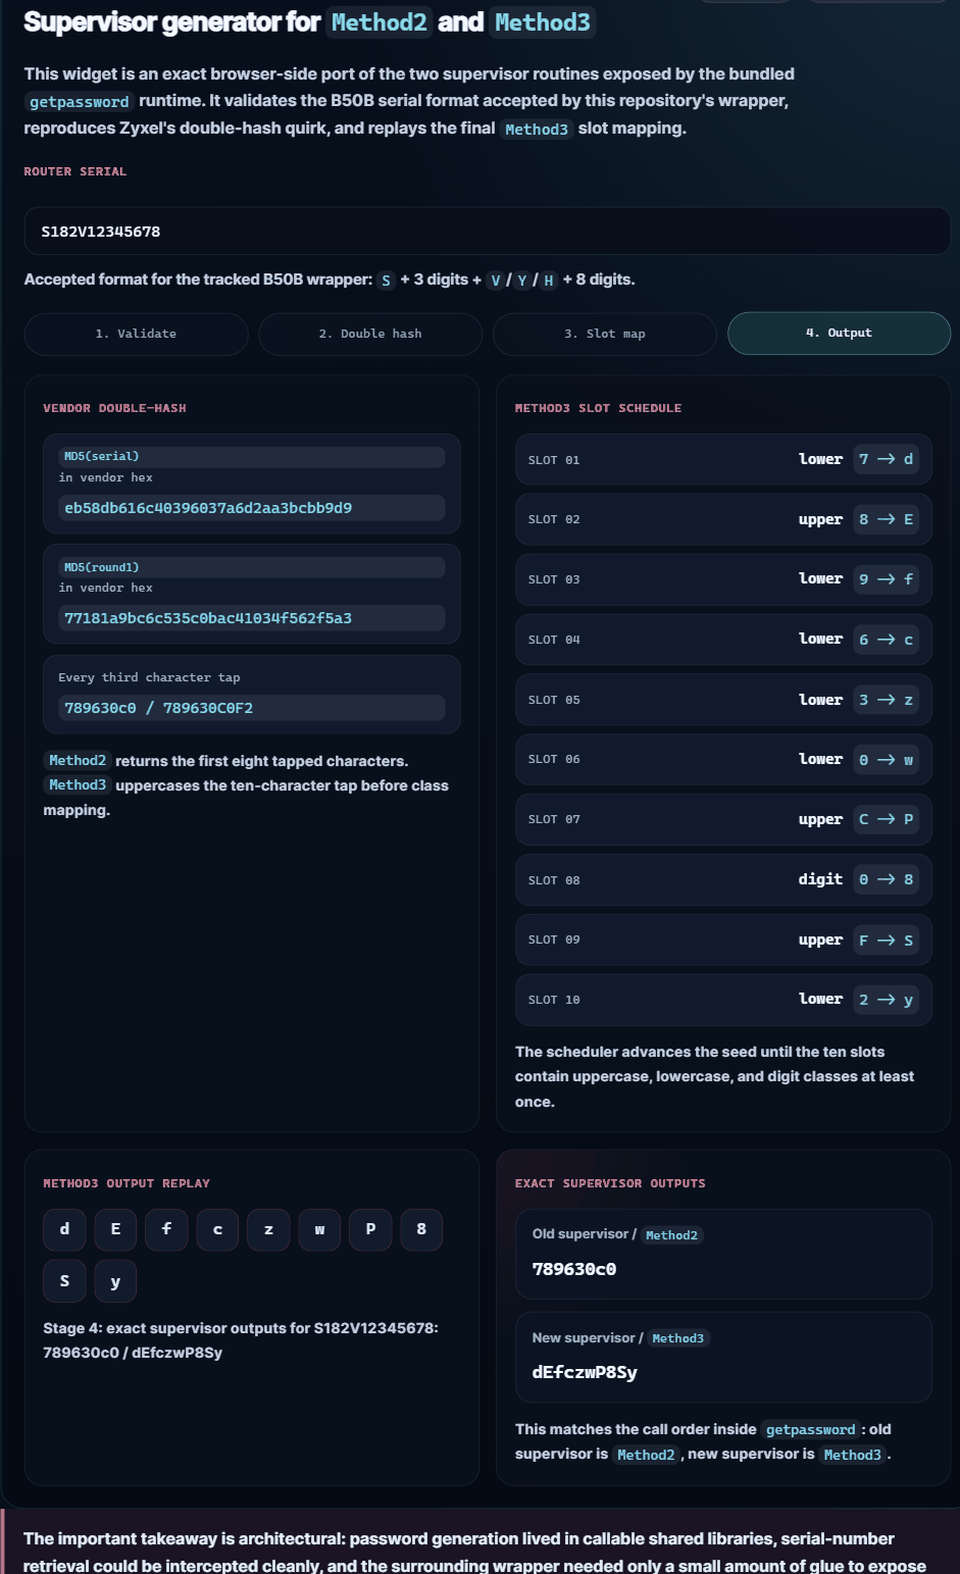
 minanagehsalalma/zyxel-cve-2021-35036-super-admin-password-leak
CPE/ONT/LTE/5G 펌웨어 전반에 걸친 Zyxel 슈퍼 관리자 자격 증명 노출 분석 보고서, VMG8825-B50B genpass 실험실을 활용한 내용
 adversis/screenscrub
스크린샷에서 자격 증명을 찾아 비밀 관리자에 저장하고, 이미지에서 복구 불가능하게 삭제합니다 — 로컬, 오프라인, OCR 기반.
 0xblackash/cve-2026-47729
CVE-2026-47729
 bwithe/cve-2024-9796
CVE-2024-9796 WP-Advanced-Search < 3.3.9.2 - 인증되지 않은 SQL 인젝션. Poc.
 hantwister/o5logon-fetch
취약한 Oracle 서버에서 CVE-2012-3137 악용 시도
 ejfkdev/reyee_decrypt
Ruijie ReyeeOS 펌웨어(v1/v2) 및 암호화된 구성 백업을 복호화하고 평문 비밀번호를 복구합니다
 dh4nuj4/simplectf-updatedexploit
이 스크립트는 Daniele Scanu의 원본 익스플로잇을 수정한 버전으로, CMS Made Simple <= 2.2.10 (CVE-2019-9053)에서 인증되지 않은 SQL 인젝션 취약점을 이용합니다.
 b1tbreaker/cve-2025-48708
Ghostscript PDF 버전 10.05.0까지의 버전에서 인수 검증 부재로 인한 비밀번호 유출
 und3sc0n0c1d0/bruteforce-to-keepass
이 스크립트는 KeePass에 영향을 주는 CVE-2023-32784 취약점을 악용할 때 keepass-password-dumper 도구를 통해 얻은 결과를 보완합니다.
 elizeuopain/cve-2019-9053-cms-made-simple-2.2.10---sql-injection-exploit
CMS Made Simple 2.2.10의 CVE-2019-9053 SQL 인젝션을 위한 Python 익스플로잇으로, 비밀번호 해시 크래킹 및 사용자 열거 기능을 갖추고 있습니다.
 bytehackr/keepass_poc
KeePass [CVE-2022-0725]의 PoC
 randomuser1983/ikeabuser
IPSec VPN 게이트웨이의 열거, 핑거프린팅, PSK 추출을 자동화하는 간단한 도구 래퍼입니다.
 grepstrength/cve-2026-92680
Araxis Merge의 DPAPI로 보호된 서버 자격 증명을 복호화하는 개념 증명(CVE-2026-92680)으로, Windows에서 불충분하게 보호된 자격 증명 저장을 보여줍니다.
 abraxas/gatex
FortinetHunter (@YogSoth0) 바이너리 크래킹 애플리케이션. FortinetHunter를 위한 CTF의 일부. ELF door: 스트립된 Nuitka onefile, XOR로 스크램블된 Argon2id 검증기, AES-GCM 무결성.
 4d000/tenda-f3-v4
Tenda F3 V3/V4 라우터에서 CVE-2020-35391을 악용하여 구성, 플래시 및 syslog 파일을 무단 다운로드할 수 있는 Python 스크립트.
 mister-turtle/cve-2023-32784
잠금 해제된 데이터베이스의 메모리 덤프에서 KeePass 마스터 비밀번호를 추출하여, 위치별 잠재적 문자, 암호 구문 및 CVE-2023-32784에 대한 JohnTheRipper 마스크를 출력합니다.
 infobyte/nec_aterm_tools
NEC Aterm 라우터 펌웨어 이미지 및 QR 코드에서 하드웨어 임의 키를 추출하여 셸 액세스 권한을 얻기 위한 유효한 비밀번호를 생성합니다.
 jaarden/cve-2024-22894
CVE-2024-22894에 대한 개념 증명 익스플로잇으로, Alpha Innotec/Novelan 히트펌프 펌웨어에서 3DES-encrypted root password 추출을 시연하여 취약한 IoT 기기에 SSH 액세스를 활성화합니다.








