
 #1
Tools for recovering passwords from hashes, encrypted sources, or through brute-force/dictionary attacks.
Kitploit 추천
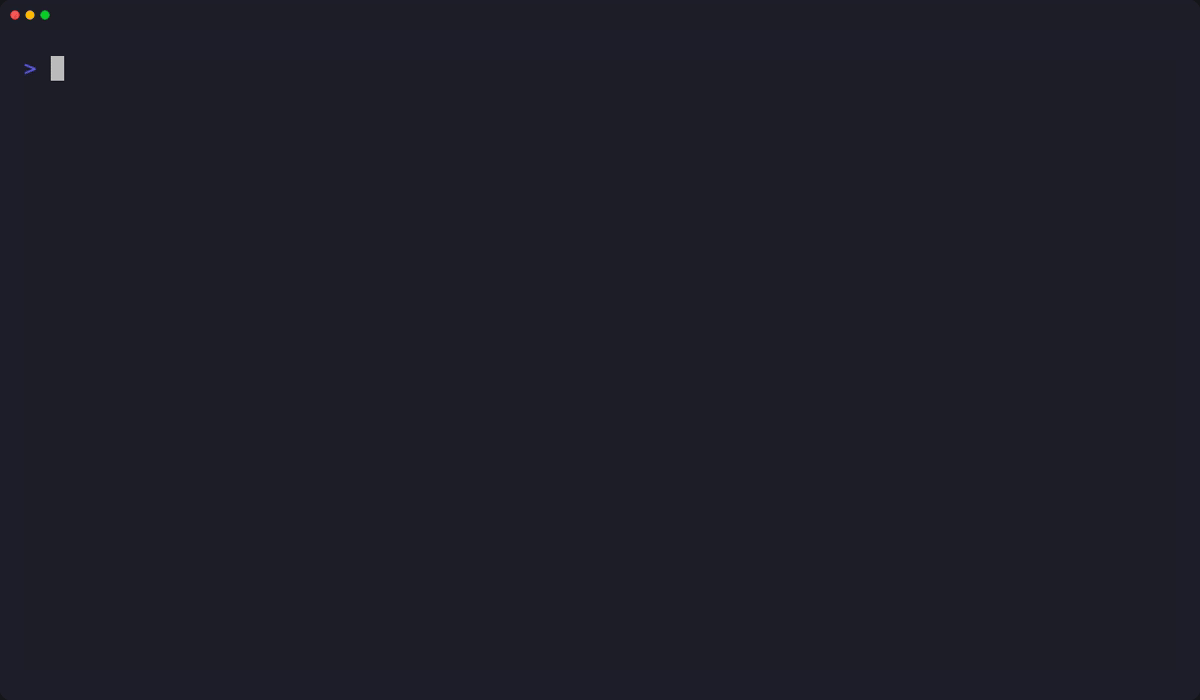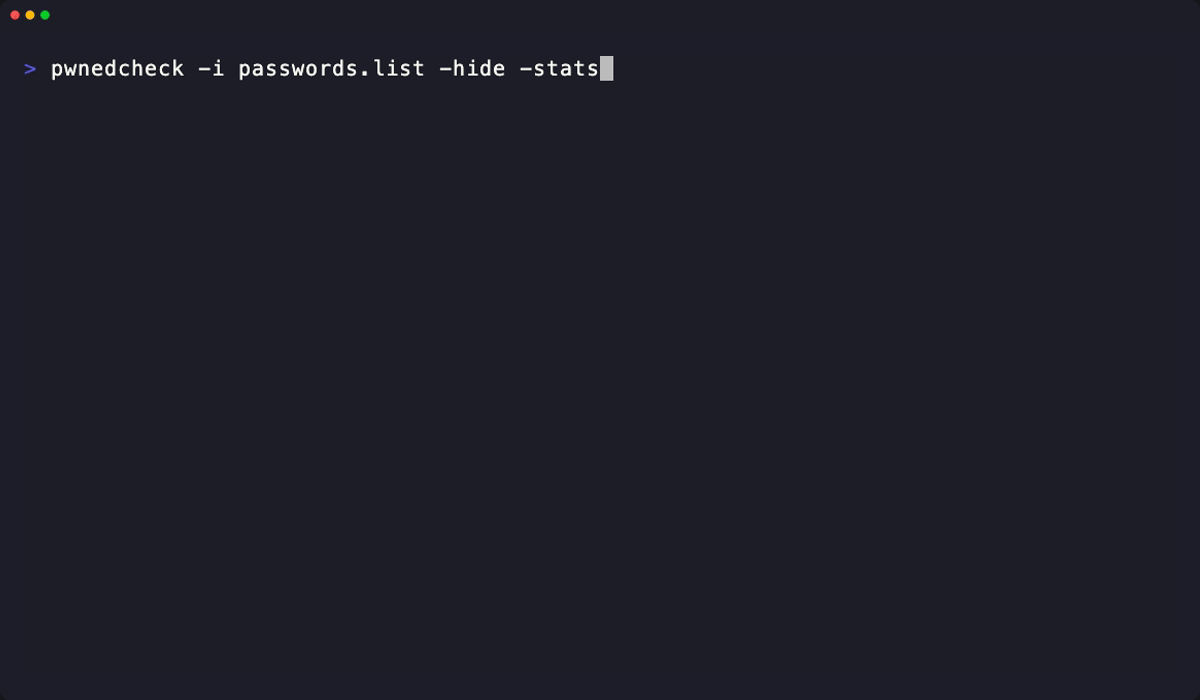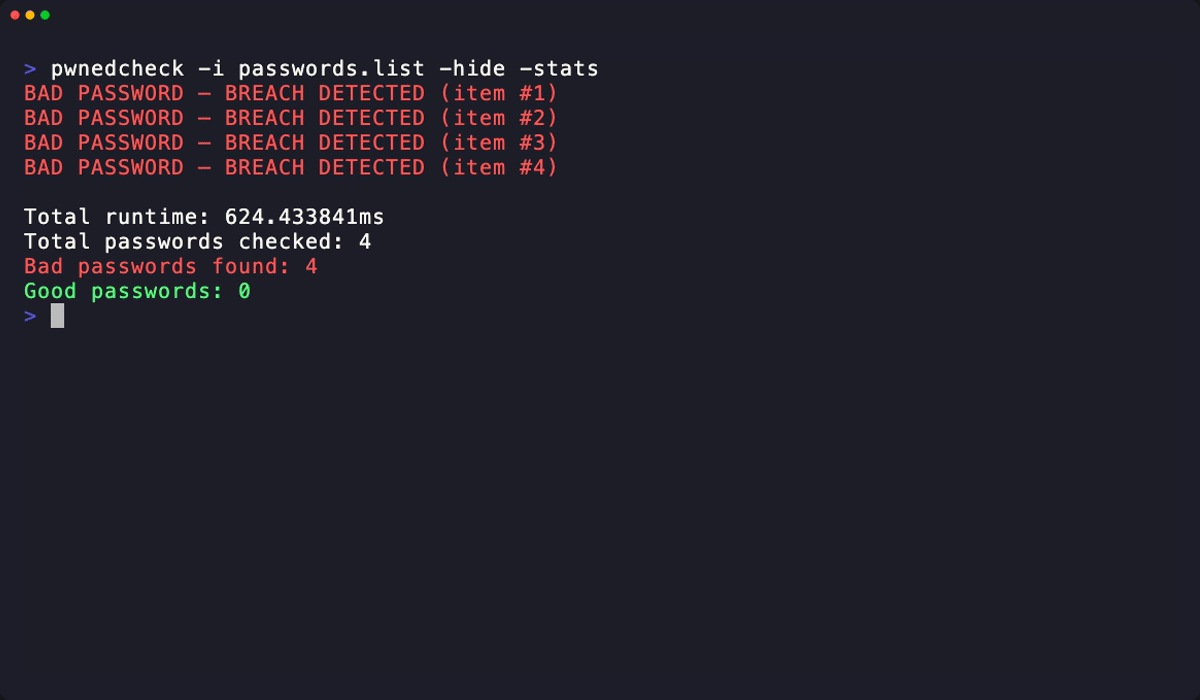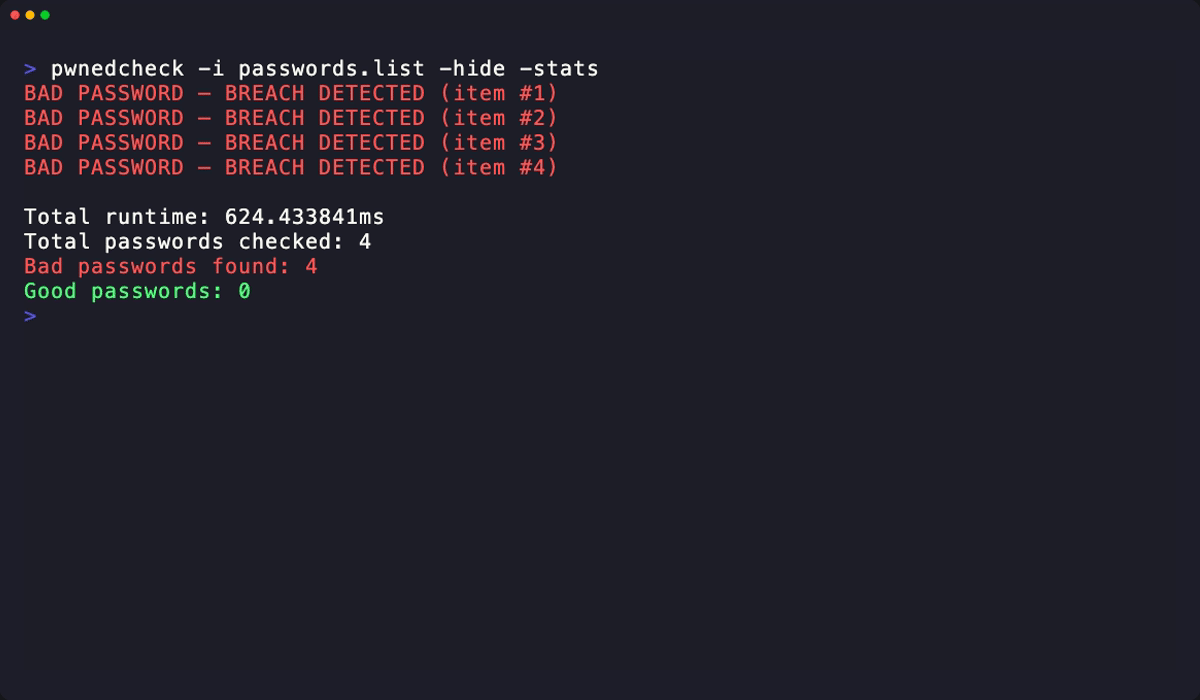
 mohamedation/pwnedcheck
Have I Been Pwned (HIBP) API를 사용하여 데이터 유출에서 비밀번호가 노출되었는지 확인하는 명령줄 도구입니다.
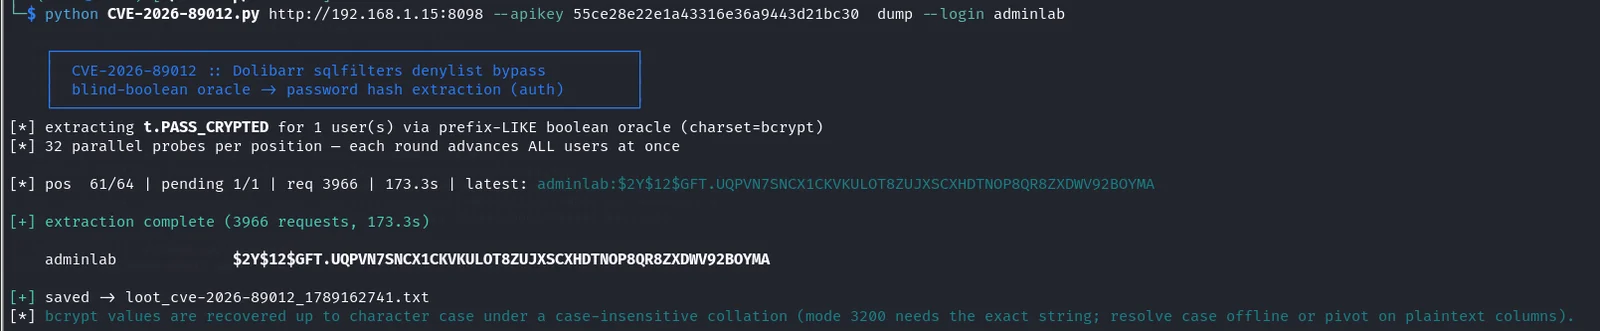 faceless0x7/cve-2026-89012
CVE-2026-89012에 대한 Python 익스플로잇으로, Dolibarr SQL 필터 denylist 우회를 이용해 blind-boolean 오라클로 REST API를 통해 비밀번호 해시와 API 키를 추출합니다.
 s3l33/cve-2022-25012
이 취약한 암호 암호화 스크립트의 업데이트된 버전
 wiire-a/cve-2017-9476
결정적 자격 증명을 가진 숨겨진 AP
 usethisname1419/pdfcrack
PDF Crack은 PDF 비밀번호를 크래킹하는 데 사용되는 GUI 도구입니다. 3가지 크래킹 옵션을 포함합니다.
 ehabhussein/snmpvlan
SNMP 스캐너 및 무차별 대입 도구로, Cisco Nexus 스위치(5000/6000)를 대상으로 CVE-2014-3341을 악용하고, VLAN을 열거하며, SNMP 커뮤니티 문자열을 크래킹하고, 장치 구성을 추출합니다.
 wellingtonespindula/ssi-cve-2022-21661
CVE-2022-21661 취약점을 연구하고 익스플로잇하여 플러그인의 POST 요청을 통해 WordPress 5.8.3 미만 버전에서 SQL 인젝션을 가능하게 합니다.
 e-m-e-k-a/moniker-link-lab-setup
침투 테스트 랩으로, CVE-2024-21413 모니커 링크 취약점을 이용한 NTLM 자격 증명 탈취 과정을 시연합니다. 공격 실행, 해시 크래킹 및 방어 대책을 포함합니다.
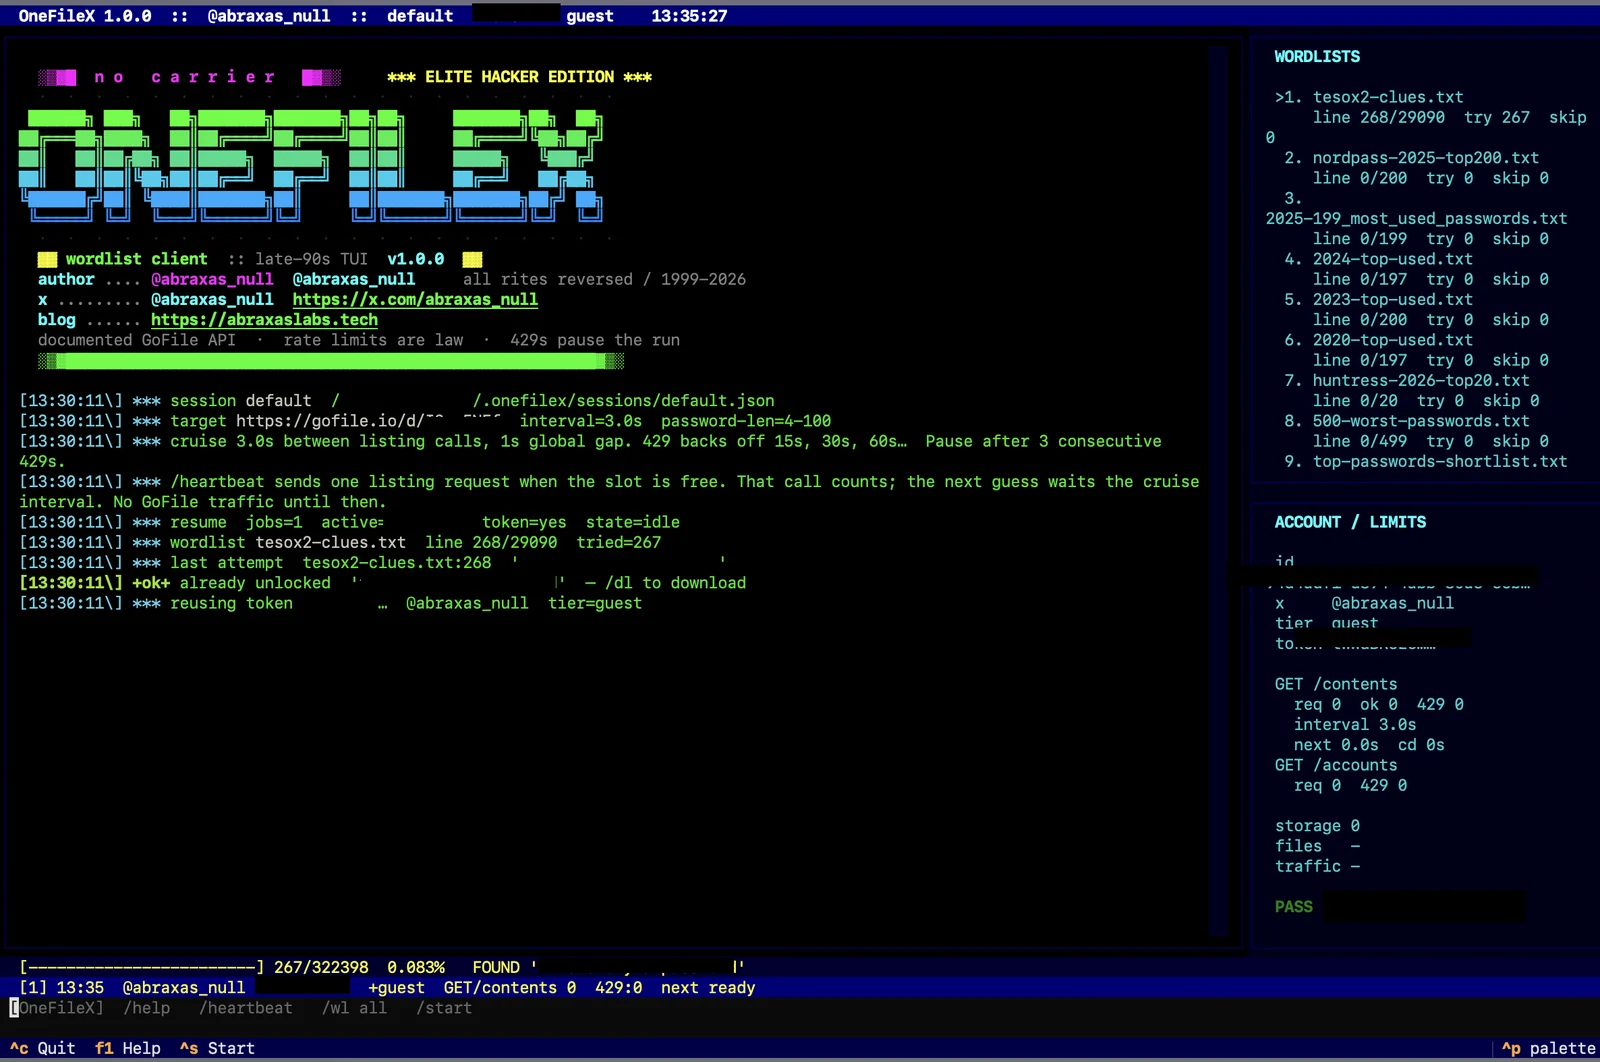 abraxas/gofilex
GoFile(gofile.io) 다운로드 비밀번호용 워드리스트 무차별 대입 도구
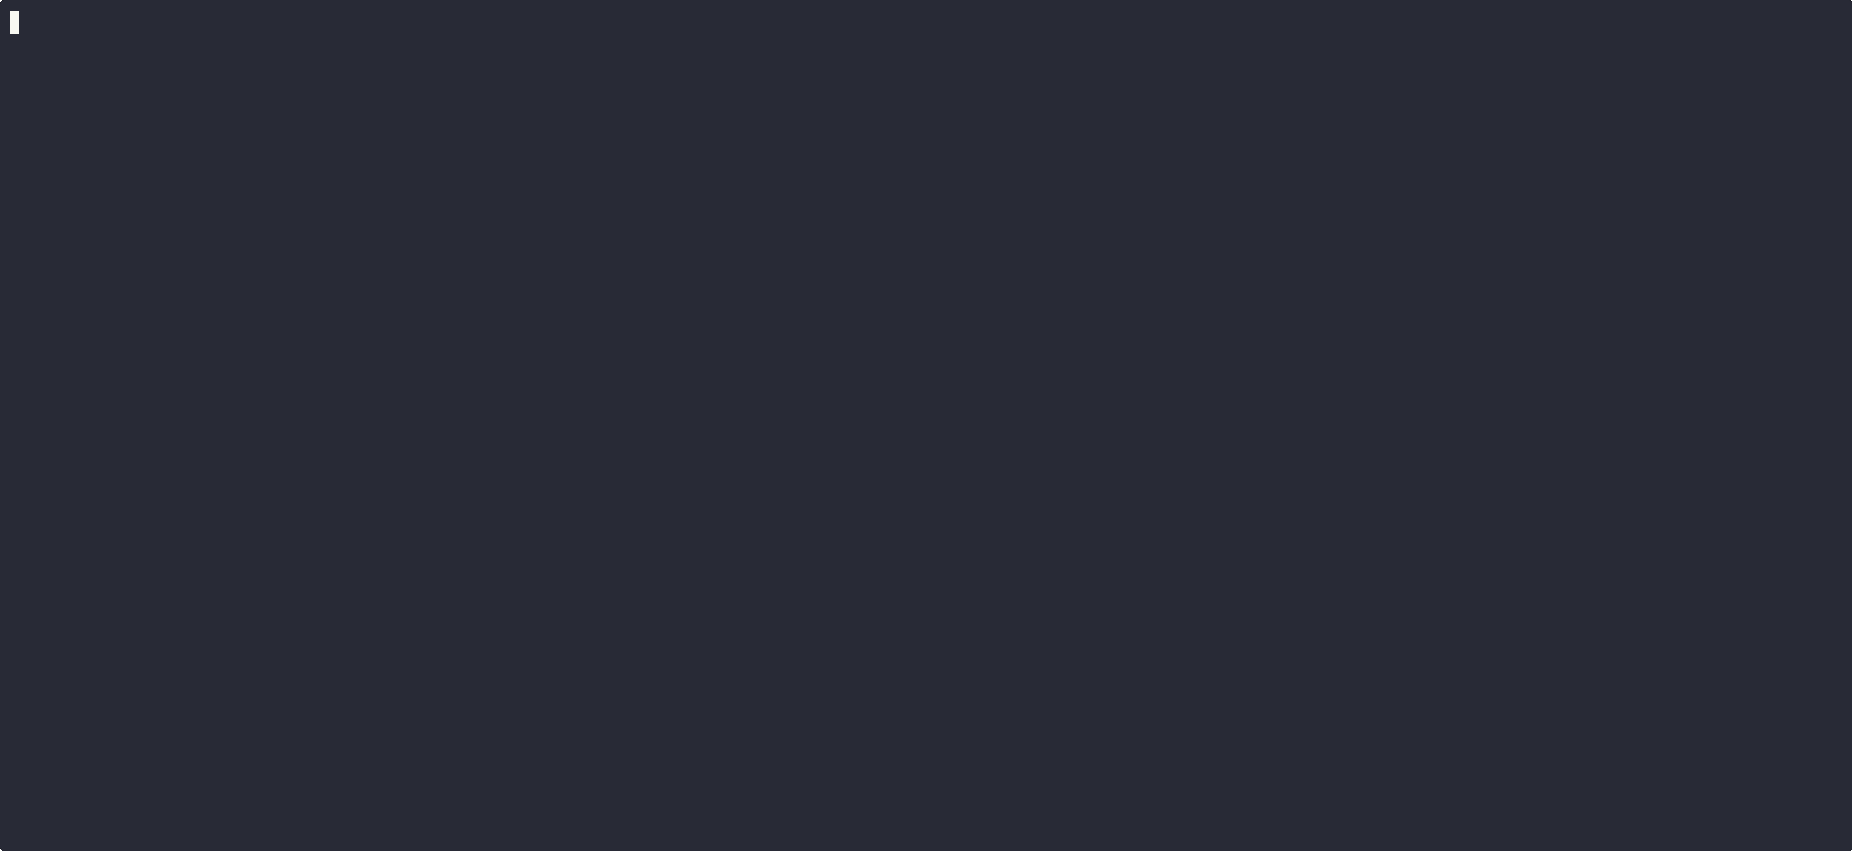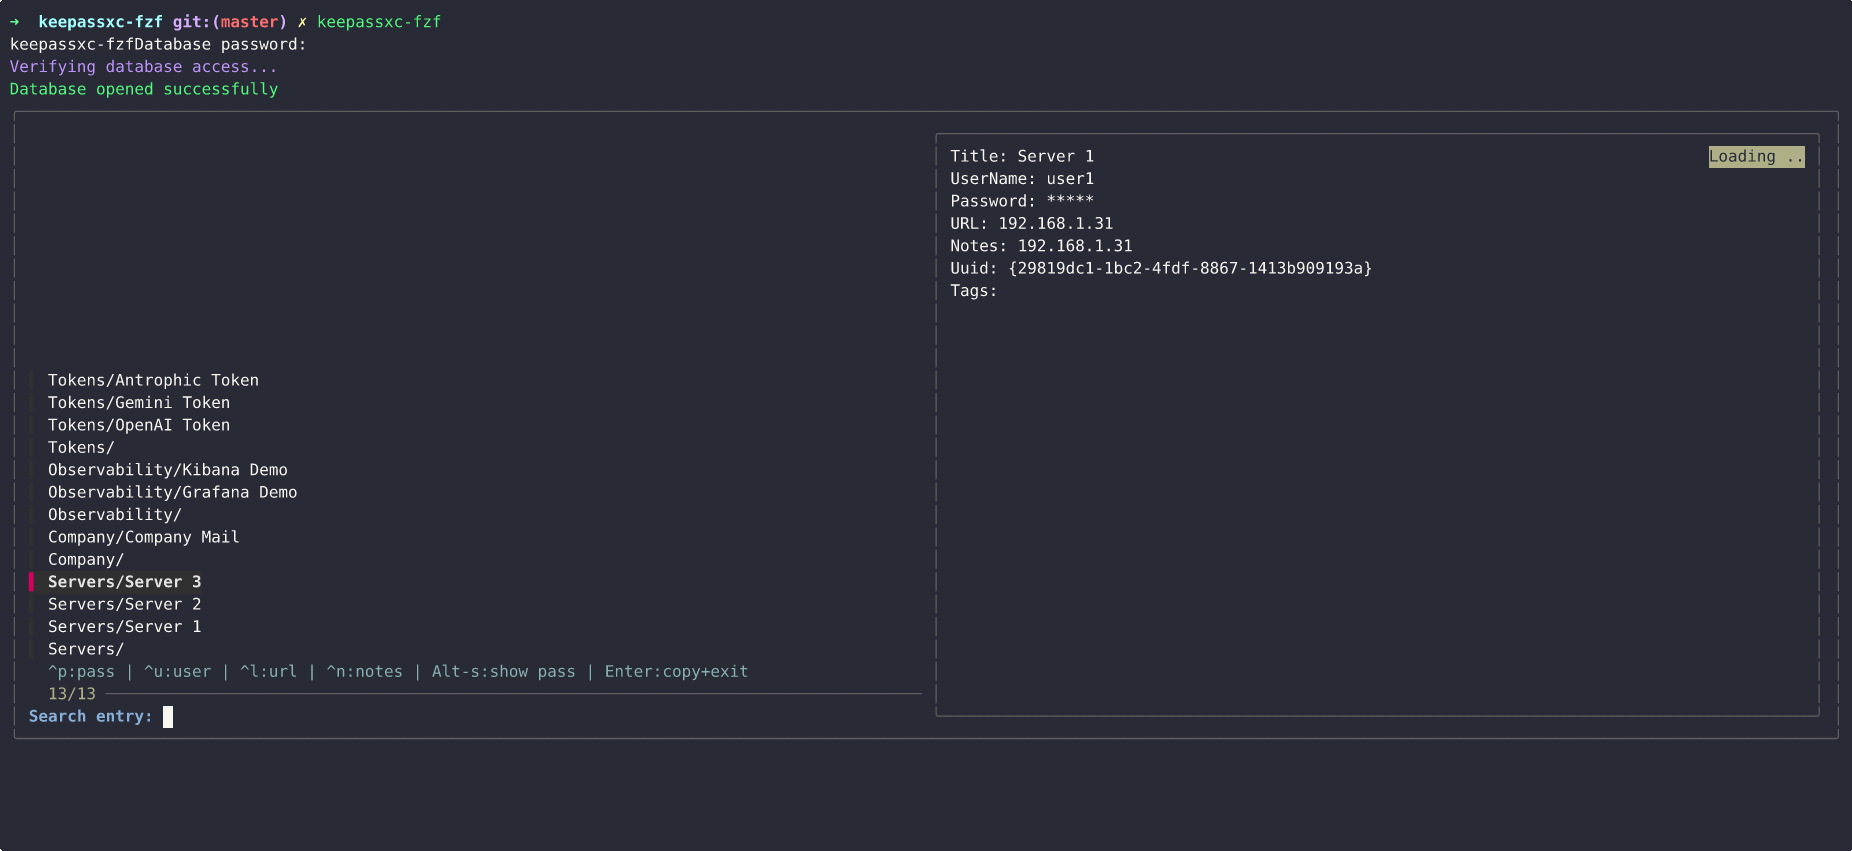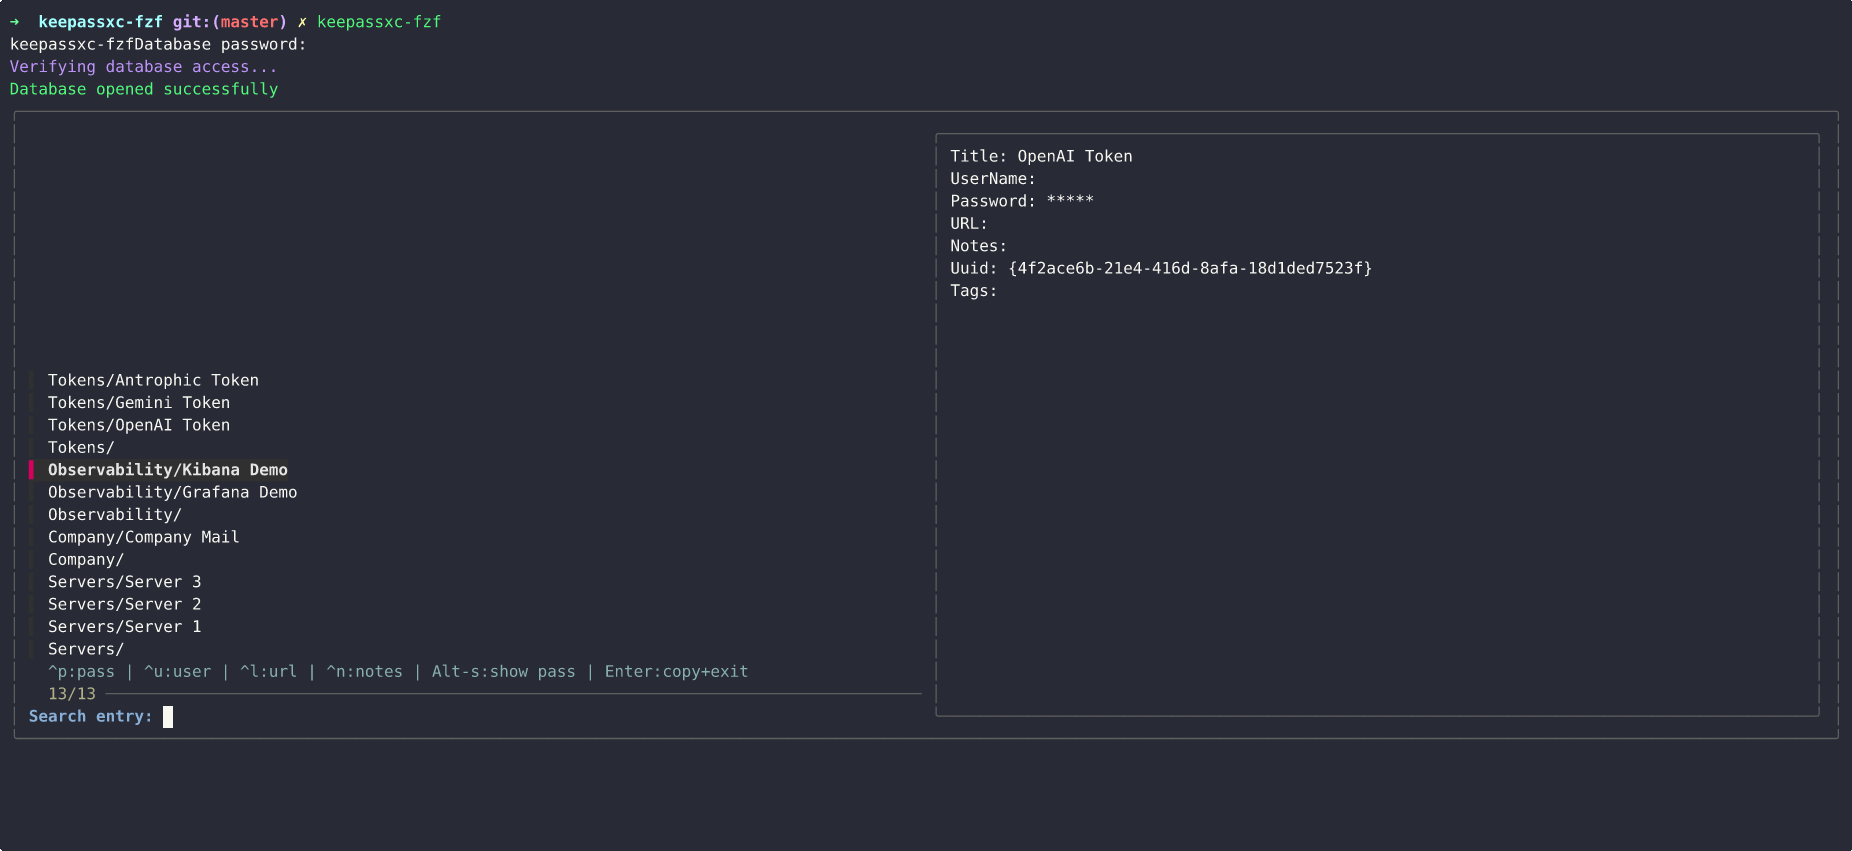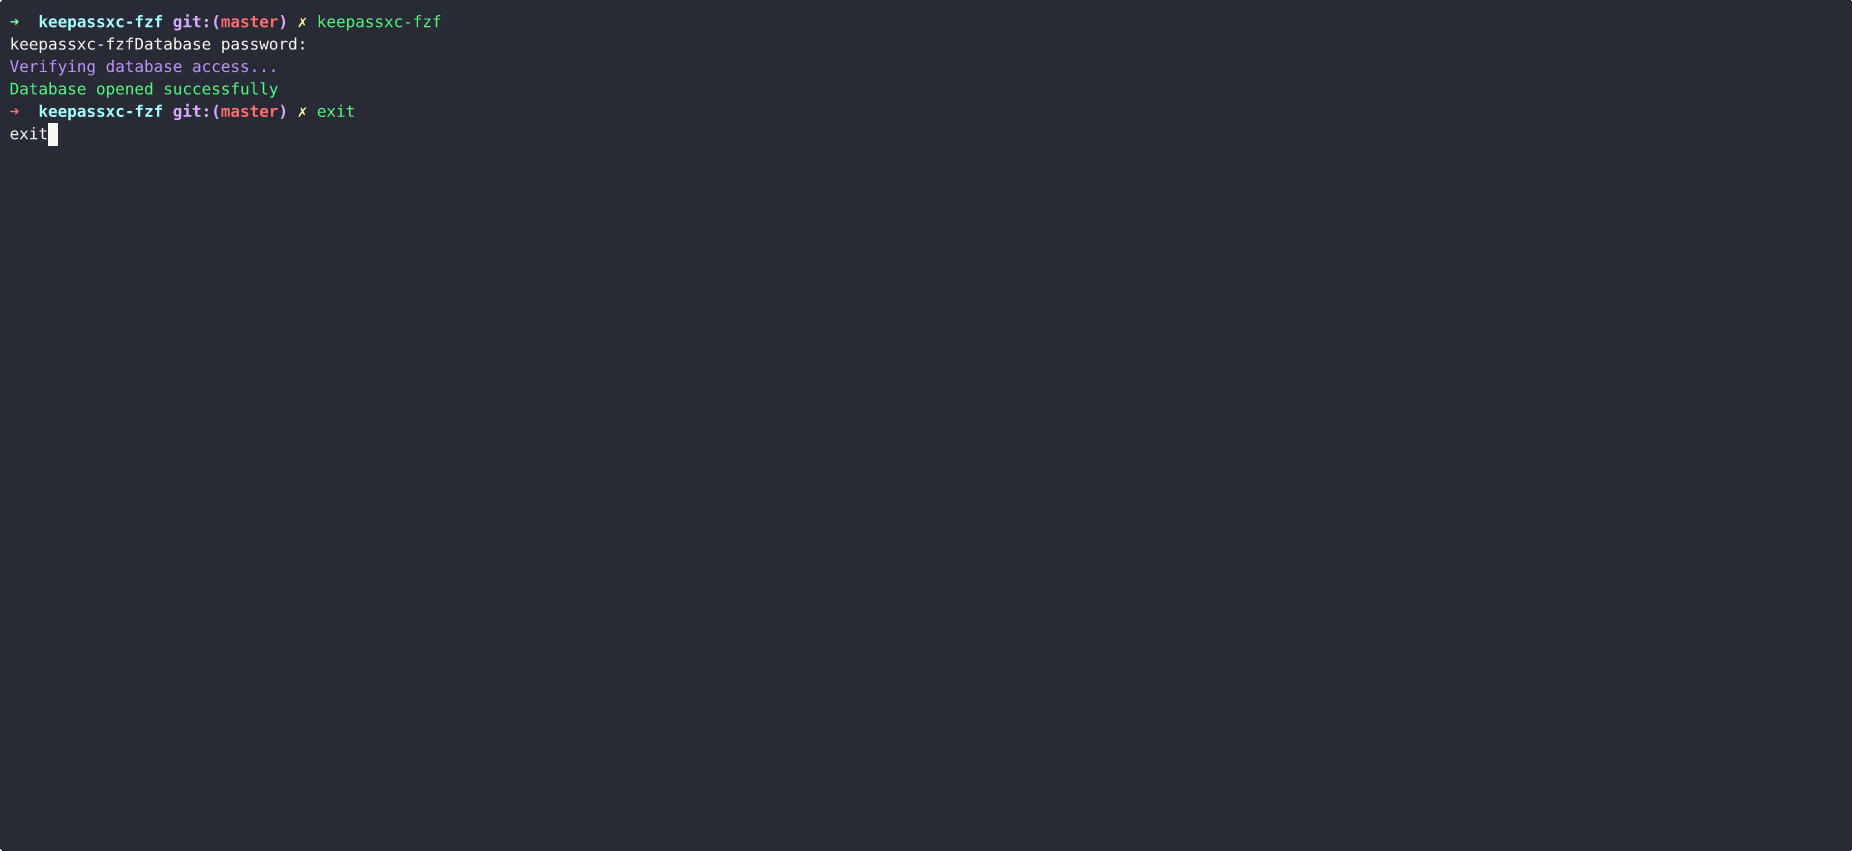 creusvictor/keepassxc-fzf
fzf를 사용하여 KeePassXC 데이터베이스 항목을 대화형으로 검색하고 액세스할 수 있는 경량 CLI 도구입니다. 빠르고, 안전하며, 터미널 중심입니다.
 freakyclown/rpdscan
Remmina 비밀번호 디코더 및 스캐너
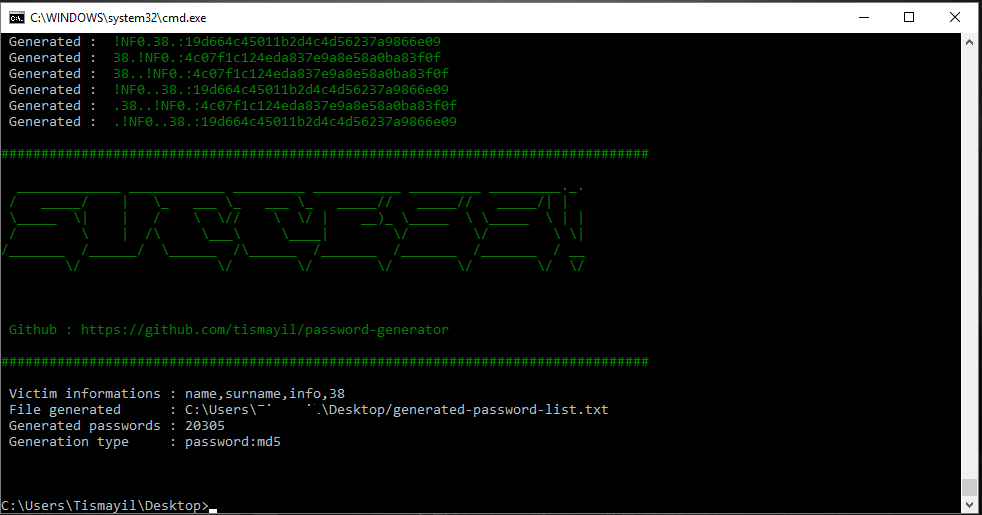 tismayil/password-generator
-> 무차별 대입 공격용 비밀번호 목록 생성기.
 voidsecsoftwares/voidsec-proxy
SOCKS5 프록시 체이닝, 포트 스캐닝, DNS 열거, 해시 크래킹, 리버스 셸 생성, 스테가노그래피, 익명화를 위한 다중 모듈 공격 보안 툴킷입니다.
 hotpotcookie/cve-2022-44877-white-box
Red Team 유틸리티: CWP CentOS 7 페이로드 및 리버스 셸 설정용 (Red Team 9 - CW2023)
 farinap5/a-xex
이 프로젝트는 네트워크 보안에 중점을 둔 학교 과제의 일부입니다.
 renich/genclave
TPM 2.0 하드웨어 기반 암호화 신원 보안 영역(enclave)과 Linux용 다중 프로토콜 브리지로, 중앙 집중식으로 제공됩니다 (FIDO2/CTAP2 WebAuthn 패스키, OpenSSH Agent, GnuPG LibAssuan, age-plugin,…
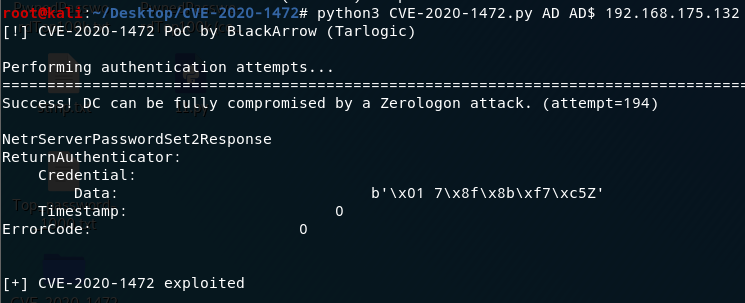 naxg/cve-2020-1472
CVE-2020-1472 재현 절차








