#1
 wkovacs64/pwned
유출된 계정, 페이스트, 비밀번호 노출을 위해 Have I Been Pwned API를 쿼리하는 CLI 도구로, 손상된 자격 증명에 대한 신속한 보안 평가를 가능하게 합니다.
 zerbea/hcxdumptool
wlan 장치에서 패킷을 캡처하는 작은 도구.
 lissy93/awesome-privacy
🦄 A curated list of privacy & security-focused software and services
 rndinfosecguy/scavenger
페이스트 사이트에서 자격 증명 유출을 검색하는 크롤러(봇).
 lithnet/ad-password-protection
Active Directory 비밀번호 필터: 유출된 비밀번호 확인 및 사용자 정의 복잡성 규칙 기능
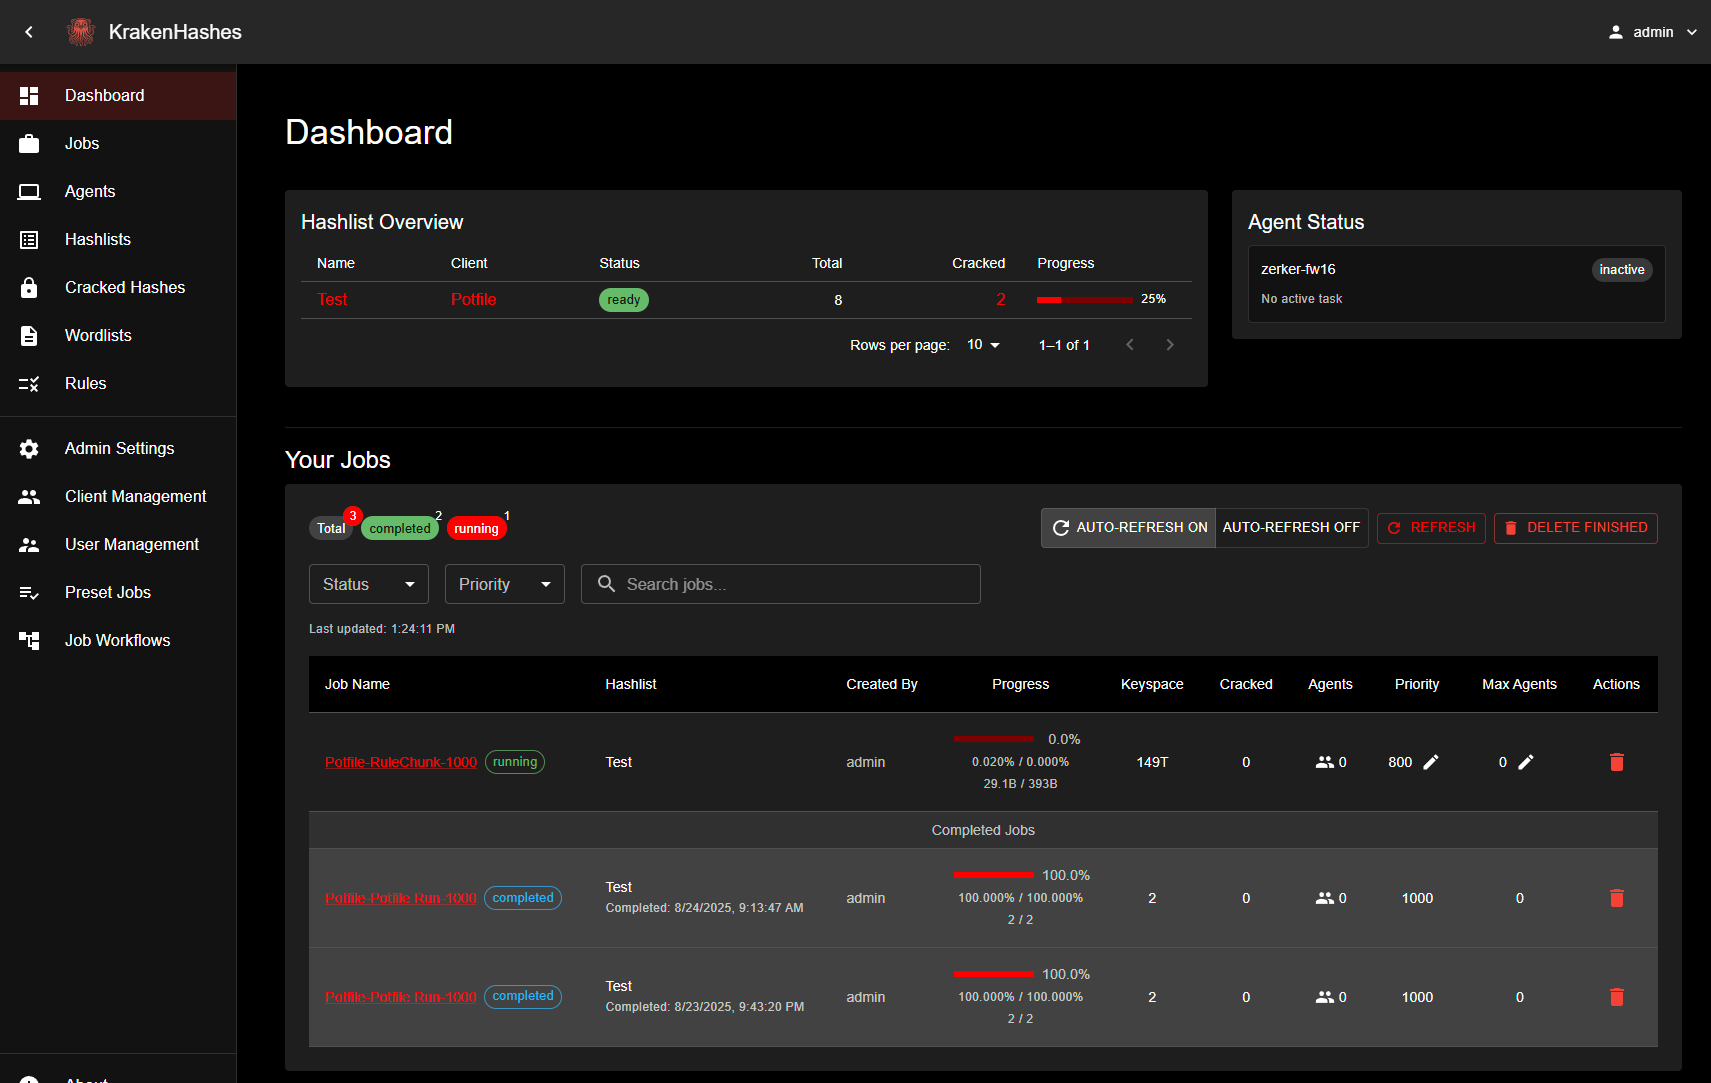 zerkereod/krakenhashes
Distributed password cracking platform coordinating GPU/CPU agents via Hashcat for high-speed hash recovery, with real-time job management,…
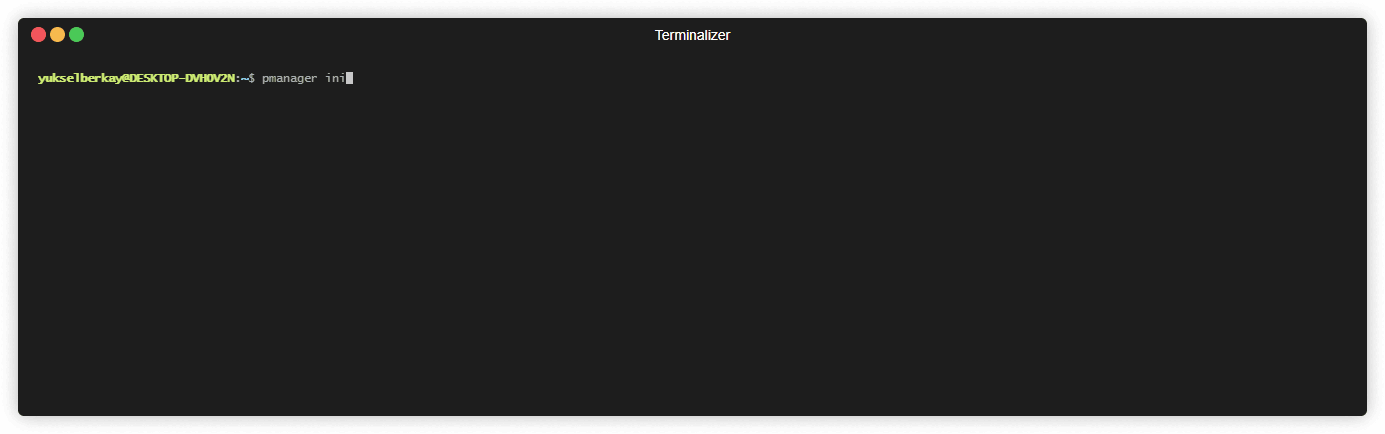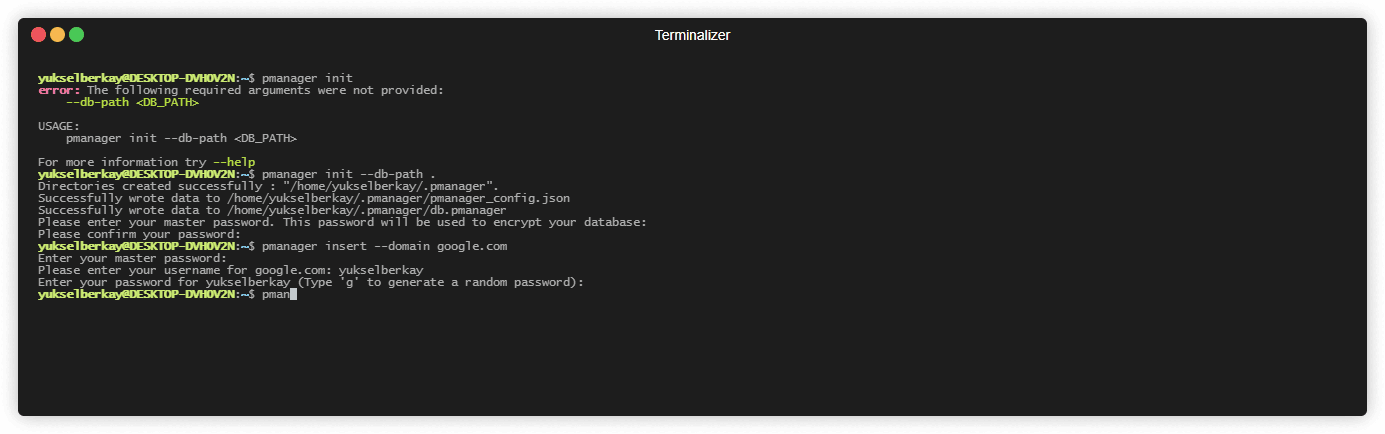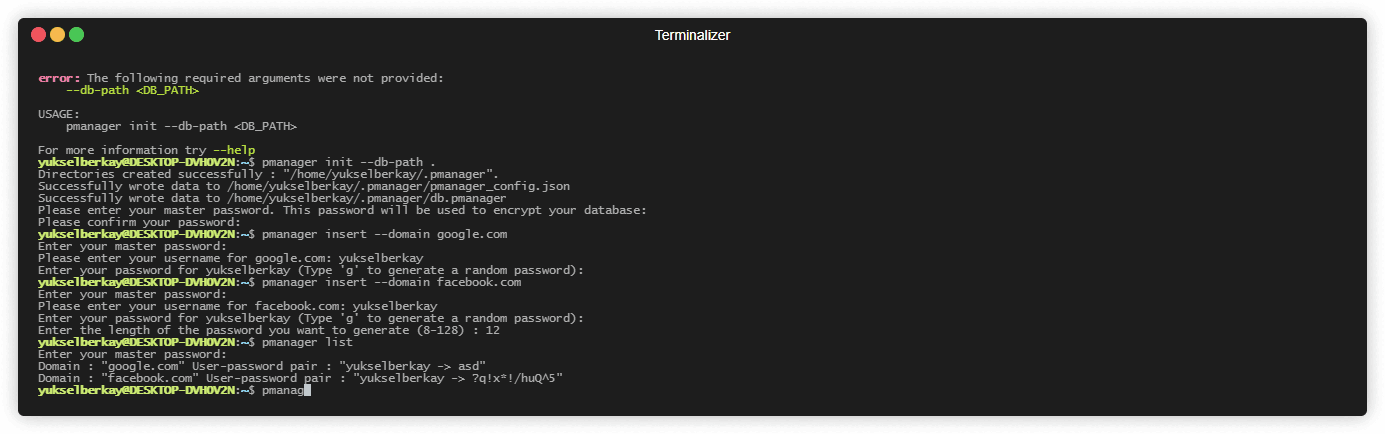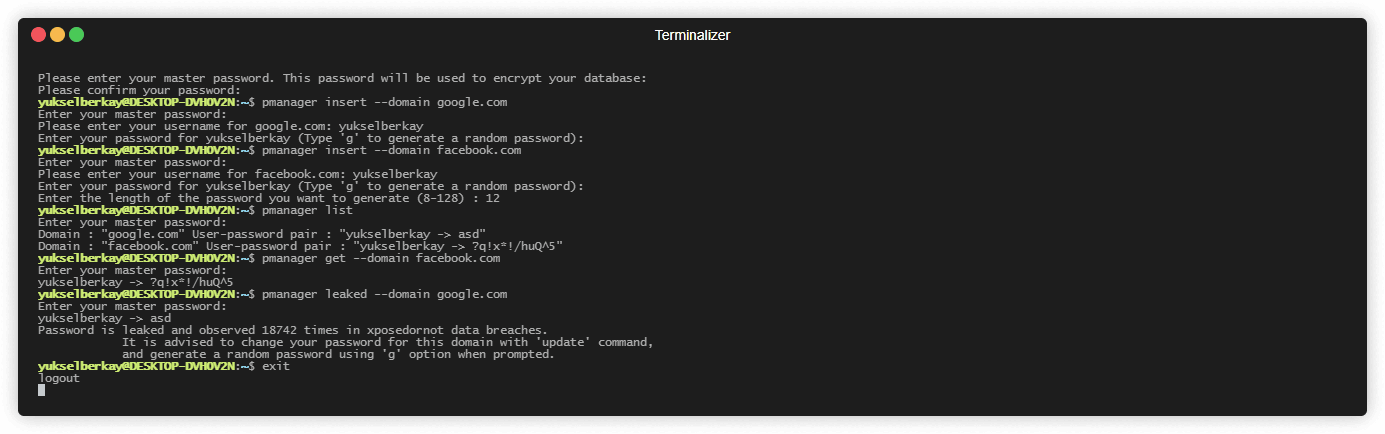 yukselberkay/pmanager
안전한 오프라인 데이터베이스에서 비밀번호를 저장하고 검색하세요. 비밀번호가 이전에 유출되었는지 확인하여 표적화된 비밀번호 재사용 공격을 방지하세요.
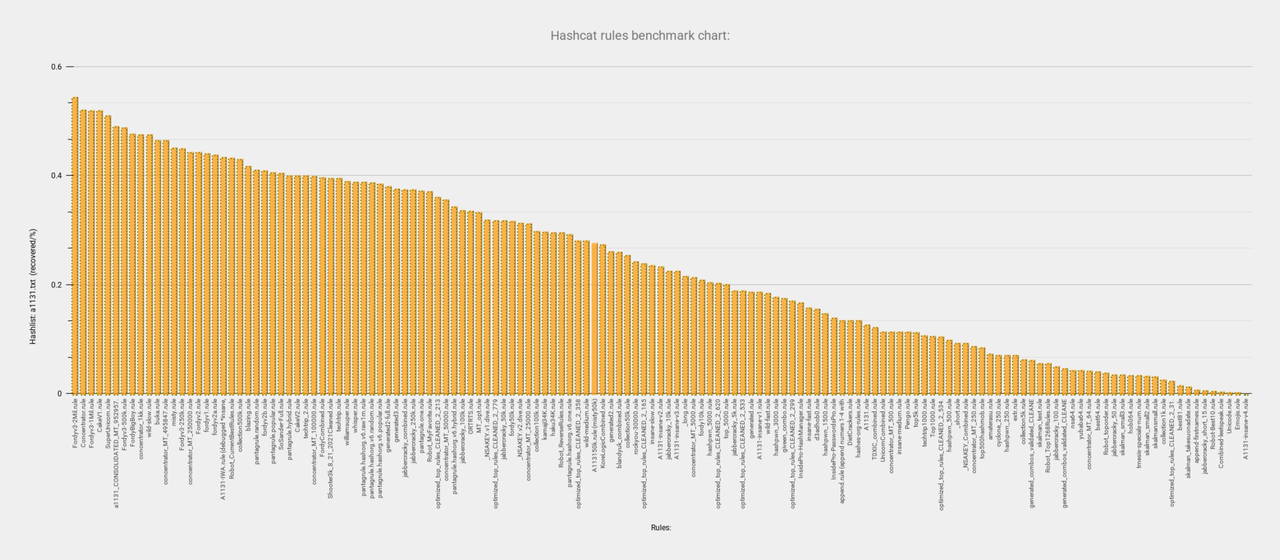 ibnaleem/rules
벤치마크 데이터가 포함된 Hashcat 패스워드 크래킹 규칙 선별 모음으로, 레드 팀과 침투 테스터가 복잡한 패스워드를 효율적으로 크랙할 수 있도록 설계되었습니다.
 helviojunior/knowsmore
Active Directory 침투 테스트를 위해 NTLM 해시, BloodHound 데이터, 크랙된 비밀번호를 상호 연관시킵니다. NTDS.dit을 가져오고 Neo4j에 동기화하며 비밀번호 품질을 분석하고 맞춤형 단어 목록을 생성합니다.
 buybitart/cyclepatrol
루프에서 도보 Wi-Fi 보안 점검을 수행하고 증거 보고서를 생성하는 Bash 도구입니다. (재발명된 Wi-Fi WarDriving)
 trustedsec/hate_crack
TrustedSec 팀의 Hashcat을 통한 크래킹 방법론 자동화 도구.
 moond4rk/hackbrowserdata
브라우저 데이터를 추출 및 복호화하며, 여러 데이터 유형을 지원하고, 다양한 운영 체제(macOS, Windows, Linux)에서 실행 가능합니다.
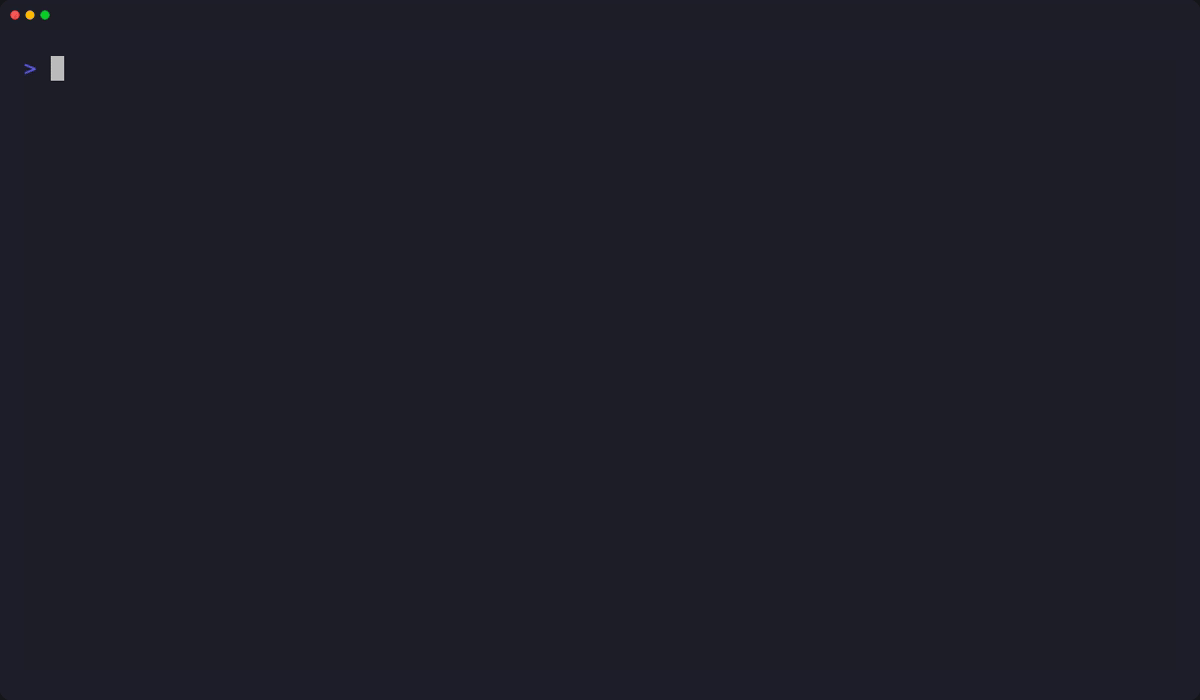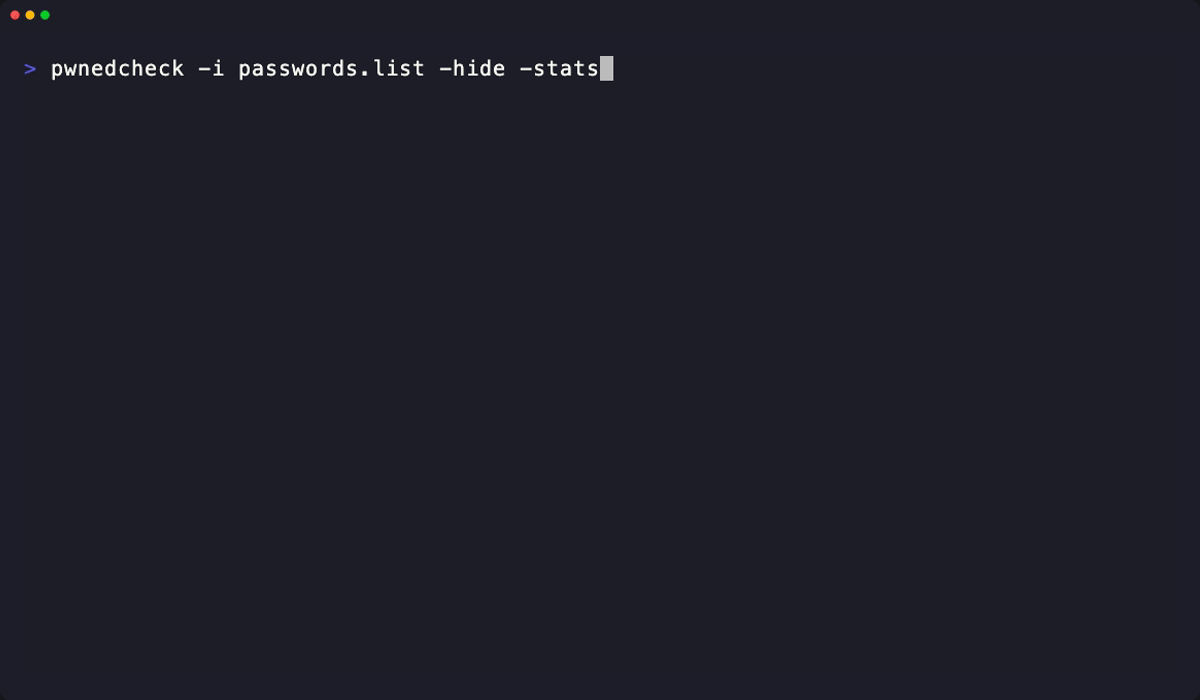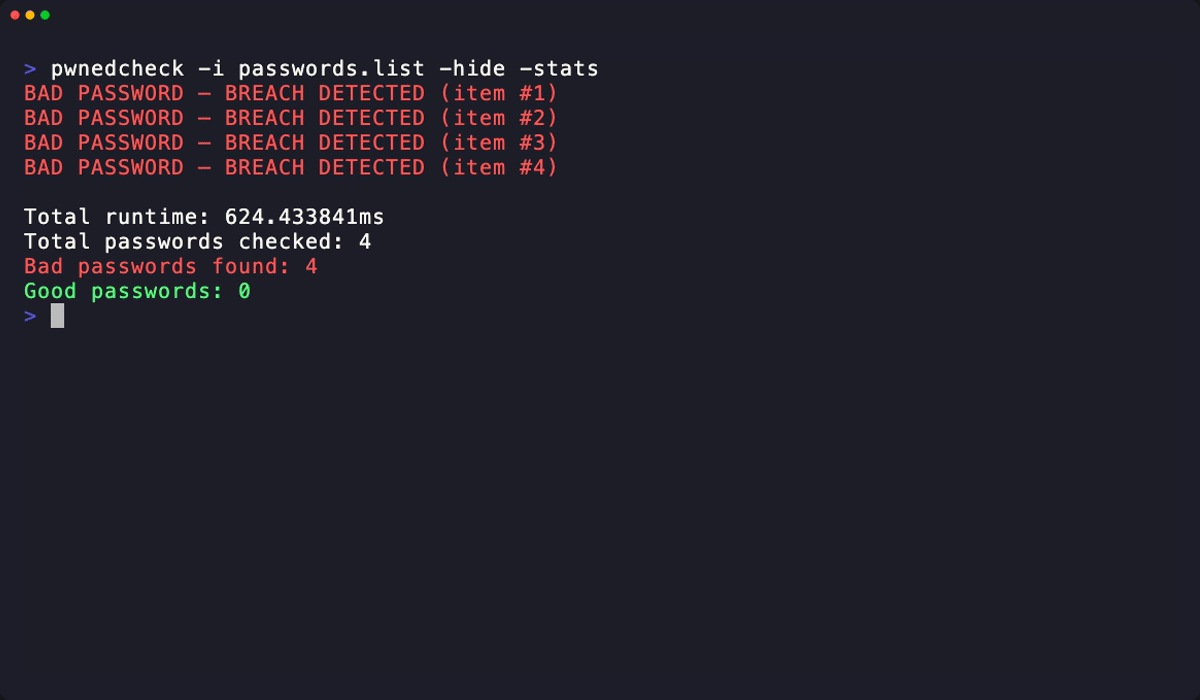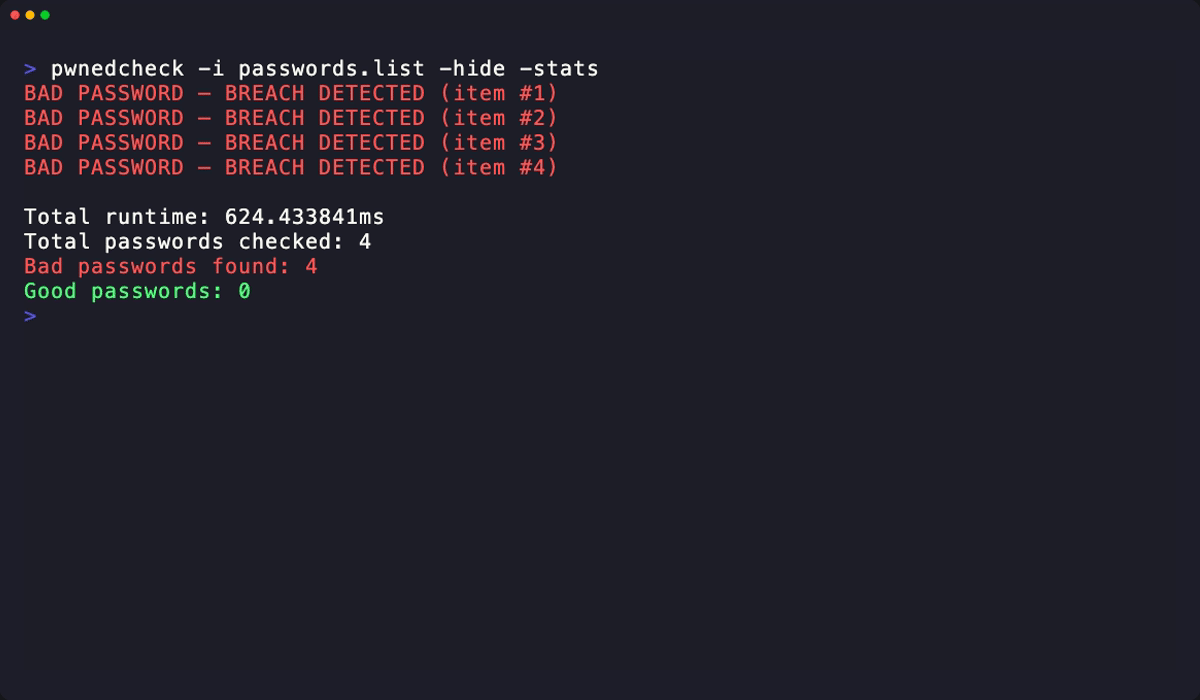 mohamedation/pwnedcheck
Have I Been Pwned (HIBP) API를 사용하여 데이터 유출에서 비밀번호가 노출되었는지 확인하는 명령줄 도구입니다.
 desireeontrial76/yellowkey-bitlocker
이 도구를 사용하여 BitLocker 암호화 드라이브를 관리 및 복구하고, Windows 11 복구 키 관리 및 CVE-2026-45585에 대한 교육적 연구를 수행하세요.
 occasionpuffbird12/airstrike
Audit Wi-Fi security on Linux with monitor mode, handshake capture, and offline WPA/WPA2 password testing in one guided GUI
 aircrack-ng/aircrack-ng
WiFi 네트워크 보안 감사를 위한 완전한 제품군으로, 패킷 캡처, 인젝션 공격, 디어센티케이션, 가짜 AP 생성, 명령줄 도구를 통한 WEP/WPA PSK 크래킹을 포함합니다.