
 #1
Password cracking, brute-force, wordlists, and credential testing tools.
Kitploit 추천

 murrez/cve-2026-89079
CVE-2026-89079에 대한 Python PoC: WordPress 멀티사이트에서 Theme My Login <=7.2.1을 핑거프린팅한 후, lost-password를 통해 인증되지 않은 비밀번호 덮어쓰기를 익스플로잇하고 로그인을 검증합니다.
 pauleprichna/cybersecurity
네트워크 정찰, DDoS, 무차별 대입, 피싱, Wi-Fi 공격, 악성코드 생성, MITM, 그리고 librsvg use-after-free CVE 분석을 다루는 프랑스 사이버보안 연구실 과제.
 kobukovui/cve-2026-84473
ownCloud ONLYOFFICE 통합 앱에 대한 보안 연구 및 취약점 공개로, 기술 분석, PoC, 영향 및 해결 방안을 포함합니다.
 saykino/cve-2026-78823
CVE-2026-78823 권고: Totara Mobile App <=3.2.1이 login_setup.php를 통해 loginsecret을 노출하여, 사용자 자격 증명에 대한 인증되지 않은 무차별 대입 공격이 가능합니다.
 sifatnotes/learn-secbyte-cms-cve-shell-to-root-privilege-escalation-ctf-labs
포트 정찰, CMS 스택 탐색, VulnCMS, CVE-2026-58225, 셸에서 루트로 가는 경로, Python, sudo, 사용자 전환, 비밀번호, 그리고 침투 후 활동을 다루는 실습형 사이버보안 및 CTF 랩.
 llcforge/cve-2026-124020
CVE-2026-124020에 대한 Python PoC: Control Web Panel < 1.30.6의 호스트 헤더 비밀번호 재설정 포이즈닝, 복구 코드 탈취, File Manager 및 Crontab을 통한 계정 탈취와 RCE.
 llcforge/cve-2026-124194
CVE-2026-124194에 대한 Python PoC: NetNTLMv2 해시를 캡처하기 위해 RTF INCLUDEPICTURE UNC 경로가 포함된 Outlook .msg 파일을 생성하며, SMB 서버, 릴레이, 탐지 모드를 제공합니다.
 ghost-bx1/cve-2026-124194-outlook-ntlm-hash-leak
CVE-2026-124194에 대한 PoC 및 익스플로잇: UNC INCLUDEPICTURE 참조가 포함된 조작된 Outlook .msg 파일을 생성하고, 오프라인 크래킹을 위해 NTLMv2 해시를 캡처하는 SMB 리스너를 실행합니다.
 amesianx/cve-2026-124194-poc
Concept PoC for CVE-2026-124194 Outlook spoofing/NTLM leak: crafts .msg files with UNC reminder paths and includes an NTLMv2 hash collector for lab…
 googlesky/cve-2026-130347
CVE-2026-130347에 대한 PoC 및 차등 실험실: phpMyFAQ 비밀번호 재설정 흐름이 OIDC/LDAP 계정에 토큰을 발급하여 로컬 비밀번호 설정 및 IdP/MFA 우회를 가능하게 합니다.
 mattifinder/rpmc_attacks
RPMC 공격을 위한 연구 코드 및 하드웨어: Windows Hello 및 BitLocker PIN을 무차별 대입하기 위한 전압 글리칭, SPI 인터포저 펌웨어, NV 상태 롤백.
 darkrx1/rx-100
100개의 사이버보안 프로젝트 — 한 번에 하나씩 구축합니다. 현재 10/100.
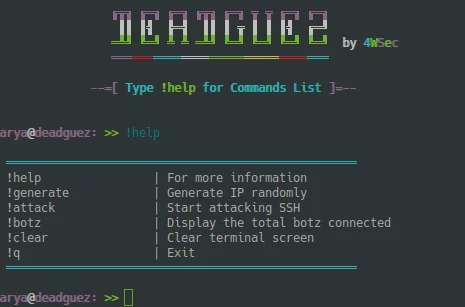 drau6/deadguez
sshpass를 사용해 SSH 로그인을 무차별 대입하는 빠른 SSH 자격 증명 스캐너로, 침투 테스터가 노출된 호스트에서 취약하거나 기본 자격 증명을 식별하도록 돕습니다.

 novacode1337/security-toolkit
해시 크래킹, 멀티스레드 TCP 포트 스캐닝, 비밀번호 강도 분석, SHA-256 파일 무결성 모니터링을 위한 Python 보안 유틸리티 모음입니다.
 entropq2/security-toolkit
해시 크래킹, 멀티스레드 TCP 포트 스캐닝, 비밀번호 강도 분석, SHA-256 파일 무결성 모니터링을 위한 Python 보안 유틸리티로, 교육 및 승인된 테스트를 위해 제작되었습니다.
 cybersecurity91/redforge
브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.
 synacktiv/cerber4rc
ASREQroasting을 통해 RC4 해시를 은밀하게 수집하는 도구
 nestho/impacket-rs
High-performance, memory-safe pure-Rust redesign of Impacket protocols and Active Directory tools for Linux, macOS, and Windows.








