#1
Password cracking, brute-force, wordlists, and credential testing tools.
Kitploit 추천

 aramosf/cve-2026-61500
CVE-2026-61500에 대한 Python PoC 및 Docker 실습 환경: Rejetto HFS V8 PRNG 상태를 복원하여 관리자 세션 쿠키를 위조하고 server_code를 통해 RCE를 달성합니다.
 mrhenrike/embedxpl-forge
임베디드 디바이스 보안 평가 프레임워크 — 700개 모듈, 350개 CVE, 55개 벤더, APT 그룹 엔진. 라우터, IP 카메라, GPON ONT, ISP CPE, IoT/임베디드 엣지를 포괄합니다.
 rix4uni/wordlist
퍼징, DNS 열거, 파라미터 탐색, 기본 자격 증명을 위한 맞춤형 워드리스트 큐레이션 모음과 nuclei 기술 워드리스트용 Go 생성기.
 hac01/azure-pentesting-suite
Azure 보안 평가를 위한 Go 툴킷: 구독 및 리소스를 열거하고, 잘못된 구성을 감사하며, 공용 Blob 스토리지를 익명으로 공격합니다.
 polosss/by-poloss..-..cve-2026-19125
EthPress <= 2.3.5의 인증되지 않은 인증 우회를 악용하여 지갑 주소를 통해 WordPress 관리자 세션을 획득하는 검증된 개념 증명(proof-of-concept)입니다.
 fl0ydsec/cve-2026-63030
WordPress Core 사전 인증 RCE 체인 CVE-2026-63030 및 CVE-2026-60137에 대한 Python 대량 익스플로잇 및 탐지기로, SQL 인젝션을 원격 코드 실행으로 연계합니다.
 mandiant/gopacket
Impacket의 완전한 Go 포팅 - Windows 및 Active Directory 프로토콜 공격을 위한 63개의 CLI 도구와 24개의 라이브러리로, 의존성 없는 단일 바이너리로 컴파일됩니다.
 0ord/magnohost-vulnerabilities-pentest
MagnoHost 및 MeteorCloud 인프라에 대한 수동 블랙박스 침투 테스트로, 노출된 MariaDB, 기본 자격 증명, CVE-2024-27102, DMARC 스푸핑 발견 사항을 문서화합니다.
 boydhacks/ntlmscout
HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP, RDP 전반에서 Type-2 챌린지를 디코딩하여 AD 세부 정보와 내부 IP를 추출하는 인증되지 않은 NTLM 엔드포인트 정찰 도구입니다.
 faceless0x7/cve-2026-93453
CVE-2026-93453에 대한 Python PoC로, 공격자가 제어하는 Origin 헤더를 통해 SOGo 비밀번호 재설정 링크를 오염시켜 재설정 토큰 가로채기 및 계정 탈취를 가능하게 하는 취약점입니다.
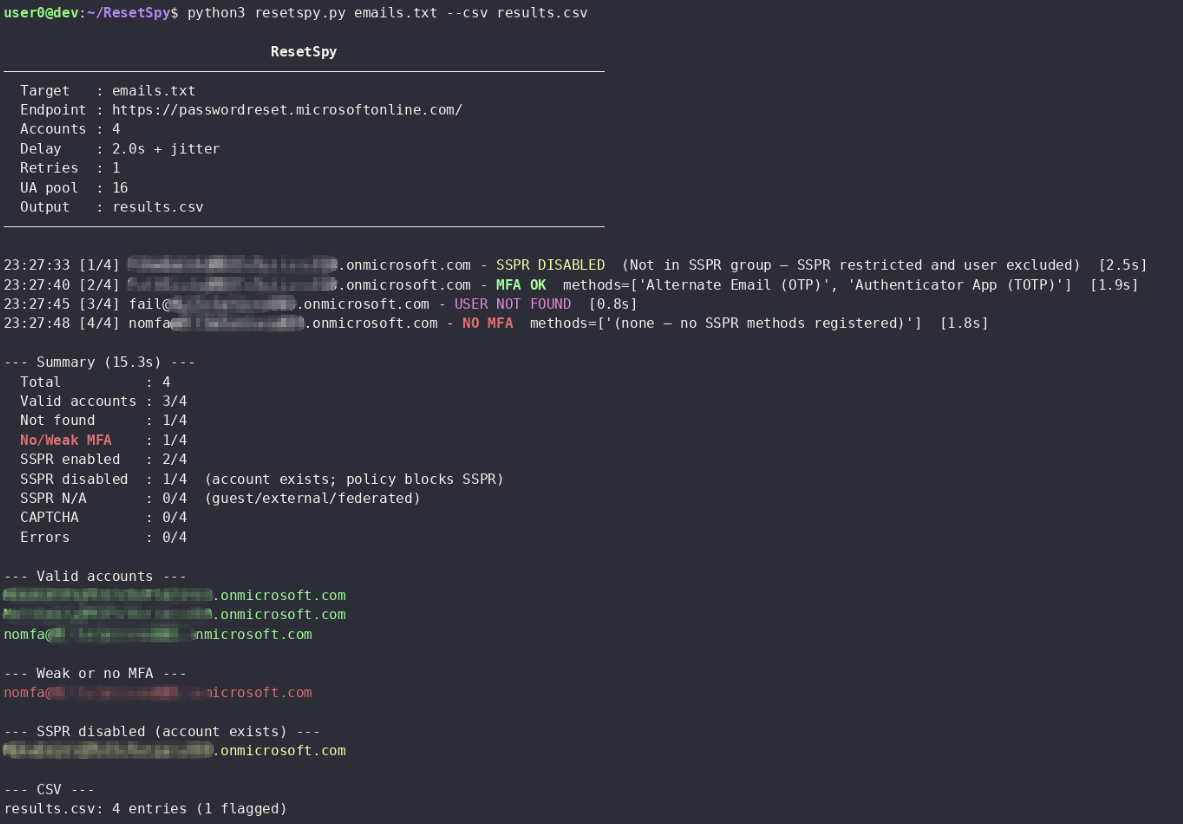 mlcsec/resetspy
Microsoft SSPR(Self-Service Password Reset) 포털을 통해 사용자 계정과 등록된 인증 방법을 열거합니다
 bardlaudian/cve-2025-24071
의존성 없는 Python PoC 생성기로, CVE-2025-24071에 대해 ZIP 내에 악성 .library-ms 파일을 생성하여 Windows Explorer NTLM 해시 노출을 유발합니다.
 runzeroinc/sshamble
SSH 서비스를 스캔하여 인증 우회, 타이밍 누출, 취약한 키, 세션 후 노출을 탐지하는 연구 도구로, JSON 출력과 분석 기능을 제공합니다.
 adfortunato/metasploitable3-pentest-writeup
Metasploitable3 홈랩 침투 테스트 보고서로, Nmap 정찰, Drupalgeddon RCE, SQL 인젝션, SSH 자격 증명 재사용, sudo 권한 상승, 리버스 셸을 다룹니다.
 ivancabrera02/hashsiphon
HTTP 인증 프록시를 통해 현재 사용자의 NetNTLMv2 해시를 추출하며, 직접적인 SSPI 호출을 피합니다. v2는 인증을 BITS 서비스에 위임하여 프로세스 귀속을 끊습니다.
 sakispat/simple-pentesting
인가된 침투 테스트를 위한 교육용 Python 툴킷: 스레드 기반 포트 스캐너, 서브도메인 및 디렉터리 열거, 배너 그래버 및 호스트 검색, 풍부한 CLI 제공.
 pr0x13/idict
iCloud Apple ID 사전 공격을 수행하는 PHP 기반 도구로, 계정 잠금과 2차 인증을 우회하여 자격 증명을 무차별 대입합니다.
 wayang1337/cve-2026-80099
Newfold 플러그인 (wp-module-data <= 2.9.7) 인증되지 않은