
 #1
 joeblacksecurity/sshusernamebruter-sshub
SSH 무차별 대입 공격 및 자격 증명 시도를 위한 완전한 기능의 스크립트 - CVE-2018-15473
 jenderal92/cve-2026-8206
대량 익스플로잇 도구: CVE-2026-8206 – Kirki WordPress 플러그인(≤6.0.6)의 'handle_forgot_password'를 통한 인증 없는 권한 상승 취약점
 gregscharf/cve-2022-31007-python-poc
elabFTW < 4.1.0 - 계정 잠금 우회 및 로그인 무차별 대입
 devisions/cve-2024-29868
Apache StreamPipes 0.69.0부터 0.93.0까지 영향을 미치는 CVE-2024-29868의 개념 증명(PoC)
 aniket2912/internal-network-penetration-testing
내부 네트워크 침투 테스트에 관한 교육 모듈: 방법론, 공격 벡터, 열거, 익스플로잇, 권한 상승, 그리고 실습 단계를 통한 포스트 익스플로잇.
 evildevill/devil
Kali Linux 및 Termux용으로 무차별 대입 로그인 공격, 친구 목록 및 프로필 데이터 수집, 자동화된 Facebook 계정 탈취 모듈을 묶은 메뉴 기반 셸 프레임워크입니다.
 hell-moon/zerologon-exploit
Secura의 테스트 PoC, CVE-2020-1472를 수정하여 머신 비밀번호를 null로 변경
 occasionpuffbird12/airstrike
Audit Wi-Fi security on Linux with monitor mode, handshake capture, and offline WPA/WPA2 password testing in one guided GUI
 abraxas/vaultwarden-ip-header-spoof
Vaultwarden 1.37.3 기본 X-Real-IP trusted-local은 Docker NAT에서 로그인 속도 제한을 우회합니다
 yucaerin/cve-2025-4606
Sala - Startup & SaaS WordPress 테마 <= 1.1.4 - 비밀번호 재설정/계정 탈취를 통한 인증되지 않은 권한 상승
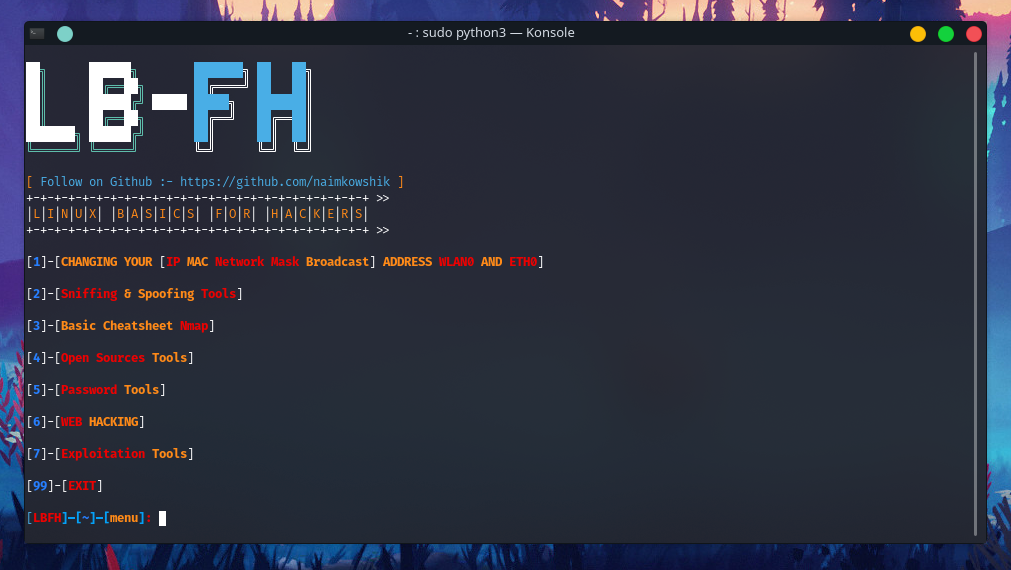 naimkowshik/lbfh
정보 수집, 취약점 스캐닝 및 크롤링을 위한 올인원 도구입니다. 모든 침투 테스터에게 필수적인 도구입니다.
 d4rkmatt3r/kyoceracredsdump
CVE-2022-1026 기반 Kyocera 자격 증명 덤퍼
 h4po0n/kyocera-cve-2022-1026_soap1.1
Kyocera 프린터에서 인증되지 않은 데이터 추출 취약점으로, 주소록 및 도메인 가입 비밀번호를 평문으로 복구할 수 있습니다.
 s_r_e_e_r_a_j/ftpbuster
FTPBuster는 사전 기반 공격을 통해 FTP, SFTP 및 명시적 FTPS 서버를 무차별 대입하도록 설계된 강력한 명령줄 기반 무차별 대입 도구입니다.
 dev-angelist/ejptv2-notes
eLearnSecurity 주니어 침투 테스터(eJPT) v2 노트
 leekenghwa/cve-2023-37756-cwe-521-lead-to-malicious-plugin-upload-in-the-i-doit-pro-25-and-below
CVE-2023-37756에 대한 개념 증명: i-doit Pro admin-center의 취약한 비밀번호 요구 사항으로 인해 무차별 대입 로그인과 악성 플러그인 업로드가 가능해져 원격 코드 실행으로 이어집니다.









