
 #1
Password cracking, brute-force, wordlists, and credential testing tools.
Kitploit 추천
 leviathanfromdeepsea/iberyanbytes
PowerShell 기반 Active Directory 열거 도구로, 네트워크 구성, 도메인 개체, 사용자 세션, 공유 권한을 수집하고 AV 우회를 통해 암호 관련 파일(SAM/SYSTEM)을 추출합니다.
 skelsec/kerberoast
순수 파이썬 도구 키트로, ASREProast, SPNroast 및 LDAP 열거를 포함한 Kerberos 기반 공격을 통해 취약한 Active Directory 계정을 식별하고 악용합니다.
 ustayready/sharphose
Windows 환경용 C# 비동기식 비밀번호 분사 도구
 k4m4/dymerge
🔓 성공적인 사전 기반 공격을 위한 동적 사전 병합기.
 blacklanternsecurity/offensive-azure
Microsoft Azure를 대상으로 하는 공격 도구 모음
 danmcinerney/creds.py
FTP/POP/IMAP/HTTP/IRC 자격 증명 수집
 skahwah/automato
automato는 내부 침투 테스트 중 사용자 중심의 일부 열거 작업을 자동화하는 데 도움이 되어야 합니다.
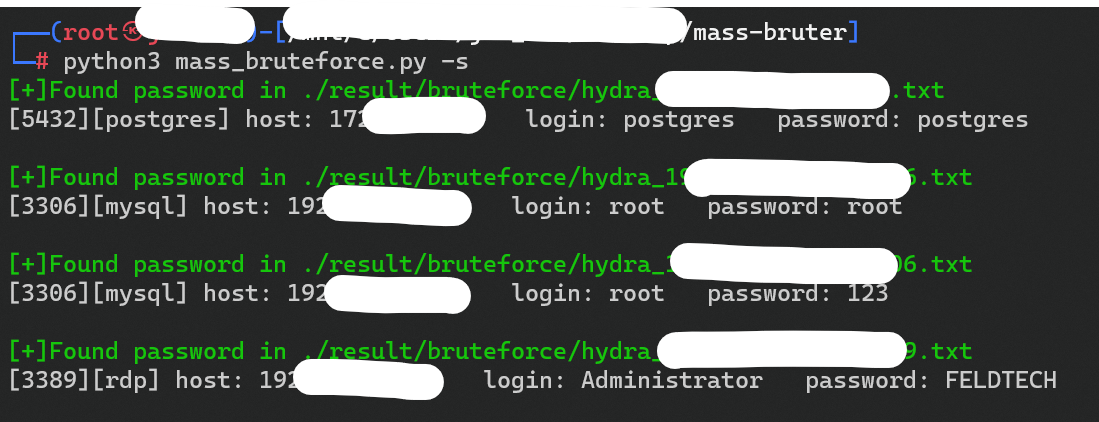 opabravo/mass-bruter
일반적인 자격 증명을 사용한 일반 서비스에 대한 대량 무차별 대입 인증.
 skelsec/adiskreader-secretsdump
로컬 또는 원격 디스크 이미지에서 레지스트리 및 NTDS 시크릿 추출
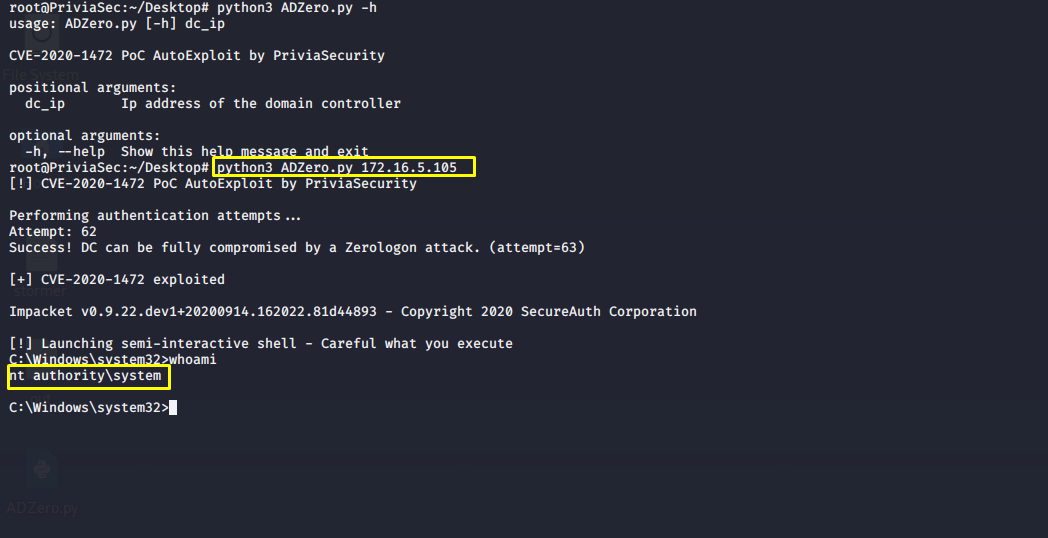 privia-security/adzero
Zerologon AutoExploit Tool | CVE-2020-1472
 filipkarc/poc-ubuntutouch-pin-privesc
CVE-2022-40297 - 개념 증명: PIN 무차별 대입을 통한 Ubuntu Touch 16.04 권한 상승
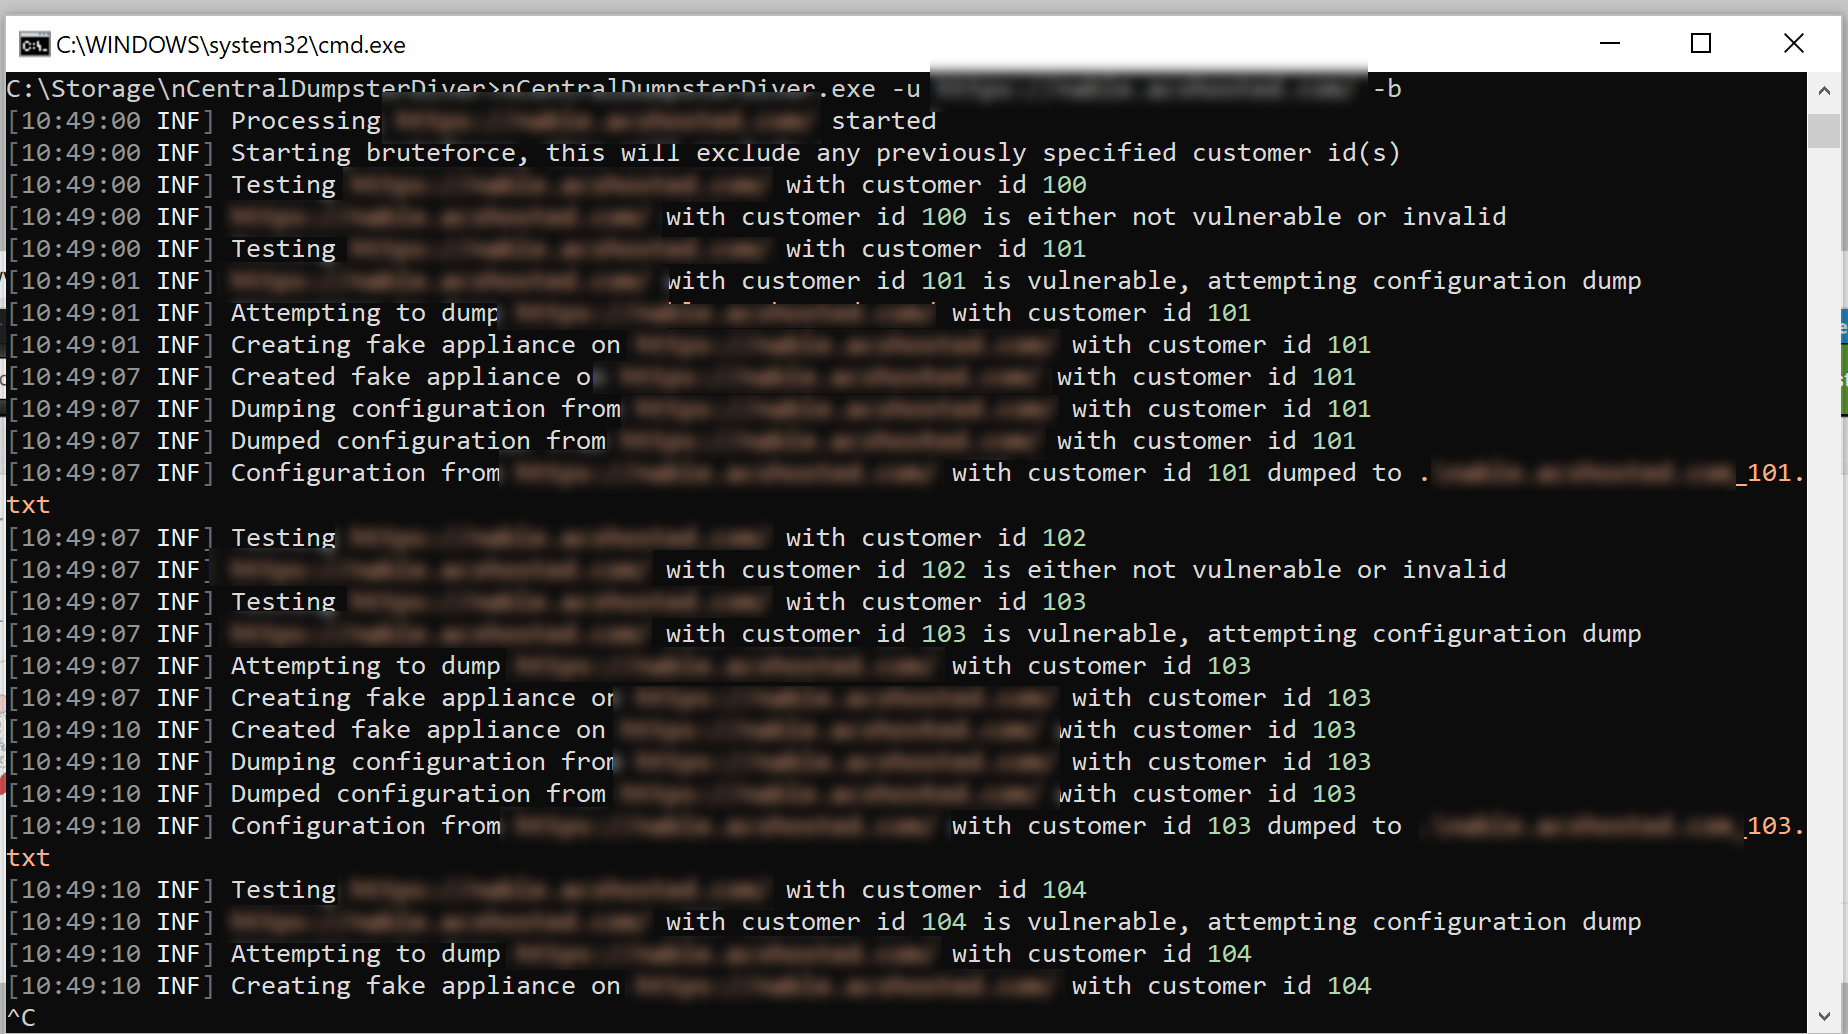 flipfloptech/ncentraldumpsterdiver
이 애플리케이션은 Self Registration 기능을 사용하여 악성 에이전트를 생성한 다음 ApplianceConfiguration 설정을 덤프합니다. 이 설정에는 일반 텍스트 비밀번호와 같은 정보가 포함될 수 있습니다. 이는 2019년 10월 10일에…
 ex-cal1bur/smb_cve-2025-24071
SMB를 통해 .tar 아카이브 내에 .library-ms 파일을 호스팅하여 CVE-2025-24071을 익스플로잇했습니다. smbclient의 tar x를 사용하여 사용자 상호작용 없이 서버 측에서 페이로드가 추출됩니다. 대상이 라이브러리에 접근하면…
 randomrobbiebf/woo
WooCommerce SQLI를 악용하여 사용자 및 비밀번호 해시를 탈취
 sh4den/cve-2025-52488
이 익스플로잇은 DNN(이전 명칭: DotNetNuke) 버전 6.0.0부터 10.0.1 미만에서 유니코드 경로 정규화 공격을 통해 공격자가 NTLM 해시를 노출시킬 수 있는 취약점을 대상으로 합니다.
 oditynet/sleepall
트로이 목마 CVE-2024-28085 CVE 28085
 mrali-code/cve-2018-9995_dvr_credentials
CVE-2018-9995에 대한 익스플로잇 도구로, 취약한 Nov, CeNova, QSee 및 기타 DVR 장치에 인증되지 않은 HTTP 요청을 통해 DVR 자격 증명을 추출합니다.
 goomdan/cve-2016-6210-exploit
CVE-2016-6210에 따라 사용자 이름을 열거하기 위해 작성된 맞춤형 익스플로잇








