#1
 itzvenom/cve-2023-6329
Control iD iDSecure의 CVE-2023-6329 인증 우회용 Python PoC 익스플로잇. 승인된 보안 테스트를 위해 예측 가능한 비밀번호 파생 알고리즘을 통해 관리자 자격 증명을 재구성합니다.
 huzaifahussain98/cve-2019-17525
D-LINK 라우터 "MODEL NO: DIR-615" 와 "FIRMWARE VERSION:20.10" & "HARDWARE VERSION:T1"
 lastvocher/hikvision-cve-2017-7921-decryptor
CVE-2017-7921 인증 우회를 통해 추출된 Hikvision IP 카메라 구성 파일을 복호화하여, 약하게 암호화된 설정에서 정적 키를 사용해 사용자 자격 증명을 복구합니다.
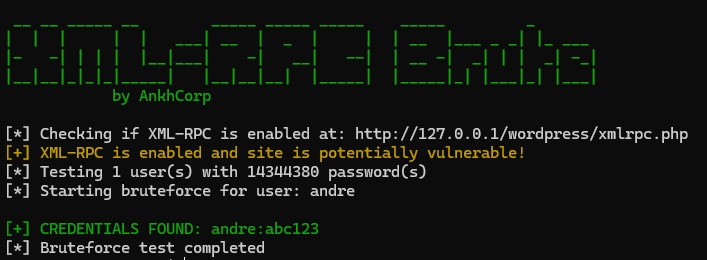 ankhcorp/xmlrpc-brute
이 도구는 WordPress 설치에서 XML-RPC 인증 취약점을 테스트합니다.
 the-knell/one-second
Open WebUI의 Windows 설치 프로그램이 시간 기반 시드의 rand()에서 WEBUI_SECRET_KEY를 파생하여 블라인드 마스터 키 복구 및 관리자 토큰 위조가 가능함을 보여주는 서명된 백서 및 측정 결과.
 flangvik/teamfiltration
크로스 플랫폼 프레임워크로, O365 계정 열거, 패스워드 스프레이, 이메일/Teams/OneDrive 데이터 유출, 토큰 조작을 통한 EntraID 계정 백도어 설치 등을 수행합니다.
 risksense/zerologon
zerologon cve-2020-1472 익스플로잇
 signorrayan/redteam_toolkit
Red Team Toolkit은 레드 팀에서 사용되는 유용한 공격 도구들을 함께 모아두는 오픈소스 Django 기반 공격용 웹 앱입니다.
 markoh17/spray365
Spray365는 사용자 지정 가능한 2단계 패스워드 스프레이 방식을 통해 Microsoft 계정(Office 365 / Azure AD) 스프레이를 쉽게 만들어 줍니다. 기본 제공 실행 계획에는 Azure Smart Lockout 및 안전하지 않은 조건부 액세스…
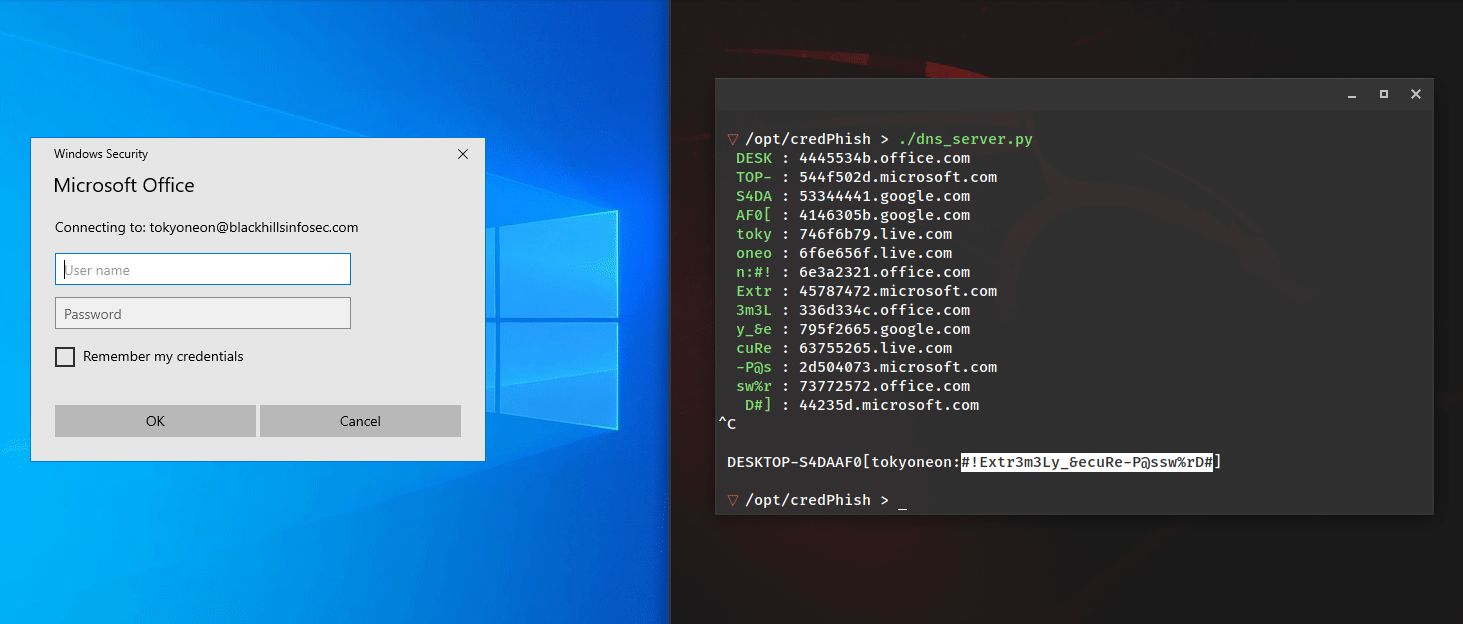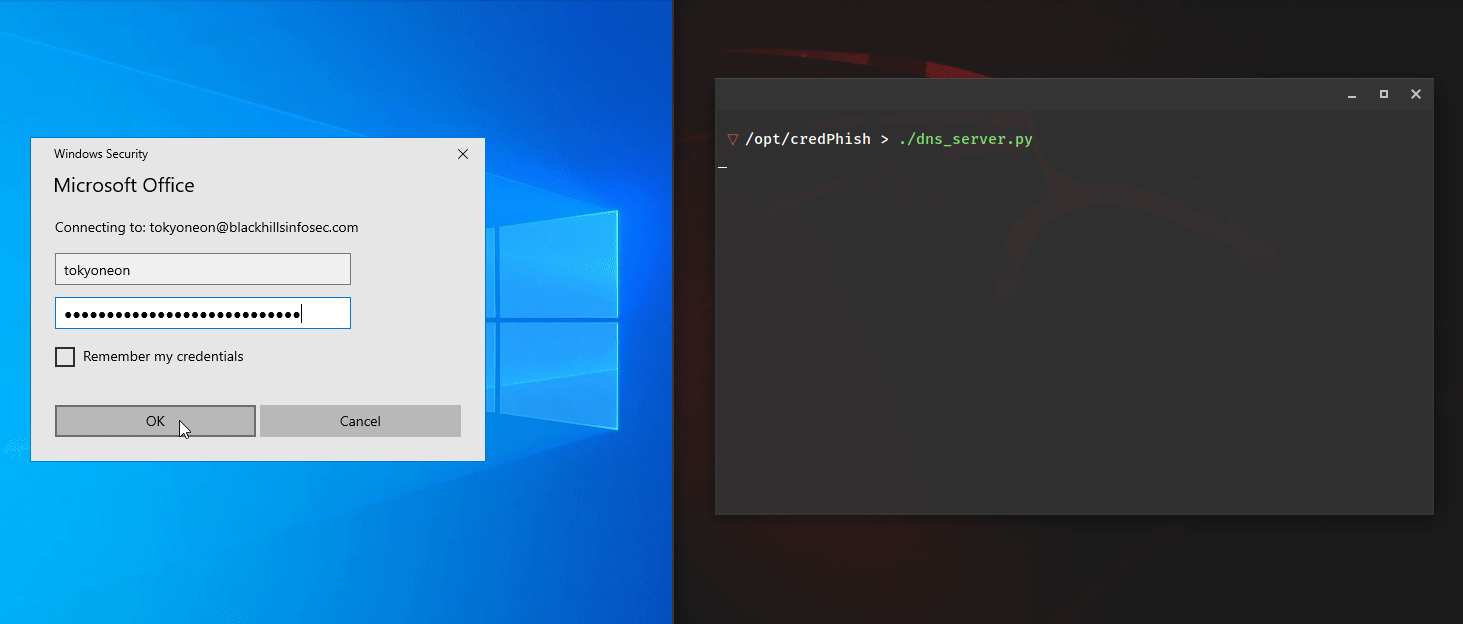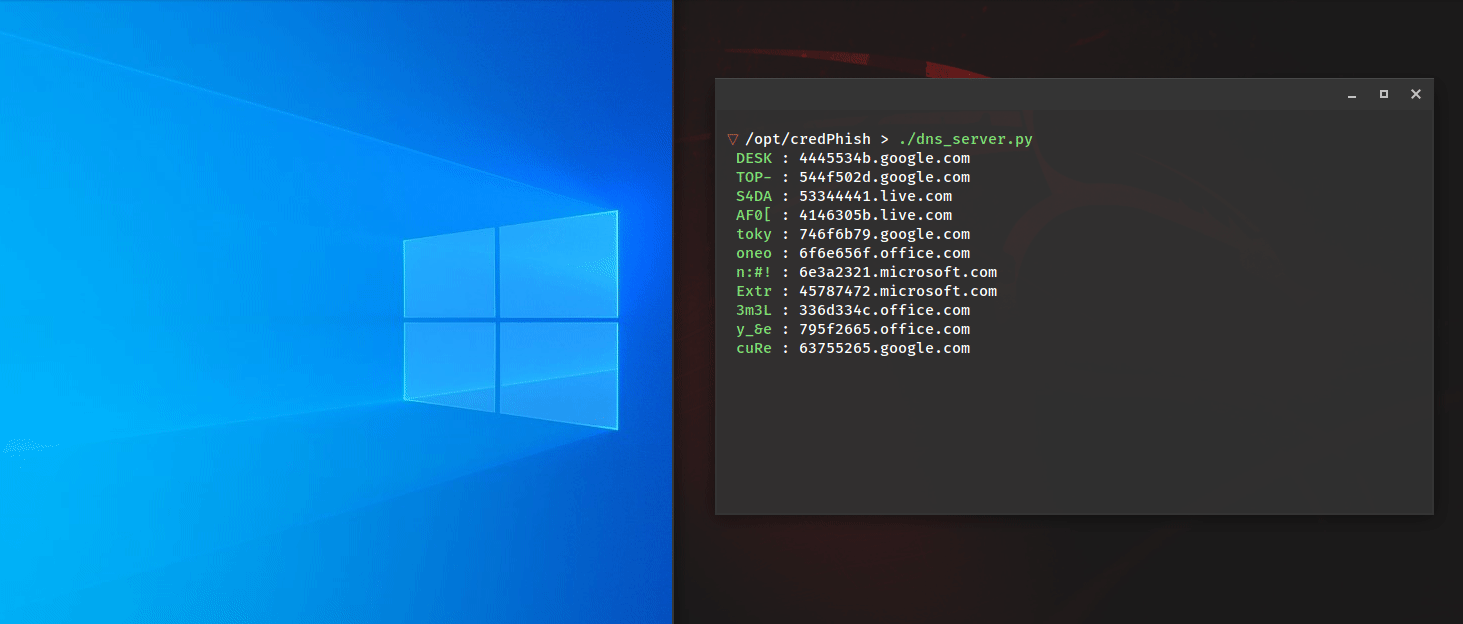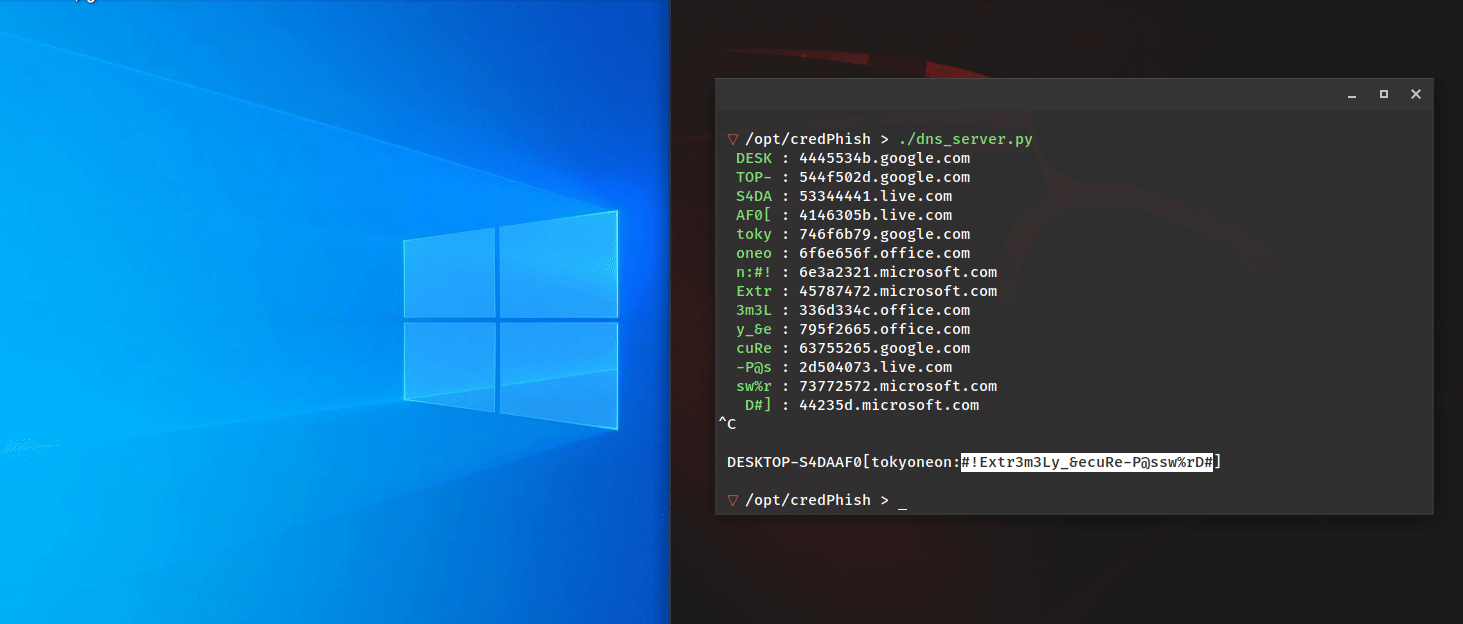 tokyoneon/credphish
합법적인 자격 증명 프롬프트를 호출하고 CredentialPicker 및 Resolve-DnsName을 사용하여 DNS를 통해 캡처된 비밀번호를 유출하는 PowerShell 스크립트입니다.
 xforcered/remotemonologue
NTLM 인증 강제를 위한 DCOM 무기화
 riskydissonance/sharpcookiemonster
Chrome/Edge 브라우저에서 모든 쿠키를 덤프하는 C# 도구로, httpOnly 및 secure 플래그를 포함하여 세션 하이재킹 및 사후 익스플로잇 자격 증명 도용을 위한 것입니다. execute-assembly를 통해 C2 프레임워크와 호환됩니다.
 oldboy21/ldap-password-hunter
자동화 도구로서 Active Directory LDAP 데이터베이스에서 전역적으로 읽을 수 있는 비밀번호를 찾기 위해 Kerberos 인증과 ldapsearch를 활용하여 민감한 속성을 SQLite 데이터베이스에 열거하고 저장합니다.
 matricali/cbrutekrag
SSH 서버에 대한 무차별 대입 공격 또는 사전 공격을 사용한 침투 테스트. C로 작성됨.
 brutemap-dev/brutemap
누군가의 계정을 찾아보자
 danmcinerney/device-pharmer
1K+ 개의 IP 또는 Shodan 검색 결과를 열고 로그인을 시도합니다.