
 #1
Password cracking, brute-force, wordlists, and credential testing tools.
Kitploit 추천

 oxstussz-eng/kerberos-cve-2026-27912
CVE-2026-27912용 PoC - Windows Kerberos 권한 상승 (ResetNightmare). Kerberos 결함을 통한 무단 비밀번호 재설정. 보안 연구 목적으로만 사용하십시오.
 dafthack/msolspray
Microsoft Online 계정(Azure/O365)을 위한 비밀번호 스프레이 도구입니다. 이 스크립트는 사용자 자격 증명이 유효한지, 계정에 MFA가 활성화되어 있는지, 테넌트가 존재하지 않는지, 사용자가 존재하지 않는지, 계정이 잠겼는지, 또는 계정이…
 n00py/wpforce
Wordpress Attack Suite
 nicholasaleks/crackql
약한 속도 제한과 비용 분석을 악용하여 배치된 별칭 쿼리를 통해 자격 증명을 무차별 대입하고, 2FA를 우회하며, 사용자를 열거하고, 작업을 퍼징하는 GraphQL 침투 테스트 도구입니다.
 hacker30468/mikrotik-router-hack
CVE-2018-14847(MikroTik WinBox 취약점)에 대한 개념 증명 익스플로잇으로, TCP/IP 또는 Layer 2 MAC 서버를 통해 임의 파일 읽기 및 평문 비밀번호 추출을 가능하게 합니다.
 emrekybs/wifi-purple
자동화된 WiFi 보안 테스트 스크립트로, airmon-ng와 wifite를 사용하여 핸드셰이크를 캡처하고 무선 침투 테스트를 위한 탈인증 공격을 수행합니다.
 adrmxr/kithack
해킹 도구 팩 & 백도어 생성기.
 0xzdh/o365spray
Microsoft O365를 대상으로 하는 사용자명 열거 및 비밀번호 스프레이 도구
 matrix07ksa/evilnet
네트워크 공격 wifi 공격 vlan 공격 arp 공격 Mac Attack 공격 공개 등../
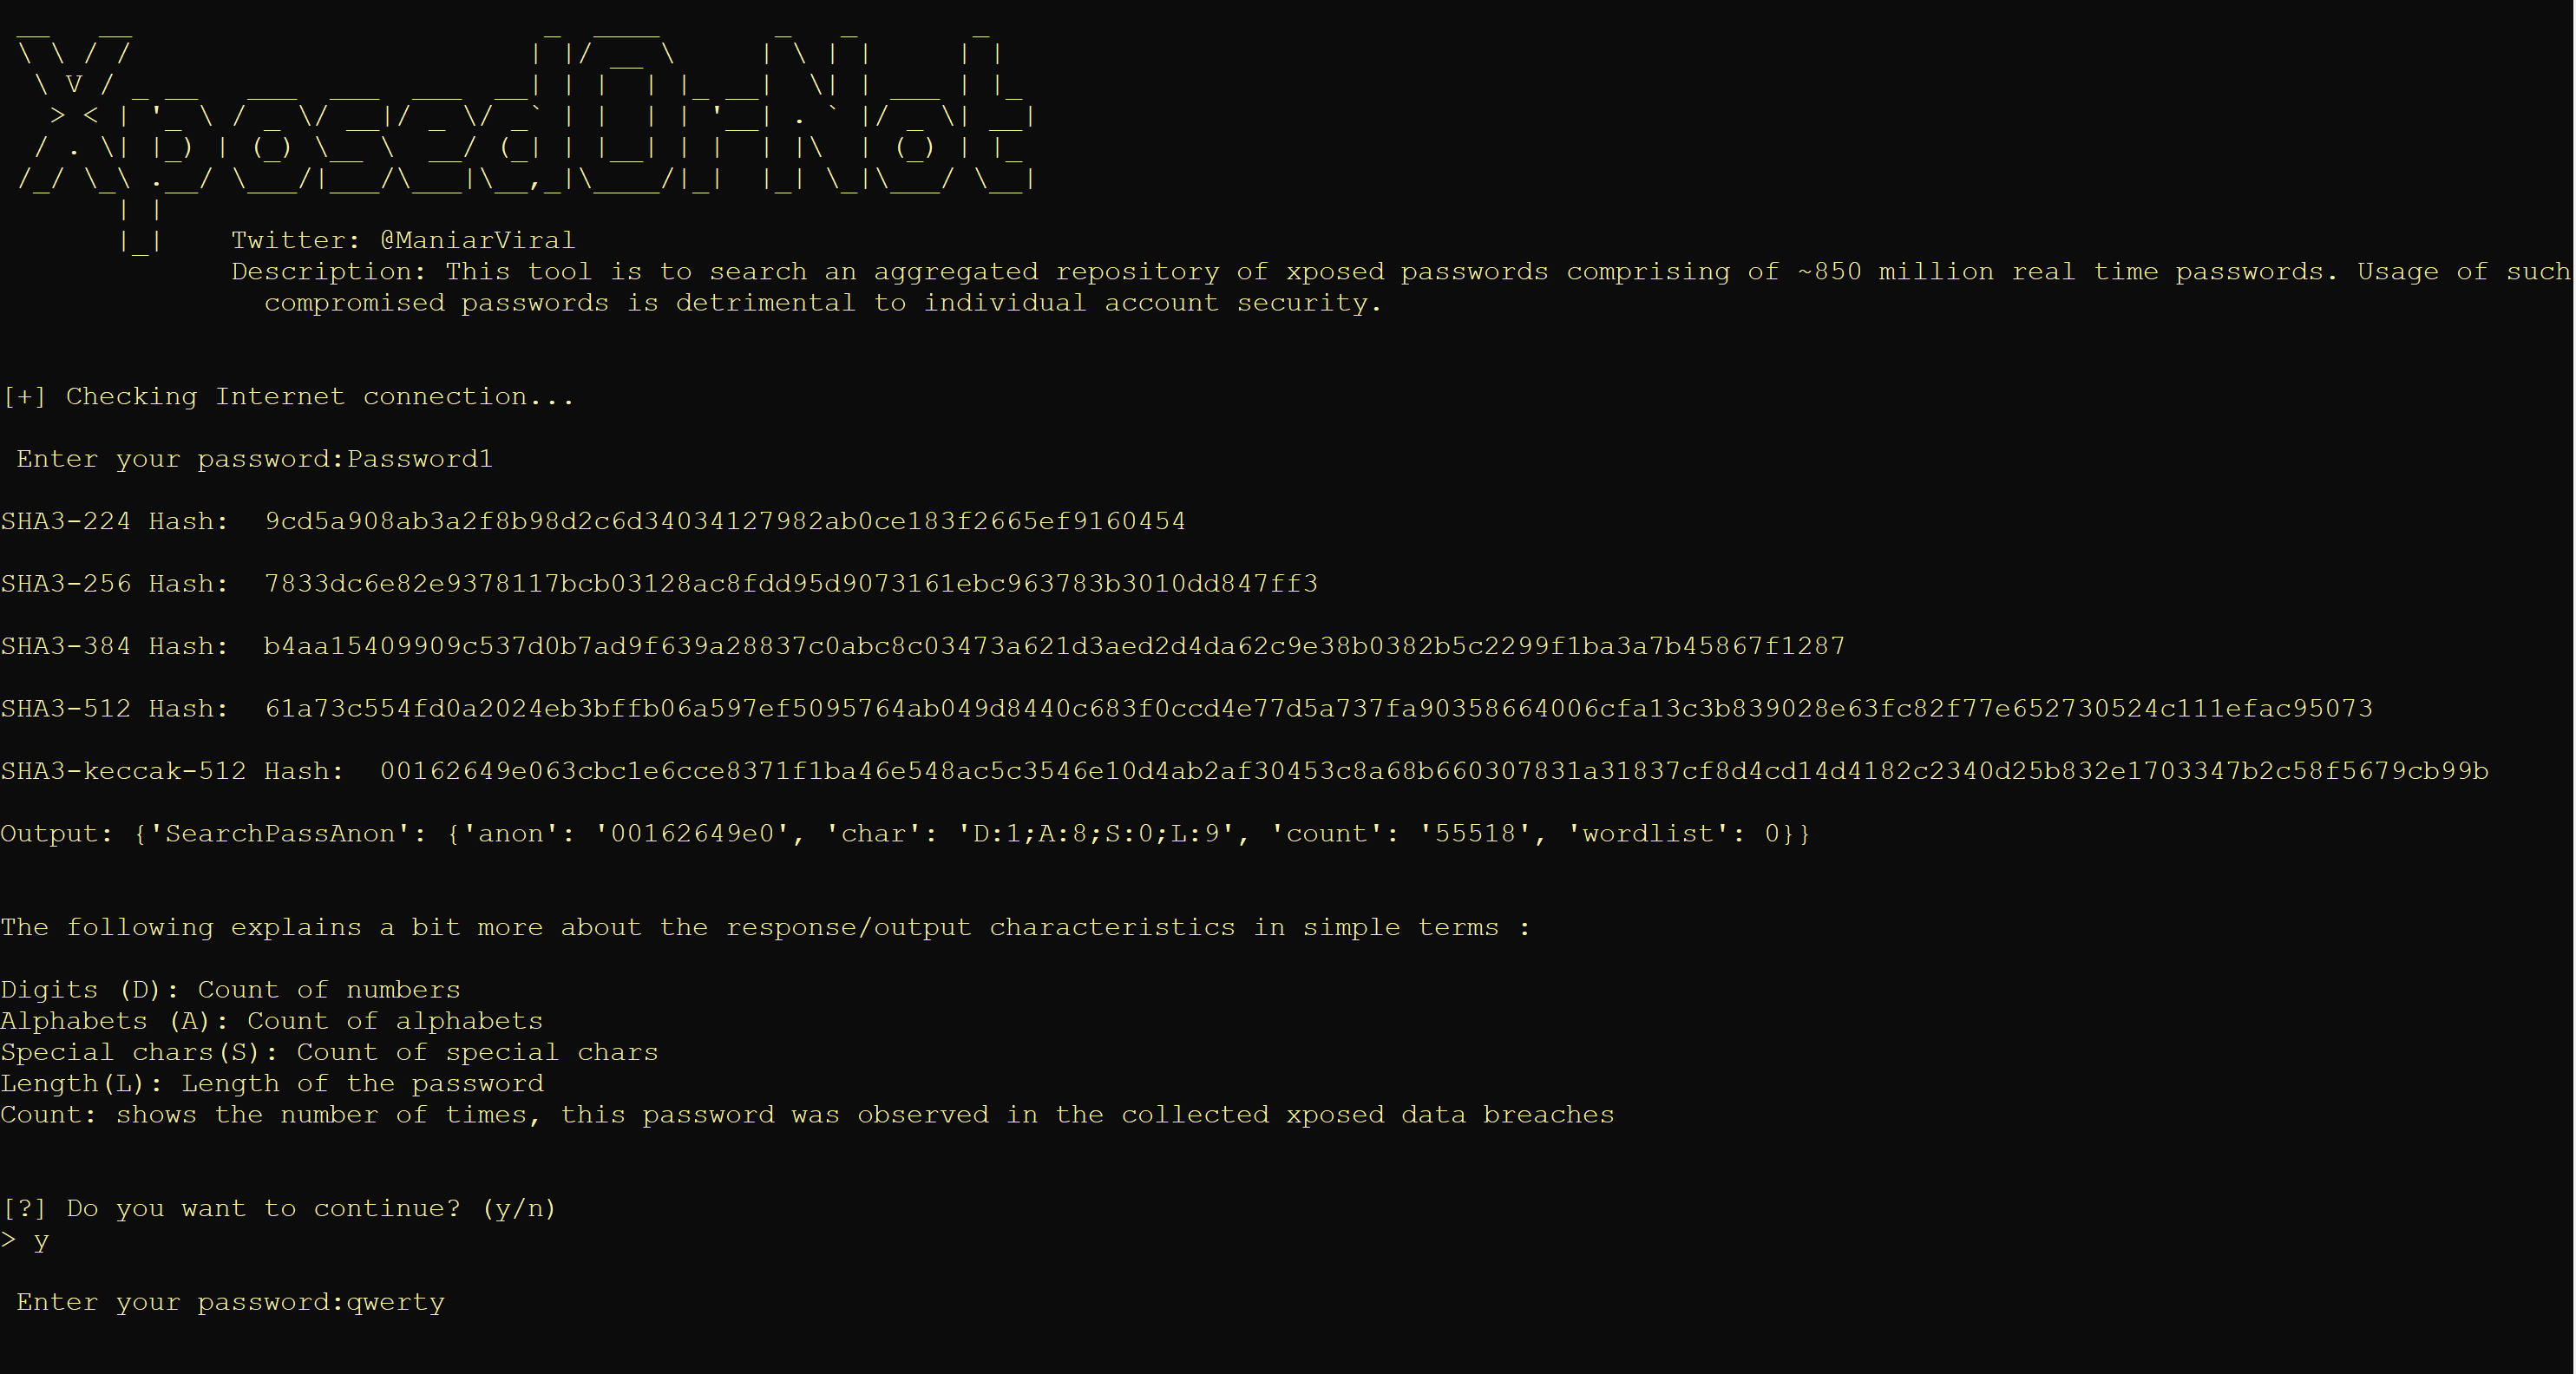 viralmaniar/xposedornot
XposedOrNot (XoN) 도구는 약 8억 5천만 개의 실제 노출된 비밀번호로 구성된 집계 저장소를 검색하는 도구입니다. 이러한 손상된 비밀번호의 사용은 개인 계정 보안에 해롭습니다.
 synacktiv/ipspinner
IPSpinner는 로컬 프록시로 작동하여 요청을 외부 서비스를 통해 리디렉션합니다.
 mazx0p/mssqlbof
Microsoft SQL Server용 Beacon Object File 제품군으로, 직접 TDS 7.4 프로토콜을 통해 통신합니다.
 sinichi449/python-mikrotikloginexploit
간단한 스크립트를 이용한 CVE-2018-14847 Mikrotik 취약점 PoC
 ivancabrera02/whfb-pincapture
LogonUI.exe에 DLL을 주입하여 NgcSerializeConvenienceCredential에 CPU 하드웨어 브레이크포인트를 설정함으로써 입력 시점에 Windows Hello PIN을 캡처하며, WHFB/NGC/TPM 열거기도 포함합니다.
 faceless0x7/cve-2026-93453
CVE-2026-93453에 대한 Python PoC로, 공격자가 제어하는 Origin 헤더를 통해 SOGo 비밀번호 재설정 링크를 오염시켜 재설정 토큰 가로채기 및 계정 탈취를 가능하게 하는 취약점입니다.
 guardicore/monkey
Infection Monkey - 오픈 소스 적대자 에뮬레이션 플랫폼
 cloud-architekt/azuread-attack-defense
이 문서는 Microsoft Entra ID(이전 명칭: Azure Active Directory)에 대한 다양한 일반적인 공격 시나리오와 이를 완화하거나 탐지하는 방법을 모아 놓은 것입니다.
 1n3/brutex
대상에서 실행 중인 모든 서비스를 자동으로 브루트포스합니다.








