
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 bjrjk/cve-2022-4262
CVE-2022-4262의 전체 체인 분석, V8의 비자명한 피드백 슬롯 타입 혼동.
 istagmbh/cve-2024-53704
Swap 쿠키의 오용을 통해 VPN 세션을 탈취할 수 있는 방법을 시연합니다. 중요: 이 프로젝트는 오직 교육 및 연구 목적으로만 사용됩니다 – 명시적으로 권한이 부여된 환경에서만 사용하십시오.
 sahil3276/cve-2024-55347
CVE-2024-55347 공개 공표
 morrisel/cve-2023-26136
이 저장소에는 CVE-2023-26136 취약점에 대한 해결책이 포함되어 있습니다.
 h4ckm3-png/cve-2024-57610
Sylius v2.0.2 로그인 엔드포인트에 속도 제한이 없어 무제한 자동 인증 시도가 가능함을 입증하는 개념 증명(Proof-of-concept).
 cxxsheng/cve-2022-20474
Android CVE-2022-20474에 대한 상세 기술 분석 및 개념 증명(PoC)으로, 음수 길이의 LazyValue를 악용하여 스스로 변경되는 Bundle 동작을 유발하는 Bundle 불일치 취약점입니다.
 jacklosingheart/cve-2023-46442_poc
Soot에서 발견된 CVE-2023-46442 서비스 거부 취약점의 PoC
 wolffcorentin/cve-2019-1663-binary-analysis
CVE-2019-1663의 바이너리 분석 및 익스플로잇: Cisco 라우터 웹 관리의 버퍼 오버플로우로, 근본 원인, 익스플로잇 단계, ROP 가젯 발견을 포함합니다.
 kkc73/weblogic-cve-2020-14882
이 저장소는 ACS EDU 프로그램의 일부 프로젝트의 부분 이행을 위해 CVE-2020-14882에 대한 연구 자료를 제공하는 것을 목표로 합니다.
 cysecbench/dataset
대규모 언어 모델 벤치마킹을 위한 생성형 AI 기반 사이버 보안 중심 프롬프트 데이터셋
 uoftctf/uoftctf-2025-chals-public
UofTCTF 2025를 위한 챌린지 핸드아웃, 소스 코드 및 솔루션
 0xnazgul/blockchain-security-audit-list
블록체인 보안 감사 기업, 개인 감사자 및 공개 감사 위치 목록
 passtheticket/vulnerability-research
공개된 CVE에 대한 분석, 문서화, 개념 증명(PoC) 익스플로잇을 포함한 취약점 연구 자료의 엄선된 모음집입니다.
 eqstlab/cve-2024-5932
GiveWP PHP 객체 주입 익스플로잇
 mbechler/marshalsec
여러 마샬러(Jackson, XStream, SnakeYAML)용 페이로드 생성기와 원격 코드 실행을 위한 JNDI 참조 간접화를 갖춘 Java 역직렬화 취약점 익스플로잇 도구.
 cesarbtakeda/pp_cve-2024-38998
CVE-2024-38998을 분석하며, requirejs 2.3.6의 프로토타입 오염 취약점으로, 악의적인 구성 입력이 DoS, RCE 또는 XSS로 이어질 수 있는 방식을 시연합니다.
 helviojunior/hookchain
HookChain: EDR 솔루션 우회를 위한 새로운 관점
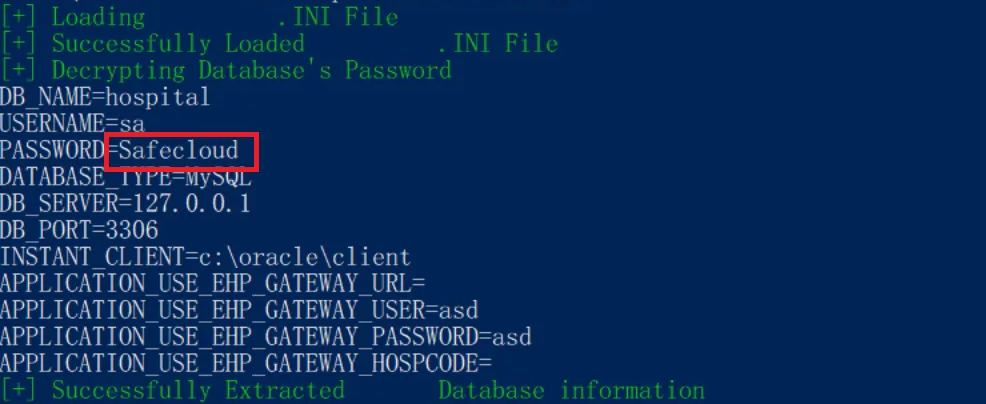 safecloudth/cve-2024-53522
CVE-2024-53522에 대한 개념 증명 익스플로잇으로, 정적으로 하드코딩된 개인 키-IV를 사용하여 HOSxP XE 데이터베이스 자격 증명의 복호화를 시연합니다.








