#1
 nastycrow/cve-2025-27893
# CVE-2025-27893 상세 공개: Archer Platform 6.x의 인증된 웹 매개변수 조작 취약점 인증된 웹 매개변수 조작 취약점으로, Archer Platform 6.x에서 변경 불가능한 레코드 필드를 무단으로 수정할 수 있게 해줍니다. 재현 절차와…
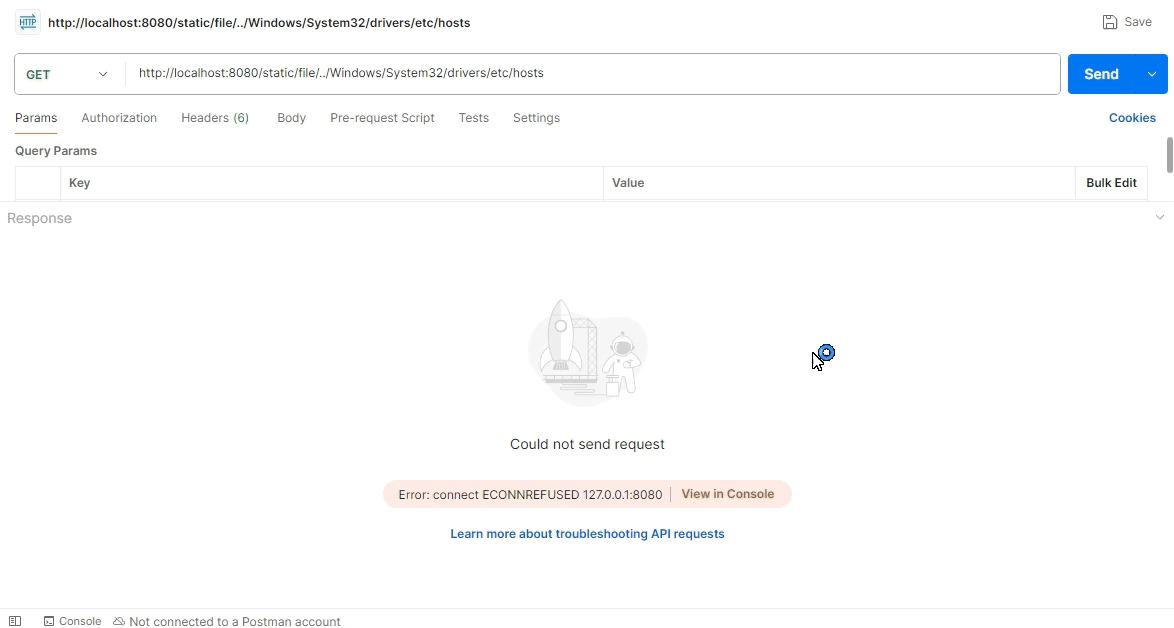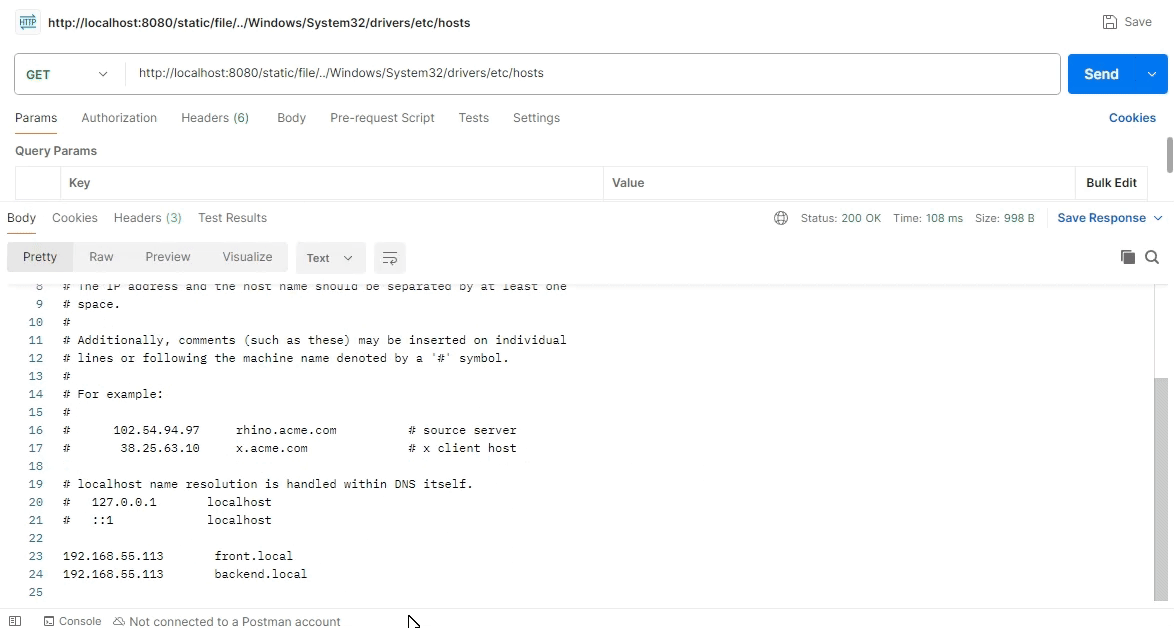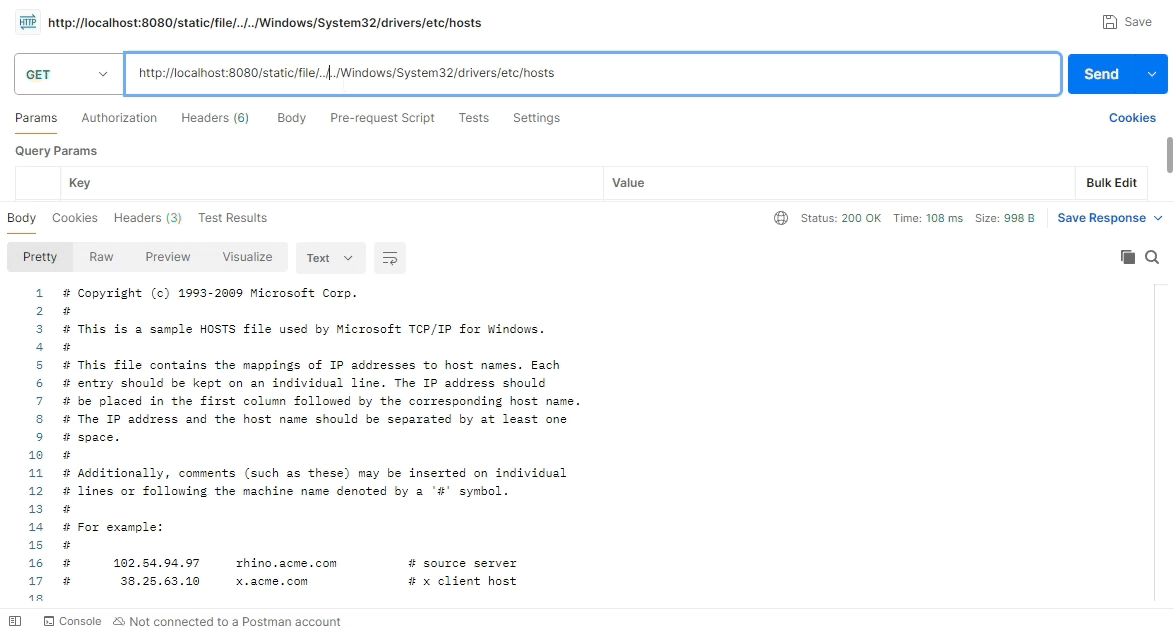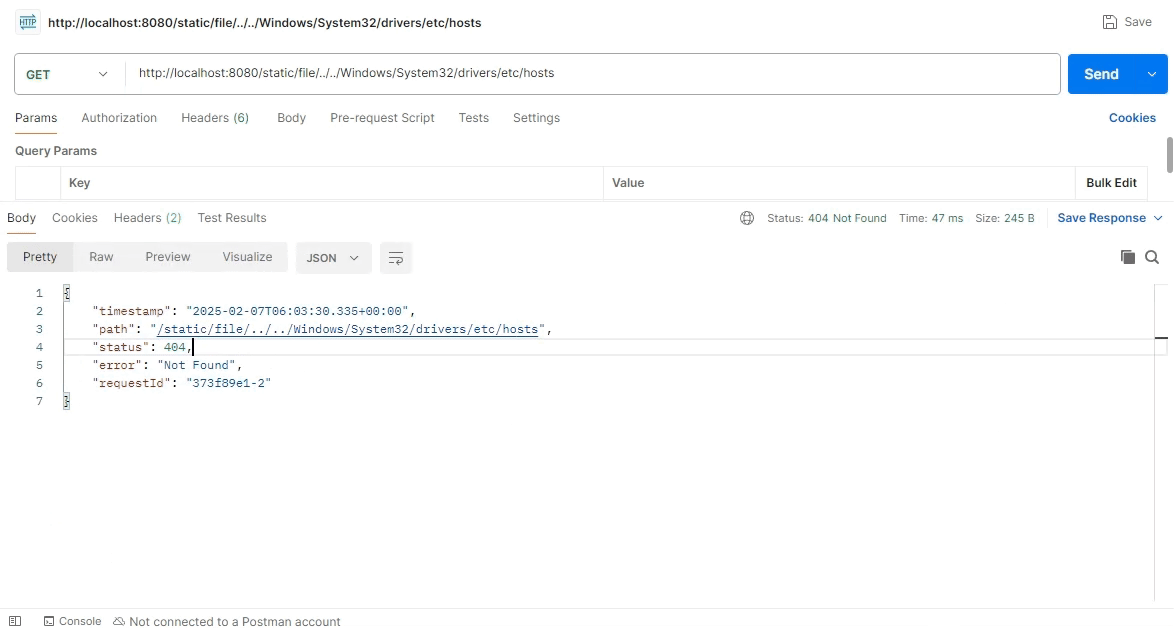 skrkcb2/cve-2024-38819
CVE-2024-38819의 심층 분석, Spring WebFlux 파일 경로 탐색 취약점에 대한 코드 수준 분석, PoC, 필터 및 IPS 규칙을 포함한 완화 전략.
 sornphut/cve-2021-3156-heap-based-buffer-overflow-in-sudo-baron-samedit-
Sudo의 힙 기반 버퍼 오버플로(CVE-2021-3156)에 대한 기술 분석 및 악용 개발로, 주요 Linux 배포판에서 로컬 권한 상승을 위한 세 가지 작동 악용을 포함합니다.
 armaansidana2003/cve-2025-25618
Unifiedtransform v2.0의 잘못된 접근 제어를 시연하는 개념 증명으로, 교사가 섹션 세부 정보를 수정할 수 있습니다. 단계별 재현 및 영향 분석을 포함합니다.
 huyvo2910/cve-2525-25748-cross-site-request-forgery-csrf-vulnerability-in-hoteldruid-3.0.7
HotelDruid 3.0.7의 CSRF 취약점인 CVE-2025-25748에 대한 상세 개념 증명 및 분석으로, 익스플로잇 흐름, 영향 평가 및 웹 애플리케이션 보안 테스트를 위한 완화 권장 사항을 포함합니다.
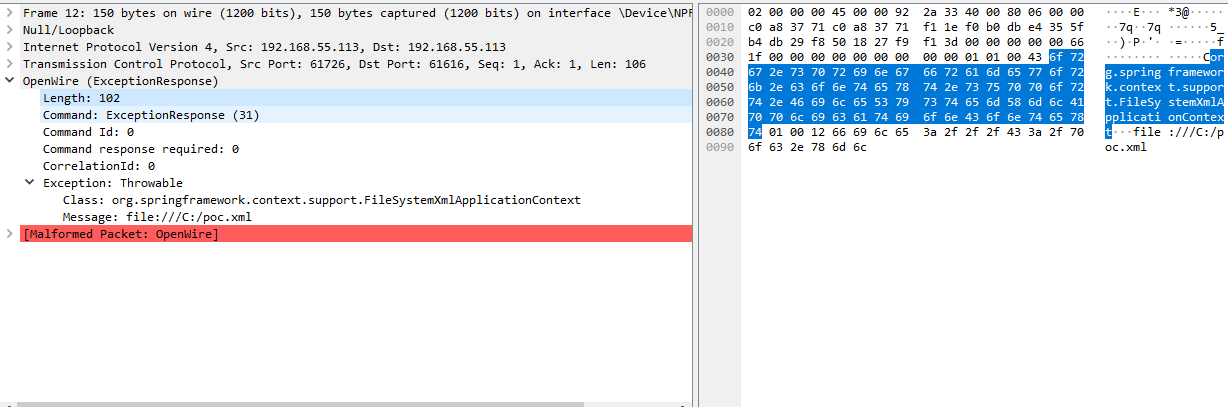 skrkcb2/cve-2023-46604
CVE-2023-46604에 대한 심층 기술 분석, Apache ActiveMQ의 OpenWire 프로토콜에 존재하는 RCE 취약점으로, 패킷 구조 분석 및 익스플로잇 메커니즘을 포함합니다.
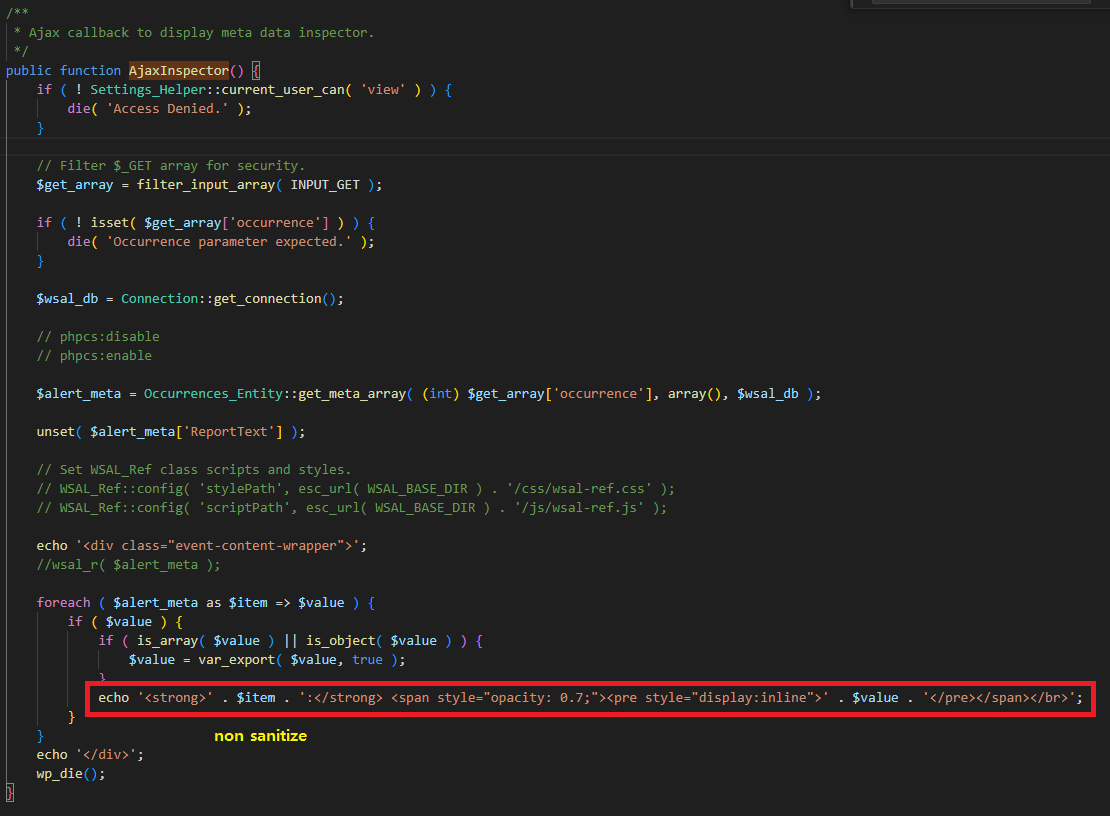 skrkcb2/cve-2025-0924-different
CVE-2025-0924에 대한 기술 분석, WordPress용 WP Activity Log 플러그인의 저장형 XSS 취약점. 근본 원인 분석, 악용 시연 및 수정 지침을 포함합니다.
 paragonie/awesome-appsec
애플리케이션 보안 학습을 위한 엄선된 리소스 목록
 13m0n4de/pngcheck-vulns
pngcheck(2.4.0~3.0.1)에서 공개 및 패치된 취약점(CVE-2020-27818, CVE-2020-35511 및 기타 취약점 포함)을 입증하는 개념 증명 파일 저장소입니다.
 yadavmukesh/log4shell-vulnerability-cve-2021-44228-
이 저장소는 Log4Shell 취약점(CVE-2021-44228)에 대한 심층 분석을 제공하며, 로그 데이터에서 악용 시도를 탐지하기 위한 머신러닝 기반 접근 방식을 구현합니다.
 quarkslab/qsynthesis
디오브푸스케이션을 위한 그레이박스 신시사이저.
 sudo-sakib/cve-2025-25964
School Information Management System v1.0에서 발견된 치명적인 SQL 인젝션 취약점(CVE-2025-25964)
 sahil3276/cve-2024-10930
CVE-2024-10930 공개
 k9-modz/cve-2023-38873-g1
G1 웹사이트의 클릭재킹 취약점을 입증하는 개념 증명으로, 악성 iframe 오버레이와 사회공학 팝업을 포함하며 교육용 보안 연구를 위해 제작되었습니다.
 heymrsalt/ais3-2024-project-d5team
Reappear-CVE-2022-21449-TLS-PoC
 bjrjk/cve-2024-29943
Pwn2Own 2024 SpiderMonkey JIT 버그: 정수 범위 불일치에서 Bound Check Elimination으로 이어지는 RCE
 bjrjk/cve-2024-8381
CVE-2024-8381: SpiderMonkey Interpreter Type Confusion Bug.