#1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 murataydemir/purdue-model-for-industrial-control-system-environments
Purdue 모델 기반 산업 제어 시스템(ICS) 환경 (터키어)
 murataydemir/greyenergy-mini-module-malware-analysis
GreyEnergy Mini Module 악성코드 분석 (터키어)
 zhzhdoai/weblogic_vuln
CVE-2015-4852, CVE-2016-0638, CVE-2016-3510, CVE-2019-2890 취약점 POC

 pratikshad19/cve-2020-15051
CVE-2020-15051: Artica Proxy 4.30.000000 Community Edition 이전 버전에서 저장형 크로스 사이트 스크립팅이 가능합니다.
 pratikshad19/cve-2020-15053
Artica Proxy 4.30.000000 이전 Community Edition에서 반사형 크로스 사이트 스크립팅(Reflected Cross Site Scripting) 공격이 가능합니다.
 synacktiv/windows-kernel-segmentheap-aligned-chunk-confusion
Windows 커널 세그먼트 힙에서 정렬된 청크 혼동을 악용하는 PoC
 0xsha/zombievpn
CVE-2020-12828에 대한 PoC 및 기술 분석으로, 보안 연구자를 위한 재현 단계와 취약점 세부 정보를 포함합니다.
 alphaseclab/all-my-collection-repos
제가 게시한 모든 보안 리소스 컬렉션 저장소
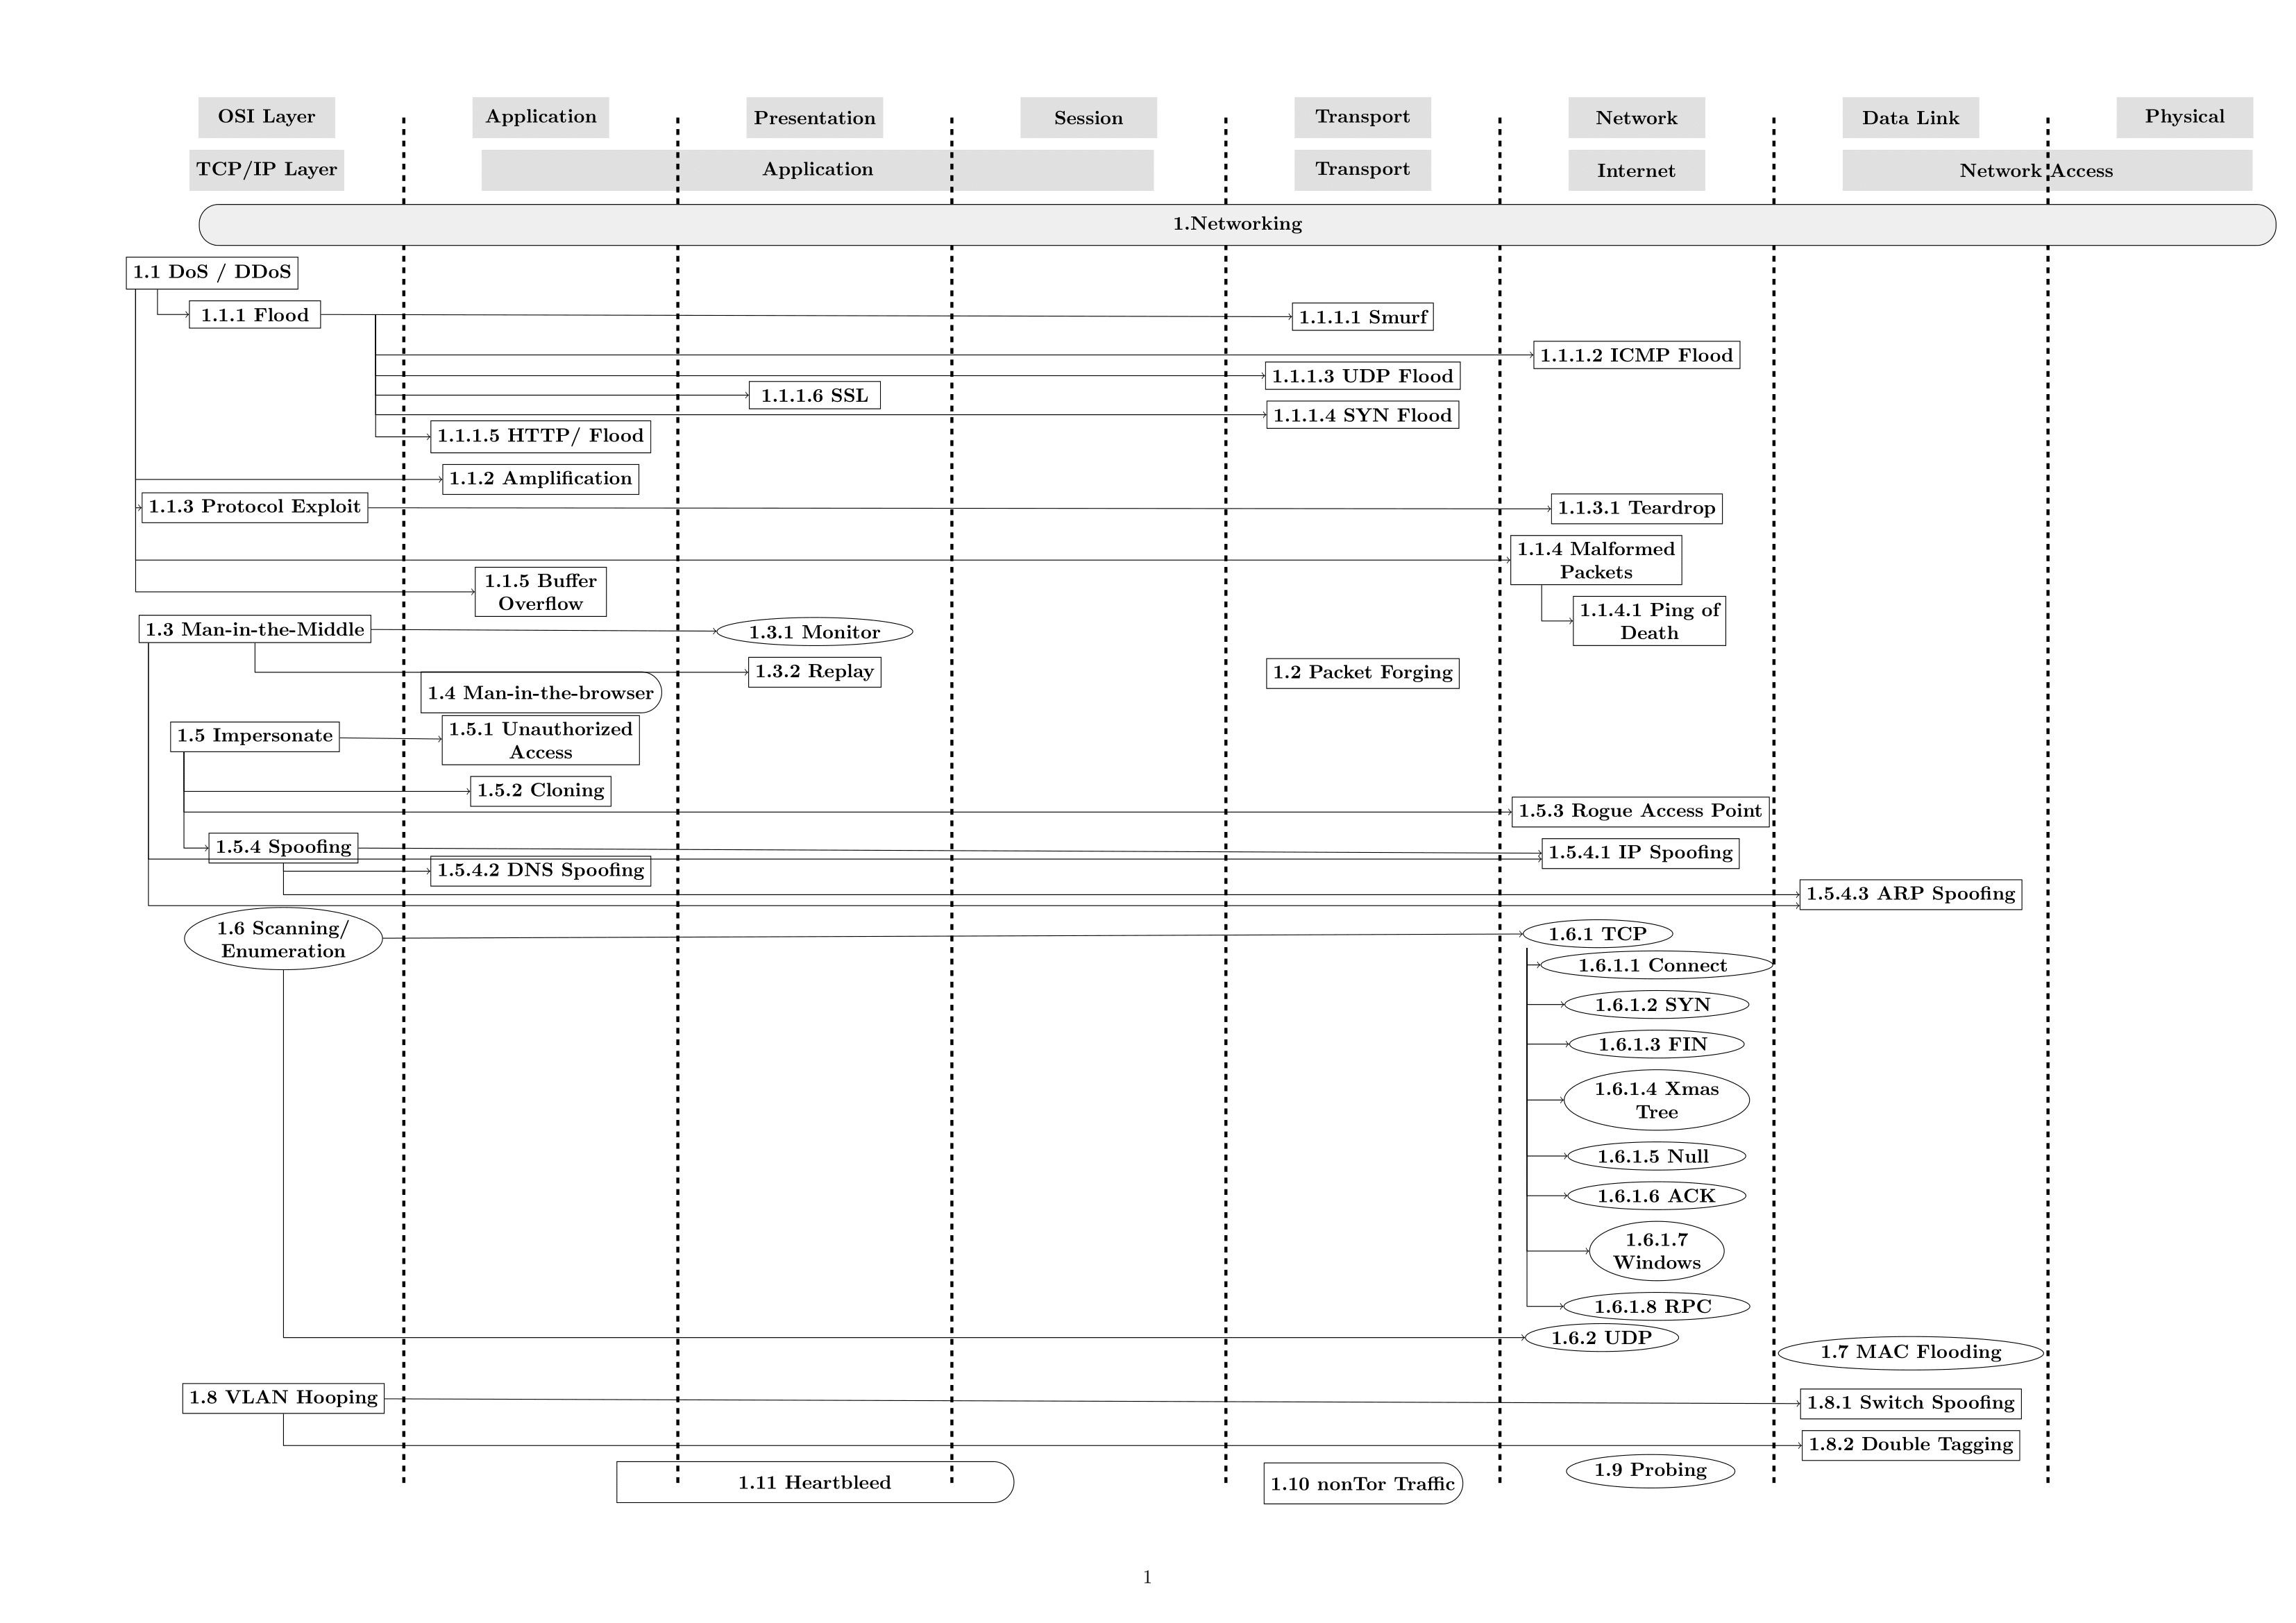 abertaymachinelearninggroup/network-threats-taxonomy
머신러닝 기반 침입 탐지 시스템은 네트워크 트래픽 및 관련 위협을 정확하게 나타내는 데이터셋의 부족으로 인해 평가가 어렵습니다. 이 프로젝트에서는 두 가지 분류 체계를 제시하여 이 문제를 해결하고자 합니다.
 staubgeborener/cve-2020-11932
CVE-2020-11932 (ubuntu server)를 확인하고 이 취약점과 관련된 호스트를 테스트합니다
 teddy47/cve-2019-13272---documentation
 th30d00r/linux-vulnerability-cve-2016-0728-and-exploit
Linux 커널 취약점 CVE-2016-0728 및 악용에 관한 문서
 avishkasenadheera/cve-2017-9805---documentation---it19143378
CVE-2017-9805에 대한 문서화 및 분석으로, 이 취약점을 이해하기 위한 기술적 세부 정보와 맥락을 제공합니다.
 sachinthabs/spectre-vulnerability-cve-2017-5753-
Spectre(CVE-2017-5753) CPU 취약점을 C 기반 익스플로잇과 추측 실행 사이드 채널 공격에 대한 상세 보고서로 시연하는 교육용 개념 증명입니다.
 shanuka-ashen/dirty-cow-explanation-cve-2016-5195-
# Dirty COW (CVE-2016-5195) 권한 상승 취약점 교육용 실습 가이드 Linux 커널의 경쟁 조건(race condition) 취약점을 악용하는 방법을 설명합니다.
 tharana/exploiting-a-linux-kernel-vulnerability
로컬 루트 취약점- CVE-2019-13272 / 보안 우회 취약점 – CVE-2019-14287