
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 gmh5225/llm-attack-prompt
탈옥, 프롬프트 유출, 프롬프트 인젝션, LLM 공격. 대규모 언어 모델 공격 프롬프트 모음
 khoazero123/cve-2025-32463
CVE-2025-32463에 대한 개념 증명 익스플로잇으로, sudo 버전 1.9.14-1.9.17의 로컬 권한 상승 취약점이며, 사전 컴파일된 라이브러리와 수정 지침을 포함합니다.
 rwilsonecs/cve-2025-52097
CVE-2025-52097 공개 공표
 cuijiung/dubbo-cve-2023-23638
JNDI 주입을 가능하게 하는 Hessian 역직렬화 취약점인 Apache Dubbo CVE-2023-23638용 PoC 익스플로잇입니다. 분석 기사를 포함하며 테스트에 ZooKeeper 및 Java 8이 필요합니다.
 rooobeam/pickle-deserialization-exploit-in-transformers
본 연구는 Python pickle 역직렬화 취약점을 분석하며, Hugging Face Transformers의 TFAutoModel에서 발견된 CVE-2024-3568에 초점을 맞춥니다. 우리는 해당 익스플로잇을 재현하여 근본 원인, 공격 벡터 및 위험을 검토합니다.
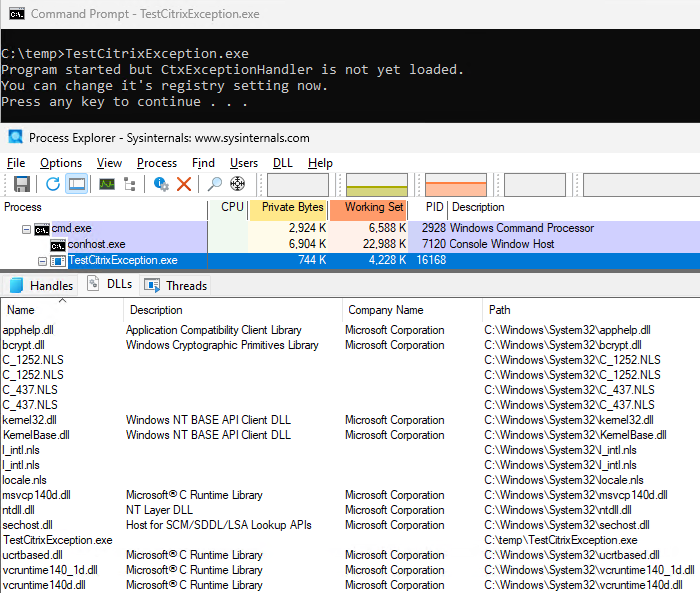 olljanat/testcitrixexception
CVE-2025-6759 완화를 테스트하는 최소 도구
 sej2020/manipulating-web-agents
자율적 LLM 기반 웹 에이전트를 제어하기 위한 간접 프롬프트 인젝션 공격의 연구 데모로, 트리거 최적화 및 평가 도구를 포함합니다.
 ghostn4444/poc-cve-2025-6554
CVE-2025-6554에 대한 개념 증명 익스플로잇으로, V8 자바스크립트 엔진 취약점으로 옵셔널 체이닝을 통해 초기화되지 않은 'Hole' 값에 허가되지 않은 접근을 허용하여 타입 혼동 및 메모리 조작을 가능하게 합니다.
 ronf98/cve-2023-21716-poc
CVE-2023-21716 Microsoft Word 힙 손상 개념 증명
 gurjotexpert/ritecms
크로스 사이트 스크립팅
 a0zhar/bad_hoist-writeup
Bad_Hoist라고 불리는, Fire30이 작성한 CVE-2018-4386 익스플로잇 구현의 Sleirsgoevy 버전에 대한 Writeup
 yallasec/cve-2025-45407
CVE-2025-45407: DiscoveryNG v6.0.8 Hotfix 2의 다중 XSS 취약점 발견자: YallaSec Security Research Team CVE ID: CVE-2025-45407 게시 날짜: 2025년 7월
 orangecertcc/security-research
CVE 식별자별로 정리된, 공개된 취약점에 대한 개념 증명 코드와 함께 Orange CERT 보안 권고를 호스팅합니다.
 bhavyakcwestern/hacking-pdf.js-vulnerability
CVE-2024-4367
 orange-cyberdefense/cve-repository
🐞 OCD 사람들이 발견한 CVE 저장소
 24owais/threat-intel-cve-2024-3094
xz-utils 백도어 취약점(CVE-2024-3094)을 분석한 위협 인텔리전스 보고서
 zhangzhuosjtu/web3bugs
스마트 계약의 악용 가능한 버그 파헤치기
 uriyahav/tough-cookie-2.5.0-cve-2023-26136-fix
tough-cookie 2.5.0의 CVE-2023-26136 보안 패치 - 하위 호환성을 유지하는 프로토타입 오염 취약점 수정








