
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 r3db34rdh4x/cve-2025-11391
WordPress PPOM for WooCommerce 플러그인 <= 33.0.15은 SQL 인젝션에 취약합니다.
 ragib-amin-nihal/pe-coa
"Pattern Enhanced Multi-Turn Jailbreaking: Exploiting Structural Vulnerabilities in Large Language Models"의 코드 구현

 m1lo25/cs50finalproject
XZ Utils 백도어(CVE-2024-3094) 조사: 연대기, 공격 체인, SSH 위험 및 공급망 통찰력. 슬라이드, 출처 및 완화 방안(패리티 검사, 증명(attestations), SBOM 또는 SLSA)을 포함합니다.
 tansique-17/cve-2025-61454
CVE-2025-61454에 대한 공개 공개 및 개념 증명, E-commerce Project v1.0의 search.php에 있는 반사형 XSS 취약점으로, 악용 단계와 수정 지침을 포함합니다.
 tansique-17/cve-2025-61456
공개된 전자상거래 프로젝트의 반사형 XSS 취약점(CVE-2025-61456)에 대한 공개 공개 및 개념 증명(PoC) 자료로, 기술적 세부 사항, CVSS 점수, 그리고 수정 지침을 포함합니다.
 karanlvm/dirtypipe-exploit
CVE-2022-0847(Dirty Pipe)에 대한 개념 증명 익스플로잇으로, 파이프 버퍼 조작을 통해 읽기 전용 파일을 덮어써서 Linux 커널 5.8~5.16.10에서 로컬 권한 상승을 가능하게 합니다.
 jackpurcell/autoran-public
자동화된 프레임워크로, 시뮬레이션된 추론 흔적과 반복적 프롬프트 정제를 통해 대형 추론 모델의 안전 추론을 하이재킹하여 효과적인 탈옥(jailbreak)을 생성합니다.
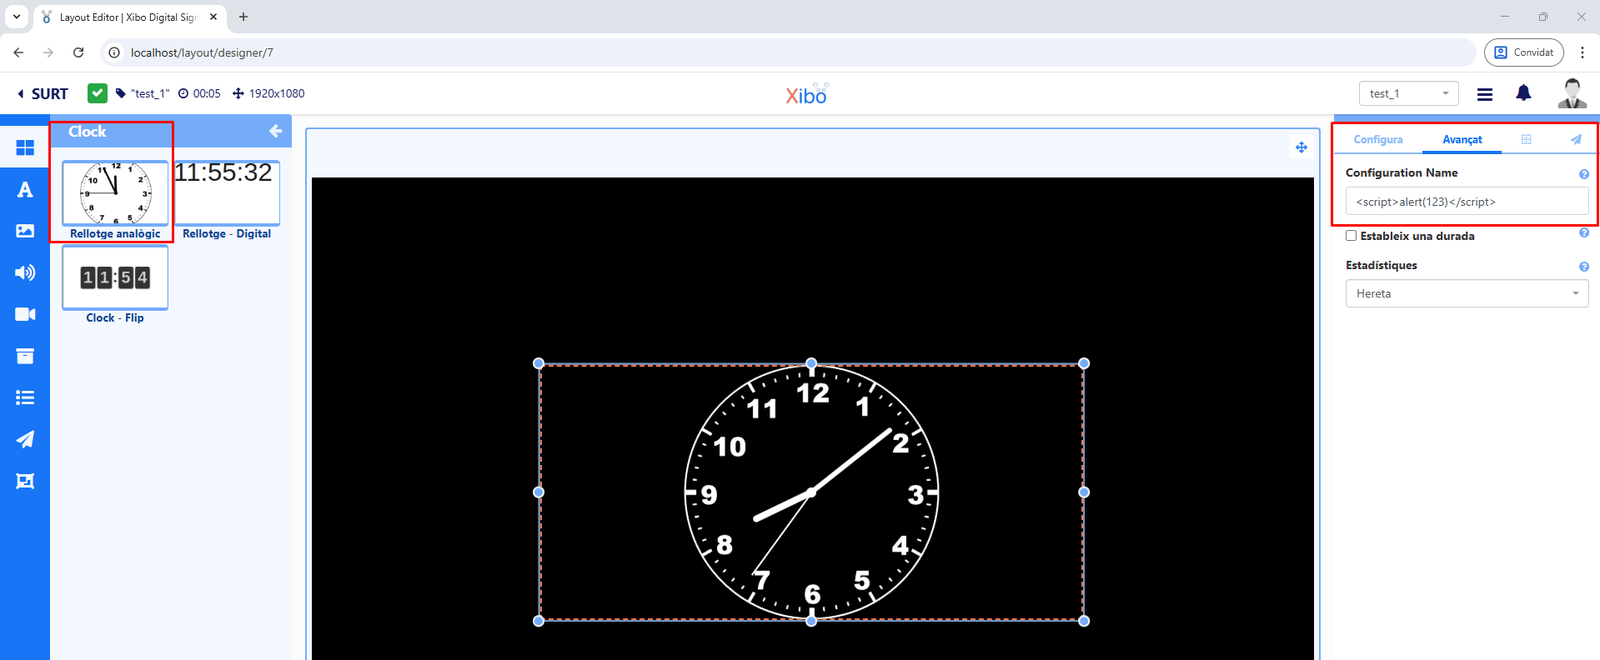 marinafabregat/cve-2025-41089
# Xibo CMS v4.1.2의 반사형 교차 사이트 스크립팅(XSS) Xibo Signage의 Xibo CMS v4.1.2에서 사용자 입력에 대한 적절한 검증 부재로 인해 발생하는 반사형 교차 사이트 스크립팅(XSS) 취약점.
 hslatman/awesome-industrial-control-system-security
산업 제어 시스템(ICS) 보안과 관련된 리소스를 엄선한 목록.
 amaljafarzade/cve-2025-61319
Stored XSS in ReNgine <= 2.2.0 — 공개 공개
 michalbednarski/resourcepoison
CVE-2025-22441에 대한 분석 및 익스플로잇: Android에서 신뢰할 수 없는 ApplicationInfo가 LoadedApk로 전달되어 설치된 앱에서 SystemUI 프로세스로 권한 상승이 발생함
 xiaoyan-lisa/defenses-for-tool-integrated-llm
툴 통합 LLM 에이전트를 적대적 공격으로부터 방어하기 위한 연구 코드와 실험으로, Agent Security Bench를 새로운 방어 전략과 공격 시나리오로 확장합니다.
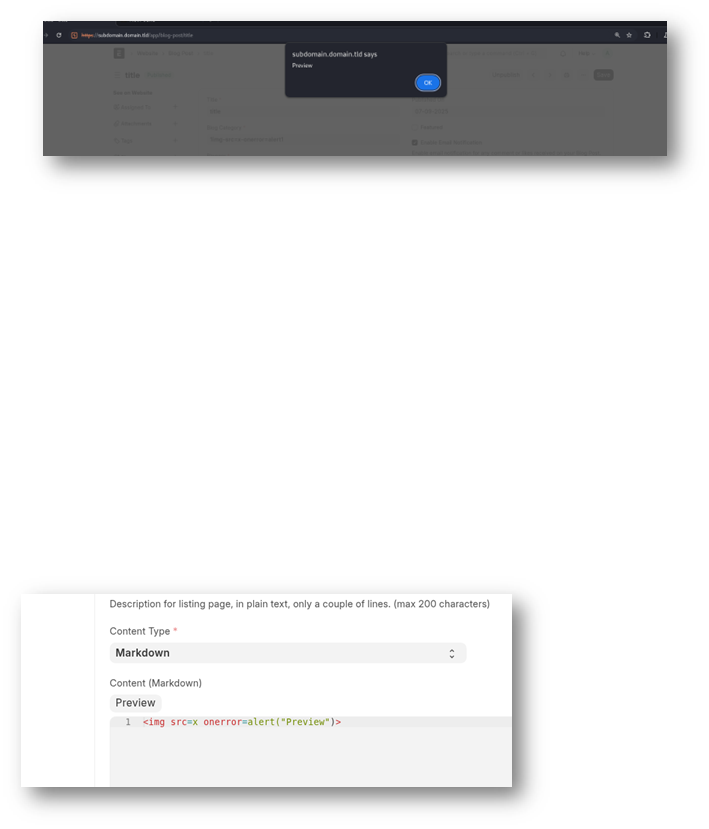 moalali/cve-2025-56379
ERPNEXT v15.67.0의 블로그 게시물 기능에 존재하는 저장형 교차 사이트 스크립팅(XSS) 취약점으로 인해 공격자는 content 필드에 주입된 조작된 페이로드를 통해 임의의 웹 스크립트 또는 HTML을 실행할 수 있습니다.
 s41r4j/cve-2025-48384
GIT 취약점 | 클로닝 시 캐리지 리턴 및 RCE
 ffri/xprtestsuite
향후 XProtect Remediator(XPR) 연구를 돕기 위한 스크립트 및 문서 모음
 yafiah-darwesh/cs50-cyber-paloalto-oauth
CS50 사이버 보안 최종 프로젝트 — Palo Alto OAuth 토큰 유출 (CVE-2024-3400)
 poppopjmp/vmdragonslayer
멀티 엔진 프레임워크로서, VM 보호 바이너리를 언패킹 및 분석합니다. Dynamic taint tracking, symbolic execution, pattern classification 및 ML 기반 우선순위 지정을 활용하여 상용 및 맞춤형 프로텍터의 리버스…








