
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: 고급 LLM 레드팀 연구 플랫폼 (PAIR 알고리즘 및 LLM-as-a-Judge 평가 포함)
 park07/amradio
FPGA 기반 12채널 AM 라디오 방송 시스템으로, 무인 터널에서 페일세이프 비상 경보 전송을 위한 하드웨어 워치독의 정형 검증을 포함합니다.
 jepsen-io/duckdb
DuckDB용 Jepsen 기반 트랜잭션 정확성 테스트 프레임워크로, 무작위 워크로드와 Elle 체커를 통해 G2-item 및 SSI 위반과 같은 격리 이상을 탐지합니다.
 havertz2110/cve-2025-49144-poc
CVE-2025-49144에 대한 재현 PoC입니다.
 havertz2110/cve-2024-48510-poc
# CVE-2024-48510 개념 증명 익스플로잇 CVE-2024-48510에 대한 개념 증명 익스플로잇으로, .NET Zip 취약점입니다. 재현 단계와 함께 제공되는 블로그 게시물을 통한 기술 분석을 포함합니다.
 alainnothere/llm-circuit-finder
Ng의 RYS 방식을 재현했고, Qwen2.5-32B에서 특정 3개 레이어를 복제하면 추론 성능이 17% 향상되고, Devstral-24B에서 12-14번 레이어를 복제하면 BBH에서 논리적 추론이 0.22→0.76으로 개선된다는 것을 발견했습니다. 훈련도, 가중치…
 sangrok-jeon/cve-2024-53677-analysis
CVE-2024-53677 취약점 분석 보고서
 0xn4no/cve-2026-30048
NotChatbot WebChat <=1.5.0의 저장형 XSS 취약점, PoC 페이로드, 영향 분석, 안전한 채팅 기록 렌더링을 위한 수정 지침.
 mokokash/ejbca-pqc-lab
ML-DSA-65 (NIST FIPS 204)를 사용한 순수 PQC 2계층 PKI 계층 구조 — EJBCA Community Edition 기반 Root CA + Sub CA 및 CRL과 OCSP
 stuxlabs/awe
동적 웹 침투 테스트를 위한 적응형 에이전트
 tubaaiftikhar-ui/moveit-transfer-data-breach-analysis.
2023년 MOVEit Transfer 데이터 유출 사고(CVE-2023-34362)에 대한 상세 분석, CS50 Cybersecurity 과정용. 이 프로젝트는 인증되지 않은 SQL 인젝션의 기술적 영향과 전 세계 데이터 프라이버시에 미치는 결과를 탐구하며,…
 keto0422/cve-2023-33107
CVE-2023-33107에 대한 전체 익스플로잇 코드와 상세한 분석 글 및 데모 비디오가 포함되어 있어, 취약점을 이해하고 테스트하는 데 실용적인 리소스를 제공합니다.
 didi/kemon
macOS 커널 모니터링을 위한 오픈 소스 Pre 및 Post 콜백 기반 프레임워크
 sangrok-jeon/cve-2022-42889-analysis
CVE-2022-42889 취약점 분석보고서
 sangrok-jeon/cve-2023-46604-analysis
Apache ActiveMQ OpenWire 역직렬화 RCE 취약점 기술 분석
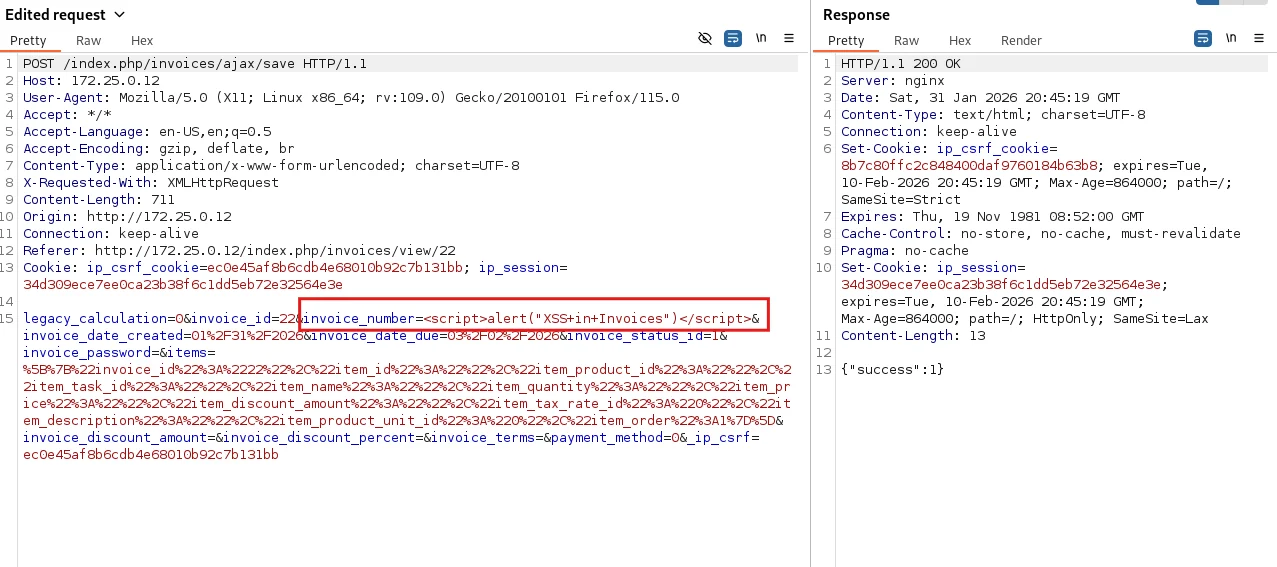 lagathos/cve-2026-25595
# InvoicePlane 1.7.0의 저장형 XSS 취약점 인보이스 번호 필드의 비위생화로 인한 InvoicePlane 1.7.0의 저장형 XSS 취약점으로, 개념 증명(PoC) 및 수정 방법을 포함합니다.
 lytnc/cve-2025-59284-poc
CVE-2025-59284 libarchive 익스플로잇에 대한 개념 증명(PoC)
 ghostwolflab/ai_security_top
AI 보안 기초, 위협 모델링, 레드팀 공격 기법, 블루팀 방어를 다루는 구조화된 지식 베이스로, LLM 보안, 적대적 ML, 딥페이크 대응 조치를 포함합니다.








