
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 kaleth4/cve-2026-33825
CVE-2026-33825(BlueHammer)에 대한 기술 분석: Microsoft Defender의 로컬 권한 상승 취약점으로, 악용 흐름, 영향을 받는 버전, 그리고 수정 지침을 포함합니다.
 john-jung/cve-2026-26903-poc
CVE-2026-26903을 시연하기 위한 PoC
 kaleth4/cve-2026-20180
Cisco ISE RCE 취약점에 대한 심층 기술 분석으로, 보안 연구원과 침투 테스터를 위한 익스플로잇 기법, 탐지 회피 방법, 그리고 대응 전략을 포함합니다.
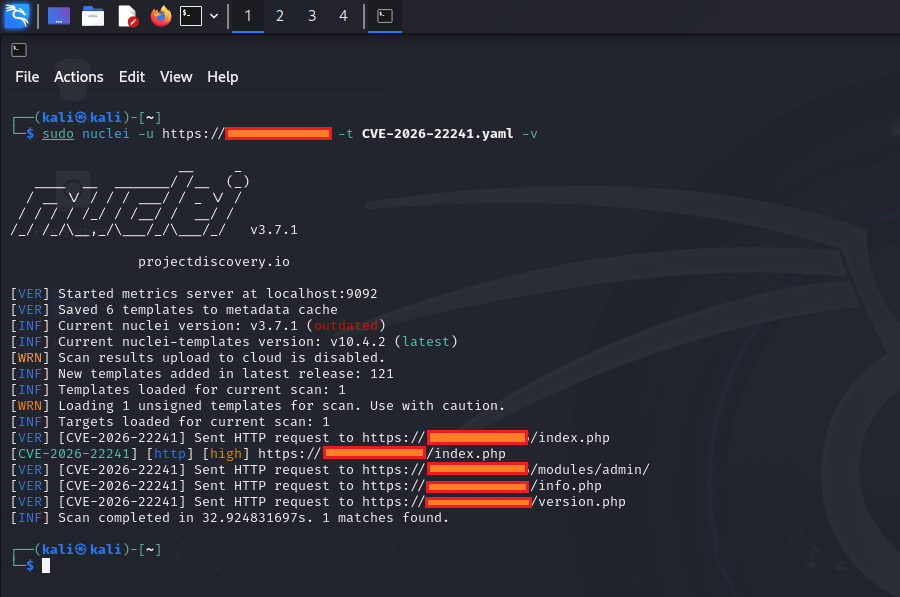 ashrafzaryouh/cve-2026-22241
Open eClass 테마 가져오기(4.2 이전 버전)에서 발생하는 무제한 ZIP 업로드 취약점인 CVE-2026-22241에 대한 권고 및 기술 분석으로, 인증된 관리자의 원격 코드 실행을 가능하게 하며, 근본 원인과 완화 방안을 다룹니다.
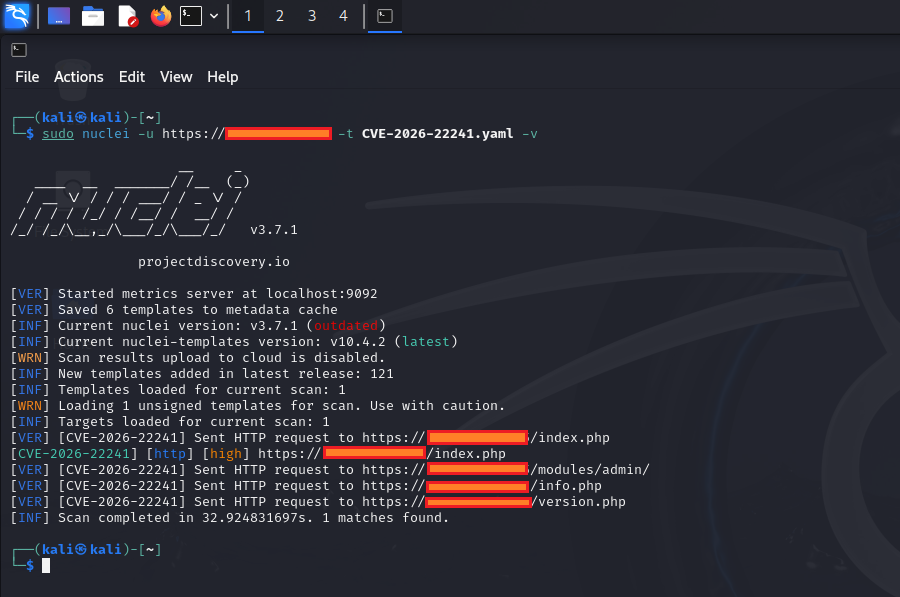 0xblackash/cve-2026-22241
CVE-2026-22241
 pathakabhi24/llm-mcp-security-field-guide
가장 포괄적인 LLM + MCP 보안 가이드, 즉 OWASP 정렬, 실제 CVE, 실행 가능한 체크리스트
 manjustice/datadome-vm-internals
DataDome의 커스텀 난독화된 VM 및 바이트코드 형식 분석: 리버스 엔지니어링 교육을 위한 문자열 암호화, S-box 암호, 브라우저 핑거프린팅 신호 공개
 husnainfareed/awesome-ethical-hacking-resources
😎 🔗 윤리적 해킹 및 침투 테스트 학습을 위한 모든 종류의 리소스에 관한 멋진 목록.
 rat5ak/cve-2026-31413-bpf-container-escape
CVE-2026-31413: BPF 검증기 건전성 버그 - 컨테이너 탈출
 d4rkks/cve-2025-7771-vulnerability-exploration
throttlestop 취약점을 이용해 서명되지 않은 드라이버로부터 시스템 권한을 상승
 agentsid-dev/agentsid-scanner
MCP 서버용 보안 스캐너. 인증, 권한, 인젝션 위험 및 도구 안전성을 평가합니다. 에이전트 보안의 등대.
 r3verii/cve-2026-33555
제로 바이트 QUIC 패킷 하나만으로 HAProxy의 백엔드 연결 풀을 역동기화시켜 무관한 사용자들 간에 HTTP 요청을 밀반입할 수 있습니다. 심지어 완전히 다른 프론트엔드 프로토콜을 사용하는 사용자에게도 영향을 미칩니다.
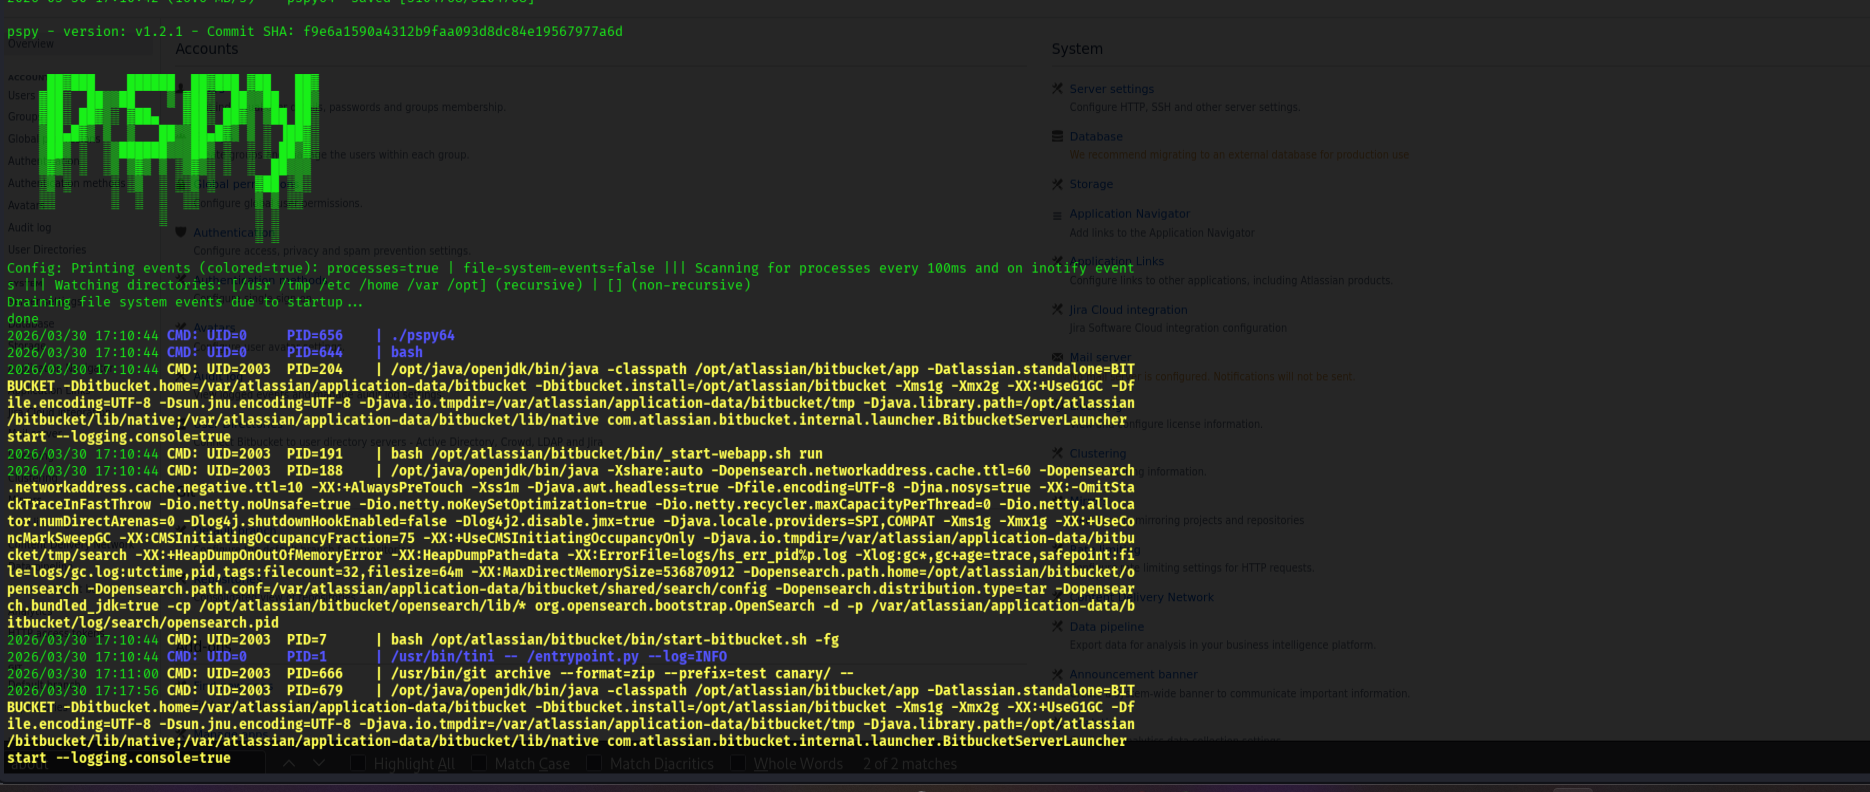 johangabrielson/bitbucket-test
CVE-2022-36804 조사
 trailofbits/quantum-zk-proof-poc
Google의 ZK 증명을 무력화하는 양자 암호 분석 개념 증명 코드
 ernos/browser-xpi-malware-scanner
자격 증명 탈취 난독화 전술, 스테가노그래피, base64 페이로드, zip 트릭, 원격 코드 실행, 폴리글롯 트릭, 메타데이터 트릭과 같은 일반적인 멀웨어 트릭을 검사하는 포괄적인 브라우저 확장(.xpi) 멀웨어 스캐너로, 분석가에게 더 깊은 분석이 필요한 위치에…
 keraattin/cve-2026-35031
Jellyfin Media Server의 치명적인 경로 순회(path traversal)로 인한 RCE 취약점(CVSS 9.9). 개념 증명(PoC) 익스플로잇, 기술 분석 및 탐지 도구를 포함합니다.
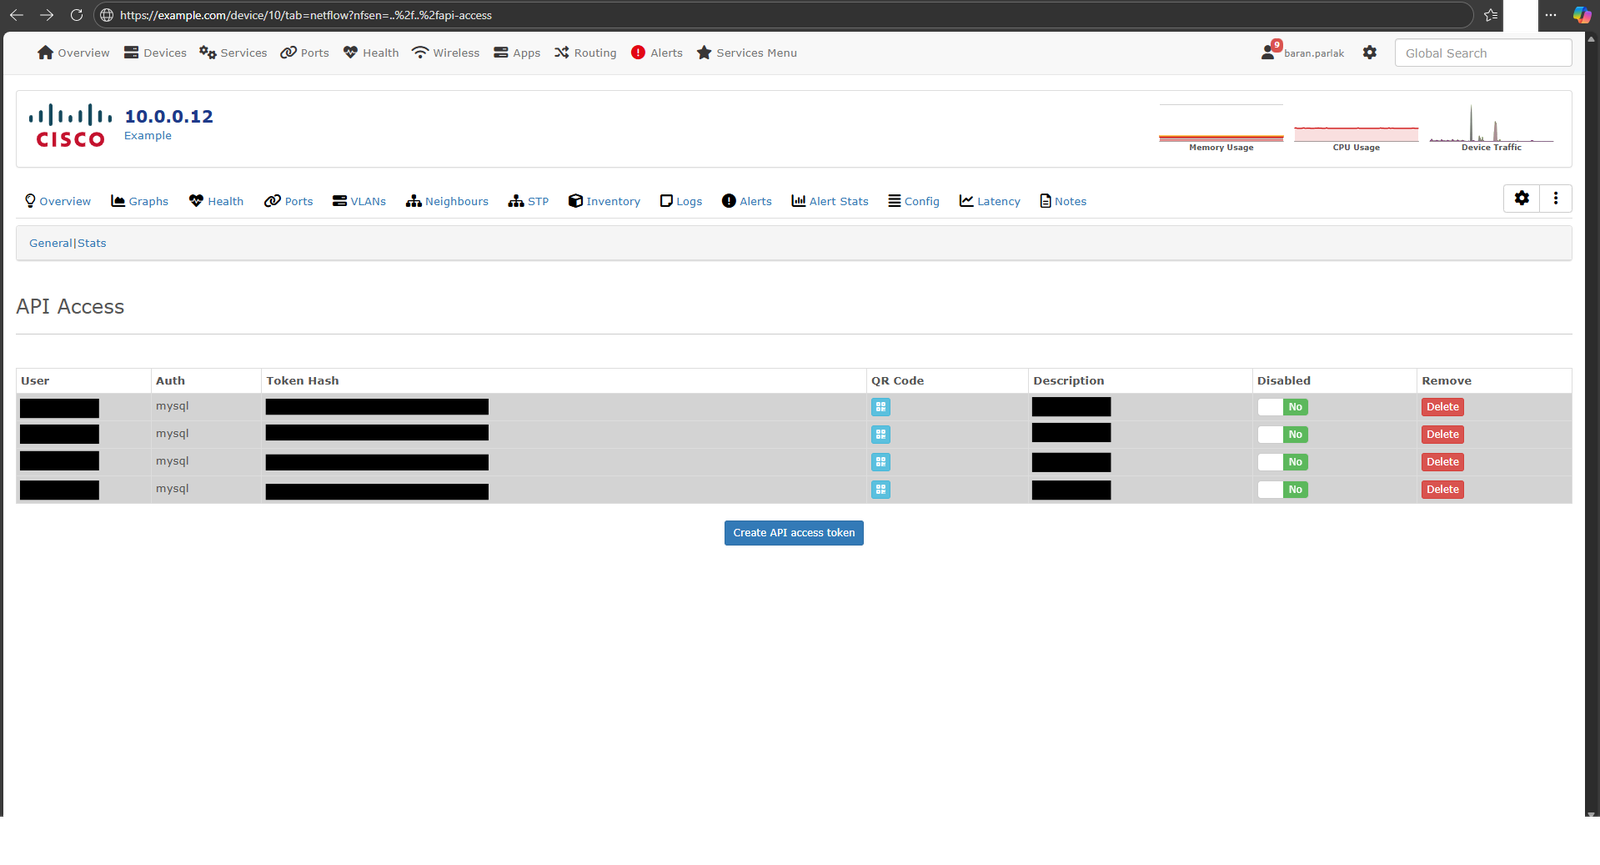 parlakbarann/cve-2026-30480
# CVE-2026-30480 개념 증명 LibreNMS NFSen 모듈의 로컬 파일 포함(Local File Inclusion) 취약점으로, 경로 탐색을 통해 임의의 PHP 파일을 포함시키는 방법과 영향 분석을 시연합니다.
 m4g1xx/cve-2024-36971
CVE-2024-36971용 PoC








