
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 clarasto/cve-2024-1086_ausarbeitung
CVE-2024-1086에 대한 기술 분석 및 익스플로잇 라이트업으로, 취약점의 메커니즘과 개념 증명(PoC) 구현을 상세히 다룹니다.
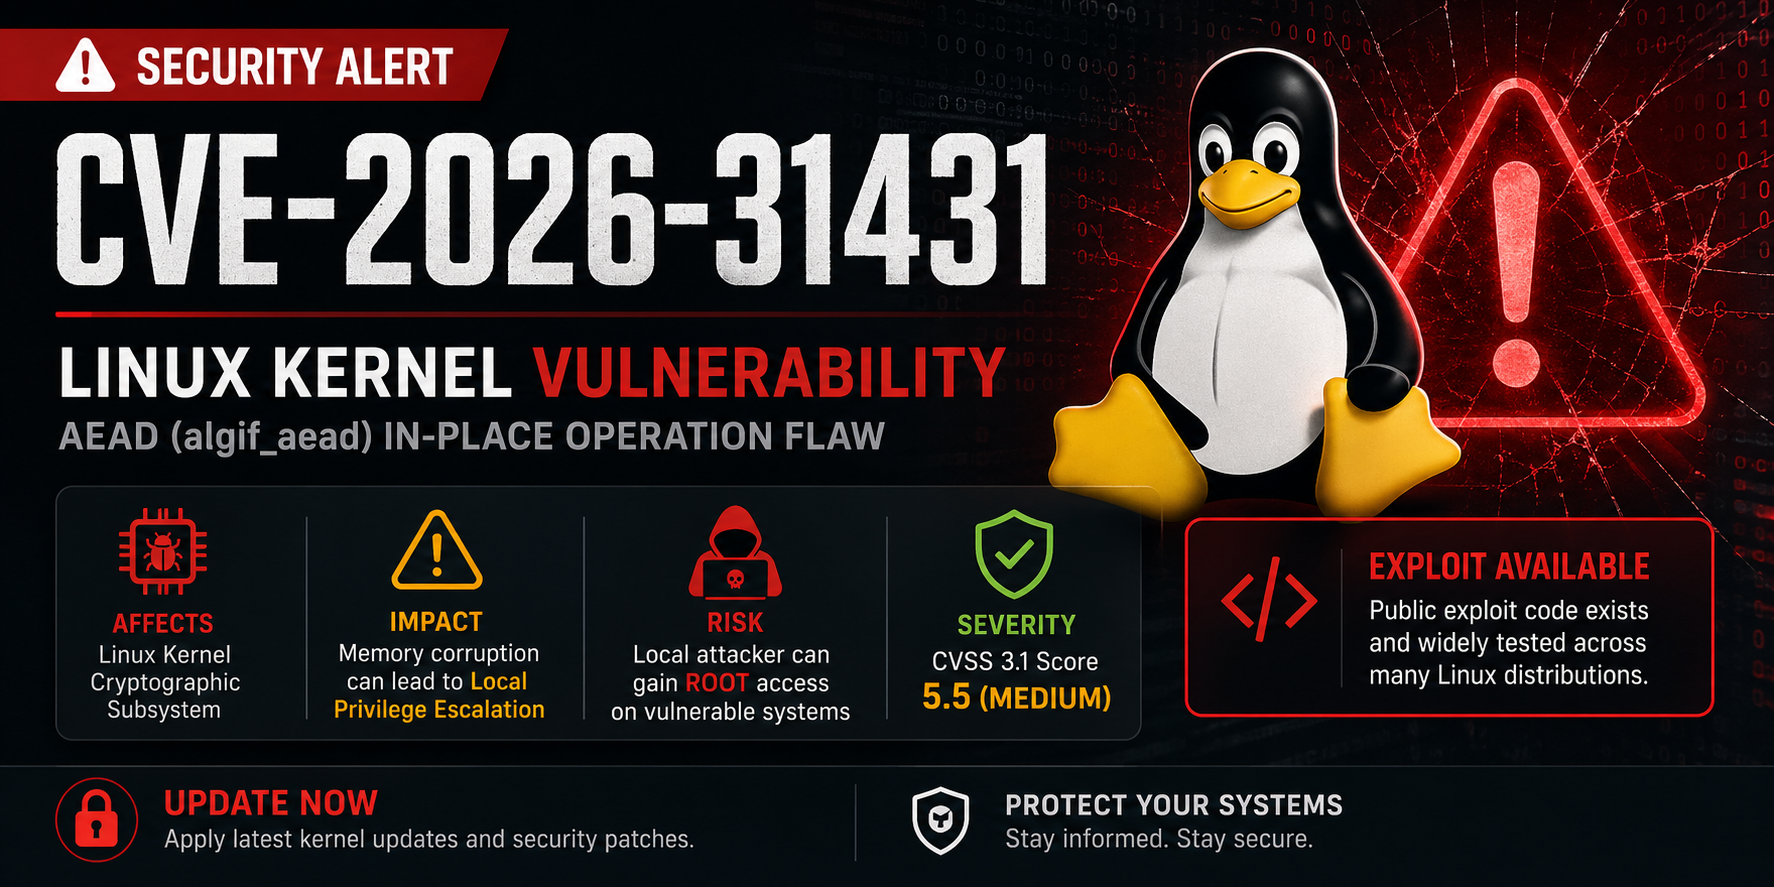 0xblackash/cve-2026-31431
CVE-2026-31431
 vesjolyjd/kaspersky_cve-2024-3094
CVE-2024-3094(XZ Utils 백도어)에 대한 보안 검토로, 위협 모델링, 정적/동적 코드 분석, AFL++를 사용한 퍼징, 그리고 개념 증명 익스플로잇을 포함합니다. 재현 가능한 분석을 위한 Docker 환경이 포함되어 있습니다.
 jneuhauser/copy-fail-cve-2026-31431
CVE-2026-31431에 대한 기술 분석 및 개념 증명(PoC) 자료로, 여러 배포판에 영향을 미치는 Linux 커널 취약점이며, 테스트된 버전과 분석 내용을 포함합니다.
 mohabars/cve-2026-21986-virtualbox-dos
CVE-2026-21986: VirtualBox 공유 폴더 커널 메모리 고갈 DoS
 dinosn/proftpd-cve-2026-42167-analysis
CVE-2026-42167(ProFTPD mod_sql is_escaped_text() 우회)에 대한 독립적 재현, 코드 수준 근본 원인 분석, 현실적 노출 보고서.
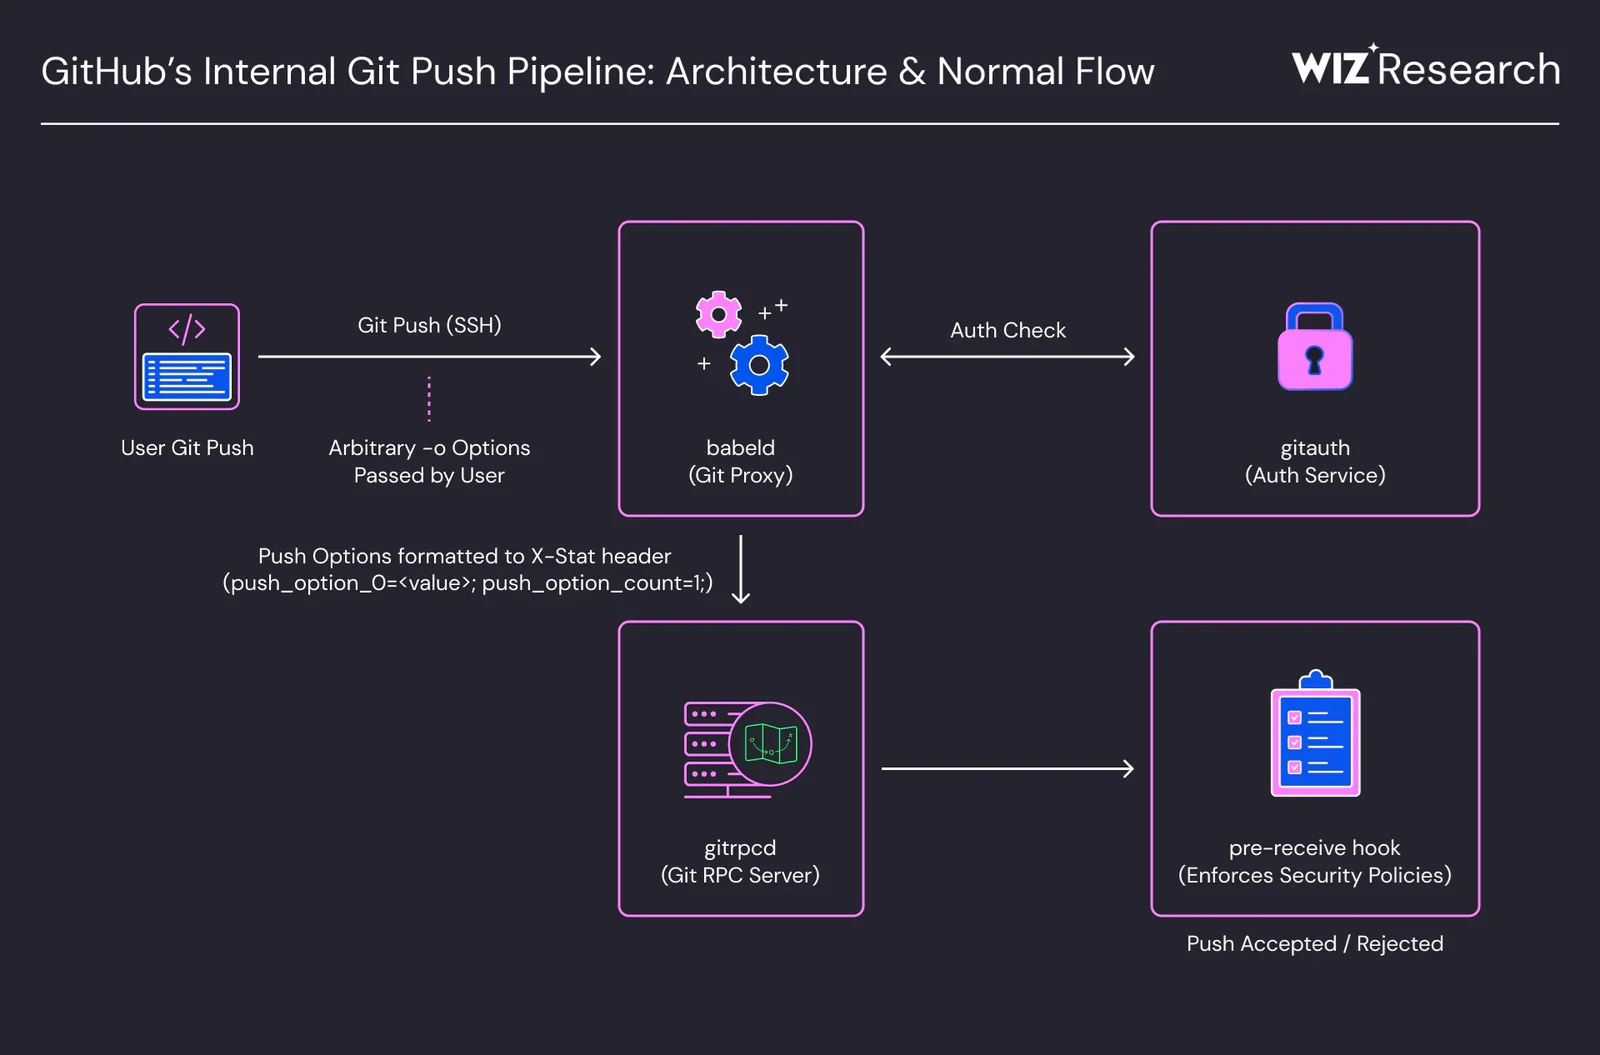 5kr1pt/cve-2026-3854
CVE-2026-3854에 대한 기술적 분석: git push의 헤더 주입을 통한 GitHub RCE로, 취약점, 악용 기법, 그리고 완화 방법을 설명합니다.
 devianntsec/cve-2024-51324
CVE-2024-51324(BYOVD)에 대한 석사 논문 연구. 4가지 작동 모드(SCANNER, LOADER, KILLER, CLEANUP), SHA-256 드라이버 검증 및 전체 학술 문서를 갖춘 고급 익스플로잇. 포트폴리오 작품으로 Windows 커널 드라이버…
 eqstlab/cve-2026-33937
Handlebars.js AST 주입 원격 코드 실행 취약점
 askhatov21/best-practices-cybersecurity-otanata-project
CVE-2024-3273 — 공인 침투 테스트 보고서 D-Link DNS-320L NAS | 고객: Otonata
 chewkeanho/research-cve-2025-68971
[MIRROR] 전체 CVE-2025-68971 보안 취약점 연구 보고서
 sw0rd1ight/cve-2026-1207
Django 프레임워크에서 PostGIS로 지리 래스터(raster) 데이터를 쿼리할 때, 검증되지 않은 사용자 입력을 band index(밴드 인덱스) 매개변수로 직접 사용하면 SQL 인젝션이 발생합니다.
 0xblackash/cve-2026-41651
CVE-2026-41651
 sivaadityacoder/cve-2025-68621
CVE-2025-68621에 대한 교육용 PoC 및 분석, Trilium Notes 동기화 로그인에 대한 타이밍 공격입니다. 네트워크 타이밍 사이드 채널을 통한 HMAC 해시 복구를 시연하며, 근본 원인, 수정 사항 및 완화 방법에 대한 세부 정보를 포함합니다.
 quantusync/alaniz-cipher
그래프 상의 비선형 층 사상으로부터의 암호화
 johnperifanis/cryptpad-cve-2025-51846-advisory
CVE-2025-51846에 영향을 받는 CryptPad WebSocket 처리를 위한 정리된 보안 권고.
 devianntsec/cve-2025-55182
# CVE-2025-55182(React2Shell)에 관한 석사 학위 논문 연구. 6가지 공격 시나리오(RCE, 데이터 유출, 웹사이트 변조)를 갖춘 모듈식 익스플로잇 프레임워크, 대화형 리버스 셸, 그리고 React Server Components의 프로토타입…
 y3b3l4y3/cve-2025-55182-test
# React2shell 취약점(CVE-2025-66478) 개념 증명 Next.js 애플리케이션에서 React2shell 취약점(CVE-2025-66478)을 시연하는 개념 증명으로, 재현 및 문서화를 위한 기반을 제공합니다.








