
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 1amba7man/linux-copy-fail-cve-2026-31431
CVE-2026-31431(Copy Fail)에 대한 개념 증명 및 기술 분석으로, 페이지 캐시 무결성에 영향을 미치는 Linux 커널 권한 상승 취약점입니다.
 darioomatos/cve-2026-31431-copyfail
CVE-2026-31431에 대한 교육적 분석: AF_ALG AEAD 제자리(in-place) 연산을 통한 Linux 커널 로컬 권한 상승, 기술적 근본 원인, 탐지 및 완화 방법을 포함합니다.
 mrillicit/cve-2026-41044
# CVE-2026-41044 교육용 워크스루 및 개념 증명: Apache ActiveMQ RCE, 근본 원인 분석 및 탐지 스크립트 포함
 themalwareguardian/cve-2026-31431
CVE-2026-31431(Copy Fail)에 대한 구조화된 설명으로, 취약점을 도입하고 악용을 가능하게 만든 세 가지 커널 변경 사항을 서로 연결합니다.
 kaleth4/cve-2025-40271
CVE-2025-40271에 대한 기술 분석, Linux 커널의 /proc 파일 시스템에서 발견된 치명적인 Use-After-Free 취약점으로, 근본 원인, 재현 단계 및 패치 세부 정보를 포함합니다.
 kaleth4/cve-2025-47987
CVE-2025-47987에 대한 기술 분석 및 문서로, Windows CredSSP 힙 기반 버퍼 오버플로 취약점을 통해 로컬 권한 상승을 SYSTEM으로 가능하게 합니다.
 h4zaz/cve-2025-60503
ultimatefosters의 XSS 취약점
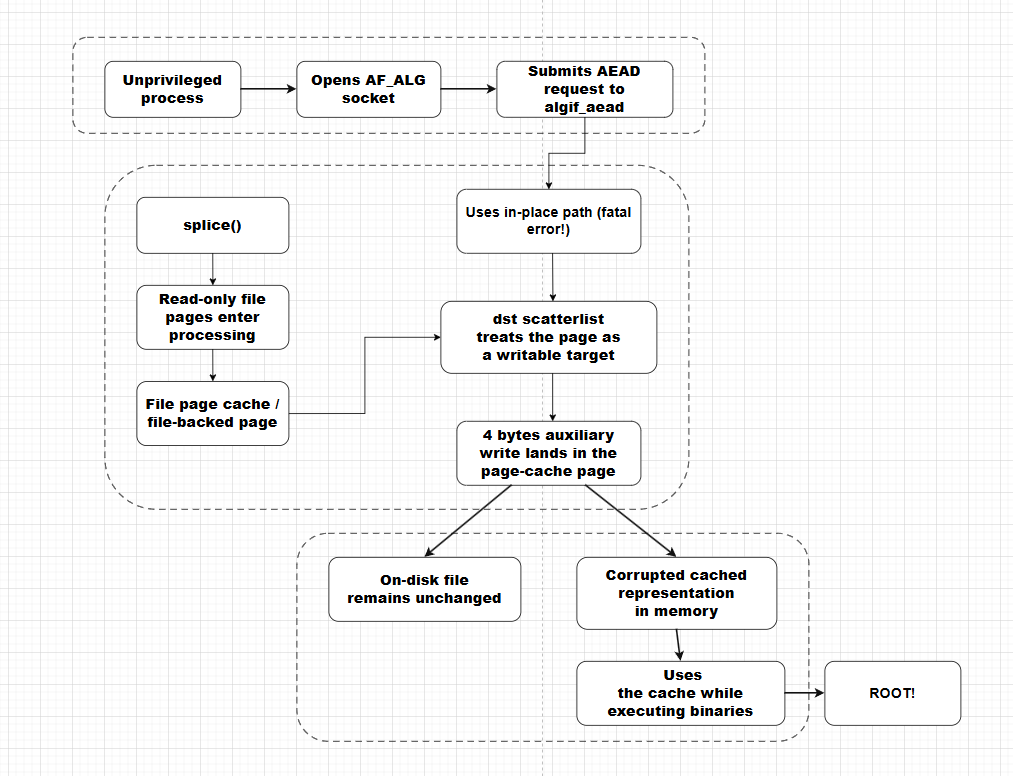 chernstepanov/copyfail-for-dummies
리눅스 커널 CVE-2026-31431에 대한 연구 노트와 개념 증명으로, AF_ALG splice() 페이지 캐시 손상 버그를 소스 아티팩트와 다이어그램과 함께 문서화한 자료입니다.
 tfawnies/cve-2026-31431
CVE-2026-31431에 대한 개념 증명 익스플로잇으로, 여러 배포판에 영향을 미치는 Linux 커널 취약점이며, 테스트된 버전과 기술 문서를 포함합니다.
 vasyapokemon/cve-2026-31431
리눅스 커널 LPE CVE-2026-31431을 위한 연구 및 탐지 툴킷으로, 익스플로잇 분석, YARA 규칙, auditd/Falco 탐지, 패치 가이드, 실습 환경을 포함합니다.
 mmionf/copy-fail-cve-2026-31431
CVE-2026-31431에 대한 개념 증명 익스플로잇으로, 여러 배포판에 영향을 미치는 Linux 커널 취약점이며, 기술 문서와 테스트된 버전을 포함합니다.
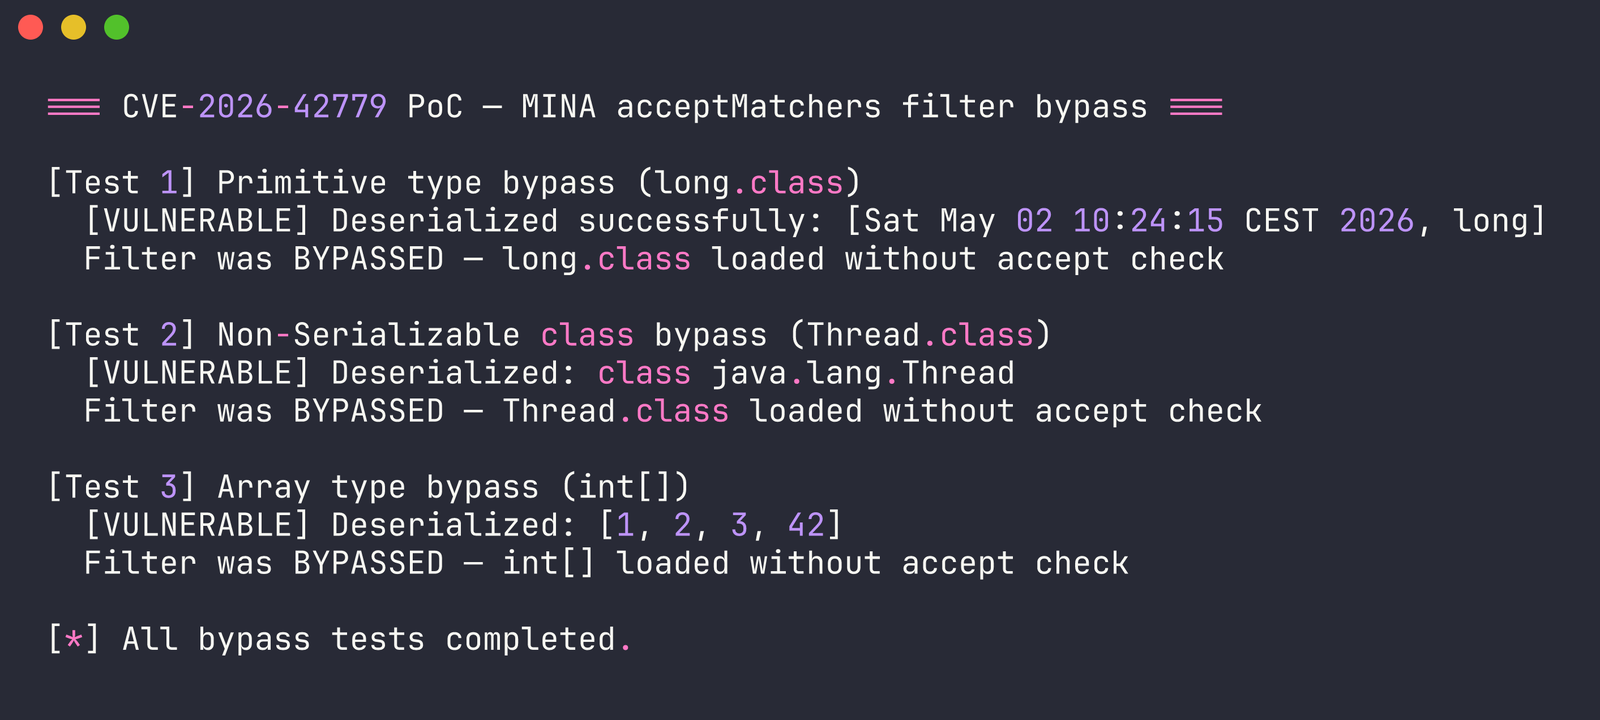 dinosn/cve-2026-42779
Proof-of-concept로, Apache MINA의 역직렬화 필터 우회를 시연하여 원격 코드 실행으로 이어지는 취약점을 보여주며, 상세한 근본 원인 분석, 익스플로잇 PoC, 그리고 수정 지침을 포함합니다.
 eynaexp/copy-fail-cve-2026-31431-modernized
# CVE-2026-31431 개념 증명 익스플로잇 원본 Copy Fail PE 익스플로잇을 현대화한 CVE-2026-31431용 개념 증명 익스플로잇입니다. 교육 목적으로 취약점을 시연합니다.
 adulau/the-art-of-pivoting
피보팅의 기술 - 복잡한 세상에서 정보 분석가들이 새로운 관계를 발견하는 기법들
 maniakh/cve-2026-31431---copy-fail-poc
이 저장소는 Linux 커널에 존재하는 CVE-2026-31431(Copy Fail) 취약점을 포함하고 있습니다. 이 취약점은 algif_aead 모듈의 최적화 오류를 악용하여 페이지 캐시(page cache)의 읽기 전용 파일을 조작할 수 있게 합니다.
 virus-or-not/cve-2026-32202
CVE-2026-21510 및 CVE-2026-32202의 Windows Shell 스푸핑 취약점을 연구하기 위해 조작된 _IDCONTROLW 구조를 가진 LNK 파일을 생성하며, shell32.dll 내부의 리버스 엔지니어링을 포함합니다.
 jodonnel/copyfail-briefing
CVE-2026-31431 (복사 실패) — 보안 브리핑 및 수정 조치 비교
 frawlaboy/cve-2026-39973-poc
CVE-2026-39973(apktool)에 대한 개념 증명(빌더)








