
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Papers & Research — 70페이지 | Kitploit
카테고리

Papers & Research

Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.

Kitploit 추천
추천 도구

10 선택됨
security-research preview#1

security-research

GitHubgoogle/security-research
4.6k3일 전
0days-in-the-wild preview#2

0days-in-the-wild

GitHubgoogleprojectzero/0days-in-the-wild
1.0k3개월 전
MSRC-Security-Research preview#3

MSRC-Security-Research

GitHubmicrosoft/msrc-security-research
1.4k2년 전
publications preview#4

publications

GitHubtrailofbits/publications
1.9k7일 전
papers-we-love preview#5

papers-we-love

GitHubpapers-we-love/papers-we-love
111.7k23일 전
criticality_score preview#6

criticality_score

GitHubossf/criticality_score
1.5k2개월 전
attack-stix-data preview#7

attack-stix-data

GitHubmitre-attack/attack-stix-data
72515일 전
Security-101 preview#8

Security-101

GitHubmicrosoft/security-101
6.8k2개월 전
h4cker preview#9

h4cker

GitHubthe-art-of-hacking/h4cker
28.9k3일 전
offensive-ai-compilation preview#10

offensive-ai-compilation

GitHubjiep/offensive-ai-compilation
1.4k19일 전
최신관련성인기최근 업데이트
2369 결과
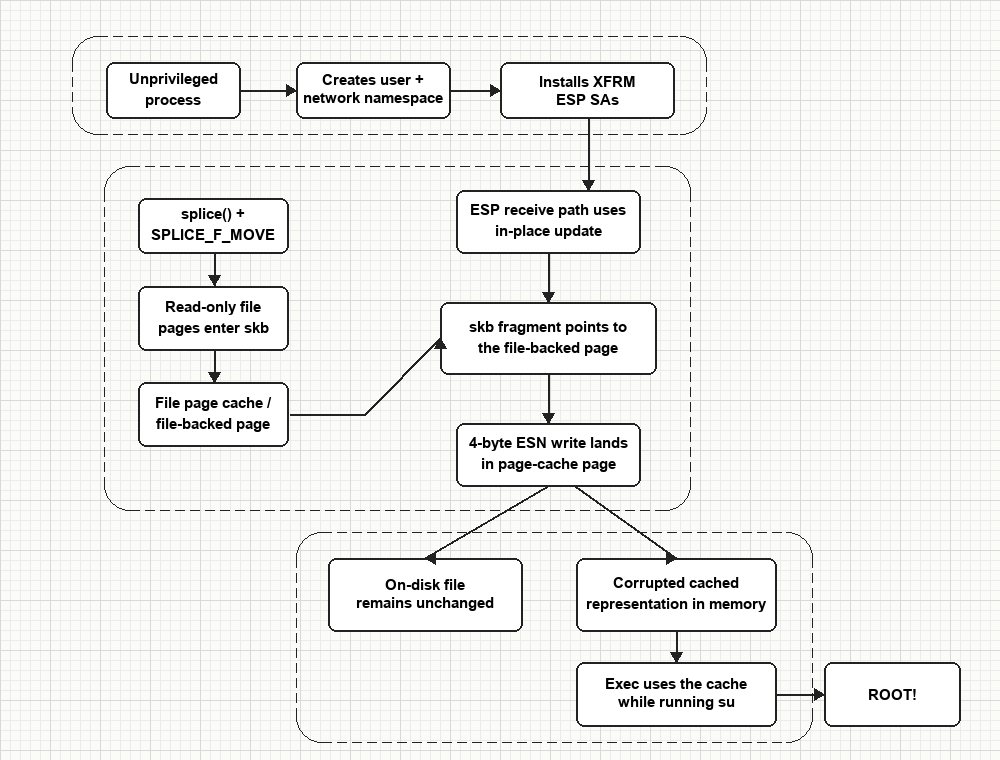
DirtyFrag-for-dummies preview

DirtyFrag-for-dummies

GitHubchernstepanov/dirtyfrag-for-dummies

CVE-2026-43284 (Dirty Frag)의 기술적 분석 및 정리된 PoC로, Linux 커널 xfrm-ESP 취약점으로 splice()와 제자리 재생-윈도우 쓰기를 통해 페이지 캐시 손상을 유발합니다.

vulnerability-analysisexploitationpapers-research+2
6개월 전
copy-fail-CVE-2026-31431 preview

copy-fail-CVE-2026-31431

GitHubsilverruler/copy-fail-cve-2026-31431

copy-fail-CVE-2026-31431

vulnerability-analysisexploitationpapers-research+2
6개월 전
dirtyfrag-arm64 preview

dirtyfrag-arm64

GitHublinnemanlabs/dirtyfrag-arm64

V4bel/dirtyfrag의 arm64/aarch64 포트 (CVE-2026-43284). ESP 전용 - arm64에서 flush_dcache_page로 인해 rxrpc 경로가 커널 oops를 발생시킵니다.

privilege-escalationvulnerability-analysisexploitation+5
286개월 전
CVE-2026-34621 preview

CVE-2026-34621

GitHubazefzafyoussef/cve-2026-34621

Adobe Acrobat Reader에서 프로토타입 오염 및 JavaScript 삽입 체인을 시연하는 연구 PoC로, 권한 있는 JavaScript 실행 및 파일 유출을 가능하게 합니다. 분석을 위한 PDF 생성기, 페이로드 및 C2 서버를 포함합니다.

vulnerability-analysisexploitationreverse-engineering+5
236개월 전
CVE-2026-4255 preview

CVE-2026-4255

GitHubard33/cve-2026-4255

# CVE-2026-4255 개념 증명 Thermalright TR-VISION HOME의 DLL 사이드로딩 권한 상승 취약점으로, PATH 기반 Ftd2xx.dll 배치를 통해 상승된 권한으로 코드 실행을 달성하는 방법을 시연합니다.

privilege-escalationvulnerability-analysisexploitation+4
16개월 전
GraphIP-Bench preview

GraphIP-Bench

GitHublabrai/graphip-bench

그래프 신경망에서 단일 블랙박스 프로토콜 아래 모델 추출 공격과 소유권 방어(워터마킹, 출력 교란, 쿼리 탐지)를 평가하기 위한 벤치마크 및 라이브러리입니다.

defensive-toolsmachine-learningpapers-research+3
26개월 전
sift-kg preview

sift-kg

GitHubjuanceresa/sift-kg

문서 모음을 지식 그래프로 변환하세요. LLM을 통해 엔터티와 관계를 추출하고, 사용자 승인을 통해 중복을 제거합니다. 도메인을 매핑하고, 숨겨진 연결을 찾고, 문서 간 패턴을 발견하세요 — 지속되고 축적되는 지식, 당신과 당신의 AI 에이전트를 위한 것입니다. 모든…
osintforensicsinformation-gathering+4
6676개월 전
CVE-2026-24072-Analysis preview

CVE-2026-24072-Analysis

GitHubmeh098/cve-2026-24072-analysis

CVE-2026-24072에 대한 기술 분석: Apache HTTP Server mod_rewrite의 로컬 권한 상승 취약점으로, 근본 원인, 패치, 검증을 위한 Docker 기반 테스트 랩을 포함합니다.
vulnerability-analysisexploitationweb-security+3
6개월 전
202605_dirty_frag preview

202605_dirty_frag

GitHubxrseccd/202605_dirty_frag

CVE-2026-43284 및 CVE-2026-43500, Hyunwoo Kim이 발견함

vulnerability-analysisexploitationpapers-research+1
6개월 전
CVE-2023-38831-WinRAR-Vulnerability-Analysis preview

CVE-2023-38831-WinRAR-Vulnerability-Analysis

GitHubolowostandard1/cve-2023-38831-winrar-vulnerability-analysis

이 프로젝트는 특수하게 제작된 아카이브 파일을 통해 공격자가 악성 코드를 실행할 수 있게 하는 WinRAR의 심각한 취약점인 CVE-2023-38831에 초점을 맞춘 사이버 보안 연구 및 분석 프로젝트입니다. 이 프로젝트는 교육 및 방어적 보안 목적으로만 통제된…
vulnerability-analysisexploitationmalware-analysis+3
16개월 전
CVE-2025-54110-Kernel-EoP-PoC preview

CVE-2025-54110-Kernel-EoP-PoC

GitHubcanomer/cve-2025-54110-kernel-eop-poc

프로젝트 날짜 : 2025년 10월 / CVE-2025-54110의 PoC 구현 – Windows `NtQueryDirectoryObject` 시스템 호출의 커널 수준 정수 오버플로우 취약점.
vulnerability-analysisexploitationreverse-engineering+3
116개월 전
CVE-2026-3494_Verfication preview

CVE-2026-3494_Verfication

GitHubkelnor/cve-2026-3494_verfication

CVE-2026-3494를 재현하고 분석하며, MariaDB server_audit 플러그인의 감사 로깅 우회(audit logging bypass)를 Docker 기반 다중 버전 테스트를 통해 취약한 버전과 패치된 버전 간의 로깅 동작을 비교합니다.

vulnerability-analysisexploitationpapers-research+2
6개월 전
DCVD preview

DCVD

GitHubvinsontang1/dcvd

"DCVD: Dual-Channel Cross-Modal Fusion for Joint Vulnerability Detection and Localization"의 코드

static-analysisvulnerability-analysiscode-analysis+3
26개월 전
VulTriage preview

VulTriage

GitHubvinsontang1/vultriage

VulTriage의 코드: LLM 기반 취약점 탐지를 위한 삼중 경로 컨텍스트 증강
static-analysisvulnerability-analysiscode-analysis+4
56개월 전
langgrinch-cve-2025-68664-analysis preview

langgrinch-cve-2025-68664-analysis

GitHubjohnnyzhou666/langgrinch-cve-2025-68664-analysis

LangChain 직렬화 주입 취약점 CVE-2025-68664에 대한 기술적 분석

vulnerability-analysiscode-analysisweb-security+3
6개월 전
CVE-2025-70994 preview

CVE-2025-70994

GitHubktauchathuranga/cve-2025-70994

수동 RF 신호 분석기 for EV1527 고정 코드 프로토콜, Yadea T5 무선 키리스 엔트리 시스템에서 CVE-2025-70994 재전송 취약점을 시연합니다. ESP8266/CC1101용 PoC 코드 포함.

embedded-systems-securityvulnerability-analysisexploitation+5
16개월 전
DIRTYFAIL preview

DIRTYFAIL

GitHubkarazajac/dirtyfail

Linux 페이지 캐시 쓰기 취약점 탐지기 및 PoC: Copy Fail (CVE-2026-31431) 및 Dirty Frag (CVE-2026-43284/43500). 승인된 보안 연구 목적으로만 사용하십시오.

privilege-escalationvulnerability-analysisexploitation+7
266개월 전
CVE-2019-7711 preview

CVE-2019-7711

GitHubkaleth4/cve-2019-7711

CVE-2019-7711에 대한 기술 문서 및 개념 증명(PoC)으로, Green Hills INTEGRITY RTOS Telnet 서버의 형식 문자열 취약점으로, 원격 메모리 누수 및 ASLR 우회를 가능하게 합니다.


embedded-systems-securityvulnerability-analysisexploitation+3
6개월 전
이전1…697071…100다음







