
 #1
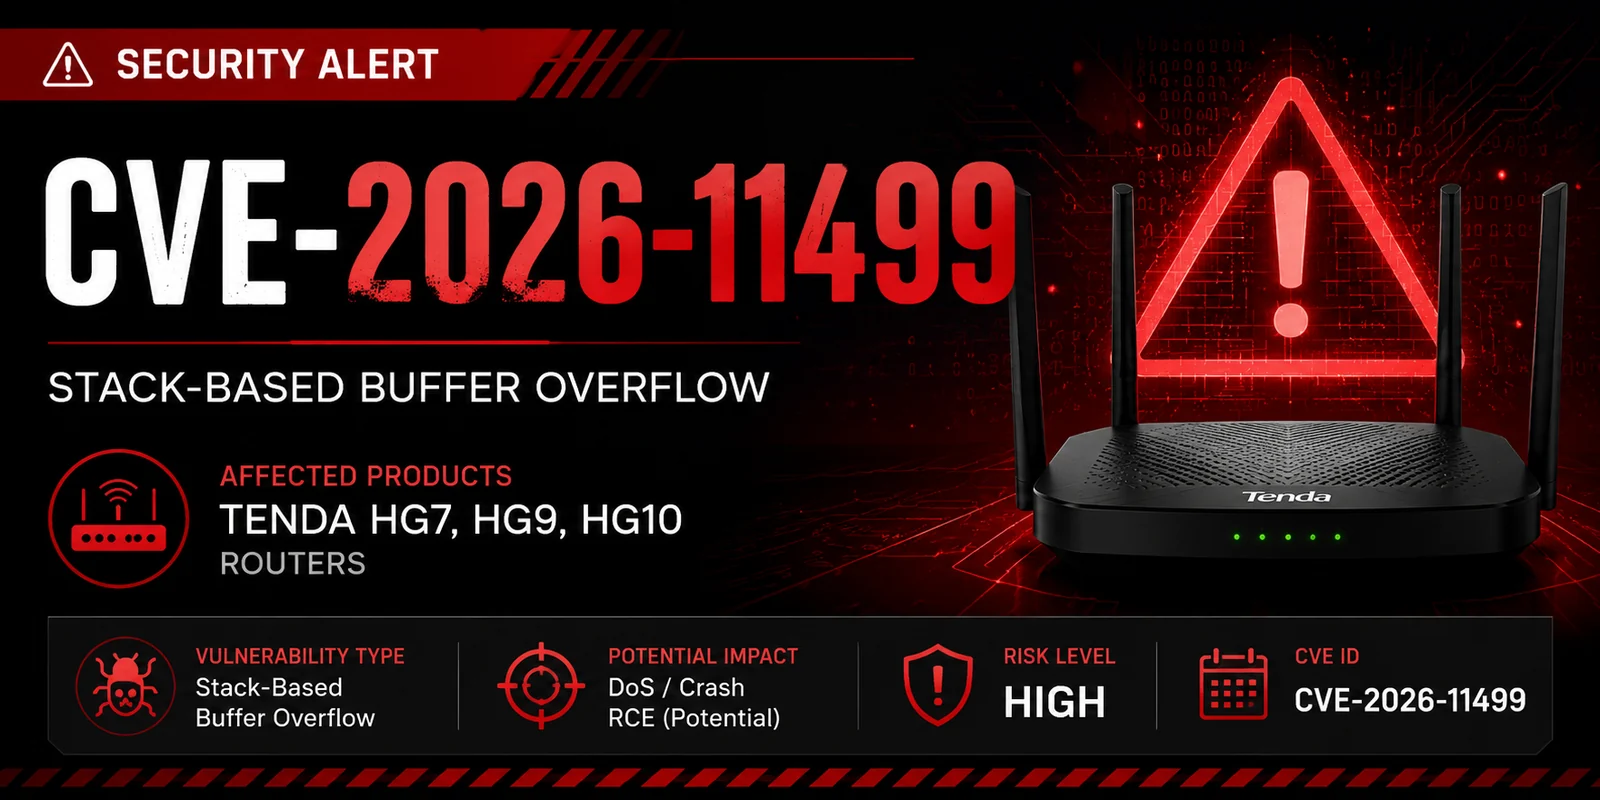
 ashrafzaryouh/cve-2026-11499
Tenda HG7, HG9 및 HG10 라우터의 스택 기반 버퍼 오버플로(CWE-121)인 CVE-2026-11499에 대한 권고 및 기술 분석으로, 영향, 영향을 받는 모델 및 완화 방안을 다룹니다.
 hawkeye-bd/cve-2025-43537
사이버보안 연구원 | Apple 보안 공로 (CVE-2025-43537) | 취약점 연구 및 책임 있는 공개
 juliocesarfort/public-pentesting-reports
여러 컨설팅 회사와 학계 보안 그룹이 발행한 공개 침투 테스트 보고서 목록입니다.
 horrister/log4shell-cve-2021-44228
실제 보안 사고에 대한 심층 기술 분석, 개념 증명 탐지 스크립트, IOC 목록 및 복구 지침을 포함한 엄선된 취약점 분석 보고서 모음.
 horrister/axios-supply-chain-cve-2026-26555
실제 소프트웨어 공급망 사고에 대한 전체 기술 분석, 개념 증명 스크립트, IOC 목록 및 수정 지침이 포함된 선별된 취약점 분석 모음입니다.
 horrister/beyondtrust-cve-2026-1232
엄선된 취약점 연구 저장소로, 실제 CVE에 대한 심층 분석 보고서, 개념 증명 스크립트, IOC 목록을 포함합니다. 근본 원인 분석, 공격 체인, 교육 및 탐지 목적의 대응 지침을 다룹니다.
 muhammedhussein17/keycloak
Keycloak SAML ECP의 faultstring 오라클을 통한 인증되지 않은 클라이언트 ID 열거 취약점인 CVE-2026-9794를 공개하는 보안 연구로, 26.6.3에서 수정되었습니다.
 lightless-labs/third-thoughts
다학제적 코퍼스 분석을 통해 AI 에이전트 행동 패턴을 분석하는 연구 도구 키트입니다. 세션 로그를 파싱하고 23가지 분석 기법을 실행하며 LLM 기반 내러티브 보고서를 생성합니다.
 michaeladamgroberman/cve-2026-32662
CVE-2026-32662: 프로덕션 환경의 활성 디버그 코드 — Gardyn Home Kit (ICSA-26-055-03)
 michaeladamgroberman/cve-2026-25197
CVE-2026-25197: IDOR을 통한 권한 부여 우회 — Gardyn Home Kit (ICSA-26-055-03)
 vincenzo-emanuele/cve-2025-65640
CVE-2025-65640에 대한 공개 권고: Globe Document Intelligence의 저장형 XSS 취약점
 rimbadirgantara/opac-fast-automation
CVE-2025-65862를 위한 자동화
 find-lab/agentward
AI 에이전트를 위한 풀스택 보안 OS로, 기반 스캔, 입력 정화, 인지 보호, 결정 정렬, 실행 제어를 포함한 5계층 심층 방어 아키텍처를 갖추고 있습니다.
 dharmstm/cve-2026-30502-openkm-6.3.12-reflected-xss
OpenKM v6.3.12의 반사형 XSS 취약점인 CVE-2026-30502에 대한 문서 및 개념 증명. 보안 연구자 및 침투 테스터를 위한 기술 분석, 근본 원인, 영향 평가 및 수정 지침을 포함합니다.
 dharmstm/cve-2026-30503-openkm-6.3.12-stored-xss
CVE-2026-30503의 상세 공개: OpenKM v6.3.12의 저장형 XSS 취약점. 근본 원인 분석, PoC 페이로드, 영향 평가, 그리고 보안 연구원과 침투 테스터를 위한 수정 권장 사항을 포함합니다.
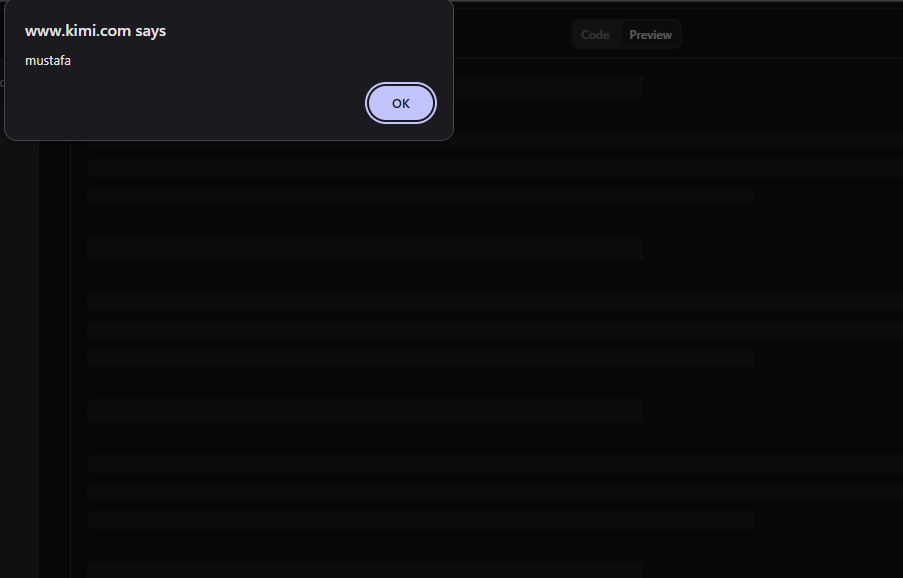 mgtx2/cve-2026-39107
Kimi AI v1.0의 Preview 탭에서 발견된 저장형 XSS 취약점에 대한 상세 공개로, 공격 시나리오, PoC, 보안 연구자를 위한 수정 지침을 포함합니다.
 ciri3/spring-cloud-gateway-cve-2022-22947-report
Spring Cloud Gateway의 CVE-2022-22947 및 노출된 Actuator 엔드포인트를 통한 악용에 관한 기술 보고서.









