
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 covepseng/cve-2026-43512-poc
CVE-2026-43512 (Apache Tomcat 다이제스트 인증 우회)에 대한 익스플로잇 가능성 PoC
 g0thamrabb1t/cve-2026-48907-joomla-jce-detection
Joomla JCE <= 2.9.99.4의 CVE-2026-48907에 대한 방어적 랩 검증 및 SOC 탐지 지침으로, Apache/Joomla/auditd 텔레메트리, 웹셸 아티팩트, Sigma 규칙, MITRE ATT&CK 매핑 및 완화 권장 사항을 포함합니다.
 pedrobarcha/memory-injection
Claude, Gemini, ChatGPT의 메모리 기능을 통한 지속적 프롬프트 인젝션 연구로, 재현 단계, 데이터셋, 그리고 프라이버시·무결성·가용성 공격에 대한 증명을 포함합니다.
 rivaedoardo62-boop/cve-2024-23897-jenkins-poc
CVE-2024-23897의 자체 포함 Docker 재현 및 분석, args4j @-구문 인수 확장을 통한 Jenkins CLI 임의 파일 읽기
 mda1r/cve-2026-31278
Suprema BioStar 2의 Active Directory 자격 증명 노출 취약점에 대한 CVE 분석 문서
 heshamash/cve-2026-11417-aws-cdk-rce
CVE-2026-11417에 대한 기술 분석 문서 및 개념 증명(PoC): AWS CDK의 NodejsFunction에서 발생하는 OS 명령 주입 / 원격 코드 실행(RCE)
 0x574r/darkcloak
Linux 프로세스 신원 위장 도구로, 11단계 prctl 파이프라인을 통해 comm, argv, cmdline, environ, exe 경로, VMA를 스푸핑하여 다른 프로세스로 위장합니다.
 pedramamini/awesome-yara
훌륭한 YARA 규칙, 도구 및 사람들을 엄선한 목록입니다.
 edoardottt/cve-2025-67511
CVE-2025-67511에 대한 상세 공개: CAI 프레임워크의 SSH 도구에 존재하는 명령 주입 취약점으로, AI 에이전트가 속아서 자신의 호스트 머신을 손상시키도록 만들 수 있습니다.
 nnatsopoulos/xz-backdoor-research
CVE-2024-3094 XZ Utils 백도어 연구 - 공격 표면 시각화 도구, 시스템 취약점 점검 도구, 일반 Linux CVE 평가 도구
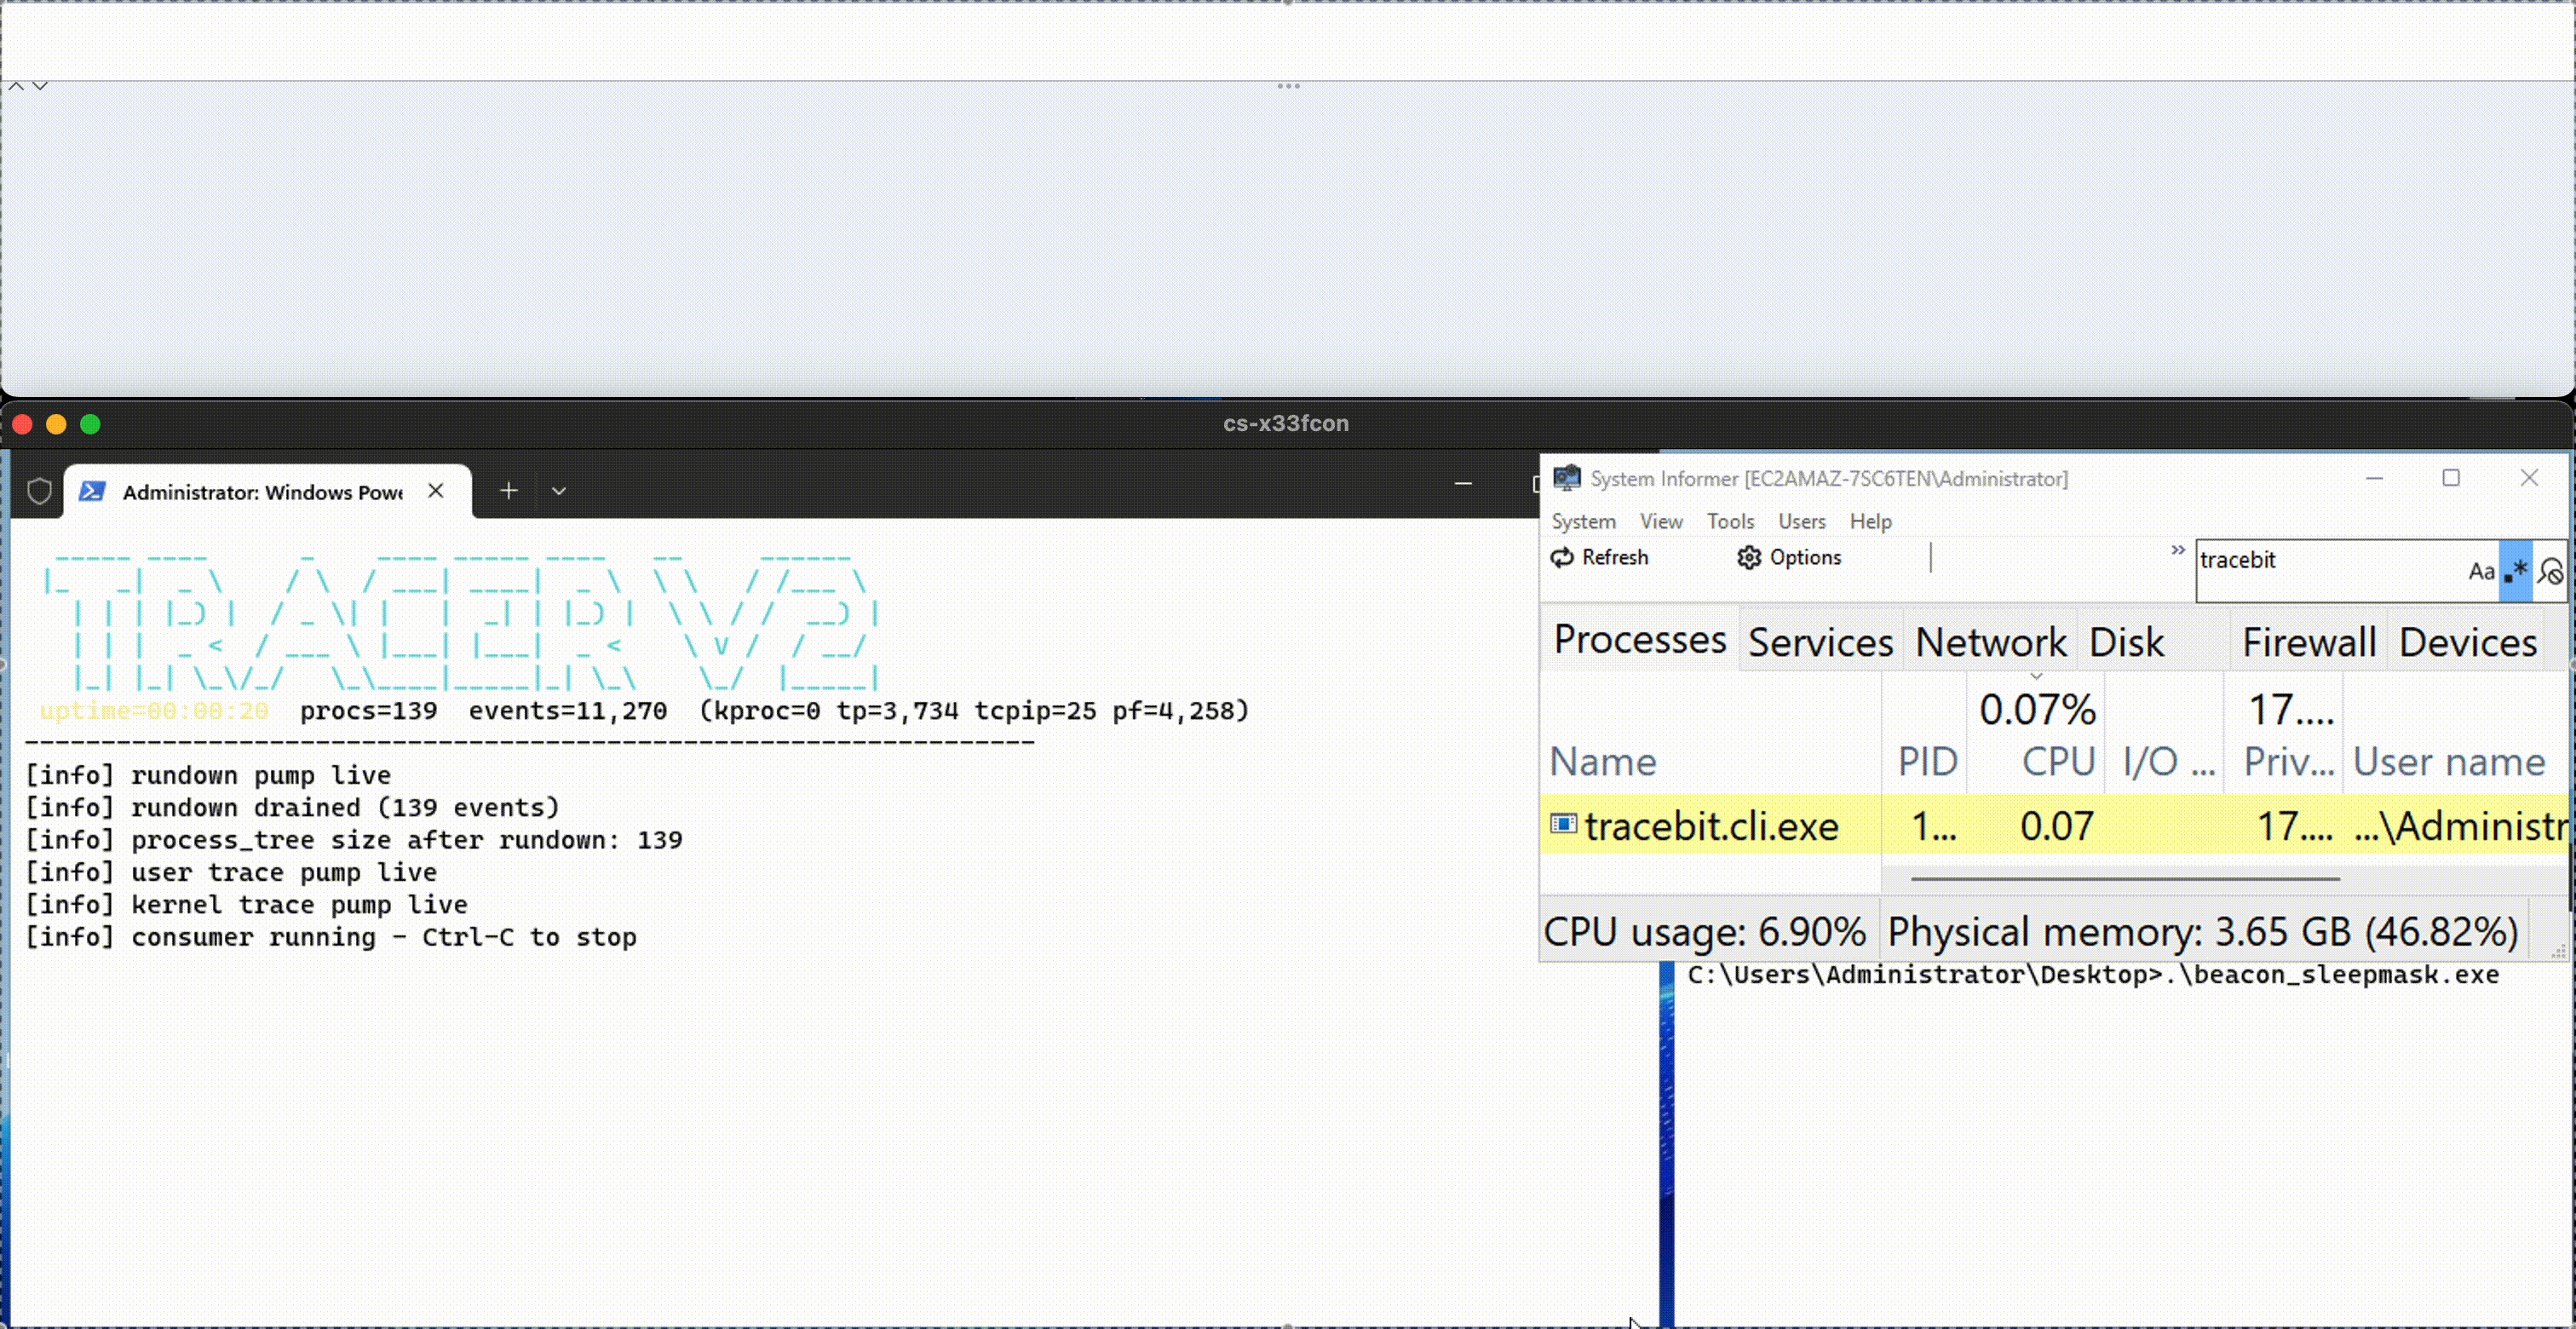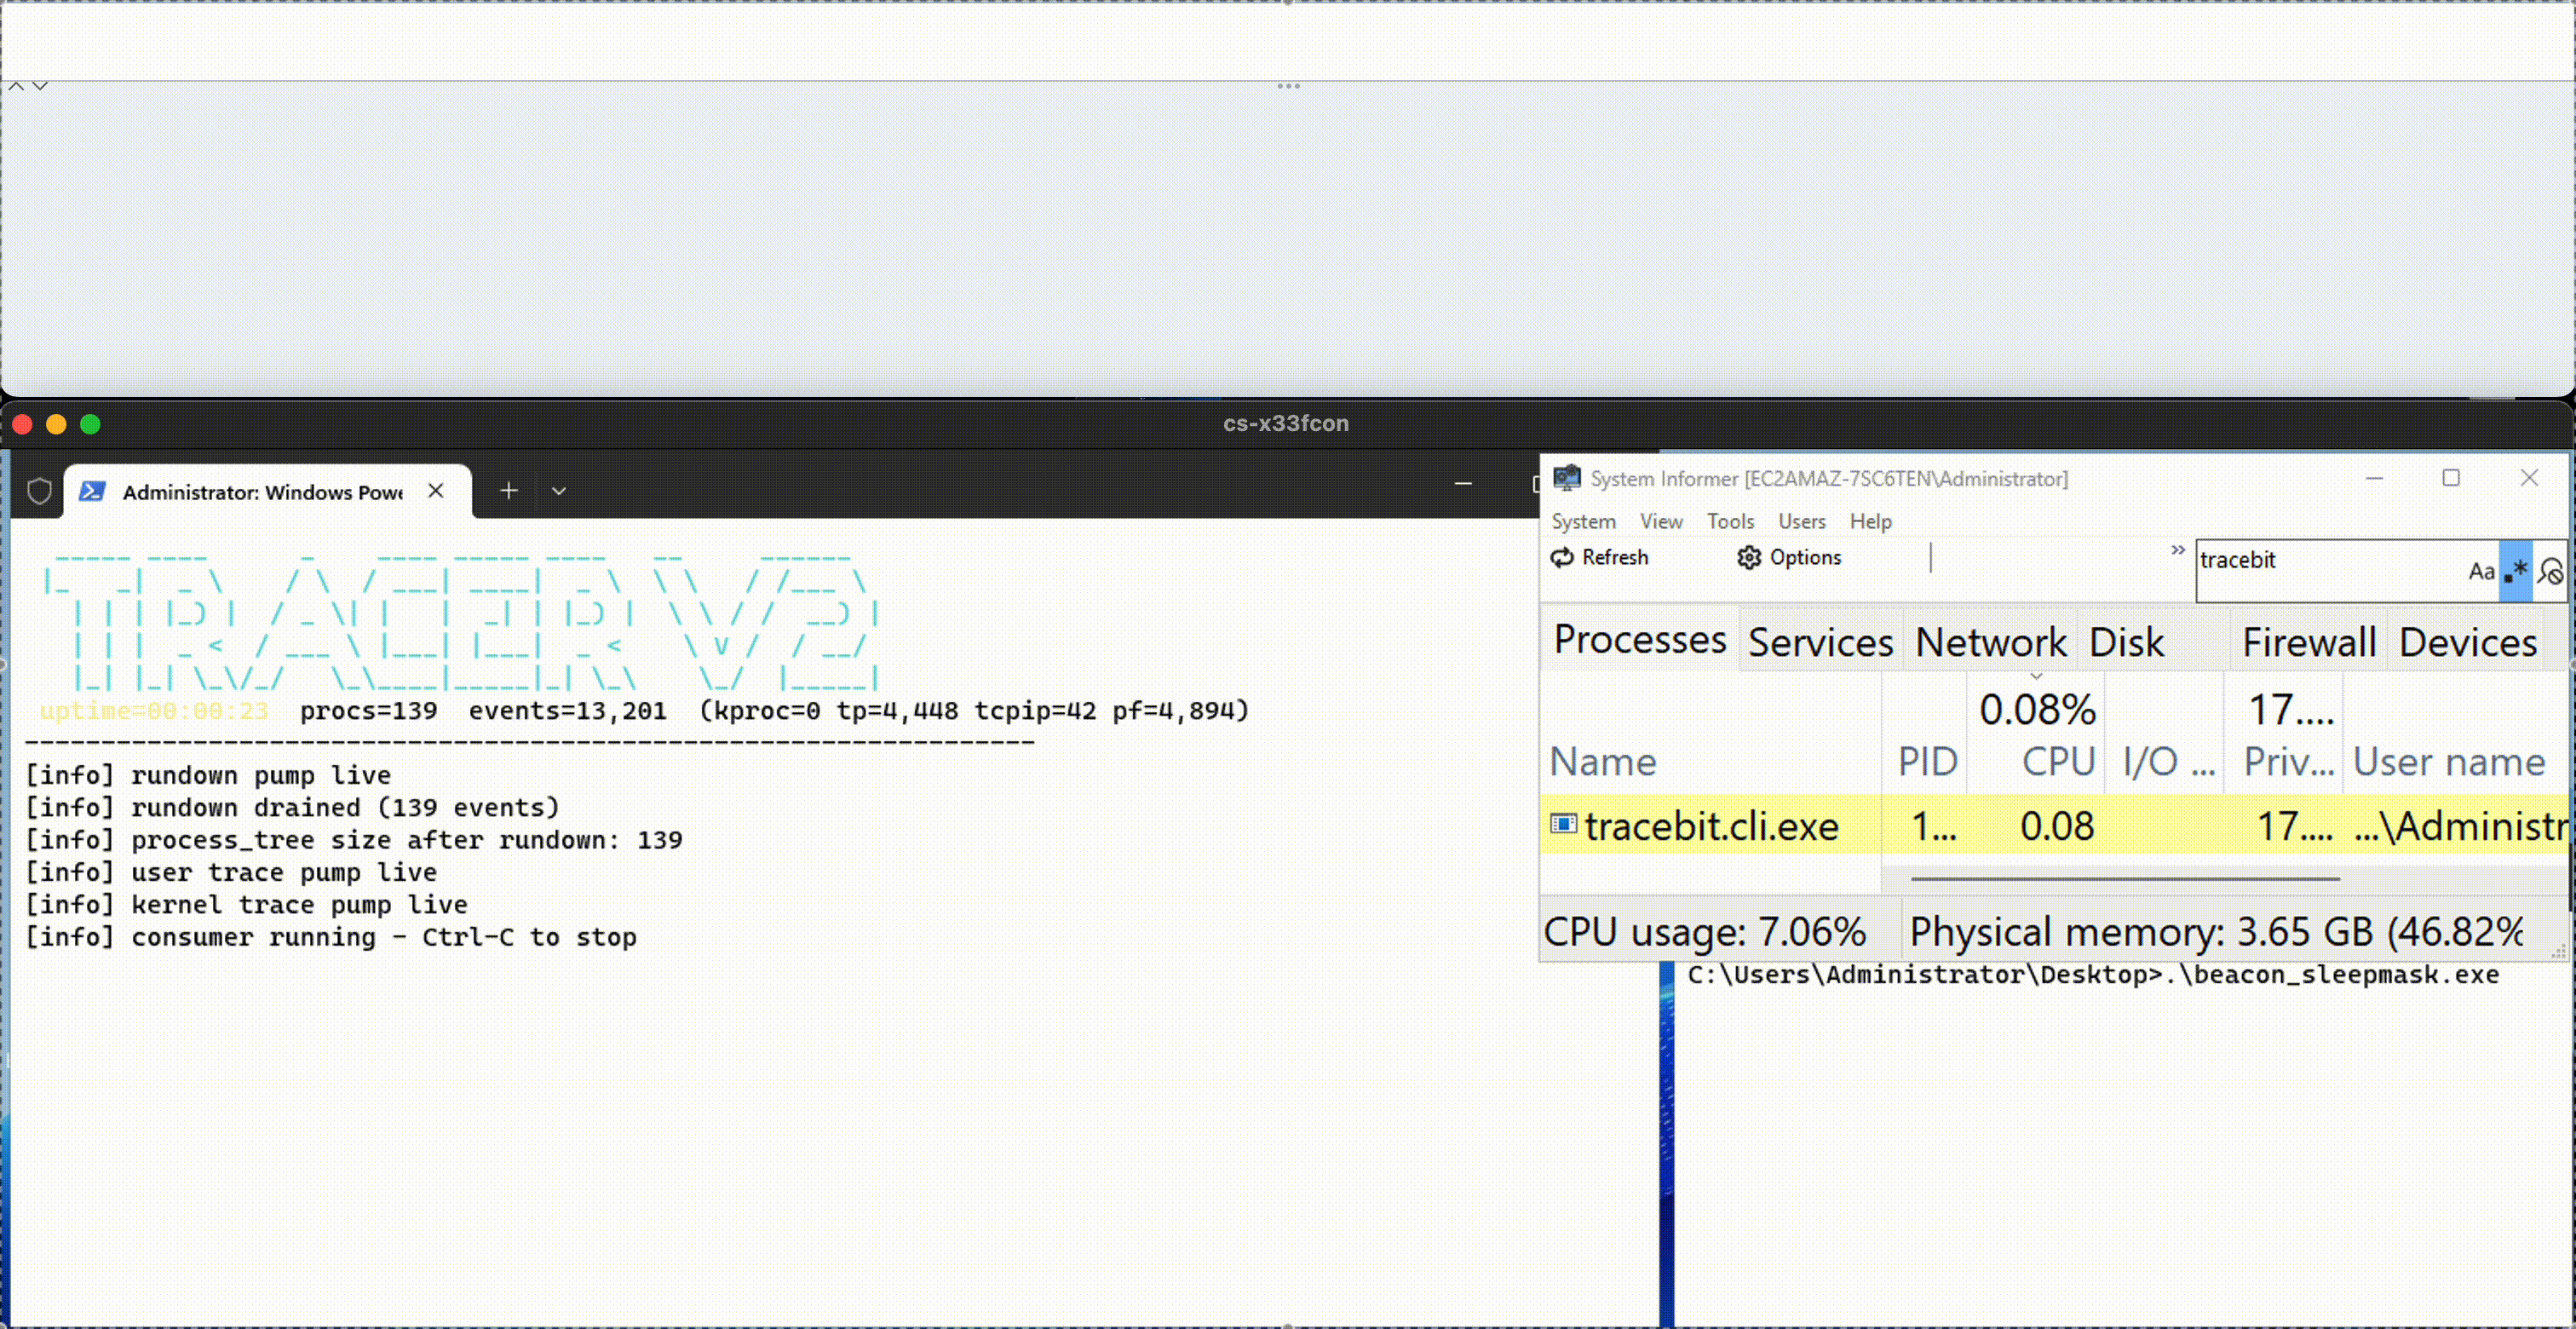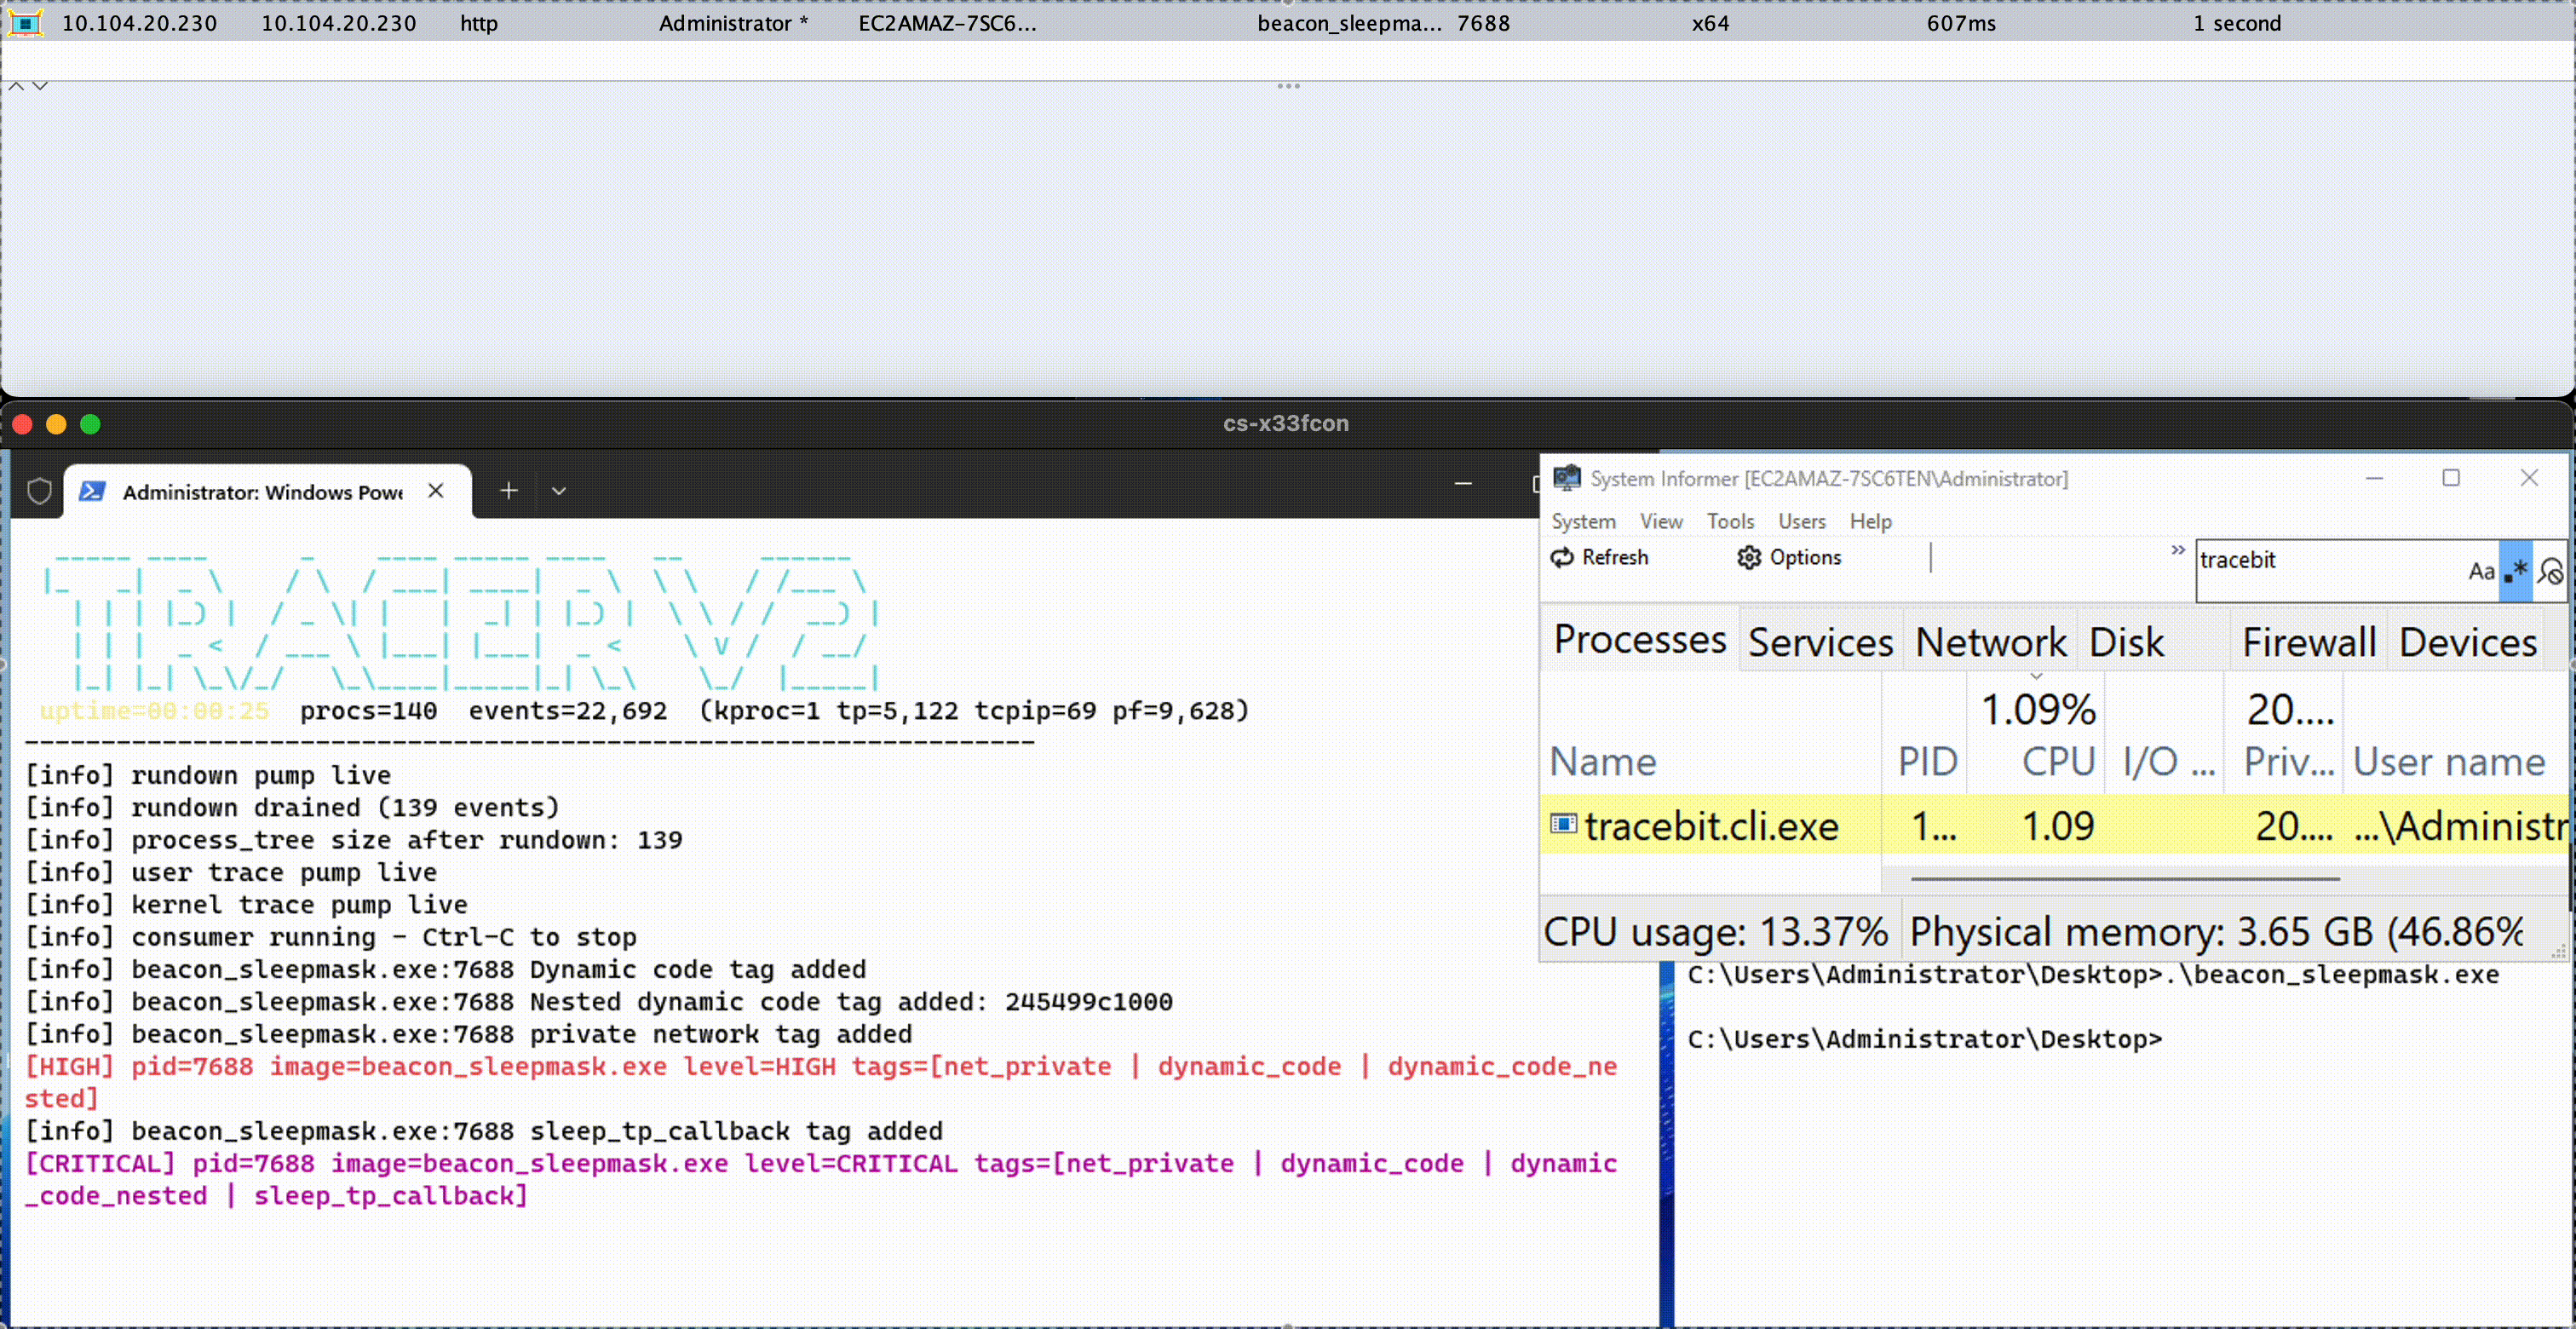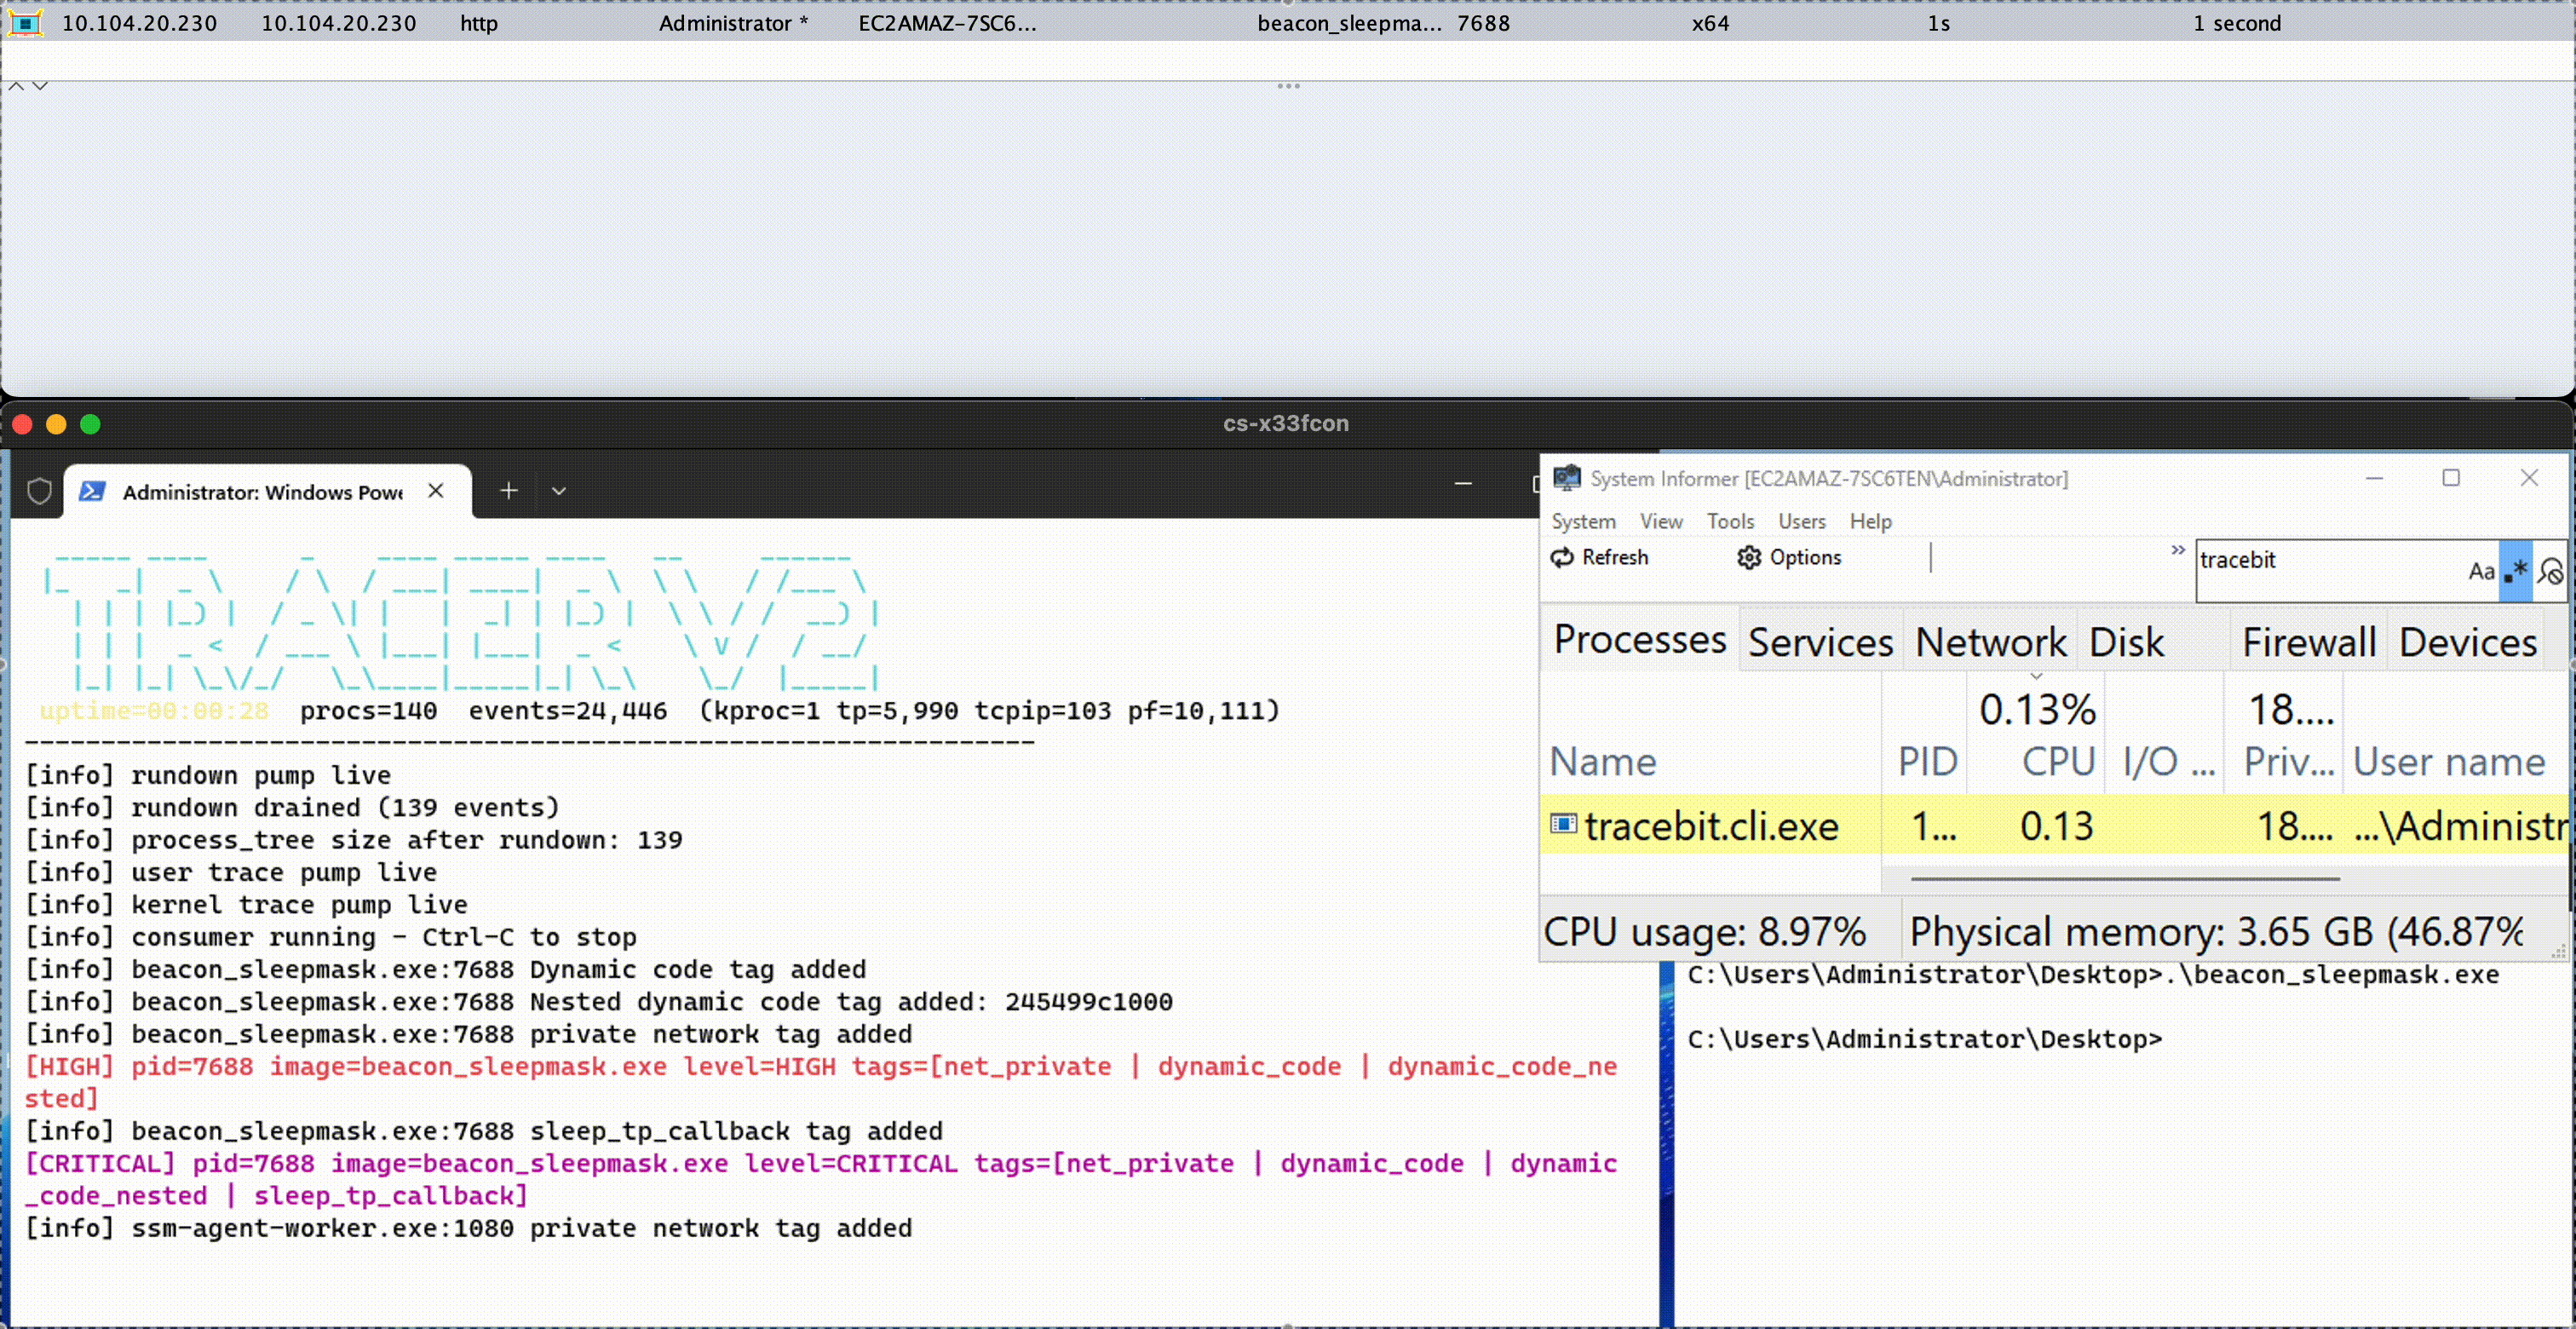 threathunters-io/kassandra_x33fcon_2026
이 저장소에는 x33fcon 2026에서 발표된 연구 도구와 관련 발표 슬라이드가 포함되어 있습니다. 해당 콘텐츠는 연구 및 교육 목적으로 제공됩니다.
 lirantal/cve-2024-21532-poc-ggit
CVE-2024-21532에 대한 개념 증명 익스플로잇으로, ggit npm 패키지의 fetchTags API에 존재하는 명령 주입 취약점을 통해 안전하지 않은 exec() 사용을 입증합니다.
 shokribardiya/cve-2025-14847-mongobleed
CVE-2025-14847 mongobleed python 파일
 nxenon/h2spacex
HTTP/2 마지막 프레임 동기화(일명 단일 패킷 공격) Scapy 기반 저수준 라이브러리/도구 + 타이밍 공격 익스플로잇
 0xblackash/cve-2026-45447
CVE-2026-45447
 danielossai12/aisecplus-week01-danielossai
AISec Plus 1주차 위협 분석 — EchoLeak (CVE-2025-32711), Microsoft 365 Copilot의 제로클릭 간접 프롬프트 인젝션.
 minc-nice-100/http2-bomb-analysis-paper
HTTP/2 Bomb: HPACK 인덱스 참조 증폭 + 흐름 제어 중단. 한 고등학생의 전체 프로토콜 분석(LaTeX). CVE-2026-49975, CVE-2026-47774.
 pavanvootla-sec/cve-2026-37196
nirix traq v3.9.0에 대한 저장형 XSS 취약점 공개: PoC, 근본 원인 분석, 보안 연구자 및 방어자를 위한 완화 지침.








