
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 theopaid/cve-2026-66730-infinite-loop-dos-in-facil.io-mime-parser
보안 권고: facil.io MIME 파서의 무한 루프 DoS (부분 경계)
 jonastrikex/cve-2026-14856-tastyigniter
CVE-2026-14856에 대한 기술 분석 및 PoC로, TastyIgniter v4.3.0 Media Manager의 저장형 XSS가 CSRF와 연계되어 관리자 계정 탈취를 달성하는 취약점입니다.
 chpratik/nginx_2026_cve_bundle_cti_report
포함된 CVE: CVE-2026-28755, CVE-2026-42926, CVE-2026-9256, CVE-2026-42055, CVE-2026-42533
 dungsocool/cve-2026-8206
CVE-2026-8206: Kirki Customizer Framework - 비인증 계정 탈취 (CVSS 9.8)
 chpratik/cve-2026-54121
Active Directory Certificate Services(AD CS)의 부적절한 인가로 인해 인증된 공격자가 네트워크를 통해 권한을 상승시킬 수 있습니다.
 chpratik/cve-2026-9830
CVE-2026-9830에 대한 위협 인텔리전스 보고서 저장소로, BookingPress Pro WordPress 플러그인의 인증 우회 취약점에 대한 상세 분석, 패치 diff, 탐지 지침을 제공합니다.
 chpratik/cve-2026-50522
Microsoft Office SharePoint의 신뢰할 수 없는 데이터 역직렬화로 인해 인증되지 않은 공격자가 네트워크를 통해 코드를 실행할 수 있습니다.
 zer0dayf/cve-2026-65008
CVE-2026-65008
 threatlance-org/security-advisories
공개 보안 권고 저장소로, 상세한 CVE 분석 문서를 포함하며 취약점 설명, 심각도 등급, 영향을 받는 제품에 대한 수정 지침을 제공합니다.
 phucc29/cve-2025-55182
Proof-of-concept 익스플로잇으로, React Flight 프로토콜의 안전하지 않은 역직렬화(CVE-2025-55182)를 통한 원격 코드 실행을 시연합니다. Snort 및 OSQuery 탐지 규칙을 포함합니다.
 j-dahl7/mcp-attack-detection-sentinel
# MCP 공격 체인을 위한 센티널 탐지 랩: CVE-2026-26118 SSRF 토큰 탈취, 도구 오염, 서버 간 데이터 유출, 신원 사후 침투. OWASP Agentic Top 10에 매핑됨. 분석 규칙 5개, 헌팅 쿼리 7개, 워크북 포함.…
 csrxamfi/cve-2025-43400
CVE-2025-43400 (동영상 + 보고서)
 mrtiz/cve-2023-35671
Android 앱 핀 보안 문제로 Google Wallet을 통한 무단 결제 허용
 imxur/cve-2026-48908-joomla-sp-page-builder-rce
CVE-2026-48908에 대한 기술 분석 및 권고: JoomShaper SP Page Builder의 인증되지 않은 임의 파일 업로드를 통한 RCE
 imxur/wordpress-cve-2026-63030-analysis
CVE-2026-63030에 대한 기술 분석, 근본 원인 분석, 비파괴적 탐지 방법론
 l0lsec/cve-2021-3262
CVE-2021-3262 - TripSpark VEO Transportation / NovusEDU의 editOEN 매개변수에서의 블라인드 SQL 인젝션. 인증되지 않음, 인터넷 노출. 페이로드, 주석이 달린 요청 및 증거.
 ardakrg/cve-2026-51592
TahaBakhtari/SubtitleGenerator의 경로 탐색 취약점 - CVE-2026-51592
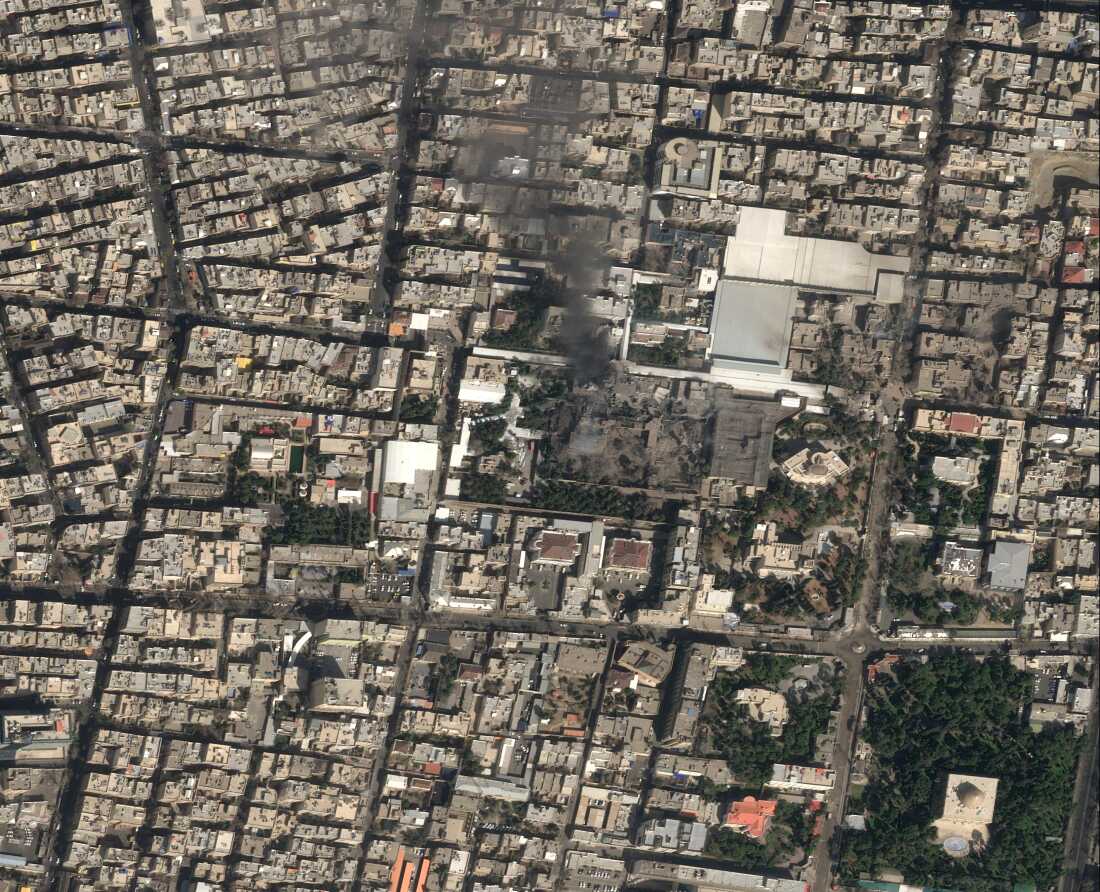 albintouma/iran-war-media
Iran War Media Monitor은 미국-이스라엘의 이란 전쟁에 관한 뉴스 기사를 수집하고, 감정 분석을 적용하여 누가 전쟁을 지지하고 반대하는지 밝혀냅니다.








