
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 toddmaustin/mojo-v
ML-KEM-512 키 캡슐화와 SIMON-128 암호화를 사용하는 하드웨어 강제 비밀 연산용 RISC-V ISA 확장으로, 네이티브에 가까운 성능으로 데이터 무관 실행을 가능하게 합니다.
 idoka/awesome-automotive-can-id
🚜 다양한 자동차 브랜드/모델의 CAN ID와 그 페이로드를 한곳에 모은 컬렉션입니다. 사이버 보안 연구자, 리버스 엔지니어, 자동차 전자 애호가에게 유용할 수 있습니다.
 fusiondrive/cve-2026-43499-s24u
Galaxy S24 Ultra SM-S928U1 DZF2용 CVE-2026-43499 연구 포트 (완료)
 bytepro-ai/bitcoder-v2-research
코드 보안 취약점 탐지에서 LLM 일반화 상한선을 문서화한 연구 저장소로, SQL 인젝션, 경로 탐색, 접근 제어 결함에 대해 합성 데이터셋과 실세계 데이터셋(Juliet, OWASP, CVEfixes, VUDENC)을 교차 평가합니다.
 kagancapar/cve-2026-5201
CVE-2026-5201: gdk-pixbuf JPEG 로더의 힙 기반 버퍼 오버플로우(CWE-122, CVSS 7.5)
 googleprojectzero/0days-in-the-wild
야생에서 악용된 0-day에 대한 정보를 담은 저장소.
 0xmhany/cve-2026-9645-scadabr-analysis
ScadaBR에 영향을 미치는 CVE-2026-9645에 대한 기술적 취약점 분석 및 CVE 브리핑
 bobikl/cve-2026-43499-t807d
CVE-2026-43499에 대한 Android 커널 익스플로잇 연구 패키지로, popsicle 익스플로잇 소스, 내장 su 페이로드, 루트 브리지 헬퍼, 재현 가능한 빌드 아티팩트를 포함합니다.
 jgalego/hiddensteps
HiddenSteps — 로컬 우선 개인 워크플로우 인텔리전스 플랫폼

 r3n3r0/cve-2026-0049
Android DNG SDK의 제로클릭 DoS에 대한 PoC 및 분석: 조작된 DNG 샘플, NDK 크래시 하네스, UBSan/IntSan을 통한 MapTable 오버플로 재현을 포함합니다.

 wismansec/sharepoint-2026-poc
PoC, IOCs, 그리고 SharePoint /_trust WS-Federation BinaryFormatter 역직렬화 체인에 대한 탐지 로직입니다. 인증되지 않은 RCE, 프로세스 내 머신 키 탈취, 그리고 각 변종이 남기는 아티팩트를 다루는 랩 재구성입니다.…
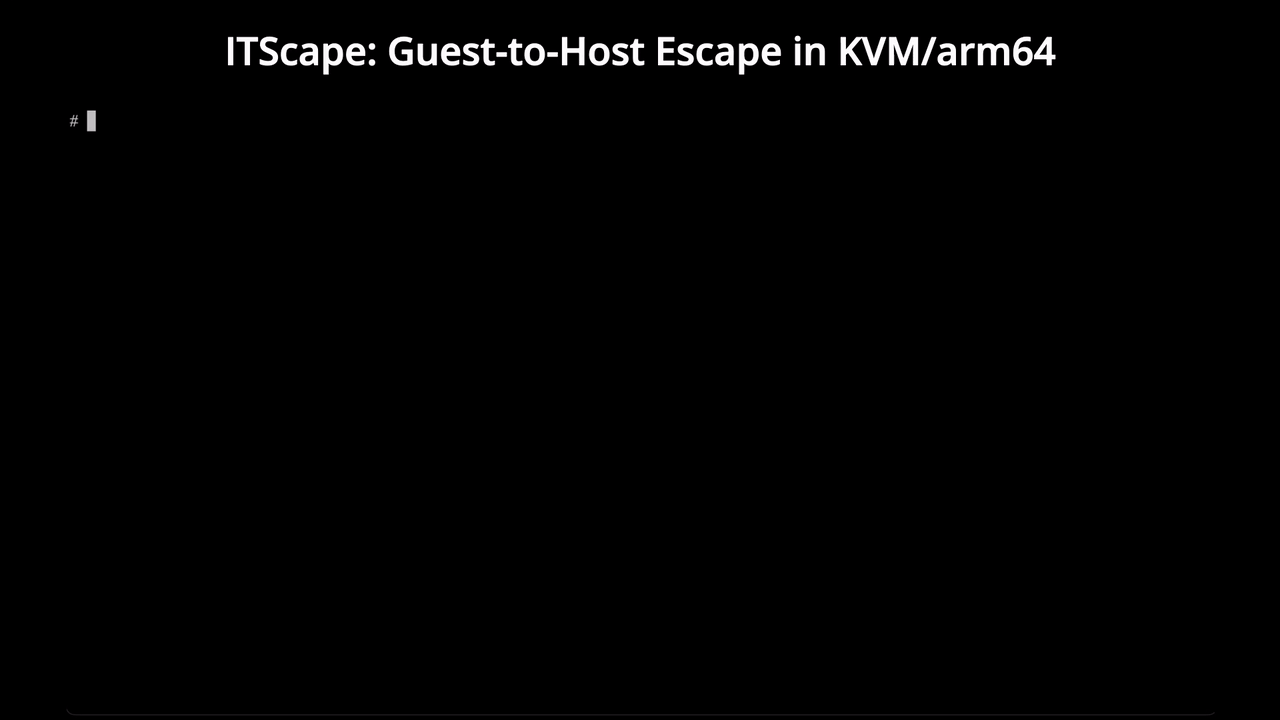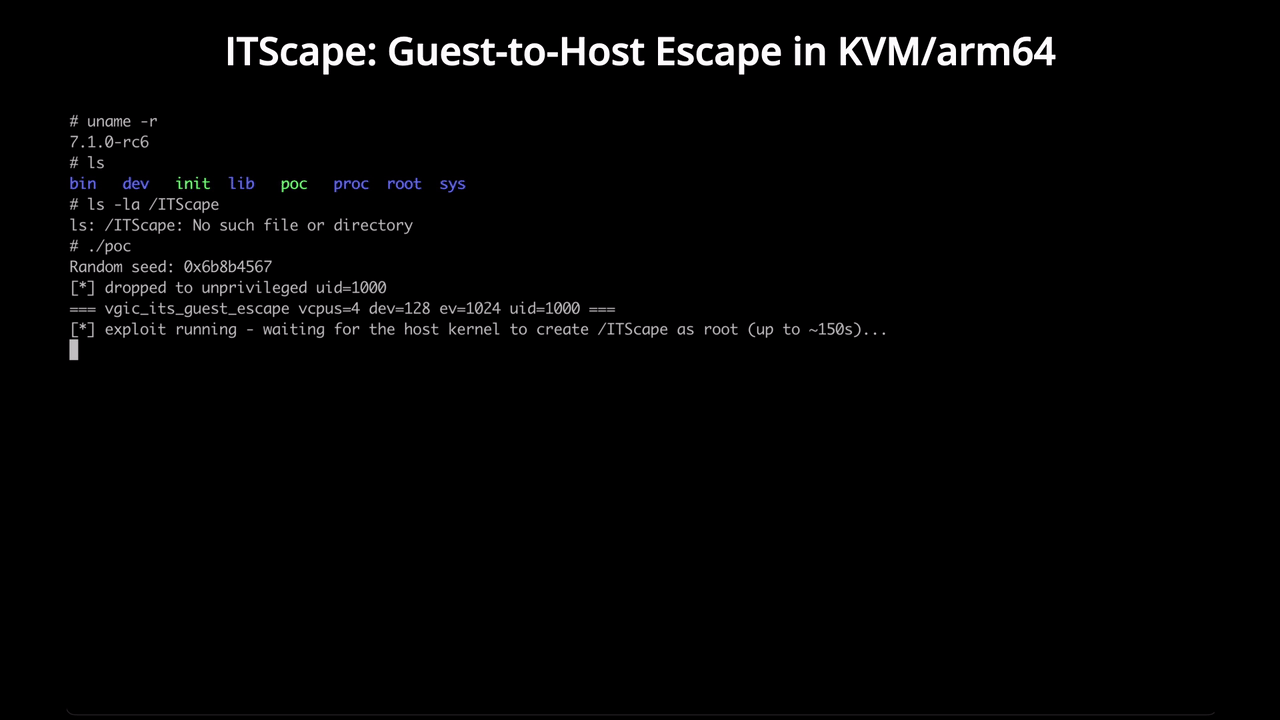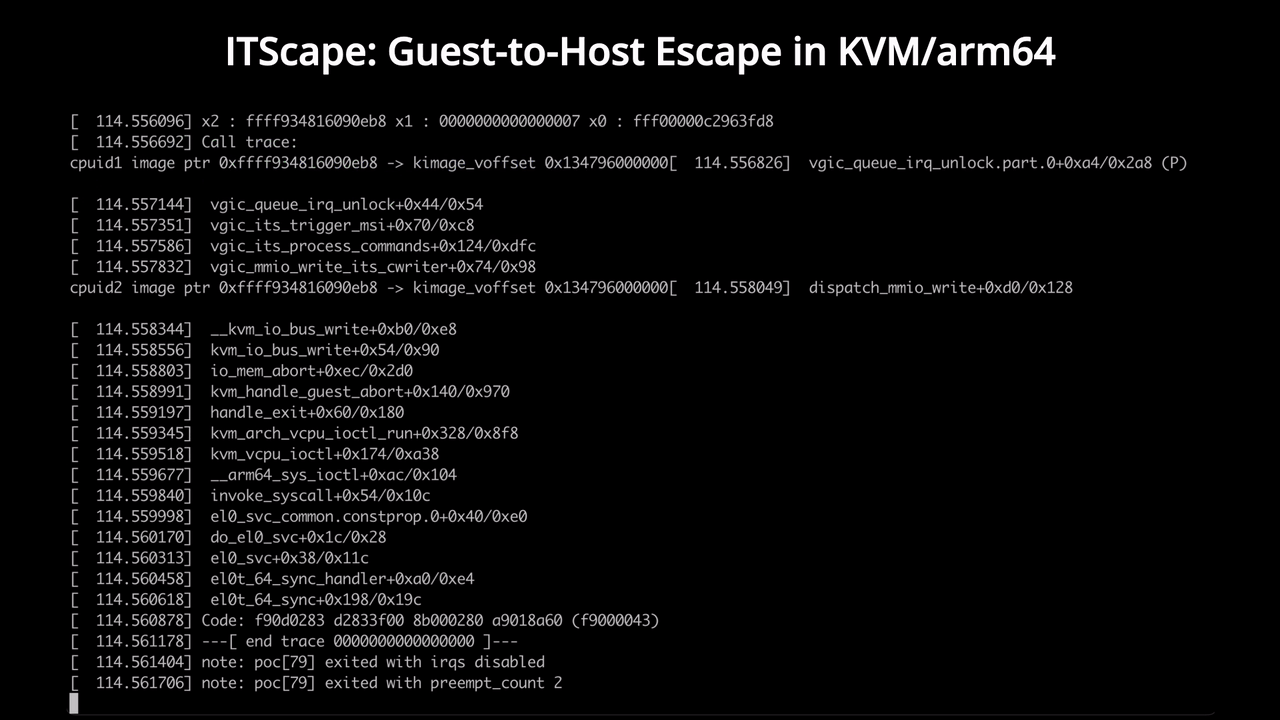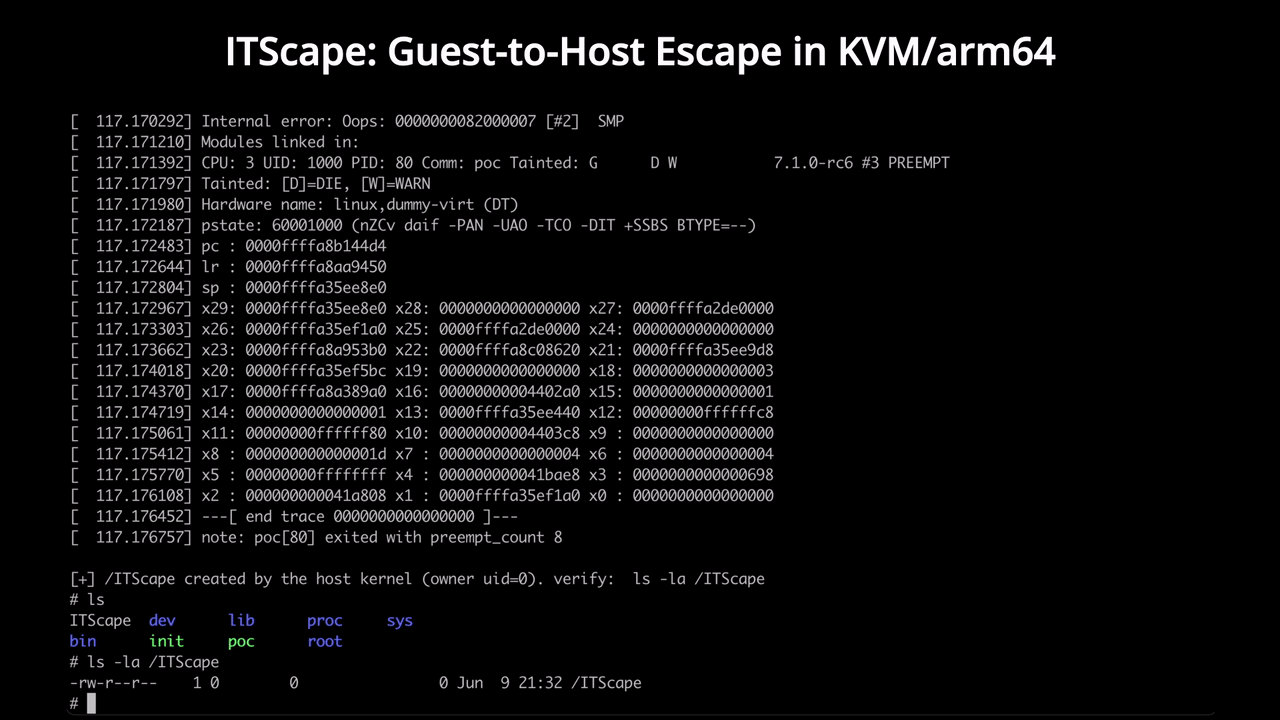 v4bel/itscape
CVE-2026-46316 게스트-투-호스트 KVM/arm64 탈출 익스플로잇으로, vGIC-ITS 에뮬레이션의 경쟁 조건을 악용하여 권한이 없는 게스트에서 호스트 커널 코드 실행을 달성합니다.
 chelof100/acp-framework-en
Agent Control Protocol (ACP) — 공식 영어 사양. 자율 AI 에이전트를 위한 암호학적으로 검증 가능한 인증 아키텍처.
 tfawnies/cve-2026-64633
CVE-2026-64633 분석 페이로드, 처리/대조 문서 변형본, 그리고 실험 재현을 위해 ID와 쌍을 매핑하는 매니페스트를 생성합니다.
 owasp/owasp-model-card-security-standard
AI 모델의 보안 관련 메타데이터를 문서화하기 위한 개방형 표준으로, 학습 데이터 출처, PII(개인 식별 정보) 위험, 알려진 취약점, 공급망 세부 정보를 포함합니다.
 artwiderobo/cve-2026-13934
Chrome Dawn WebGPU CWE-20 결함에 대한 구조화된 취약점 연구 저장소: 근본 원인, 패치 diff, 정적 검증, 심각도 검토 및 보안 교훈.







