
 #1

 yeasen-z/leakgauge
로그 확률에 대해 경량 동작 프로브를 훈련하여 LLM 컨텍스트 유출 공격을 탐지하며, vLLM 오프라인/서버 탐지 파이프라인을 포함합니다.
 velessecurity/cve-2021-1675-printnightmare-analysis
PrintNightmare(CVE-2021-1675 / CVE-2021-34527)에 대한 기술 문서 및 분석으로, RCE/LPE 악용, Windows 이벤트 로그를 통한 탐지, Print Spooler 완화 방안을 다룹니다.
 popy21/security-research
취약점 연구 보고서 — CVE-2026-12478 (libsoup), Apple WebKit, Google VRP
 tori-tech/mandating-honeypots-project
이 저장소는 디지털 신원 확인 시스템에 대한 보안 감사를 수행하고, 백서와 기술 POC를 통해 취약점을 식별하며, 탈중앙화되고 프라이버시를 보존하는 솔루션을 제공합니다.
 jiegec/loongbleed
Loongson LA464/LA664 프로세서에서 LASX 벡터 레지스터의 정의되지 않은 상위 비트를 통해 마이크로아키텍처 데이터 유출을 시연하는 개념 증명으로, ZenBleed와 유사합니다.
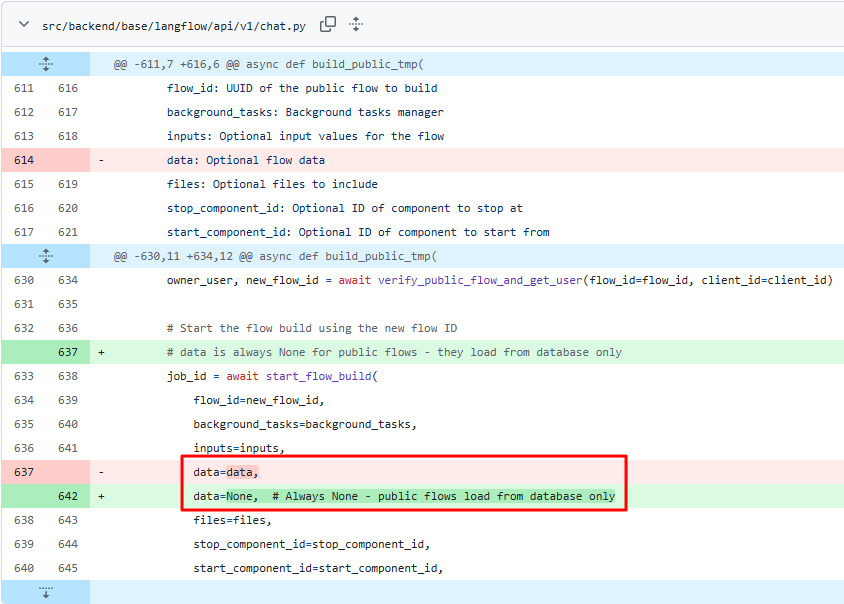
 riftweld/langflow-cve-2026-9198
CVE-2026-9198(Langflow 인증 없는 RCE, 1.10.1에서 수정됨)에 대한 독립적 재구성, 실험실 검증 및 PoC
 seemoo-lab/openwifipass
Apple의 Wi-Fi 비밀번호 공유 프로토콜의 오픈 소스 구현 (Python).
 seemoo-lab/openhaystack
Build your own 'AirTags' 🏷 today! Framework for tracking personal Bluetooth devices via Apple's massive Find My network.
 binzhwang/tnc-defense
텍스트-이미지 확산 모델의 백도어 탐지 및 무해화를 위한 연구 코드로, Stable Diffusion v1.4, v1.5, XL, 3 Medium용 파이프라인을 포함합니다.
 portswigger/css-the-bomb-inside-your-inbox
All the materials for Gareth Heyes' Black Hat talk: CSS: the bomb inside your inbox.
 riftweld/metabase-cve-2026-72898
CVE-2026-72898에 대한 독립적 재구성, 실험실 검증 및 PoC — Metabase 비인증 SQLi (0.63.5에서 패치됨)
 haluka92/cve-2025-47423
CVE-2025-47423 상세 공개: Personal Weather Station Dashboard 12_lts의 로컬 파일 포함(Local File Inclusion) 취약점. PoC, 취약한 코드 분석, 방어 학습을 위한 안전한 수정 권장 사항을 포함합니다.
 gogooma125732/cve-2016-5195
비무장화된 CVE-2016-5195(Dirty COW) 분석 및 검증 하네스로, 근본 원인 연구, 업스트림 패치 검토, 확인된 커널을 위한 안전한 실험실 전용 PoC를 포함합니다.
 asngs/agenttriage-open-source
도구를 사용하는 LLM 에이전트를 위한 교차 에이전트 추적 및 보안 진단 시스템으로, 추적 이벤트를 정규화하고, 출처 그래프를 구축하며, 소스-투-싱크 체인을 추출하고, 방어 격차를 귀속시킵니다.
 v3s9er/cve-2026-52885
CVE-2026-52885에 대한 기술 분석: Notepad++ v8.9.6.2의 TOCTOU 경쟁 조건으로 인해 HMAC 무결성 우회를 통한 임의 명령 실행이 가능합니다. 근본 원인, 공격 시나리오, PoC 및 패치 분석을 포함합니다.
 horkimhab/llm-prompt-injection-resources
LLM 프롬프트 인젝션 공격, 방어 및 보안을 학습하고 연구하기 위한 엄선된 리소스 모음입니다.









