
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 karaaslanlabs/kl-security-key
packed attestation과 문서화된 Windows/Entra 상호운용성을 갖춘 실험적 RP2040 FIDO2/WebAuthn 인증기
 34zy/cve-2026-86950
CVE-2026-86950(CoreGraphics 정수 오버플로) 익스플로잇 프레임워크로, 악성 TrueType 폰트와 PDF를 제작하고, ASLR 누출을 추출하며, ARM64 ROP 체인을 구성합니다.
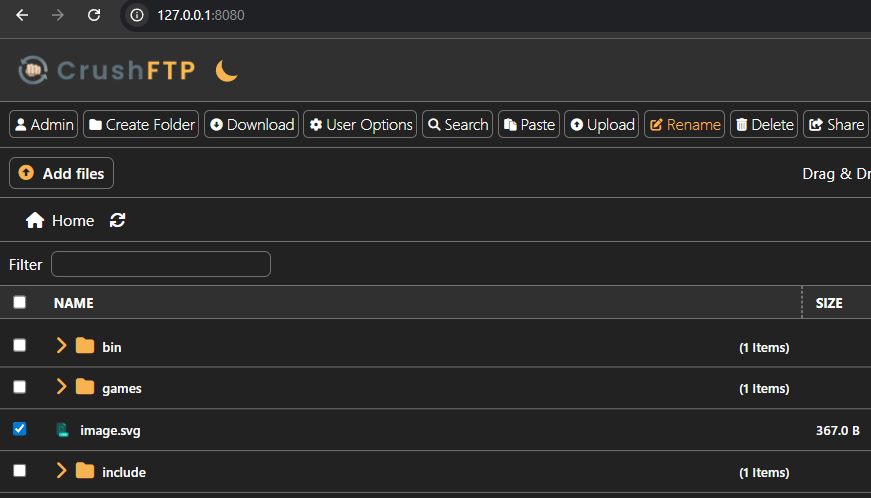 mmakingdom/cve-2025-63419
CrushFTP 11.3.7_60 이전 버전은 HTML 주입에 취약합니다. 웹 기반 서버에는 사용자가 파일을 공유할 수 있는 기능이 있으며, 이 기능은 파일 이름을 이메일 본문 필드에 그대로 반영하여 삭제(sanitization) 없이 HTML 주입이 발생합니다.
 abdelkabirouadoukou/cve-2026-31431-analysis-and-fix
리눅스 커널 CVE-2026-31431(Copy Fail)에 대한 심층 기술 분석: AF_ALG 인플레이스 scatterlist 버그를 통한 로컬 권한 상승, 근본 원인, 익스플로잇 경로 및 패치 제출 가이드를 포함합니다.
 abraxas/qemu-nvme-sgl-bar
QEMU 11.1.2 - 높음 - 로컬 - UAF - BAR0으로의 NVMe SGL 스팬 불완전 CVE-2021-3929
 abraxas/qemu-colo-l4-oob
QEMU 11.1.2 - High - 로컬/원격 - OOB - COLO filter-rewriter short IPv4 L4 힙 오버플로
 abraxas/qemu-xhci-complete-uaf
QEMU 11.1.2 - High - Local - UAF - xhci_complete, CVE-2026-17588 doorbell DMA의 잔여 문제
 wnduddld0513/lenovo-qcom-rpmb-poc
CVE-2026-24090 ABL 검증 우회를 시연하여 Lenovo 기기에서 Qualcomm Keymaster RPMB 상태를 검사하고 테스트하는 교육용 개념 증명(PoC) 연구 도구입니다.
 do4choo/cve-2026-92209_nomachine_lpe
CVE-2026-92209에 대한 권고문으로, NoMachine의 Redis 구성 요소에서 발생하는 부적절한 인증 취약점으로 로컬 권한 상승이 가능하며, CVSS 세부 정보와 수정된 버전을 포함합니다.
 do4choo/cve-2026-92208_remote_mdns_overflow
NoMachine의 mDNS 구성 요소에서 발생한 힙 기반 버퍼 오버플로로, 인증 없이 네트워크 인접 위치에서 원격 코드 실행이 가능한 CVE-2026-92208에 대한 보안 권고문입니다.
 mosesox/poc-cve-2026-94134
CVE-2026-94134의 익스플로잇을 시연하는 개념 증명(Proof-of-concept) 코드로, OX Security의 취약점 연구 노트가 함께 제공됩니다.
 oscerd/cve-2026-79986
CVE-2026-79986에 대한 재현기 및 분석으로, Apache Camel camel-azure-files에서 공유 목록 이름이 폴링된 디렉터리를 벗어나는 경로 순회 취약점입니다.
 oscerd/cve-2026-79985
CVE-2026-79985에 대한 재현 도구 및 분석으로, Apache Camel camel-smb에서 공유 목록 이름이 디렉터리 격리를 우회하는 경로 순회 취약점이며, 영향을 받는 라우트와 수정 세부 정보를 포함합니다.
 stefanoandreatta/cve-2026-51366-sql-injection-leading-to-remote-code-execution
보안 권고 — Vedo Suite(Bottinelli Informatica)의 SQL 인젝션으로 인한 RCE. 책임 있는 공개.
 stefanoandreatta/cve-2026-51367-insecure-direct-object-reference-idor
보안 권고 — Vedo Suite(Bottinelli Informatica)의 안전하지 않은 직접 객체 참조(IDOR / BOLA). 책임 있는 공개.
 lzh0082-cloud/code-detection
정적 분석 증거에 LLM 취약점 감사자가 어떻게 의존하는지를 연구하는 재현 패키지로, tree-sitter C/C++ 프런트 엔드, 통제된 증거 조건, 통계 분석 코드를 포함합니다.
 califio/publications
보안 연구 논문, CVE 익스플로잇 분석, Apple 내부 구조의 리버스 엔지니어링 분석, 그리고 의뢰된 보안 감사 보고서(Mbed TLS, Shamir39)의 엄선된 컬렉션입니다.
 crypto-unict/ghostfacempc
MP-SPDZ에서 복제 비밀 공유를 사용한 프라이버시 보존 얼굴 인식의 참조 구현으로, 양자화된 GhostFaceNet 추론, 벤치마크 및 QAT 도구를 포함합니다.








