
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
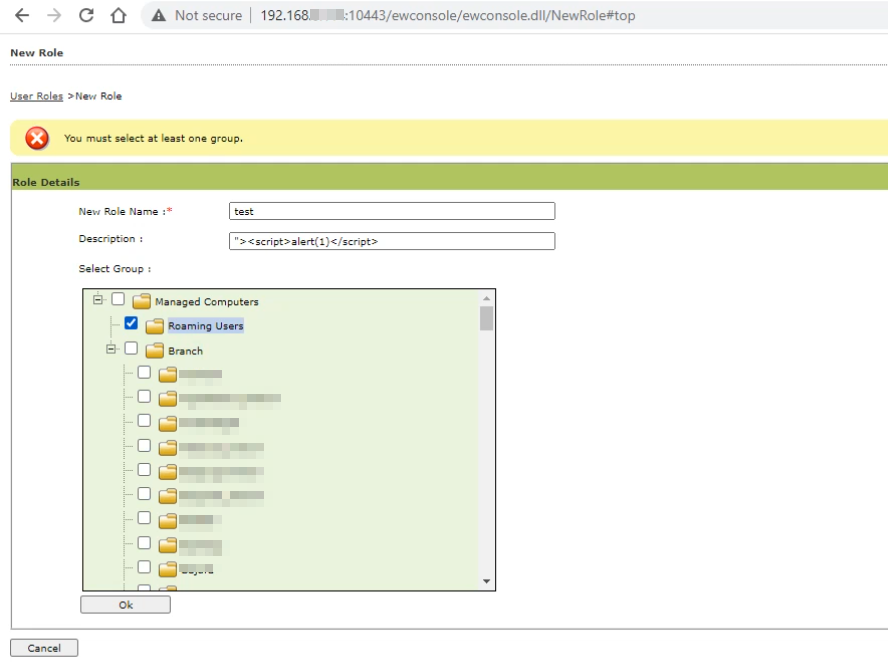
 sahiloj/cve-2023-34838
Microworld Technologies eScan Management Console 버전 14.0.1400.2281은 저장형 크로스 사이트 스크립팅(XSS) 공격에 취약합니다.
 sahiloj/cve-2023-34839
CVE-2023-34839는 널리 사용되는 오픈소스 통합 커뮤니케이션 플랫폼인 Issabel PBX 버전 4.0.0-6에서 발견된 사이트 간 요청 위조(CSRF) 취약점입니다.
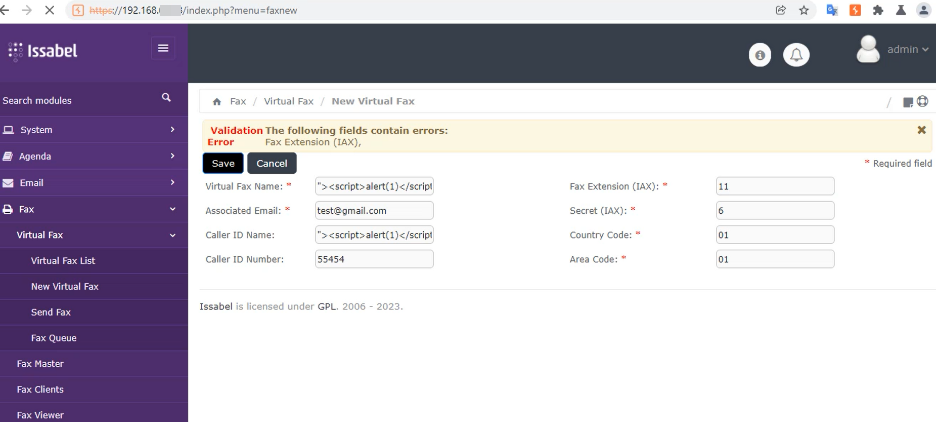 sahiloj/cve-2023-37190
Issabel-PBX 버전 4.0.0-6에 저장형 크로스 사이트 스크립팅(XSS) 취약점이 존재합니다. 이 애플리케이션은 사용자가 제공한 입력을 데이터베이스에 저장하기 전에 적절히 삭제(sanitize)하고 인코딩하지 못하며, 이후 웹 인터페이스에서 이를 렌더링합니다.
 xyddnljydd/cve-2020-1066
CVE-2020-1066에 대한 익스플로잇 코드와 함께 제공되는 블로그 분석을 통해 특정 Windows 권한 상승 취약점을 시연합니다.
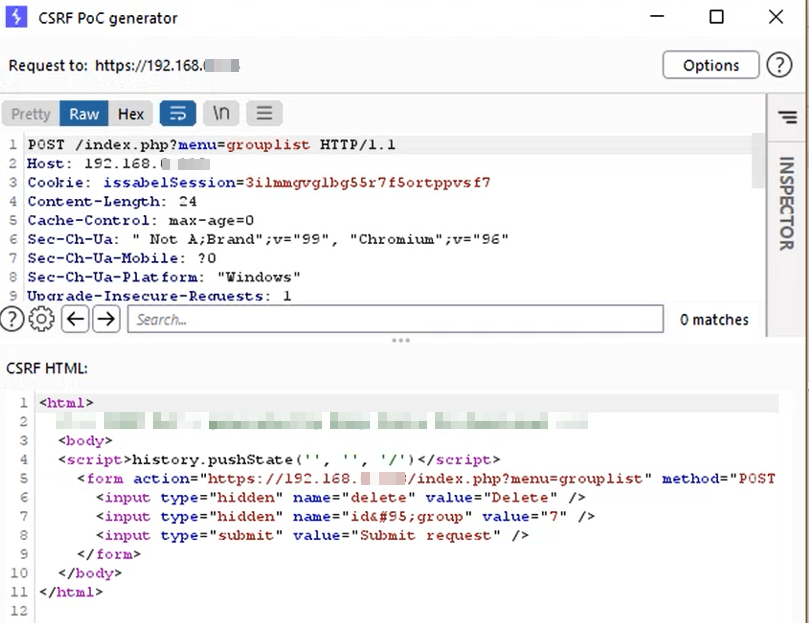 sahiloj/cve-2023-37597
Issabel-pbx v 4.0.0-6에는 사용자 그룹 관리 기능에서 CSRF(Cross-Site Request Forgery) 취약점이 존재합니다.
 sahiloj/cve-2023-37599
Issabel-pbx 버전 4.0.0-6에는 웹 인터페이스에서 인증되지 않은 디렉터리 목록 노출(directory listing)로 나타나는 Broken Access Control 취약점이 존재합니다.
 vino-theva/cve-2021-44228
Apache Log4j는 Java로 작성된 로깅 도구입니다. 이 문서에서는 Log4j와 log4shell 취약점이 무엇인지, 그 작동 방식, 피해자에게 미치는 영향, 그리고 이를 완화하는 방법에 중점을 둡니다.
 jeromeyoung/cve-2021-43141
CVE-2021-43141에 대한 정보: plan_application 섹션에서 발생하는 반사형 XSS(Reflected XSS) 취약점입니다.
 sudaiv/cve-2021-41081
N-DAY 취약점 연구 (패치에서 CVE-2021-41081 익스플로잇 분석까지)

 edubr2020/cve-2021-40444--cabless
CAB 아카이브에 의존할 필요가 없도록 코드를 수정했습니다.
 immersive-labs-sec/cve-2021-40444-analysis
CVE-2021-40444에 대한 난독화 해제된 익스플로잇 코드로, 공격 벡터 및 복구 프로세스를 문서화하는 자세한 분석 및 지원 블로그 기사가 포함되어 있습니다.
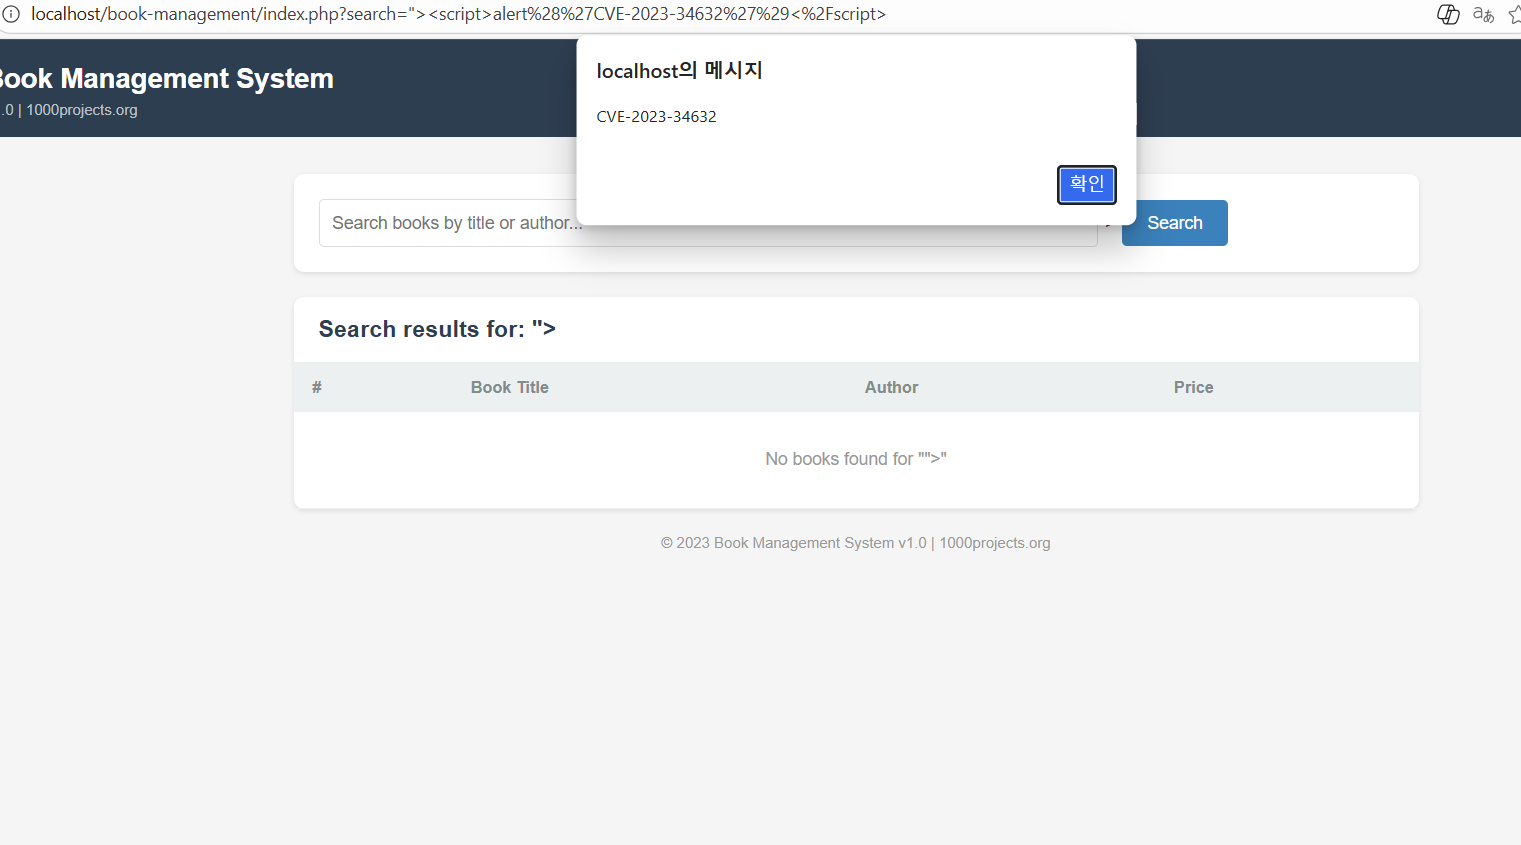 ssophiz/cve-2023-34632
1000projects Book Management System 1.0에서의 반사형 XSS
 mlgradish/cve-2021-3345
CVE-2021-3345의 POC 익스플로잇, libgcrypt 1.9.0 버전의 취약점
 lwzsoviet/cve-2021-3281
CVE-2021-3281의 개념 증명: 조작된 tar 파일을 통한 Django의 TarArchive 유틸리티 디렉토리 탐색 취약점, Python tarfile 모듈 데모 포함.
 solomonhenry-afk/vsftpd-cve-2011-2523-detection-signature
CVE 연구-탐지 시그니처 엔지니어링 프로젝트: 검증된 오탐/미탐 처리를 통해 대규모로 외부에서 vsftpd 2.3.4 백도어(CVE-2011-2523)를 지문 식별 - Python으로 구축
 musergi/cve-2021-3156
# CVE-2021-3156 교육용 익스플로잇 구현 및 분석 sudo의 set_cmnd() 함수에서 발생하는 힙 기반 버퍼 오버플로우인 CVE-2021-3156에 대한 교육용 익스플로잇 구현 및 분석으로, 조작된 명령줄 인수를 통해 루트 권한으로의 권한 상승을…
 mhackiori/cve-2021-3156
Baron Samedit 취약점의 시각화, 퍼징, 익스플로잇 및 패치









