
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 quangnh89/cve-2022-4262
CVE-2022-4262에 대한 전체 기술 분석으로, 근본 원인 식별, 개념 증명 익스플로잇, 보안 연구원 및 침투 테스터를 위한 작동하는 익스플로잇 코드를 포함합니다.
 halcy0nic/cve-2022-36752
CVE-2022-36752에 대한 개념 증명
 maherazzouzi/cve-2022-36162
CVE-2022-36162 문서: HOME 환경 변수와 postsave 구성 옵션을 통한 hovacui PDF 뷰어 1.1.0의 로컬 명령 주입 취약점.
 halcy0nic/cve-2022-34913
CVE-2022-34913에 대한 개념 증명
 open-flaw/cve-2022-33171
CVE-2022-33171: TypeORM SQL 인젝션 취약점
 openxp-research/cve-2022-29380
2022-29380
 egebalci/cve-2022-29154
HIP2022 발표 자료.
 crackercat/cve-2022-26927
설명 문서(write-up)가 첨부된 개념 증명(PoC) 폰트입니다.
 privlabs/cve-2025-69690-cve-2025-69691
Netgate pfSense CE 2.7.2 및 2.8.0에서 인증된 RCE
 nerowander/cve-2022-25845-exploit
Java 기반의 CVE-2022-25845 (Fastjson auto-type bypass RCE) 익스플로잇과 교육용 분석 PDF 및 참고 문서
 jpeisach/cve-2022-24713-poc
Ubuntu에서 CVE-2022-24713에 대한 개념 증명/테스트
 seymanurmutlu/cve-2022-24086-cve-2022-24087
Magento 및 Adobe Commerce RCE 취약점 CVE-2022-24086 및 CVE-2022-24087에 대한 교육적 분석, 기술적 설명 및 익스플로잇 세부 정보 포함.
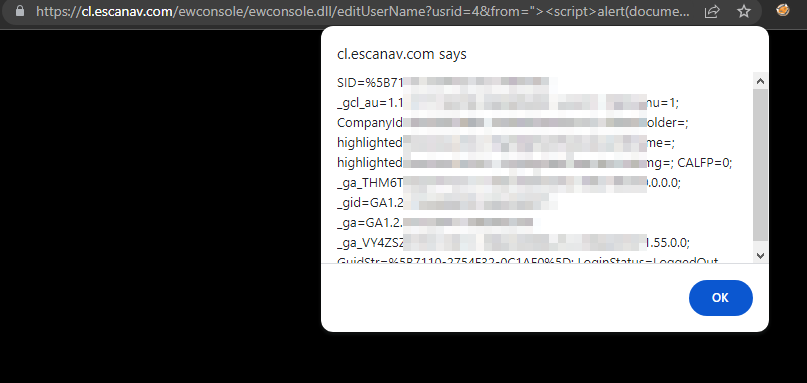 sahiloj/cve-2023-31703
Microworld Technologies eScan Management Console(버전 14.0.1400.2281)의 사용자 편집(Edit User) 기능에 반사형 크로스 사이트 스크립팅(XSS) 취약점이 존재합니다.
 sahiloj/cve-2023-33730
eScan Management Console 버전 14.0.1400.2281은 `GetUserCurrentPwd` 함수를 통한 권한 상승 취약점이 존재하며, 공격자가 모든 사용자의 비밀번호를 평문으로 획득할 수 있습니다.
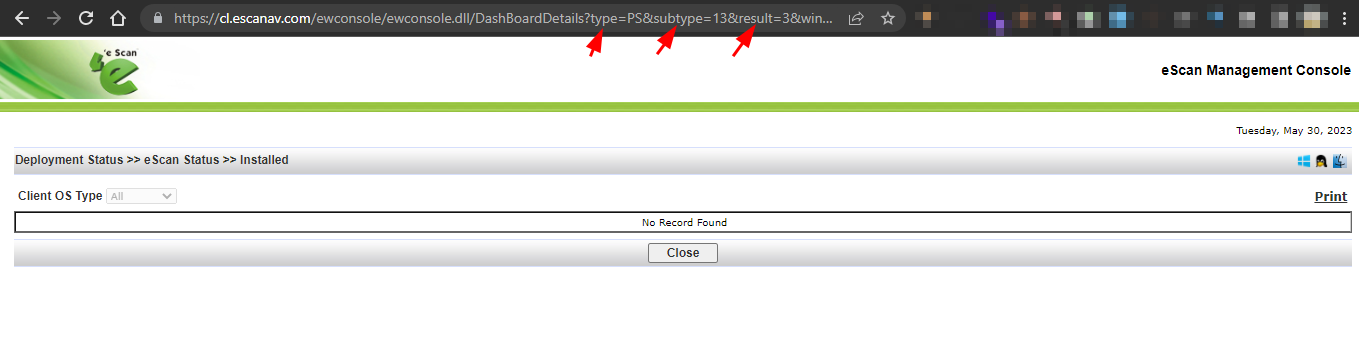 sahiloj/cve-2023-33731
Microworld Technologies에서 개발한 eScan Management Console(버전 14.0.1400.2281)에서 반사형 XSS(Reflected Cross-Site Scripting) 취약점이 발견되었습니다.
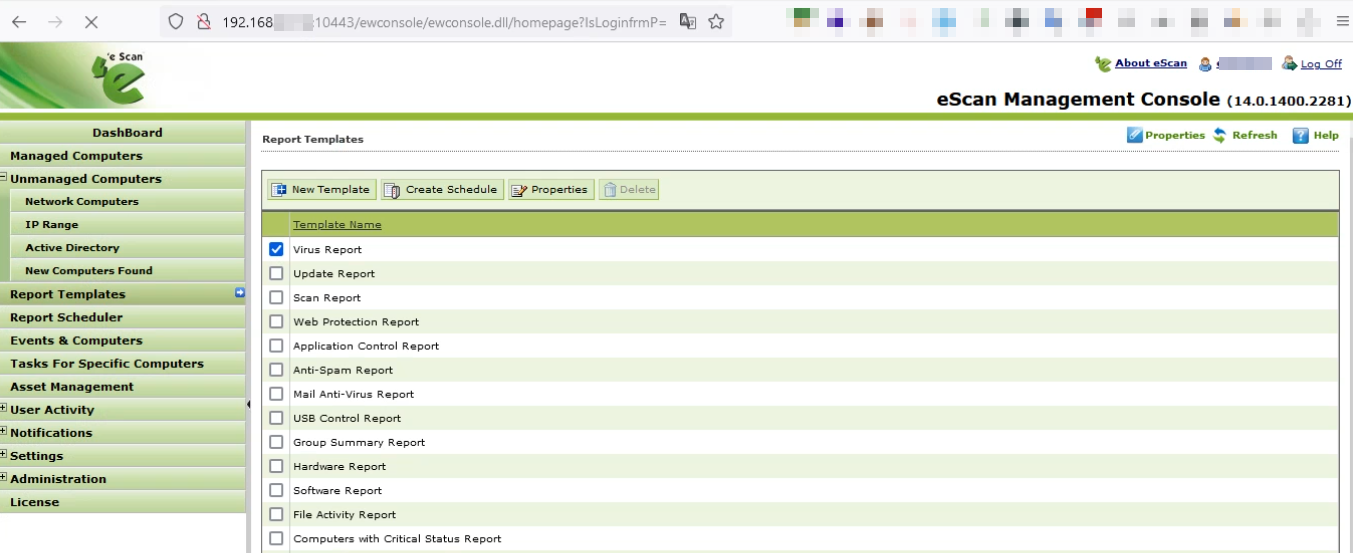 sahiloj/cve-2023-34835
Microworld Technologies eScan Management Console 버전 14.0.1400.2281에서 반사형 크로스 사이트 스크립팅(XSS) 취약점이 발견되었습니다.
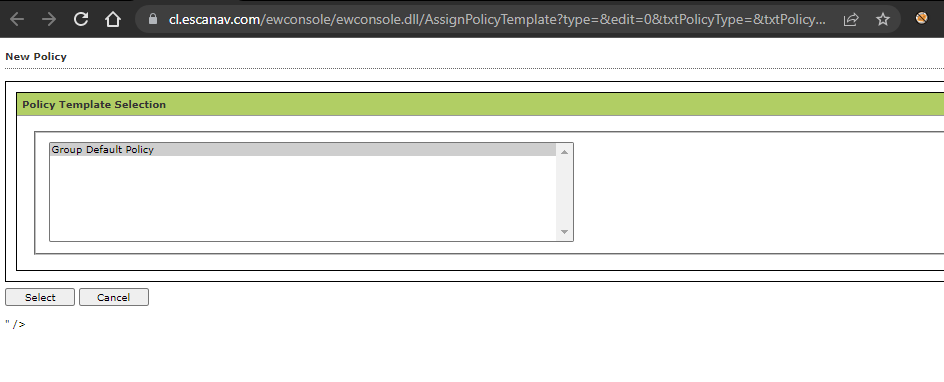 sahiloj/cve-2023-33732
CVE-2023-33732는 Microworld Technologies의 eScan Management Console 버전 14.0.1400.2281에서 발견된 반사형 크로스 사이트 스크립팅(XSS) 취약점입니다.
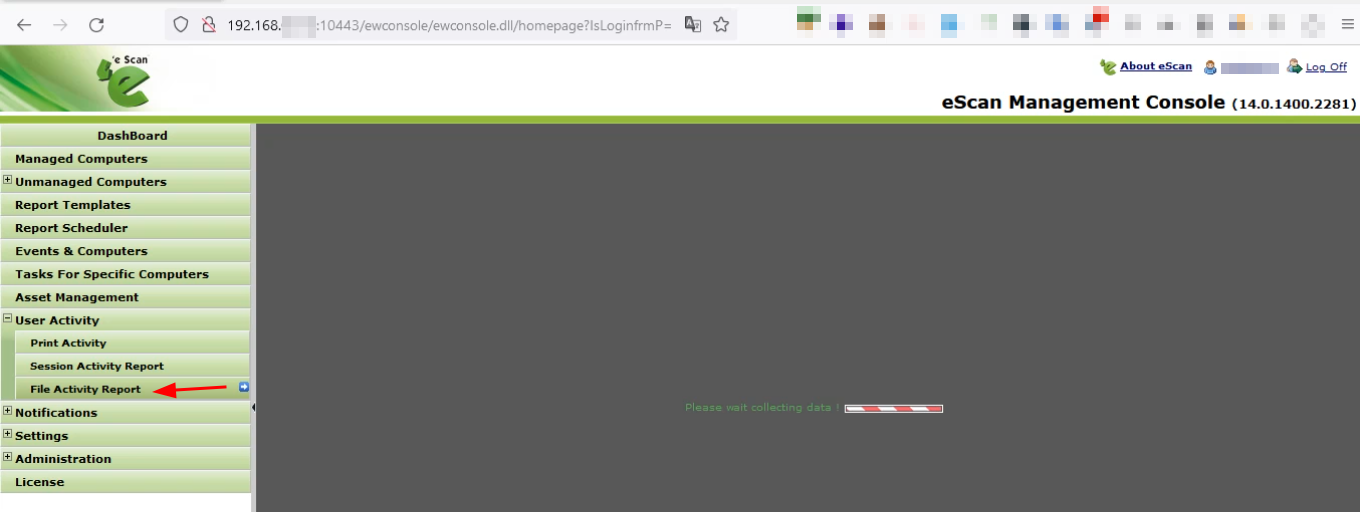 sahiloj/cve-2023-34836
Microworld Technologies eScan Management Console v14.0.1400.2281에 반사형 크로스 사이트 스크립팅(XSS) 취약점이 존재합니다. 취약한 매개변수는 Dtltyp 및 ListName으로, User Activity 섹션의…








