
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
 ticofookfook/cve-2025-43300
CVE-2025-43300에 대한 상세 기술 분석: DNG 파일 처리 과정에서 발생하는 버퍼 오버플로우 취약점으로 원격 코드 실행이 가능합니다. TIFF/JPEG 메타데이터 불일치, 메모리 손상 메커니즘 및 익스플로잇 흐름을 설명합니다.
 localh0ste/cve-2025-4138
Tarfile 모듈 디렉터리 트래버설 취약점 ( 오버플로로 디렉터리를 벗어남 ) --> 권한 상승으로 이어짐
 imthecopilotnow/cve-2025-4102025
보안 권고: Copilot AI에서 RAG 기반 인용 링크가 타사 도메인으로 위조되어 출처 왜곡 및 피싱이 가능하게 하는 심각한 CVE에 대한 상세 내용.
 madexploits/cve-2025-40271
CVE-2025-40271 MadEploits에 의해 수정됨
 nxploited/cve-2025-32641
Anant Addons for Elementor <= 1.1.5 CSRF를 통한 임의 플러그인 설치 취약점
 mr-alperen/cve-2025-32463
CVE-2025-32463에 대한 개념 증명 익스플로잇으로, chroot 잘못된 구성 및 악성 NSS 라이브러리 주입을 통해 sudo 1.9.14-1.9.17에서 로컬 권한 상승을 유발합니다.
 mohith-t/cve-2025-32013
CVE-2025-32013에 대한 보안 권고 및 PoC
 serundengsapi/cve-2025-31200-ios-audioconverter-rce
CVE-2025-31200 공개 – iOS 18.X에서 AudioConverterService 및 악성 오디오 파일을 통한 제로클릭 RCE
 nxploited/cve-2025-31033
WordPress Buddypress Humanity Plugin <= 1.2는 사이트 간 요청 위조(CSRF)에 취약합니다.
 nastycrow/cve-2025-27893
# CVE-2025-27893 상세 공개: Archer Platform 6.x의 인증된 웹 매개변수 조작 취약점 인증된 웹 매개변수 조작 취약점으로, Archer Platform 6.x에서 변경 불가능한 레코드 필드를 무단으로 수정할 수 있게 해줍니다. 재현 절차와…
 owasp/owasp-scs
OWASP 스마트 컨트랙트 보안(SCS) 프로젝트
 secmuzz/cve-2025-25612
CVE-2025-25612
 samplev45/cve-2025-22963
CVE-2025-22963에 대한 상세 공개: Teedy <= v1.11에서 강제 사용자 정보 변경을 통한 계정 탈취를 가능하게 하는 CSRF 취약점.
 volticks/cve-2025-21692-poc
CVE-2025-21692 익스플로잇에 대한 개념 증명 소스 코드 및 기타 파일, 커널 버전 6.6.75
 open-flaw/cve-2025-12758
CVE-2025-12758에 대한 상세한 공개 내용과 validator.js의 isLength()에서 유니코드 변형 선택자를 우회하는 PoC를 포함하며, 근본 원인 분석, 익스플로잇 시나리오 및 완화 단계를 다룹니다.
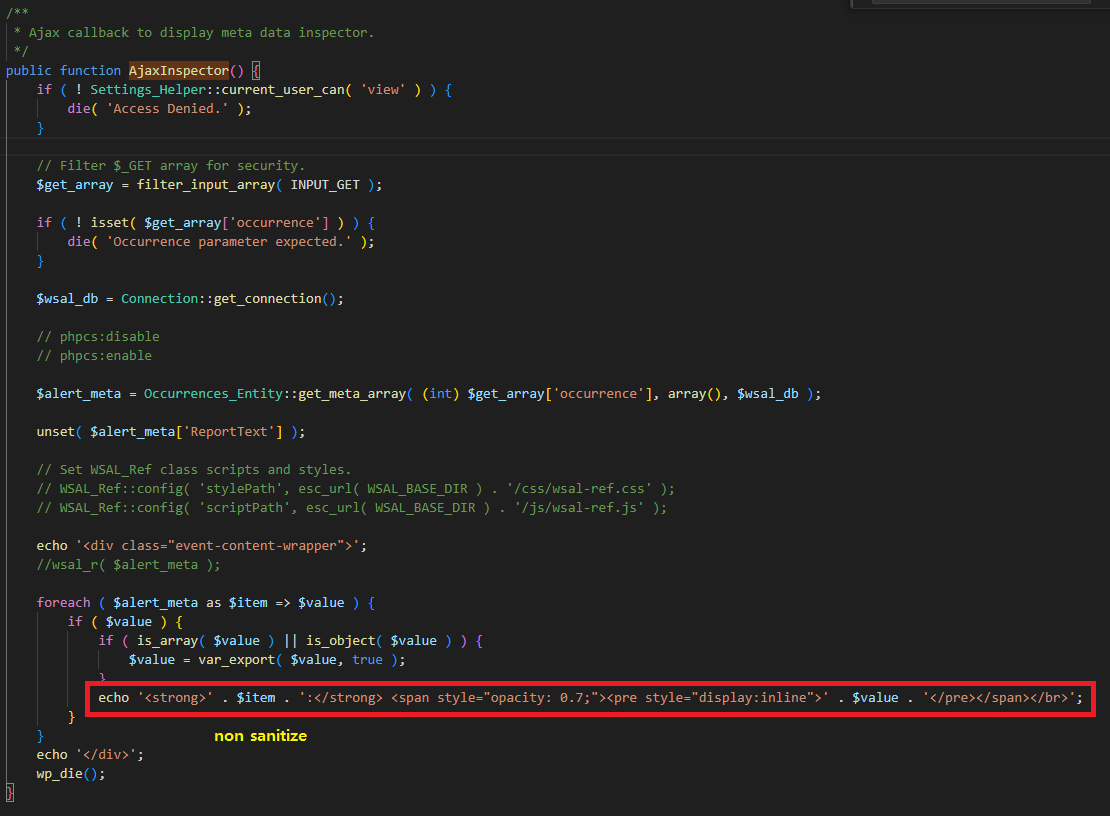 skrkcb2/cve-2025-0924-different
CVE-2025-0924에 대한 기술 분석, WordPress용 WP Activity Log 플러그인의 저장형 XSS 취약점. 근본 원인 분석, 악용 시연 및 수정 지침을 포함합니다.
 azqzazq1/lid
LID — Linux Integrity Drift: eBPF 경로명 재작성을 통한 AppArmor 우회. 감사(Audit) 흔적이 전혀 없는 Pre-LSM 시스템콜 인자 조작. "리눅스는 죽어가고 있다"
 mernjsb/cve-2024-55182
CVE-2025-55182(React2Shell)에 대한 상세 기술 분석 - React Server Components의 치명적인 RCE 취약점으로, 영향받는 패키지, 악용 메커니즘 및 패치 지침을 포함합니다.








