
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천
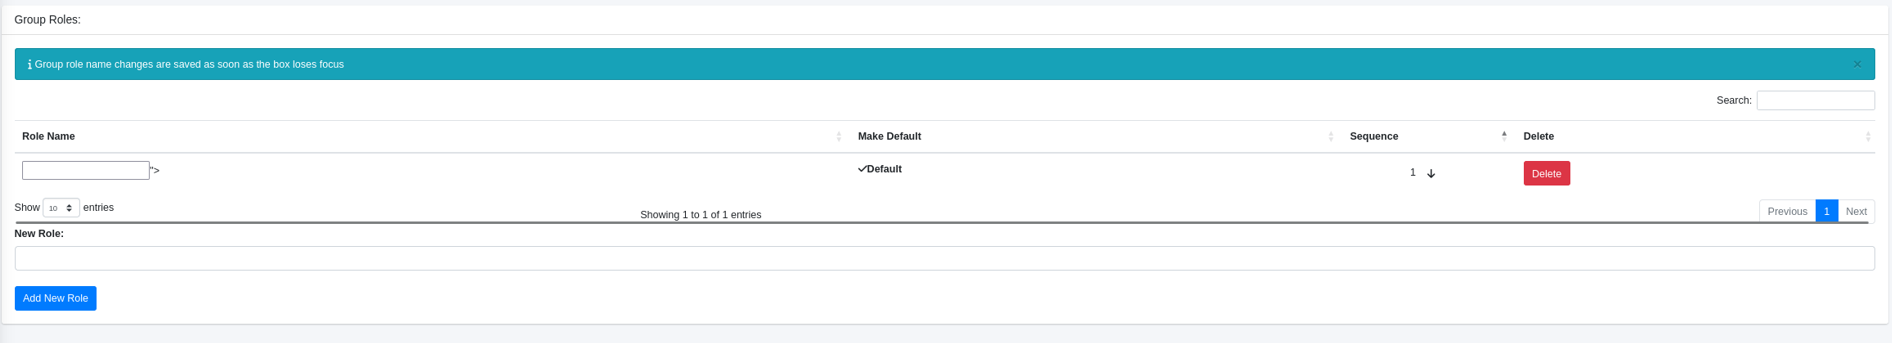
 lukasz-rybak/cve-2025-67876
# CVE-2025-67876 상세 개념 증명: ChurchCRM 그룹 역할 이름의 저장형 XSS를 통한 관리자 세션 탈취 ChurchCRM 그룹 역할 이름에서 발생하는 저장형 XSS를 시연하는 상세 개념 증명으로, 관리자 세션 탈취로 이어지는 전체 악용 과정과…
 lukasz-rybak/cve-2025-66024
# CVE-2025-66024 개념 증명: XWiki 블로그 애플리케이션의 HTML title 태그 내 이스케이프되지 않은 게시물 제목을 통한 저장형 XSS 재현 단계, 영향을 받는 버전, 패치 세부 정보를 포함합니다.
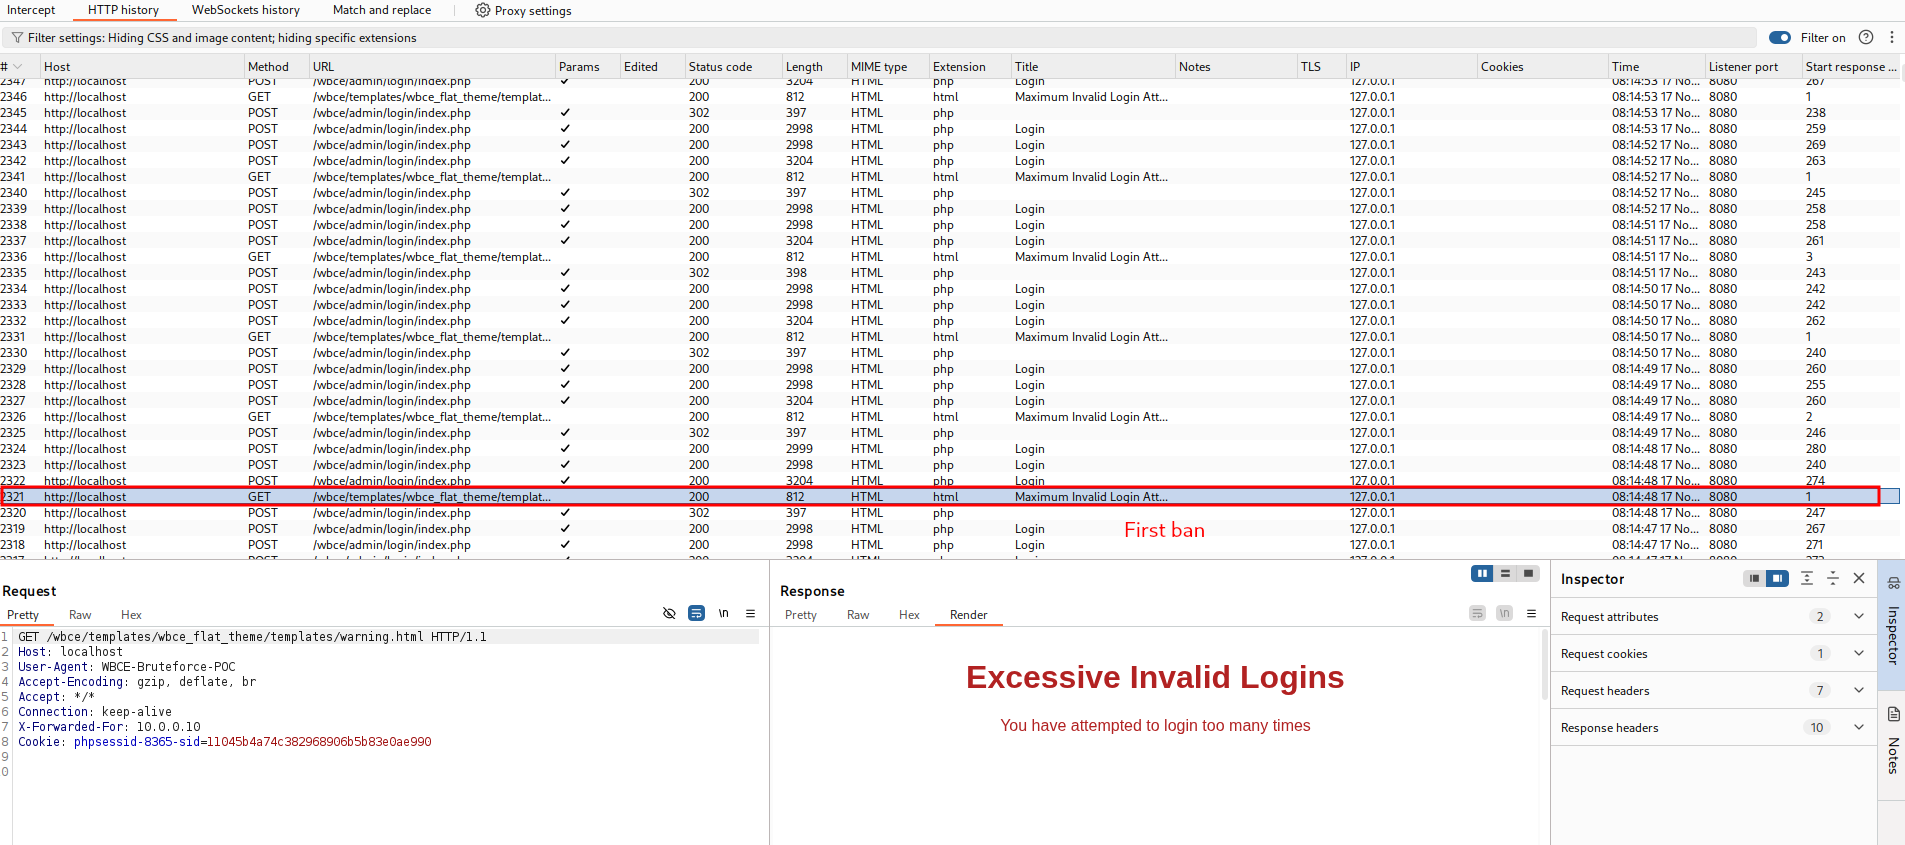 lukasz-rybak/cve-2025-66204
CVE-2025-66204에 대한 개념 증명: 스푸핑된 X-Forwarded-For 헤더를 통한 WBCE CMS의 무차별 대입 공격 방어 우회 및 자동화된 Python 익스플로잇 스크립트 포함.
 rishavand1/cve-2025-65791
CVE-2025-65791 — ZoneMinder의 명령 주입
 vincenzo-emanuele/cve-2025-65640
CVE-2025-65640에 대한 공개 권고: Globe Document Intelligence의 저장형 XSS 취약점
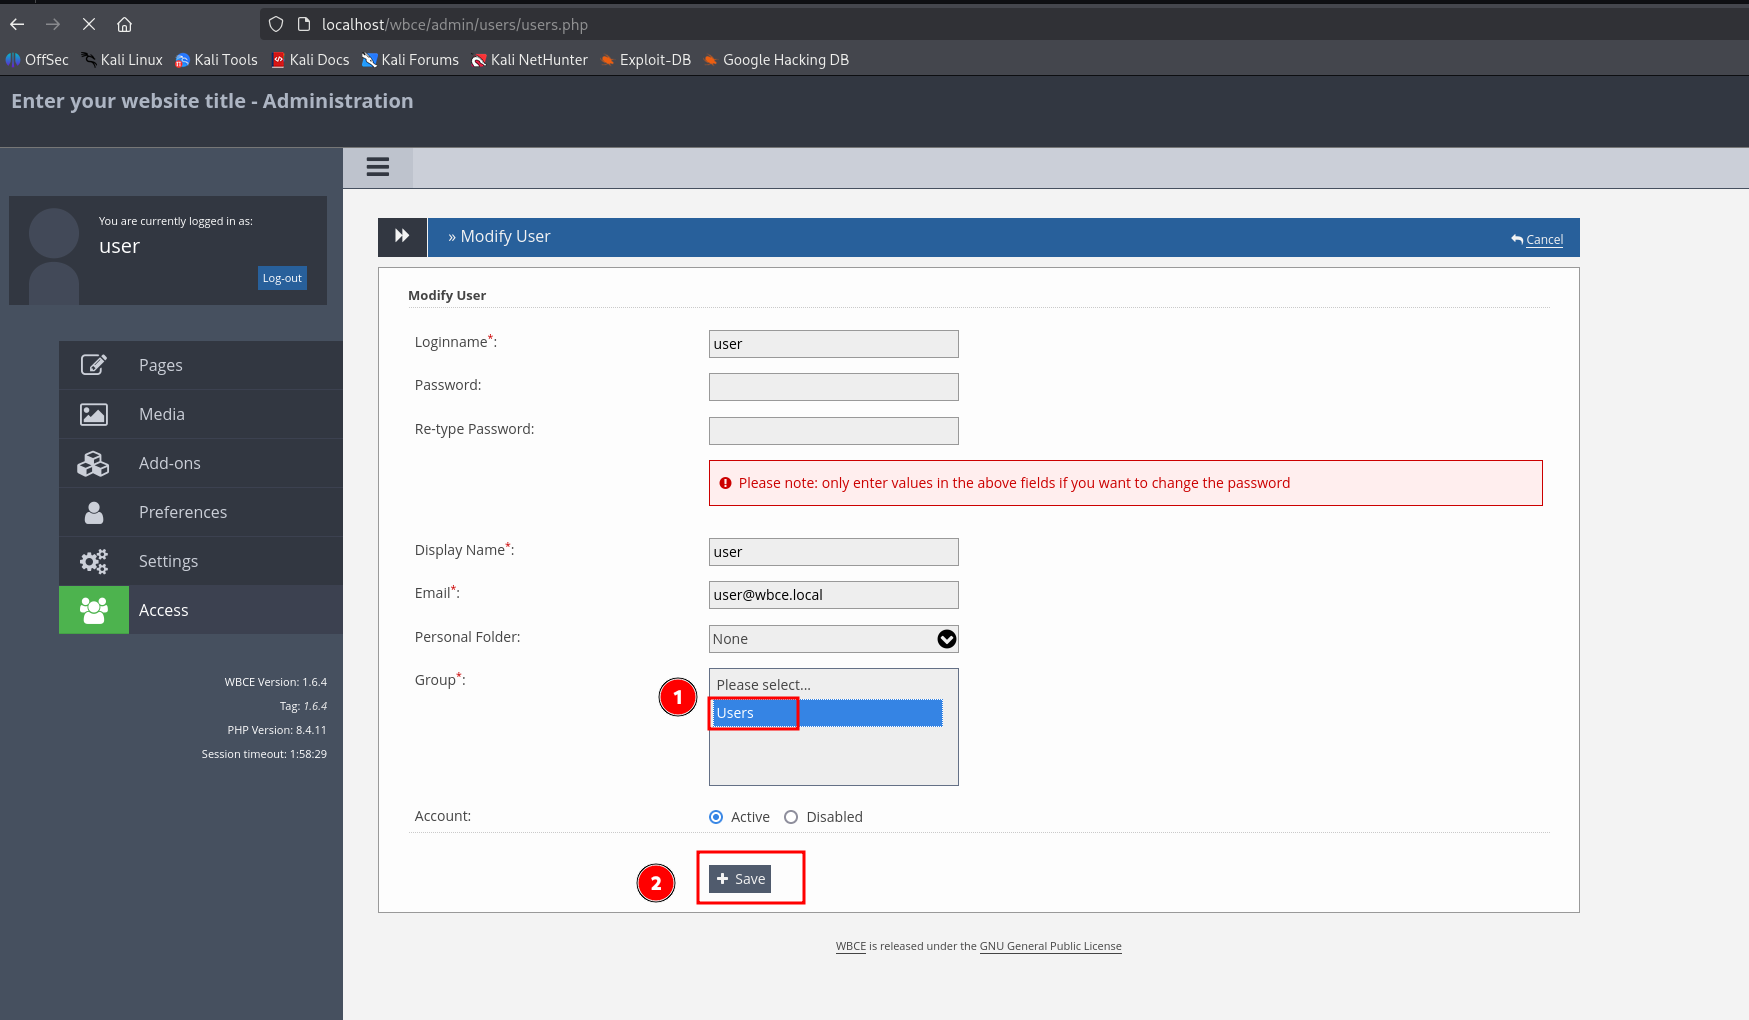 lukasz-rybak/cve-2025-65094
# CVE-2025-65094 개념 증명: WBCE CMS의 IDOR를 통한 권한 상승 그룹 ID 조작을 통해 관리자 접근 권한을 획득하는 방법을 시연하며, 상세 분석 및 수정 지침을 포함합니다.
 pescada-dev/cve-2025-61505
e107 CMS install.php의 안전하지 않은 역직렬화
 mrtiz/cve-2023-35671
Android 앱 핀 보안 문제로 Google Wallet을 통한 무단 결제 허용
 dotadrien/cve-2025-60654
CVE-2025-60654에 대한 개념 증명: Script Pag 광고 설명 필드의 저장형 XSS(Cross-Site Scripting). <img src=x onerror=alert('XSS')>와 같은 HTML 태그를 사용한 필터 우회를 보여줍니다.
 dotadrien/cve-2025-60656
Script Pag의 'Recent Ads' 모듈에 대한 저장형 XSS 취약점 PoC로, 이미지 URL 필드에서 이스케이프되지 않은 큰따옴표를 악용하여 홈페이지에서 임의의 JavaScript를 실행합니다.
 h4zaz/cve-2025-60503
ultimatefosters의 XSS 취약점
 lytnc/cve-2025-59284-poc
CVE-2025-59284 libarchive 익스플로잇에 대한 개념 증명(PoC)
 psycho-prince/cve-2025-56513-nicehash-update-chain-compromise
NiceHash QuickMiner 업데이트 메커니즘의 심각한 공급망 취약점 연구(CVE-2025-56513). 기술 분석, 공격 시나리오, 영향 평가 및 수정 지침을 포함합니다.
 ocmenog/cve-2025-55998
Shopify 및 BigCommerce용 Mezereon의 Smart Search and Filter 앱에서 문서화된 반사형 XSS 취약점(CVE-2025-55998)이며, 개념 증명 페이로드 및 영향 분석을 포함합니다.
 wrathfuldiety/cve-2025-56311
FD602GW-DX-R410 라우터의 CSRF 취약점으로 인해 인증된 관리자가 있을 때 원격 공격자가 /boaform/admin/formReboot로 조작된 POST 요청을 통해 장치를 재부팅할 수 있습니다.
 ish2yu/cve-2025-55780
MuPDF의 널 포인터 역참조, 나에 의해 발견된 첫 번째 CVE
 goldenticketlabs/cve-2025-55349
CVE-2025-55349용 리포지토리
 rat5ak/cve-2025-55182-react2shell-rce-poc
이 저장소는 Flight 프로토콜을 사용하는 Next.js React Server Components (RSC) 내 역직렬화 동작에 대한 연구를 문서화합니다. 특정 빌드에서 잘못된 multipart 본문과 Server Action 요청 처리가 결합되어 프로토타입 순회…








