
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 halcy0nic/cves-for-picoc-3.2.2
CVE-2022-44312부터 CVE-2022-44321까지의 재현 파일
 j4ck3lsyn-gen2/cve-2026-6307-longinus
CVE-2026-6307 PoC: Longinus - 2 Boundaries in One Bug https://nebusec.ai/research/v8-cve-2026-6307-writeup/)
 seqra/cve-2026-58138
# CVE-2026-58138 재현 키트 Conductor의 인증되지 않은 RCE(원격 코드 실행) 취약점에 대한 재현 키트입니다. OpenTaint 정적 분석 규칙, 격리된 테스트, SARIF 결과, 그리고 GraalVM 코드 주입을 위한 동작하는 Python…
 v3s9er/cve-2026-52885
CVE-2026-52885에 대한 기술 분석: Notepad++ v8.9.6.2의 TOCTOU 경쟁 조건으로 인해 HMAC 무결성 우회를 통한 임의 명령 실행이 가능합니다. 근본 원인, 공격 시나리오, PoC 및 패치 분석을 포함합니다.
 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: Windows 11 KASLR 우회
 razureink/cve-2026-49975-http2bomb_reproduction
CVE-2026-49975 HTTP/2 Bomb DoS 취약점에 대한 PoC 익스플로잇. HPACK 인덱스 참조 폭탄과 흐름 제어 윈도우 스톨을 결합하여 단일 연결을 통해 서버 메모리를 고갈시키는 방식을 보여줍니다.
 joakimbulow/cve-2026-48962
CVE-2026-48962 - IO::Compress - 코드 실행
 muslimbek-0x/cve-2026-48030
CVE-2026-48030에 대한 개념 증명 익스플로잇, Pheditor 2.0.1-2.0.3의 치명적인 OS 명령 주입 취약점. 취약 코드 분석, PoC 스크립트 및 보안 연구자를 위한 패치 안내 포함.
 oscerd/cve-2026-46590
CVE-2026-46590 재현기: Apache Camel camel-pqc key-lifecycle 안전하지 않은 역직렬화(FileBasedKeyLifecycleManager의 레거시 .key 마이그레이션이 ObjectInputStream을 통해 수행됨),…
 oscerd/cve-2026-46584
CVE-2026-46584 재현기: Apache Camel camel-mail의 mail.smtp.* 헤더 주입으로 경로상 SOCKS 가로채기를 통한 자격 증명 탈취 가능 (4.14.8/4.18.3/4.21.0에서 수정됨)
 shreyas-challa/cve-2026-46394-haxcms-git-command-injection
CVE-2026-46394에 대한 PoC 및 writeup: HAXcms Git.php의 OS 명령 주입(CWE-78). 인가된 보안 연구 목적으로만 사용하세요.
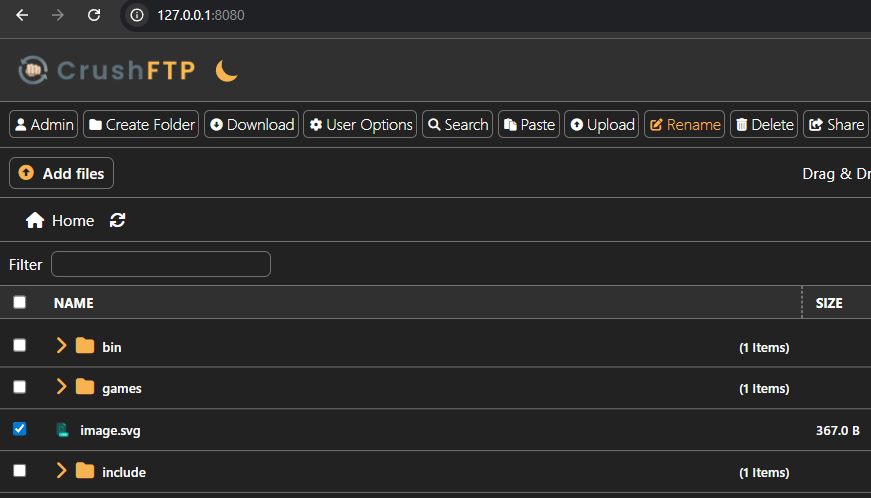 mmakingdom/cve-2025-63419
CrushFTP 11.3.7_60 이전 버전은 HTML 주입에 취약합니다. 웹 기반 서버에는 사용자가 파일을 공유할 수 있는 기능이 있으며, 이 기능은 파일 이름을 이메일 본문 필드에 그대로 반영하여 삭제(sanitization) 없이 HTML 주입이 발생합니다.
 quaerendir/cve-2026-46331-audit
cve-2026-46331-audit 스크립트
 webraybtl/cve-2023-27363
Foxit PDF 원격 코드 실행 취약점 CVE-2023-27363 분석 및 재현
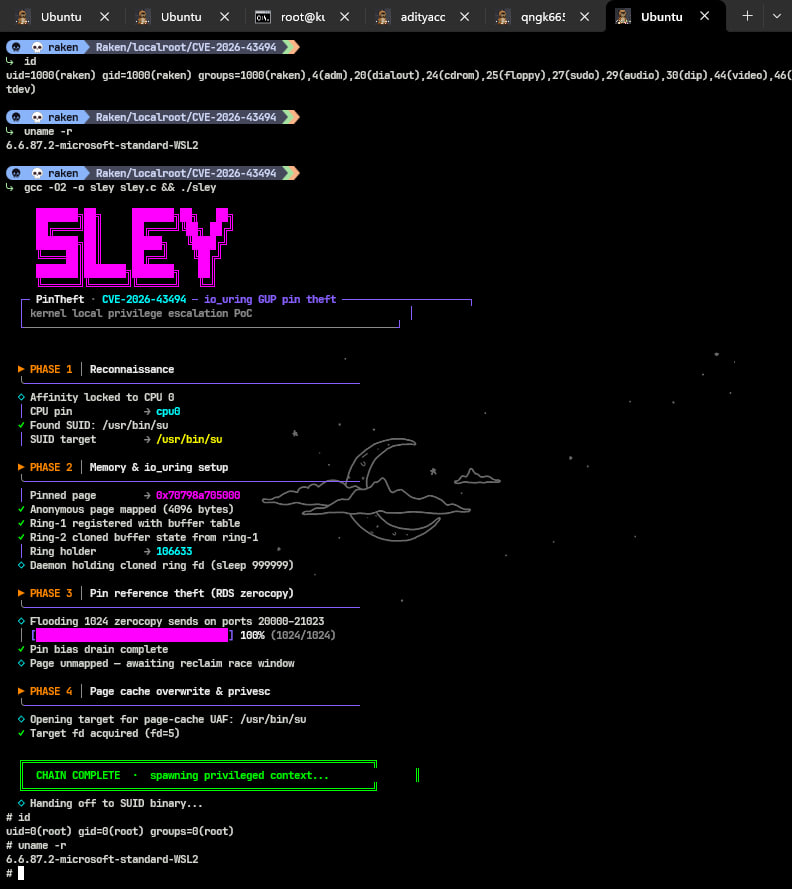 tanzz1337/cve-2026-43494-pintheft-poc
CVE-2026-43494 (PinTheft)용 개념 증명(PoC): RDS zerocopy refcount 버그 + io_uring 고정 버퍼를 통한 Linux LPE → SUID 페이지 캐시 덮어쓰기. 승인된 연구 목적으로만 사용하십시오.
 oguz-kagan-akar/cve-2026-41940-analysis
cPanel/WHM 인증 우회에 대한 기술 분석
 oscerd/cve-2026-40859
CVE-2026-40859 재현기 — Apache Camel camel-netty-http / camel-vertx-http 프로듀서 측 HTTP 응답 본문의 안전하지 않은 역직렬화 (RCE)
 oscerd/cve-2026-40858
CVE-2026-40858 재현기 — Apache Camel camel-infinispan 원격 집계 저장소 안전하지 않은 역직렬화 (RCE)








