
 #1
Security papers, research projects, technical references, and reproducible material for defensive or authorized analysis.
Kitploit 추천

 rooobeam/pickle-deserialization-exploit-in-transformers
본 연구는 Python pickle 역직렬화 취약점을 분석하며, Hugging Face Transformers의 TFAutoModel에서 발견된 CVE-2024-3568에 초점을 맞춥니다. 우리는 해당 익스플로잇을 재현하여 근본 원인, 공격 벡터 및 위험을 검토합니다.
 hycqaq/logitech-g-cloud-ghostlock-cve-2026-43499
罗技云掌机 · GhostLock CVE-2026-43499 root 尝试
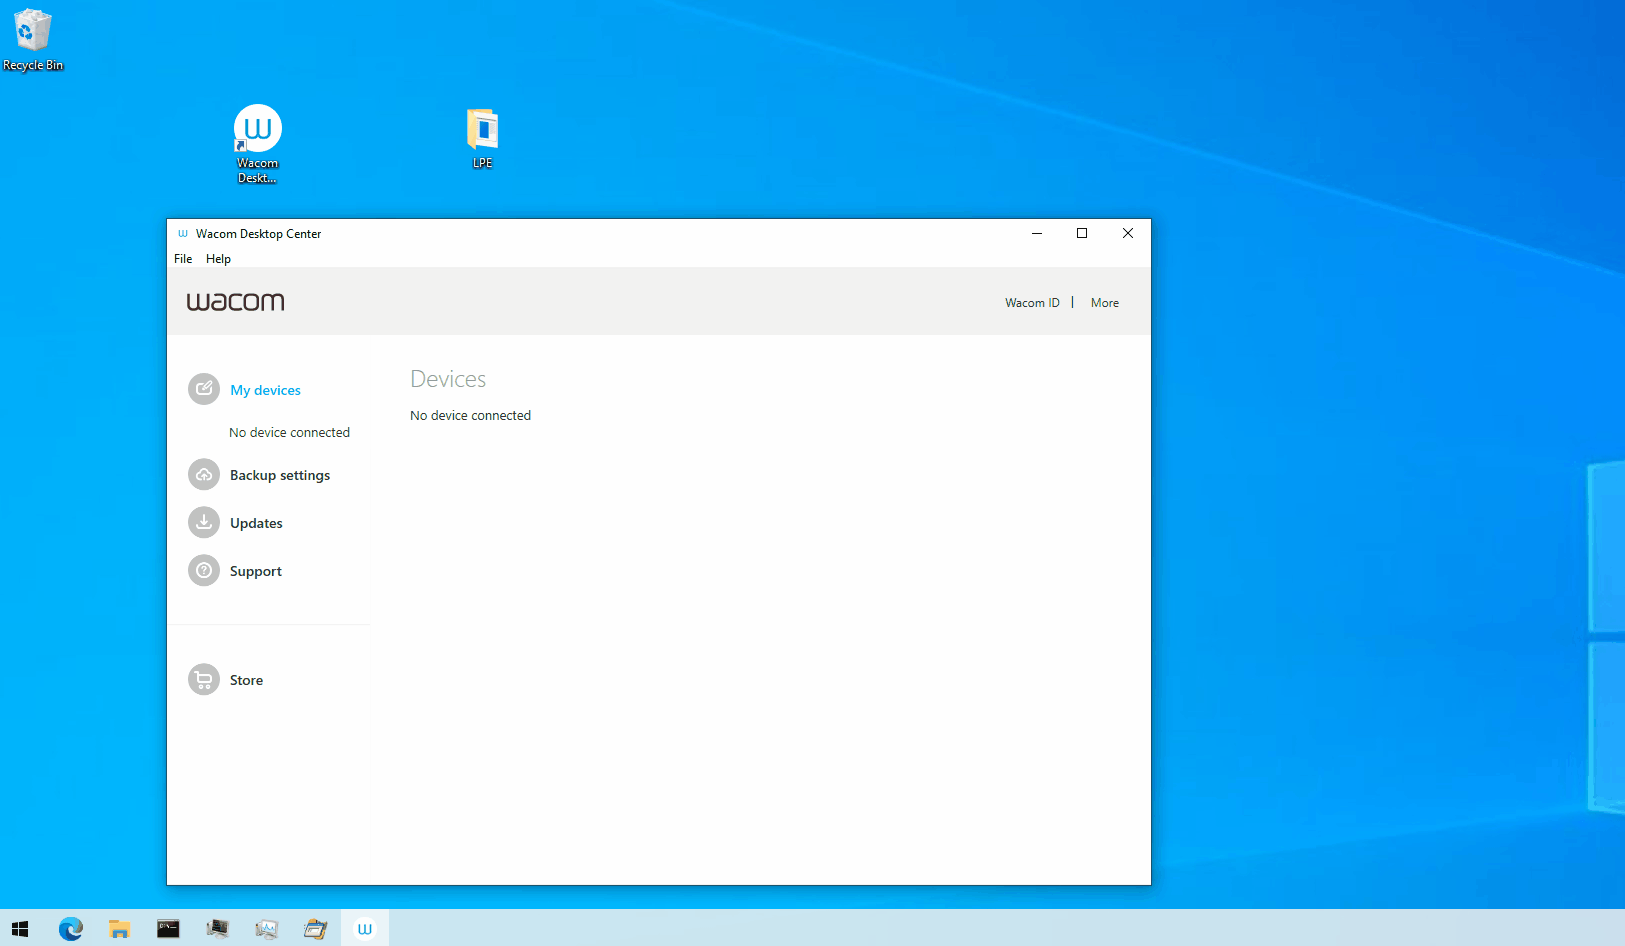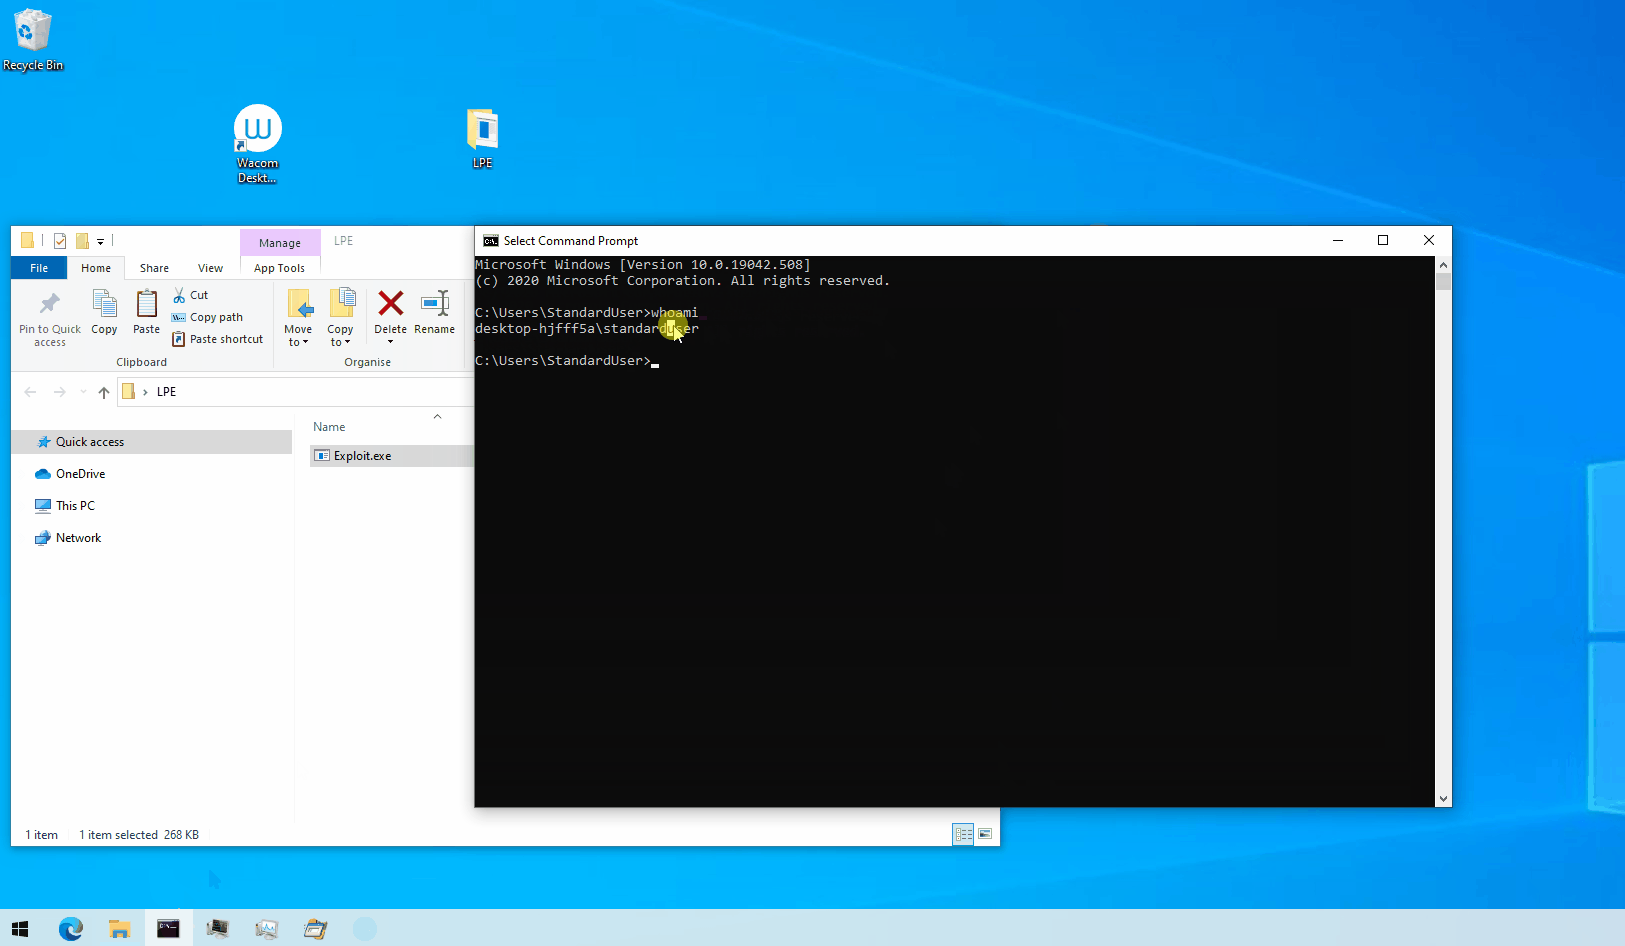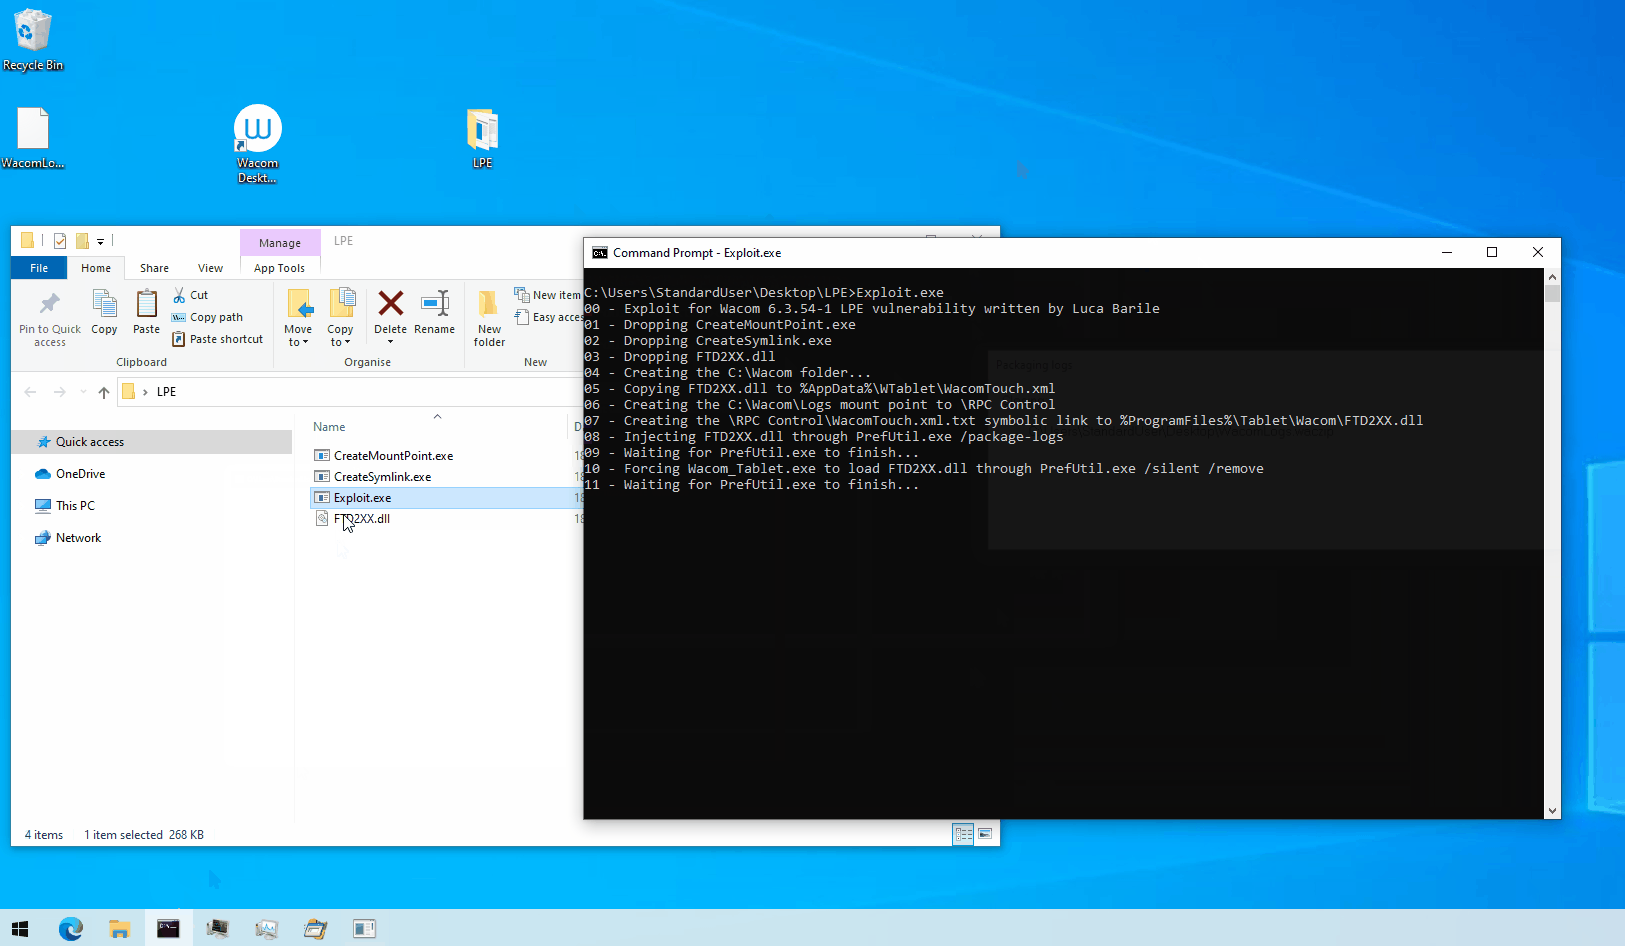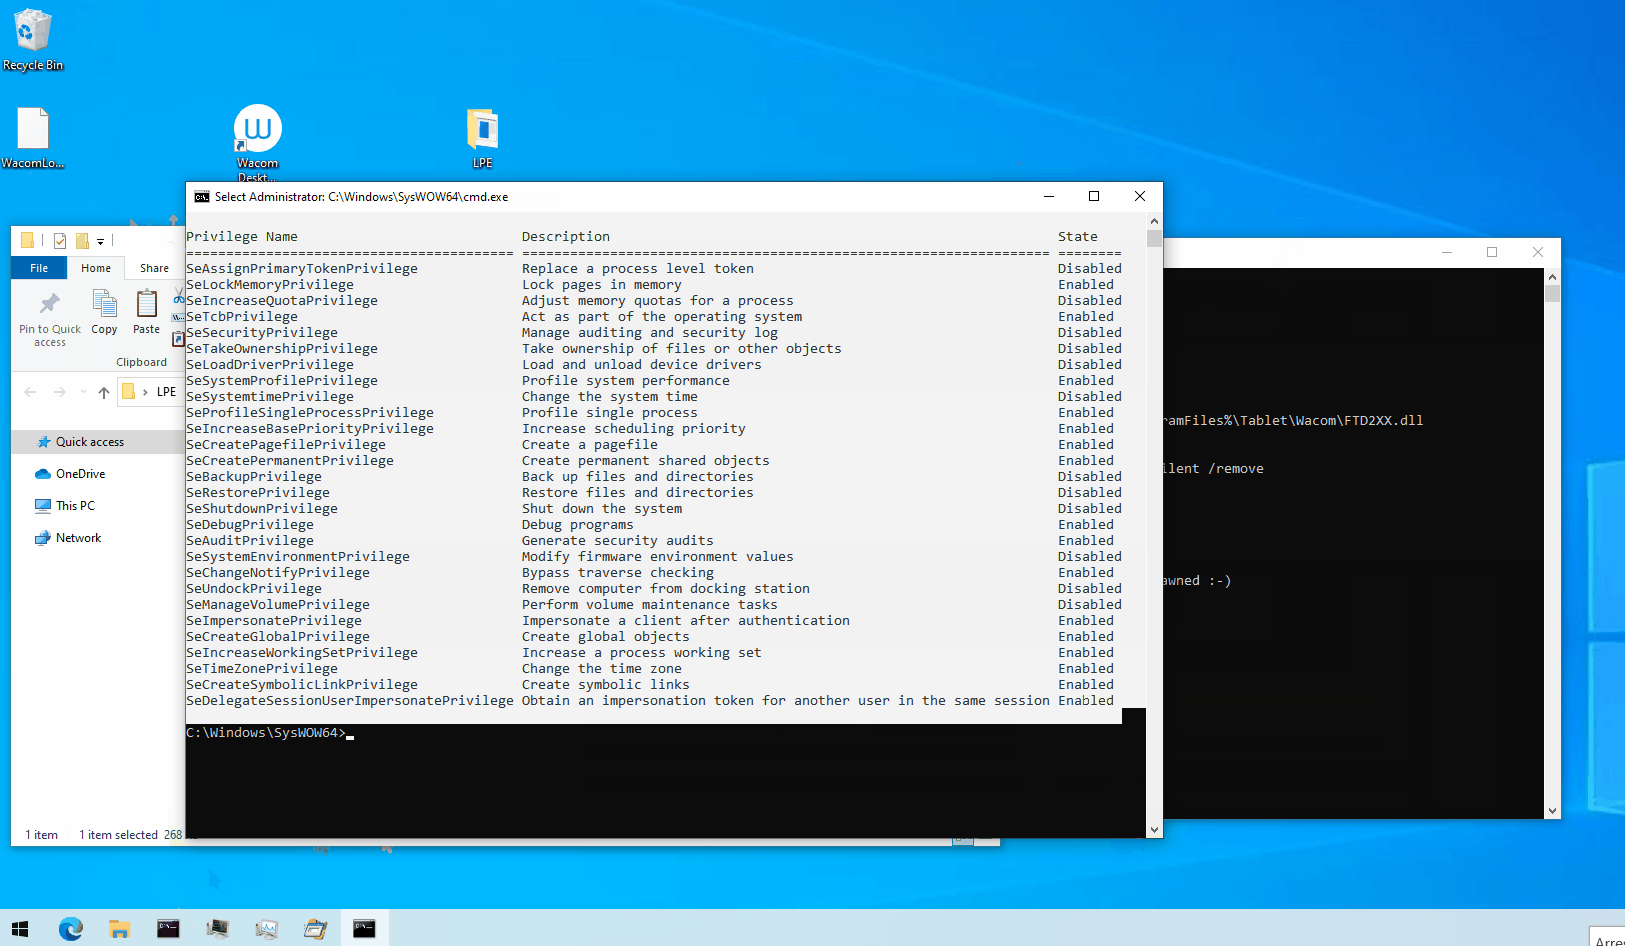 lucabarile/zdi-can-16857
CVE-2023-32163에 대한 익스플로잇 및 보고서
 nnatsopoulos/xz-backdoor-research
CVE-2024-3094 XZ Utils 백도어 연구 - 공격 표면 시각화 도구, 시스템 취약점 점검 도구, 일반 Linux CVE 평가 도구
 michalashurov/writeup-cve-2024-3094
CVE-2024-3094(XZ Utils 백도어)에 대한 기술 분석 및 보고서입니다. 공급망 공격, 익스플로잇 메커니즘 및 탐지 지표를 탐구합니다.
 zalexdev/wpair-app
WPair는 Google Fast Pair 프로토콜의 CVE-2025-36911(예: WhisperPair) 취약점을 시연하는 방어적 보안 연구 도구입니다. 이 취약점은 전 세계 수백만 개의 Bluetooth 오디오 기기에 영향을 미치며, 사용자 동의 없이 무단…
 patois/winmagic_sd
기술 문서 및 PoC 익스플로잇 - CVE-2020-11519 및 CVE-2020-11520
 zhzhdoai/weblogic_vuln
CVE-2015-4852, CVE-2016-0638, CVE-2016-3510, CVE-2019-2890 취약점 POC
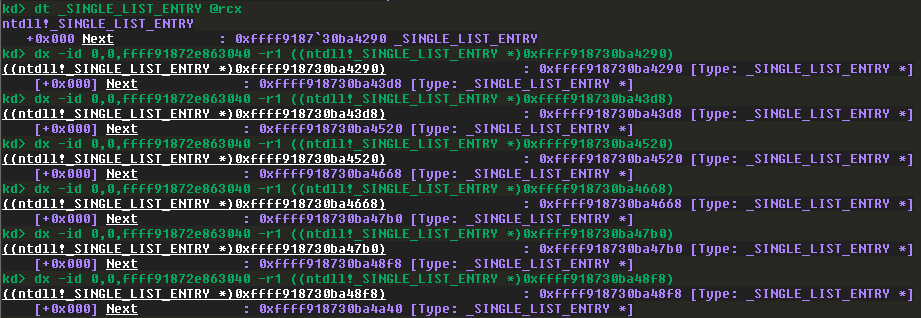 faizan-khanx/cve-2024-38063
CVE-2024-38063 - IPv6를 통한 커널 원격 악용
 salihuahmad105-creator/vulnerability-scanner
# MICROSOFT DEFENDER의 CVE-2026-45498 취약점 스캐너 설계 및 구현
 dshankle/vlc_cve-2021-25804_analysis
CVE-2021-25804, VLC AVI 파서 취약점에 대한 심층 기술 분석. 근본 원인, 패치 차이(diff), 그리고 보안 연구자를 위한 익스플로잇 기본 요소를 포함합니다.
 zkenjar/v0ltpwn
V0LTpwn(CVE-2019-11157)용 도구 모음. 코드는 곧 공개될 예정입니다.
 uriyahav/tough-cookie-2.5.0-cve-2023-26136-fix
tough-cookie 2.5.0의 CVE-2023-26136 보안 패치 - 하위 호환성을 유지하는 프로토타입 오염 취약점 수정
 vett3x/smb-linux-cve-2025-37899
CVE-2025-37899 기술 분석: Linux 커널의 ksmbd SMB 모듈에서 원격 코드 실행을 가능하게 하는 use-after-free 취약점. 공격 벡터, 영향 평가 및 패치 지침을 포함합니다.
 saadislamm/spoiler
추측적 로드 위험이 Rowhammer 및 캐시 공격을 강화함 - CVE-2019-0162 -
 sachinthabs/spectre-vulnerability-cve-2017-5753-
Spectre(CVE-2017-5753) CPU 취약점을 C 기반 익스플로잇과 추측 실행 사이드 채널 공격에 대한 상세 보고서로 시연하는 교육용 개념 증명입니다.
 edwardowusuadjei/spectre-poc
Spectre (CVE-2017-5753) (CVE-2017-5715). 내가 만든 것이 아님. 책에서 수집함.
 he-wenjian/igpu-leak
[CVE-2019-14615] iGPU Leak: 인텔 통합 GPU의 정보 누출 취약점








